
 #1
Herramientas de escaneo de API keys, detección de fugas de credenciales y gestión de secretos.
Recomendado por Kitploit
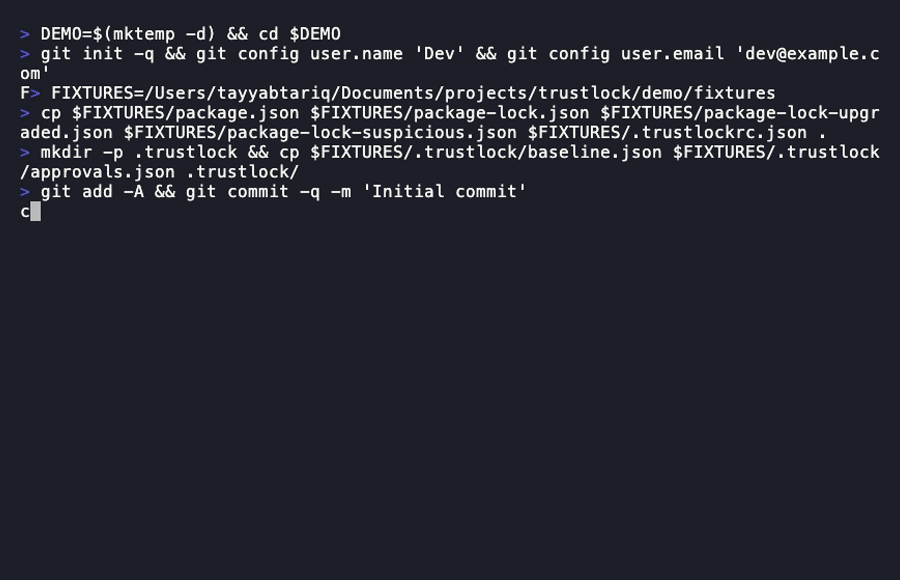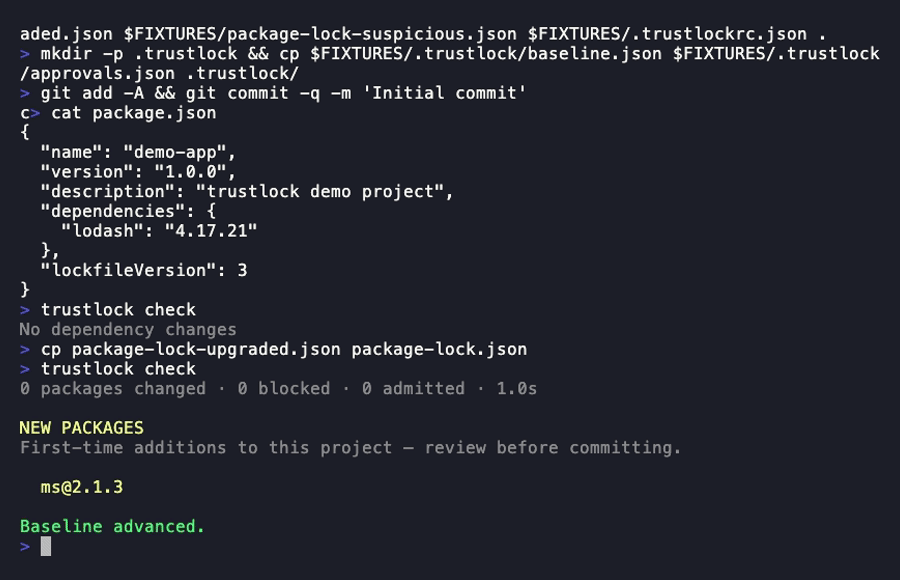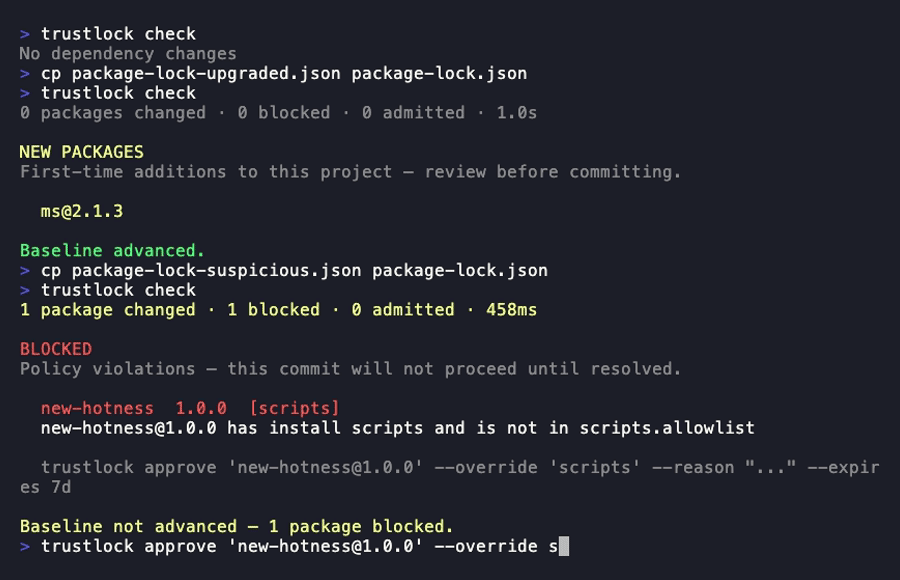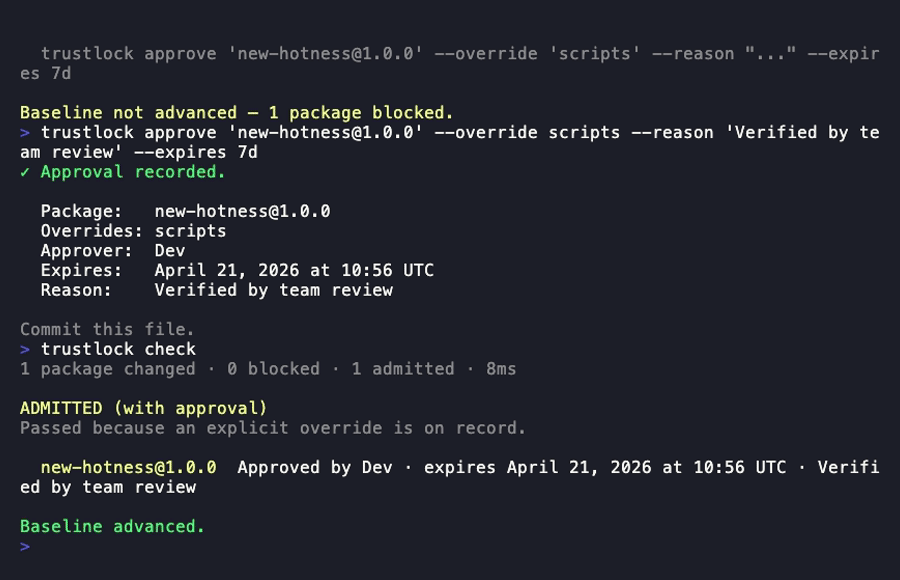
 tayyabt/trustlock
Un controlador de admisión de dependencias nativo de Git. Evalúa señales de confianza en cada cambio de dependencia y bloquea commits o builds cuando…
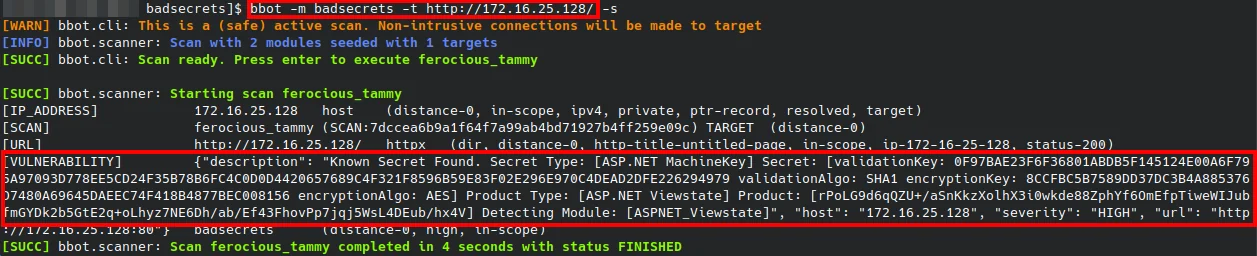 irsdl/crapsecrets
Una biblioteca para detectar secretos conocidos en muchos frameworks web.
 hilmiazizi/oorecon
Interfaz de terminal para el descubrimiento de superficie de ataque: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, IP inversa,…
 rxb06/credactor
Escanea. Redacta. Haz commit limpio.
 gradiant/faro
FARO - Detector de Sensibilidad de Documentos
 boxed-dev/vibe-coding-security
Lista de verificación de seguridad previa al lanzamiento para aplicaciones generadas por IA (Lovable, v0, Bolt, Cursor). 69 comprobaciones que cubren…
 anee769/conduit
Puerta de enlace API local para agentes de codificación de IA con atribución de costos por ingeniero, presupuestos estrictos, gobernanza de salida…
 thewhiteh4t/llmreaper
Captura Pasiva de Conversaciones de LLM e Investigación de Exposición de Datos Sensibles
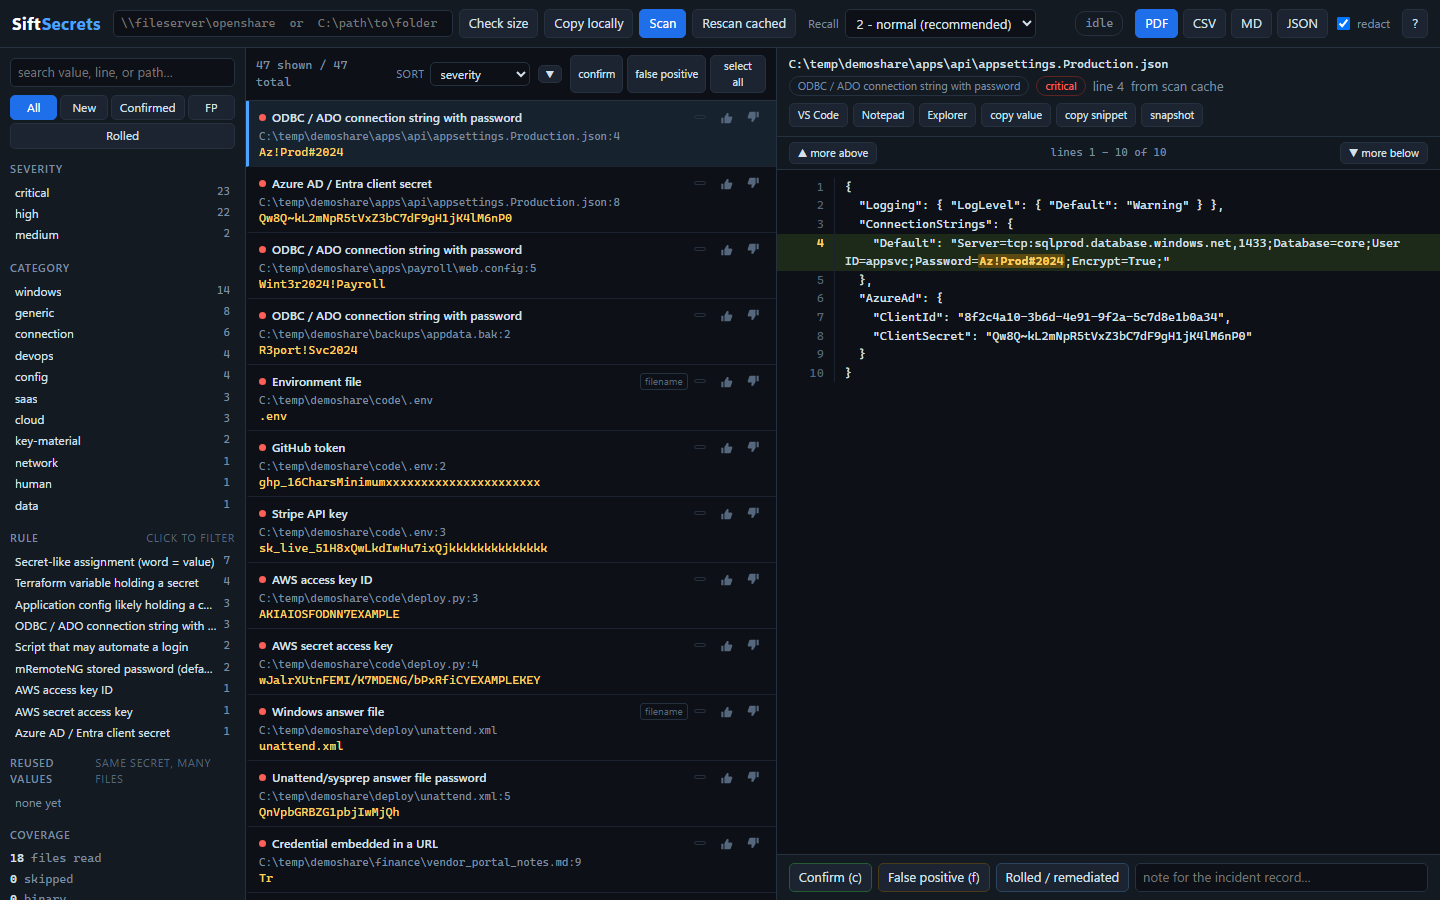 hotstartlabs/sift
Triaje de exposición de credenciales y datos sensibles para recursos compartidos de archivos
 owasp/secretsifter
Proyecto Incubator de OWASP: detecta credenciales expuestas en contenido entregado por el navegador (JavaScript, respuestas de configuración, tráfico…
 elevenpaths/atomshields
Marco de pruebas de seguridad para repositorios y código fuente
 vikasudasi/exfil-scan
Escanea salidas de LLM y contenido generado por IA en busca de señales de exfiltración de datos (EchoLeak, CVE-2025-32711) antes de que lleguen a los…
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 mhaggis/package-inferno
Un escáner público de paquetes para la comunidad.
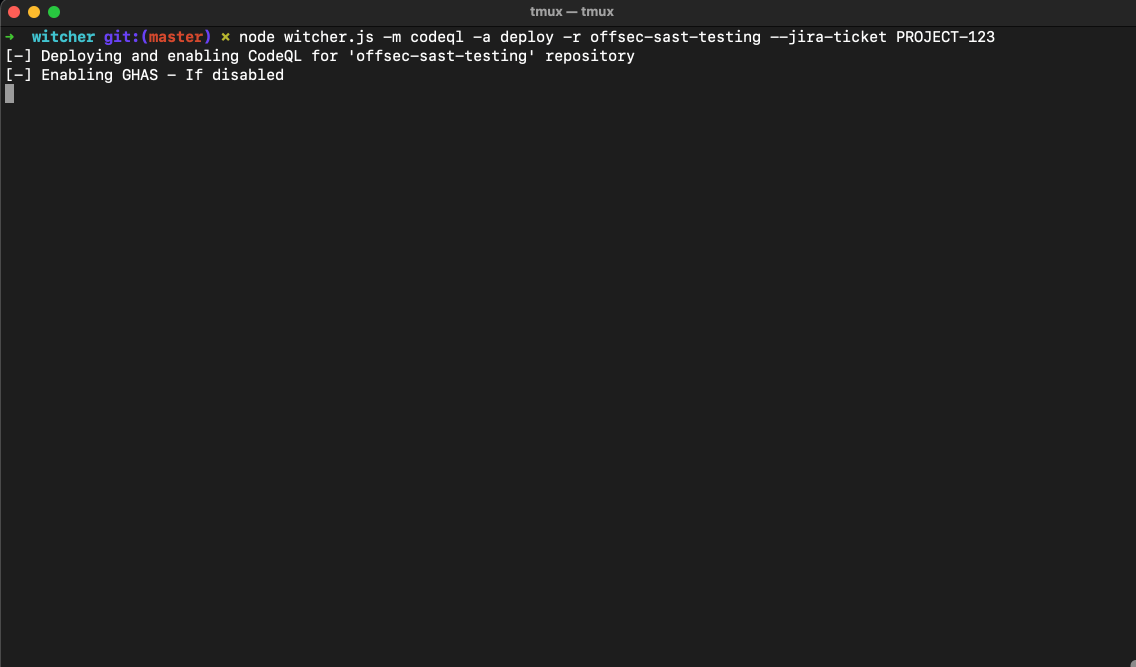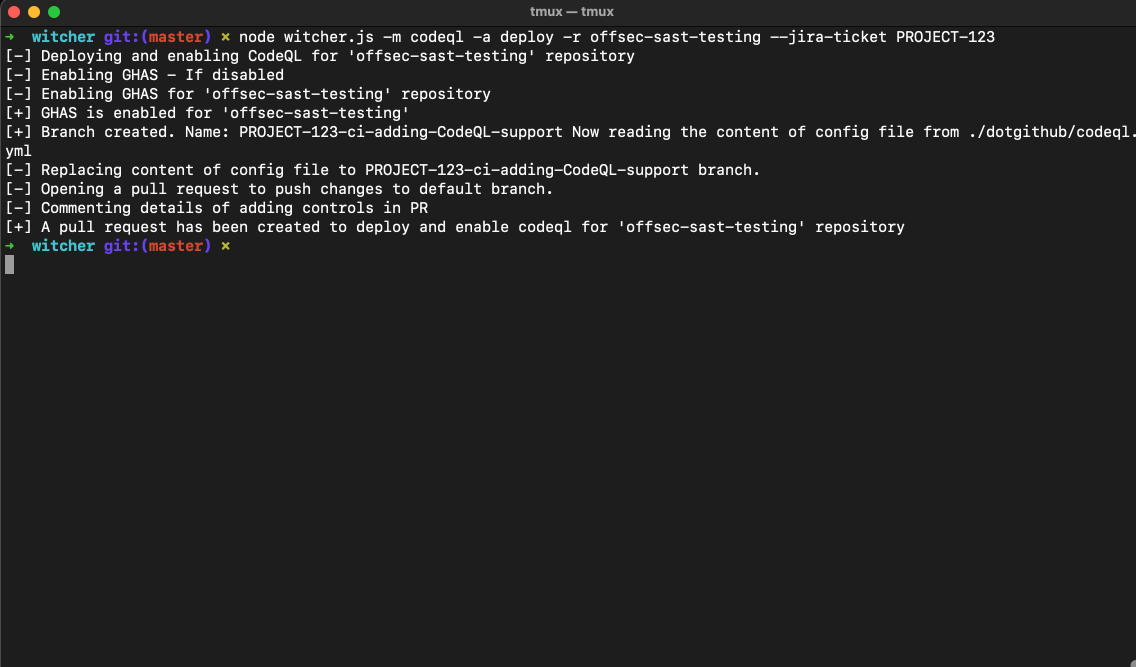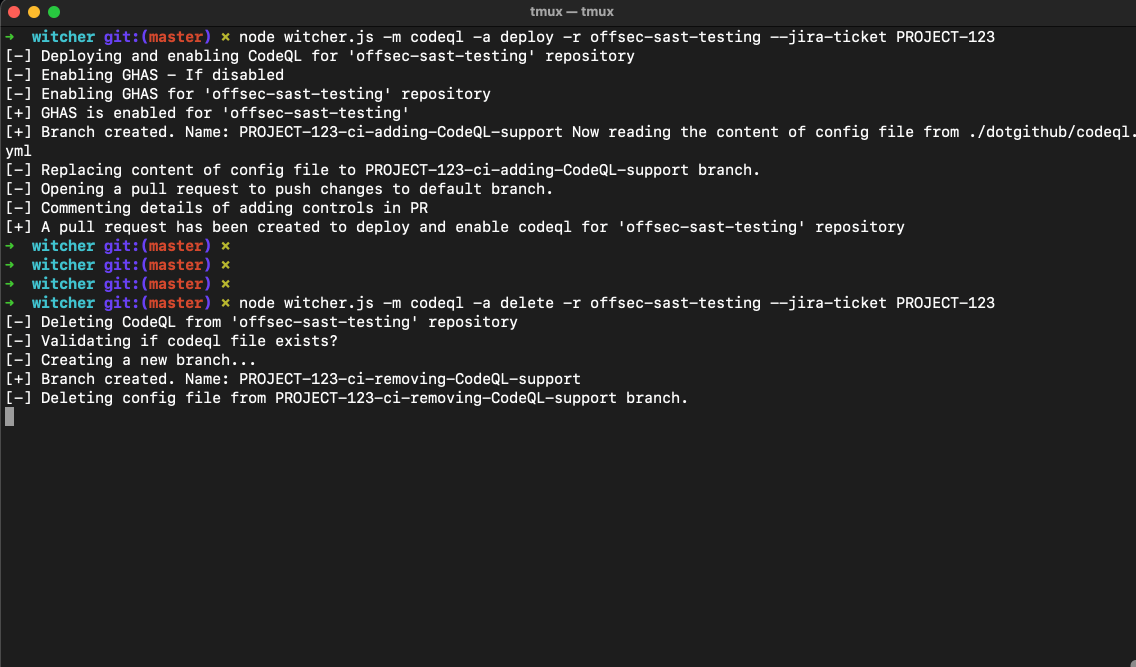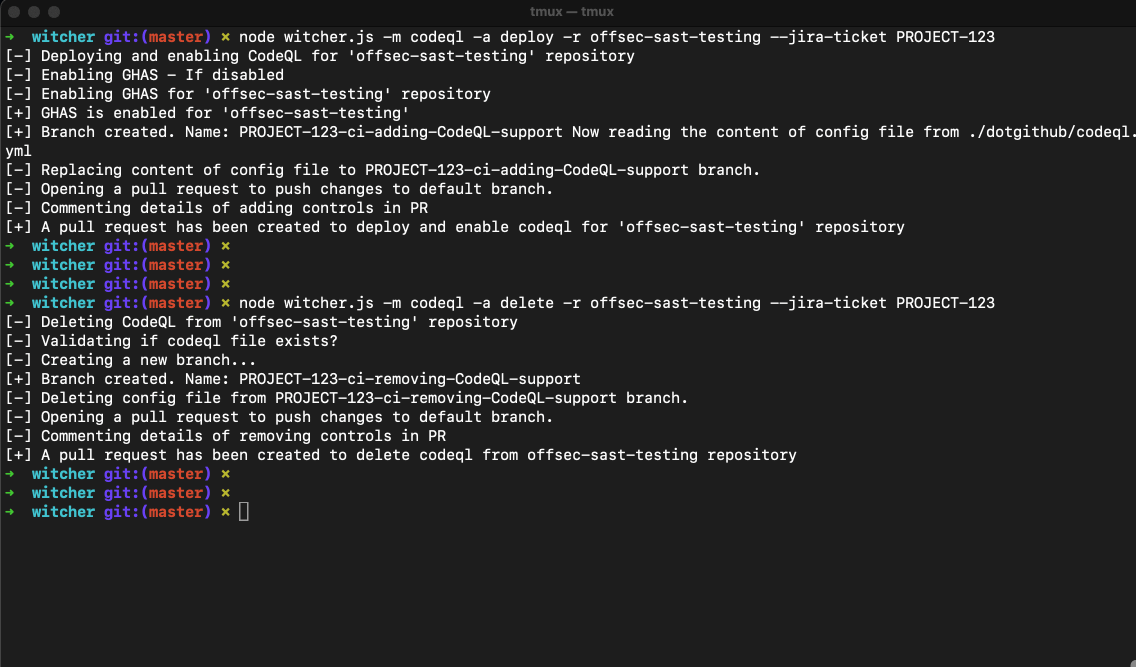 mf-labs/witcher
Gestión de controles de GitHub Advanced Security (GHAS) a escala
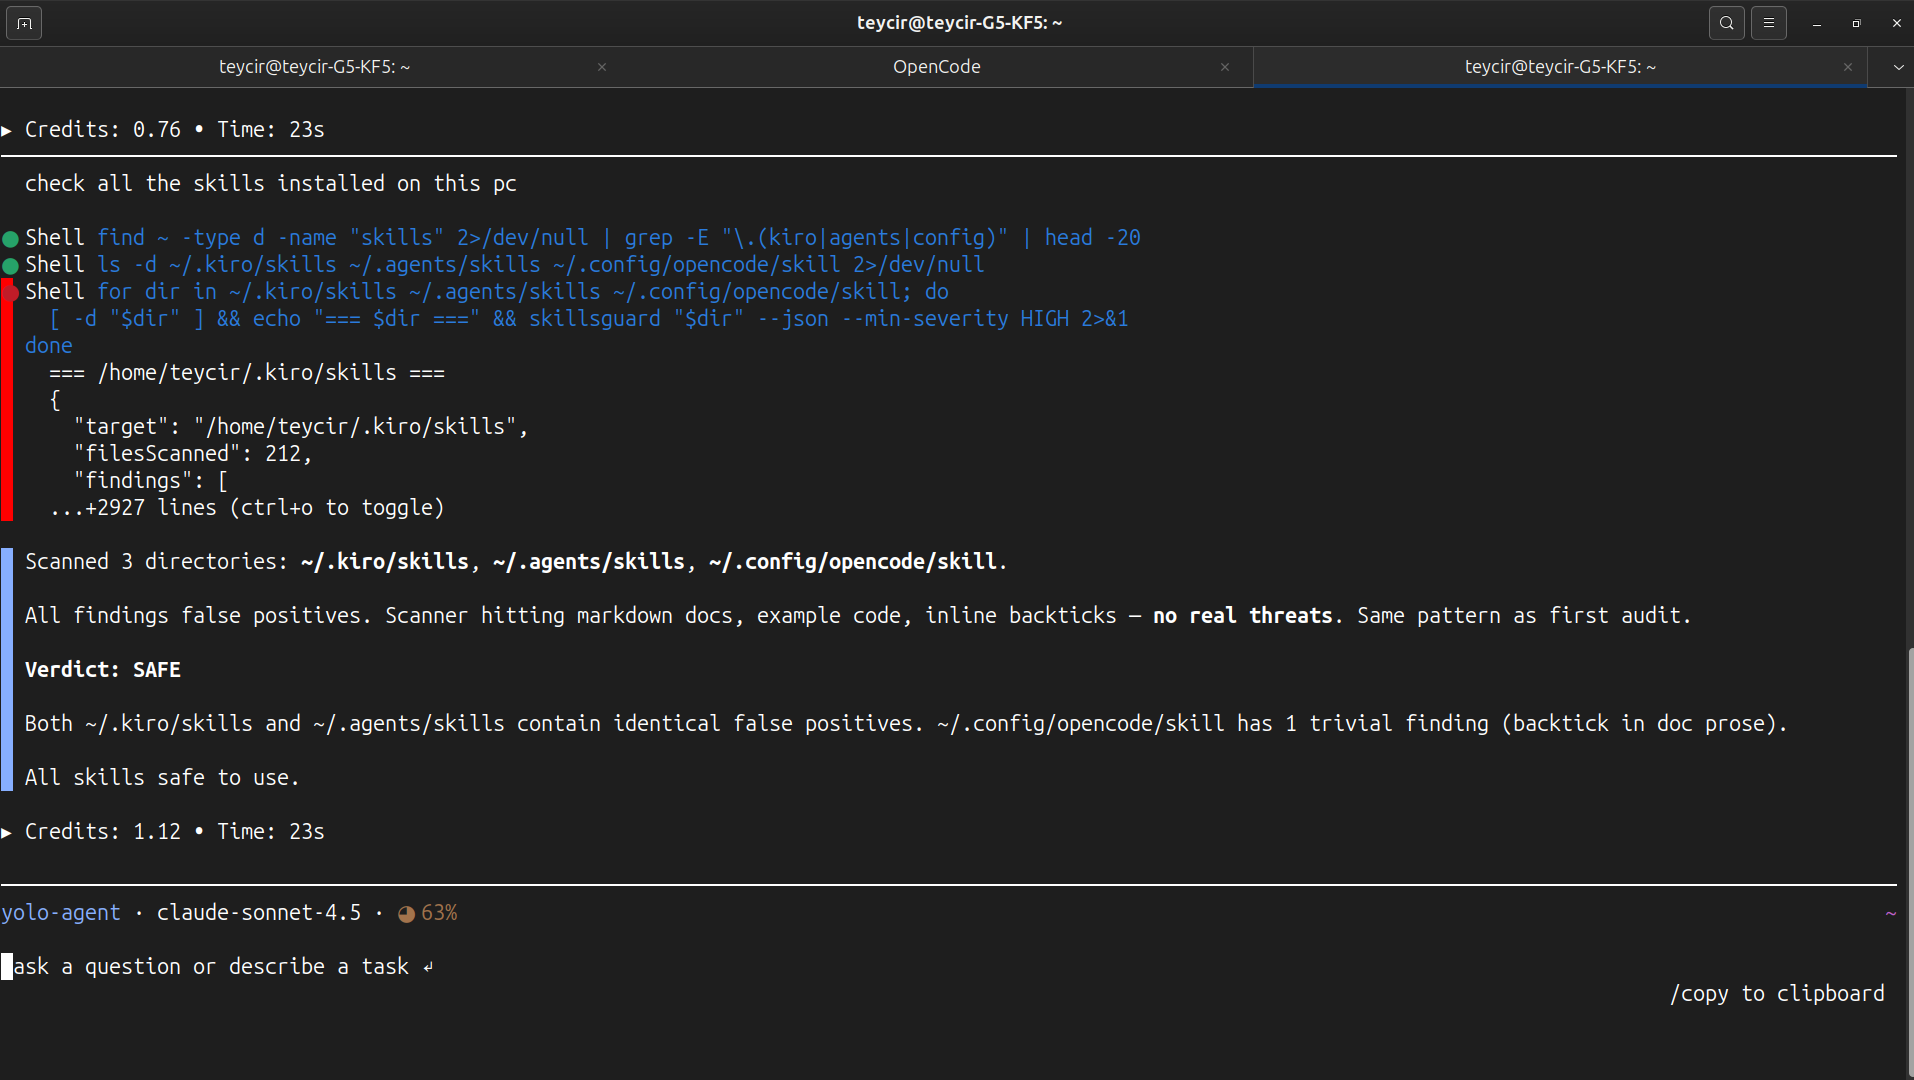 teycir/skillsguard
Escáner de seguridad estático para paquetes de habilidades de agentes de IA. Detecta archivos SKILL.md maliciosos y scripts empaquetados antes de que…
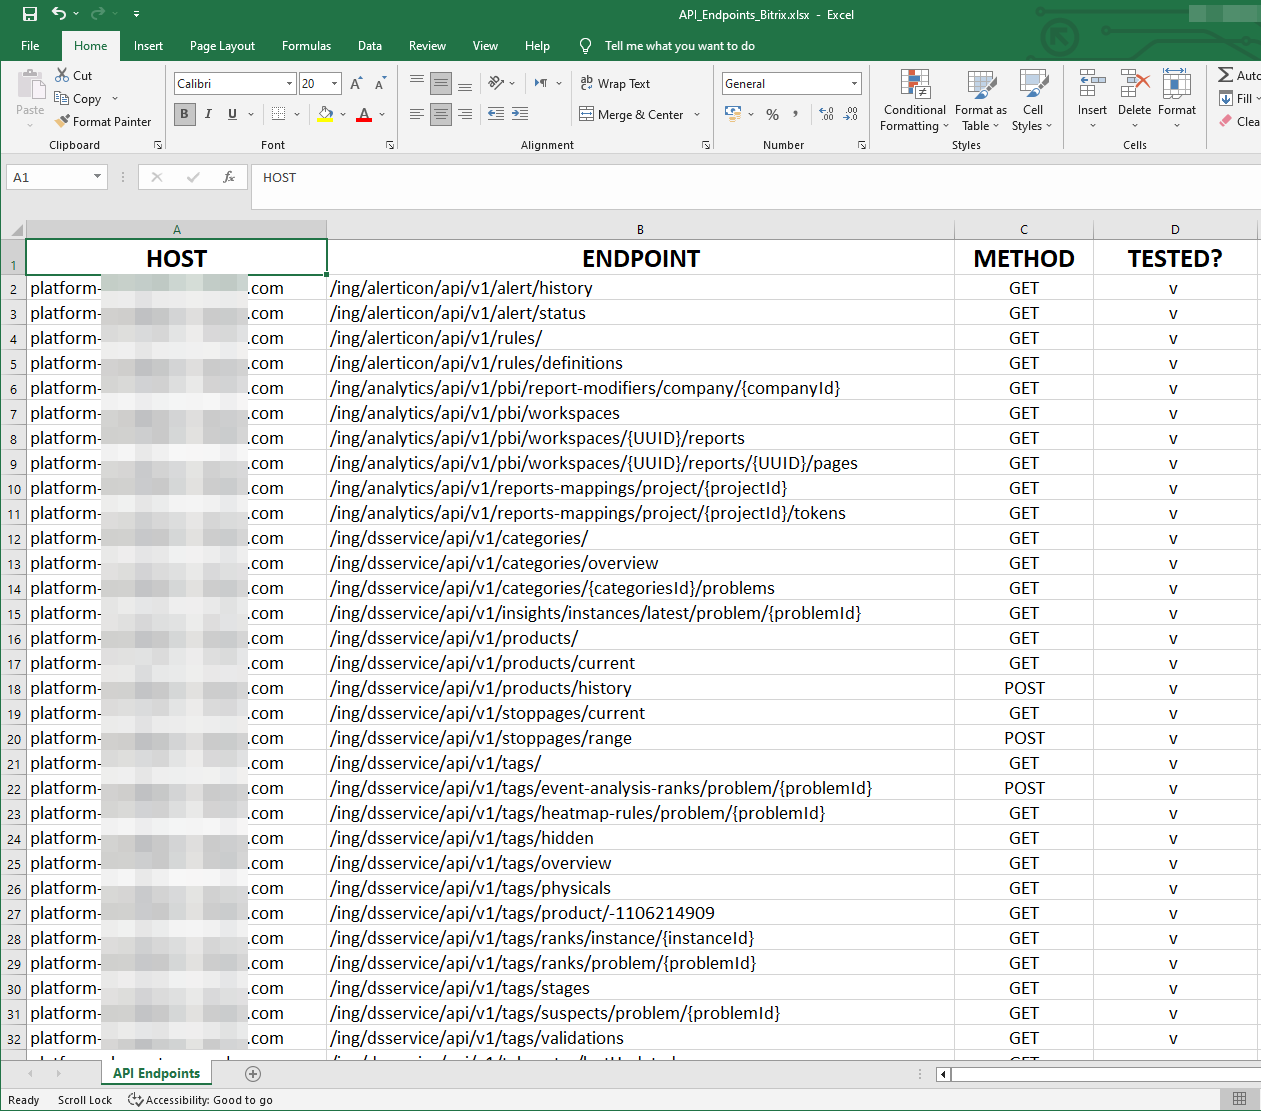 sajibuu/burp_collector
Una herramienta de multiprocesamiento para recopilar y extraer información a un archivo de Excel desde un archivo de salida de Burp Suite.
 hackspeak/cve-2026-66066
PoC de CVE-2026-66066 (KindaRails2Shell) - lectura arbitraria de archivos de Rails Active Storage/libvips a RCE; para pruebas de seguridad autorizadas








