
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sajibuu/burp_collector
Pruebas de Seguridad de APIsRecopilación de InformaciónSeguridad WebPruebas de PenetraciónUtilidades y FrameworksDetección de SecretosEnumeración de Subdominios
GitHubsajibuu/burp_collector

Burp_Collector

Una herramienta de multiprocesamiento para recopilar y extraer información a un archivo de Excel desde un archivo de salida de Burp Suite.

Ver Repositorio
10193hace 2 añosAún no revisado
Compartir

Burp Collector

GPL-3.0 License 287245591-b1f3cdd6-3d00-4bbb-94c1-38a9204add71

Burp Collector es una herramienta multiproceso diseñada específicamente para ayudar a pentesters y cazadores de bugs en pruebas de aplicaciones web/móviles. Con sus potentes capacidades, agiliza el proceso de recopilación y extracción de información de archivos de Burp Suite, permitiéndote gestionar endpoints de API de manera efectiva.

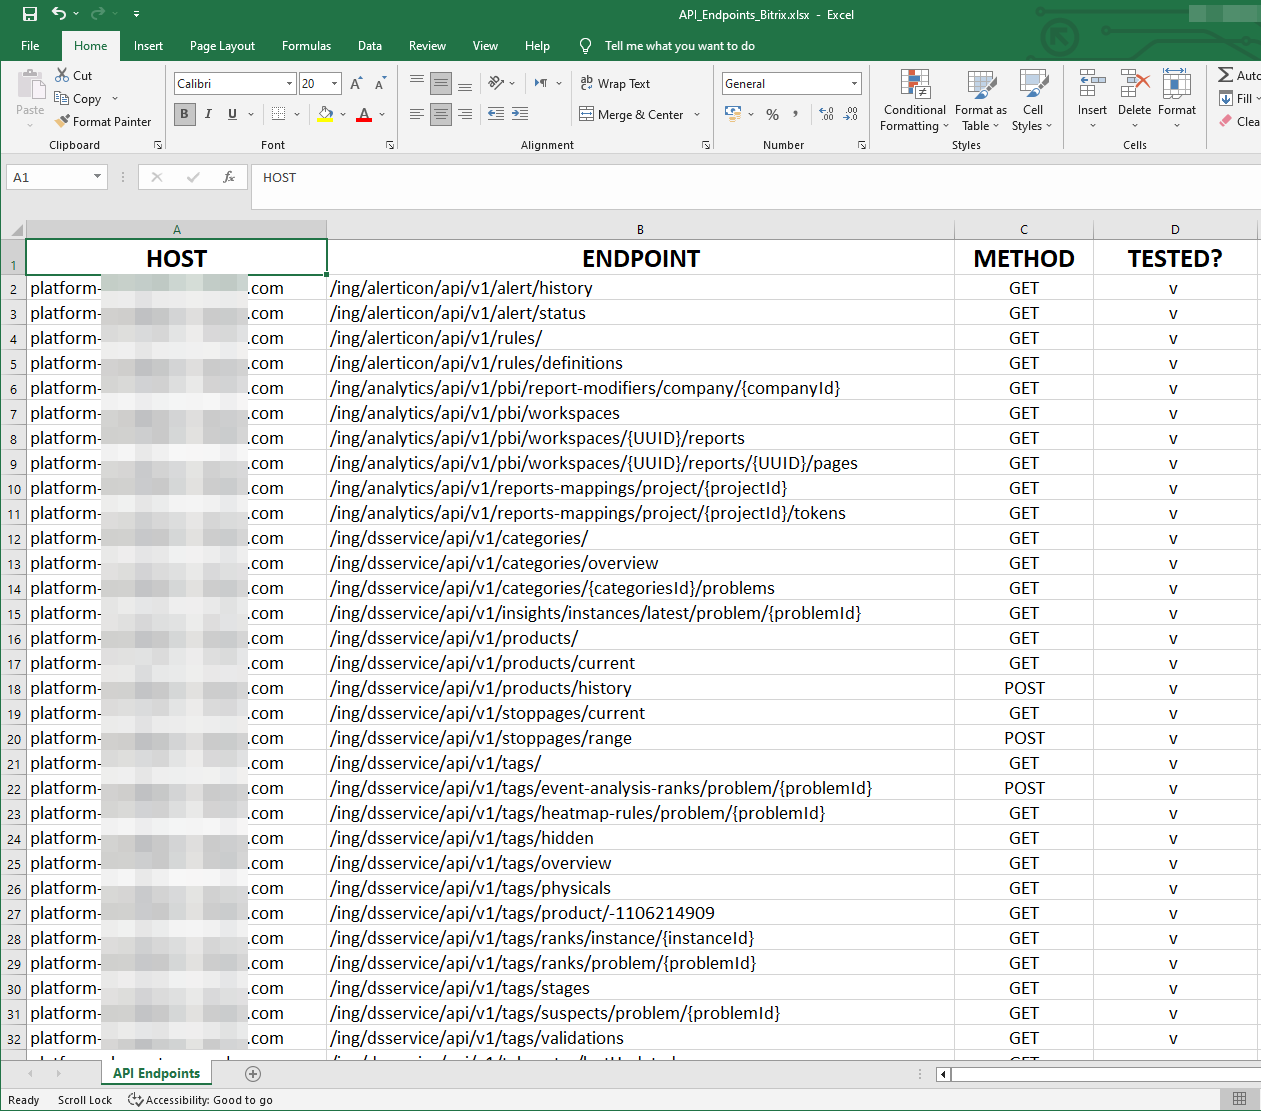
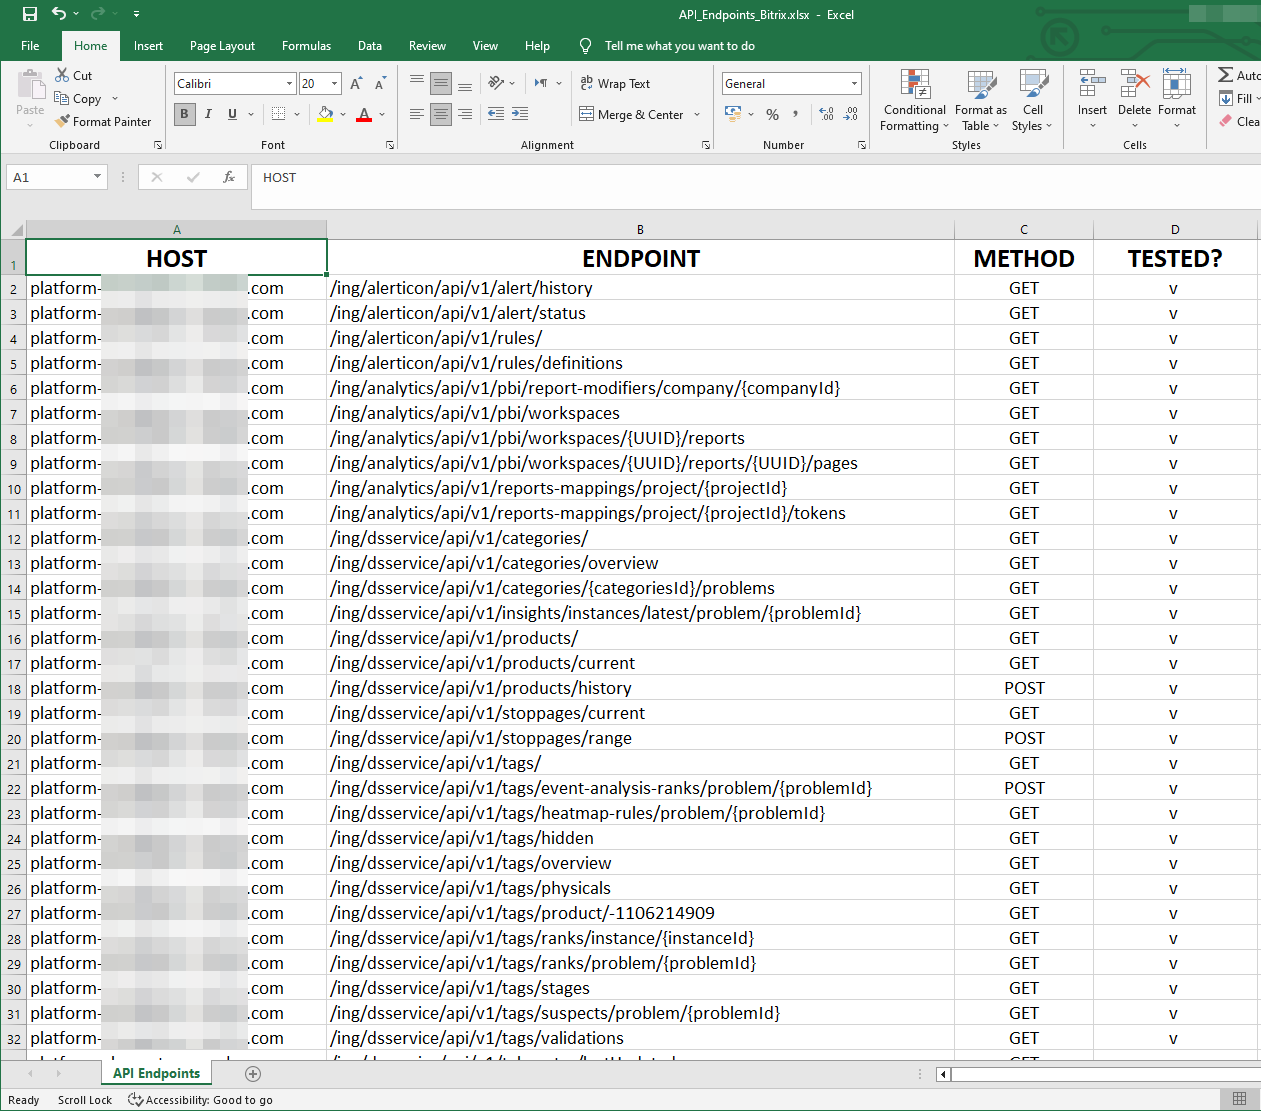
Burp Collector organiza eficientemente los endpoints de API y los exporta sin problemas a hojas de Excel, garantizando una visión general estructurada y de fácil acceso de tu proyecto. Al simplificar la gestión de endpoints, ahorra tiempo valioso y te permite concentrarte en tareas de pruebas críticas.
Desarrollado por: Sagiv

2023-07-08_20h28_14

Características

  1. Recopilar y extraer todos los endpoints de API con los que interactuaste durante la prueba (SOAP, REST y GraphQL) a un archivo de Excel - Altamente recomendado.
  2. Recopilar y extraer todos los endpoints de API con su cuerpo y parámetros a una colección de Postman - Altamente recomendado.
  3. Crear una wordlist personalizada para tu objetivo (basada en solicitudes/respuestas/cookies/encabezados, etc.) - ¡Recomendado!
  4. Convertir colecciones de Postman a un archivo de Excel - ¡Recomendado!
  5. Convertir archivos de mapa recopilados a su código fuente original de JavaScript - ¡Recomendado!
  6. Convertir archivos de mapa a su código fuente original de JavaScript y verificar si las dependencias existen en npmjs.com - ¡Recomendado!
  7. Recopilar URIs con parámetros y volcarlas a un archivo con una palabra clave FUZZ - ¡Recomendado!
  8. Recopilar y extraer posibles APIs encontradas en archivos durante la prueba a un archivo de Excel - Puede generar mucha basura, pero puede ser útil si se usa correctamente.
  9. Recopilar y extraer todas las URLs encontradas durante la prueba a un archivo de Excel - Esto puede ser lento dependiendo del tamaño del proyecto.
  10. Recopilar y extraer todos los posibles secretos (AWS/Google/Firebase, etc.) que puedan haber sido divulgados - La mayoría de las veces el resultado será un falso positivo.
  11. Recopilar y extraer todos los archivos JSON encontrados durante la prueba a un archivo de Excel - Rápido.
  12. Recopilar y extraer todos los subdominios encontrados durante la prueba a un archivo de Excel - Rápido.
  13. Recopilar y extraer todas las URLs de JS/MAP encontradas durante la prueba a un archivo de Excel - Rápido.

Instalación:

  pip install -r requirements.txt
  python -m spacy download en_core_web_sm

Atención

OPCIÓN - 1: En Burp Suite: Haz clic derecho en el dominio en el Target Scope - Selecciona "save selected items" y luego selecciona "Base64-encode" (Es posible que falten algunas solicitudes en el alcance del árbol de destino, un problema de Burp Suite...).

OPCIÓN - 2: En Burp Suite: Navega a Proxy - HTTP History - Presiona CTRL + A - Haz clic derecho - Selecciona "save selected items" - Deja marcada la opción "Base64-encode".

Uso:

Opciones: -h, --help

  muestra este mensaje de ayuda y sale

-f, --file

  Archivo de Burp (Haz clic derecho en el dominio en el Target Scope y selecciona save selected items y luego selecciona Base64 encode)

-dr, --directory

  Directorio que contiene todos los archivos de salida de Burp Suite (Haz clic derecho en el dominio en el Target Scope y selecciona save selected items y luego selecciona Base64 encode)
  

-a, --all

  Usar todos los métodos (Generar endpoints de API para Bitrix Task, recolectar APIs, URLs, Postman y secretos)
  

-b, --bitrix

  Recopilar y extraer todos los endpoints de API con los que interactuaste durante la prueba (SOAP, REST y GraphQL) a un archivo de Excel - Altamente recomendado.
  

-p, --postman

  Recopilar y extraer todos los endpoints de API con su cuerpo y parámetros a una colección de Postman - Altamente recomendado.

-w, --wordlist

  Crear una wordlist personalizada para tu objetivo (basada en solicitudes/respuestas/cookies/encabezados, etc.) - ¡Recomendado!

-m, --map

  Convertir archivos de mapa recopilados a su código fuente original de JavaScript.
  

-D, --dependency

  Convertir archivos de mapa a su código fuente original de JavaScript y verificar si las dependencias existen en npmjs.com.
  

-P, --paramspider

  Recopilar URLs con parámetros y volcarlas a un archivo con una palabra clave FUZZ.
  

-J, --js

  Recopilar y extraer todas las URLs de JS/MAP encontradas durante la prueba a un archivo de Excel - Rápido.
  

-d, --domain

  Recopilar y extraer todos los subdominios encontrados durante la prueba a un archivo de Excel - Rápido.
  

-i, --api

  Recopilar y extraer posibles APIs encontradas en archivos durante la prueba a un archivo de Excel - Puede generar mucha basura, pero puede ser útil si se usa correctamente.
  

-j, --json

  Recopilar y extraer todos los archivos JSON encontrados durante la prueba a un archivo de Excel - Rápido.   
  

-s, --secrets

  Recopilar y extraer todos los posibles secretos (AWS/Google/Firebase, etc.) que puedan haber sido divulgados - La mayoría de las veces el resultado será un falso positivo.
  

-pe, --postoexcel

  Convertir colecciones de Postman a un archivo de Excel - ¡Recomendado! 
  

-u, --urls

  Recopilar y extraer todas las URLs encontradas durante la prueba a un archivo de Excel - Esto puede ser lento dependiendo del tamaño del proyecto.
  

-t, --threads

  Número de procesos a ejecutar en paralelo (por defecto es el número de núcleos de tu CPU).
  

-v, --verbose

  Si se establece, la salida se imprimirá en pantalla con colores 
  

--version

  Imprime la versión actual de la herramienta.     
  

--update

  Verifica si hay nuevas actualizaciones. Si hay una nueva actualización, se descargará y actualizará automáticamente.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






