
 #1
Herramientas de escaneo de API keys, detección de fugas de credenciales y gestión de secretos.
Recomendado por Kitploit
 hashicorp/vault
Una herramienta para la gestión de secretos, cifrado como servicio y gestión de acceso privilegiado
 mindersec/minder
Plataforma de Seguridad de la Cadena de Suministro de Software
 nvidia/openshell
Entorno de ejecución en sandbox para agentes de IA autónomos con políticas YAML declarativas que aplican restricciones de sistema de archivos, red y…
 dracondev/dracon-utilities
Infraestructura invisible para los espacios de trabajo de desarrolladores de Dracon: git sync, system guard y utilidades de cifrado warden.
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 aquasecurity/trivy
Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 cr0hn/dockerscan
El escáner de seguridad Docker más completo.
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 aquasecurity/trivy-action
Ejecuta Trivy como acción de GitHub para escanear tu imagen de contenedor Docker en busca de vulnerabilidades
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 snyk/cli
Snyk CLI escanea y monitorea tus proyectos en busca de vulnerabilidades de seguridad.
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
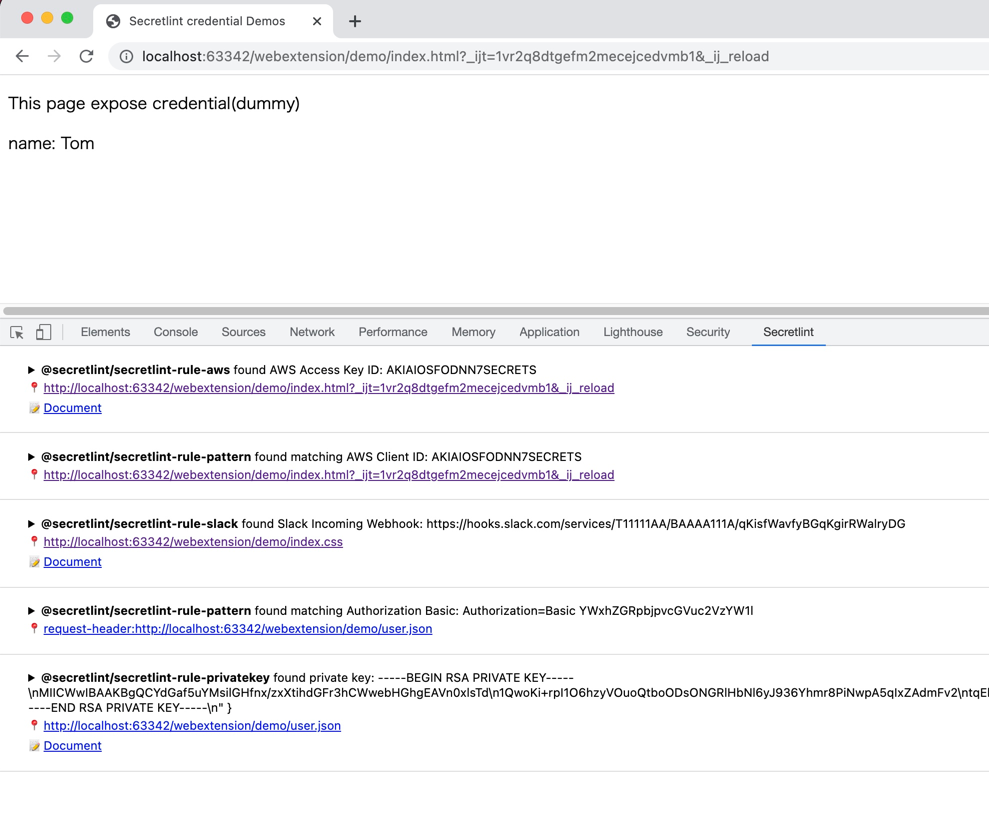 secretlint/secretlint
Herramienta de linting conectable para evitar confirmar credenciales.
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 google/osv-scanner
Escáner de vulnerabilidades escrito en Go que utiliza los datos proporcionados por https://osv.dev
 sheeki03/tirith
Seguridad en terminal para desarrolladores y agentes de IA. Intercepta URLs homógrafas, pipe-to-shell, inyección ANSI, payloads ofuscados,…
 zizmorcore/zizmor
Herramienta de análisis estático para sistemas CI/CD que detecta y corrige problemas de seguridad en configuraciones de GitHub Actions, Dependabot y…







