
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 joelgmsec/autordpwn
El Framework de Ataque Shadow
 vladko312/sstimap
Herramienta automática de detección de SSTI con interfaz interactiva
 nettitude/poshc2
Un framework C2 consciente de proxy utilizado para ayudar a los red teamers con post-explotación y movimiento lateral.
 nccgroup/redsnarf
RedSnarf es una herramienta de pruebas de penetración / equipo rojo para entornos Windows
 hakluke/weaponised-xss-payloads
Payloads XSS diseñados para convertir alert(1) en P1
 christophetd/log4shell-vulnerable-app
Aplicación web Spring Boot vulnerable a Log4Shell (CVE-2021-44228).
 sweetsoftware/ares
Botnet y backdoor en Python
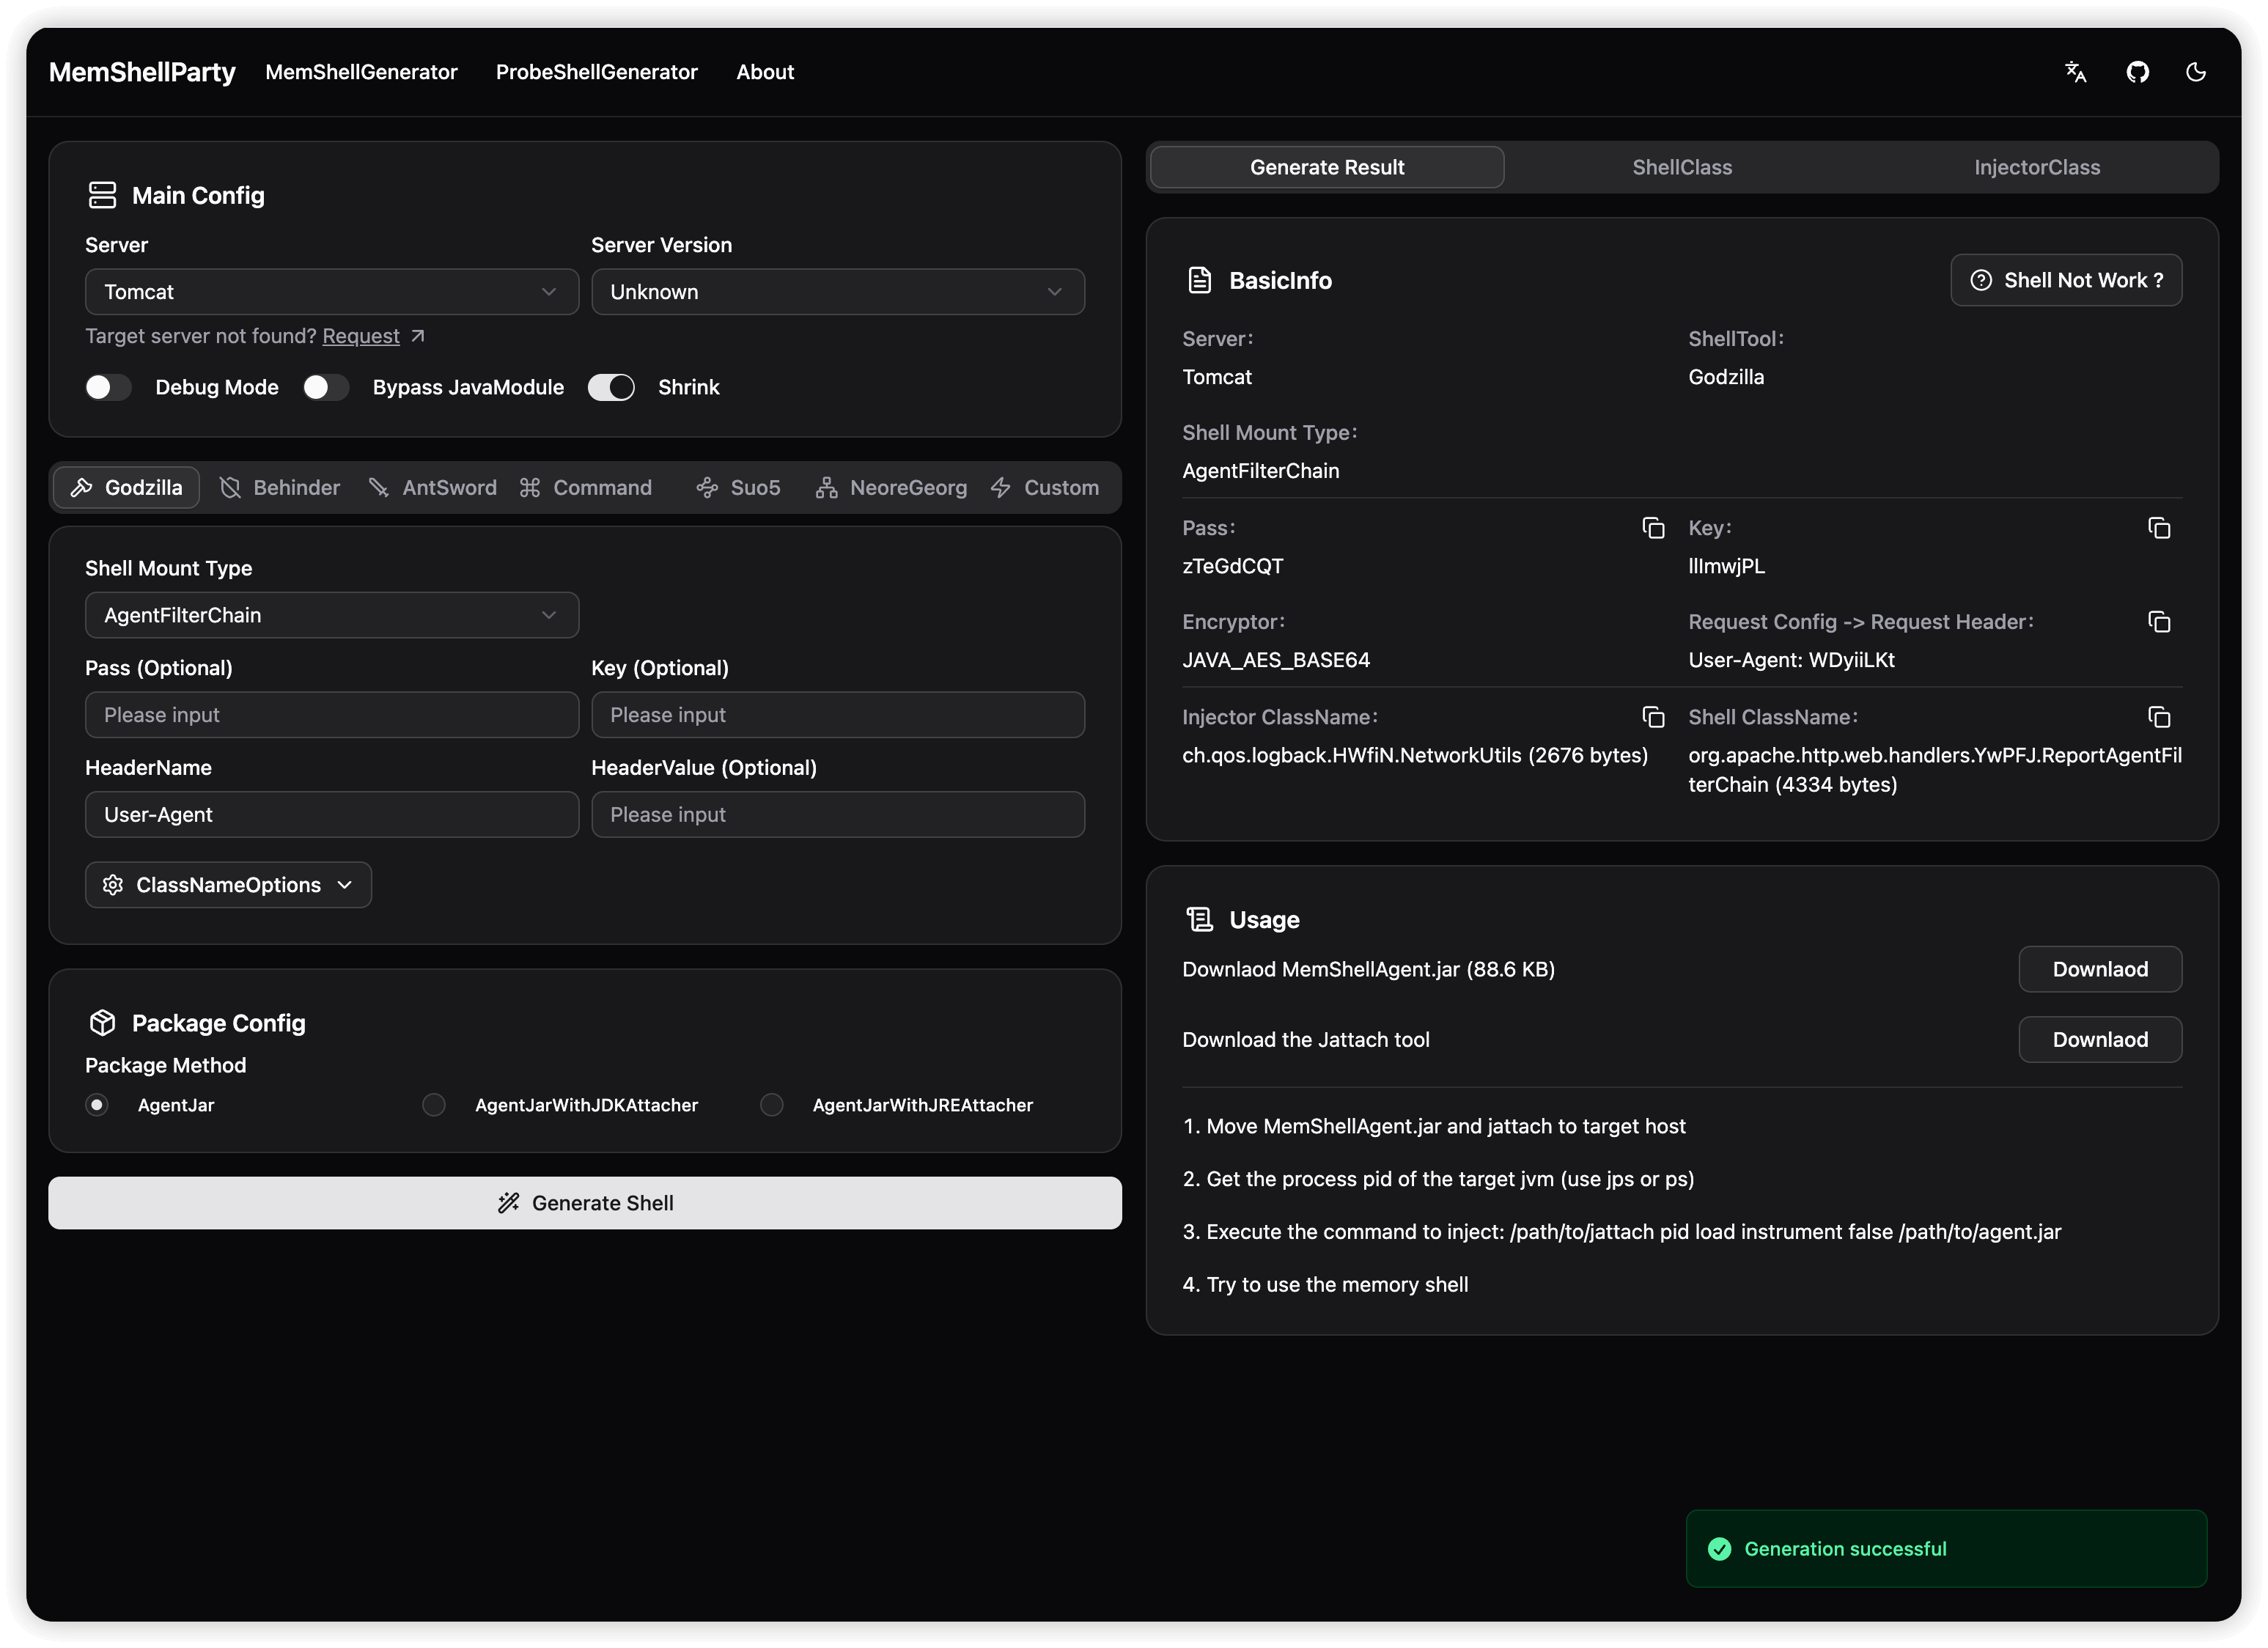 reajason/memshellparty
Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de…
 bats3c/shad0w
Un framework de post-explotación diseñado para operar de forma encubierta en entornos altamente monitoreados.
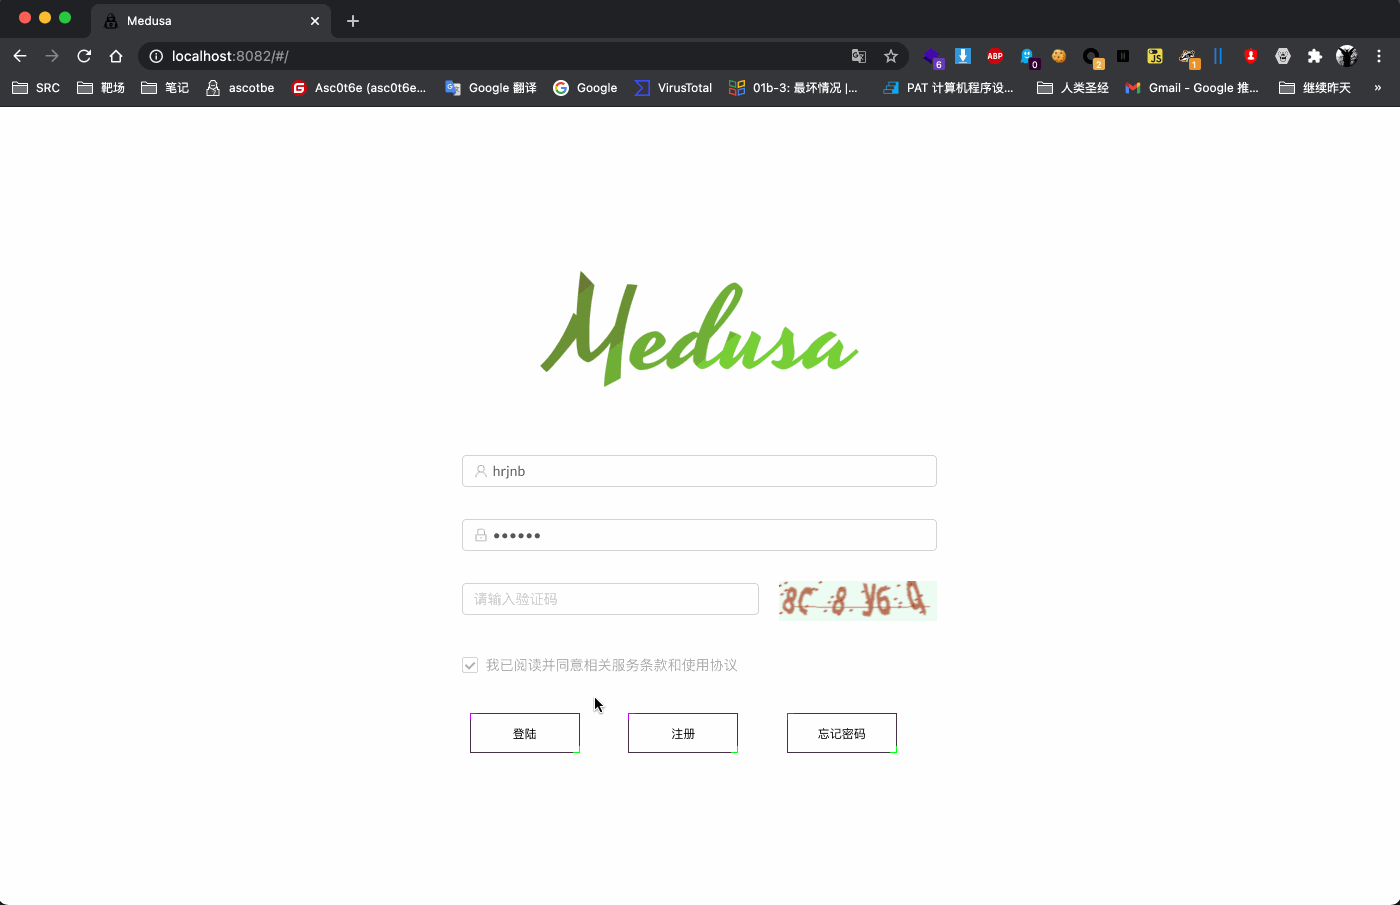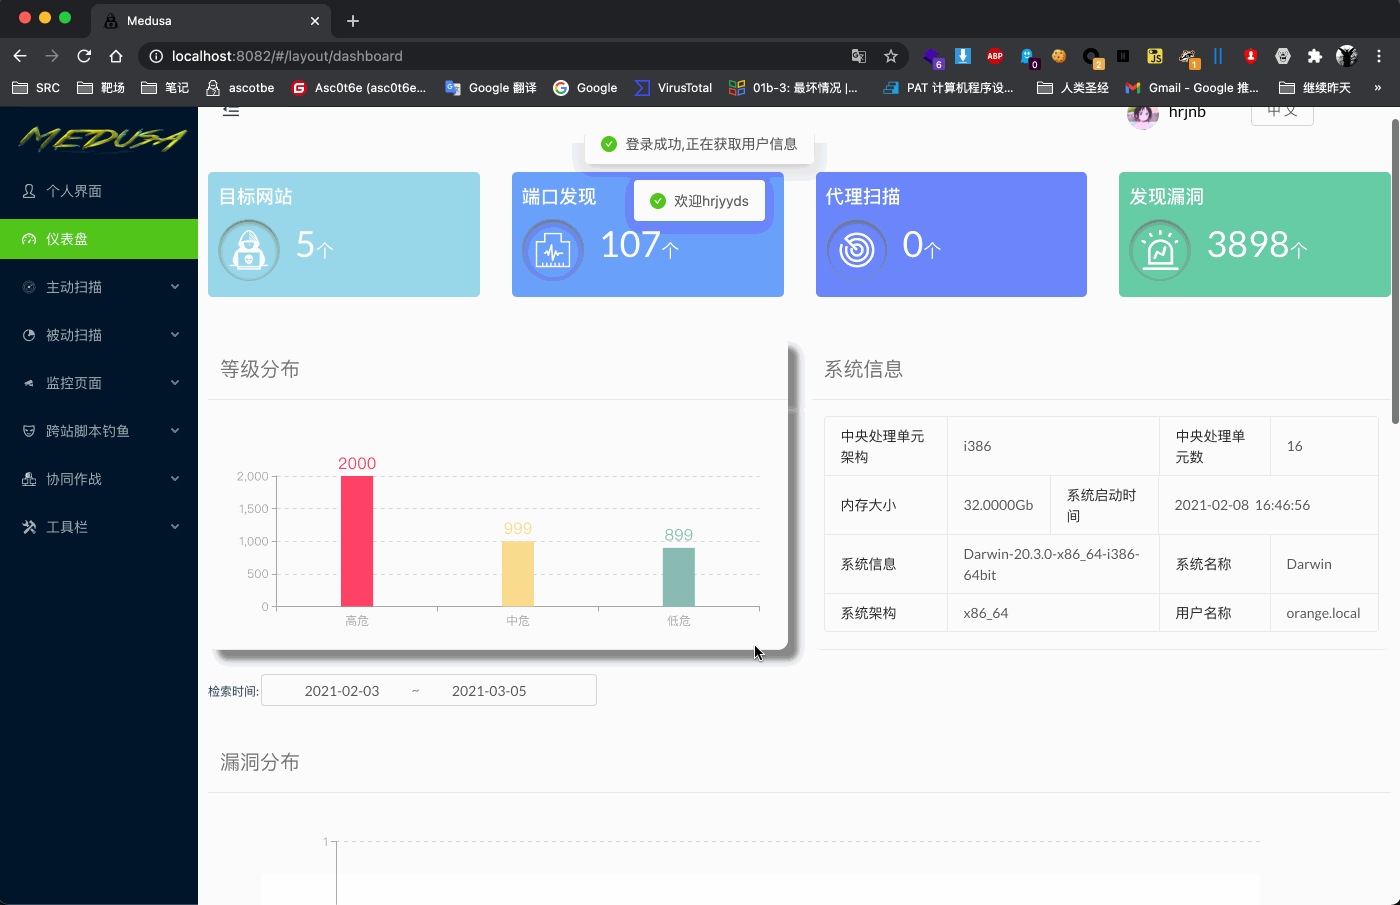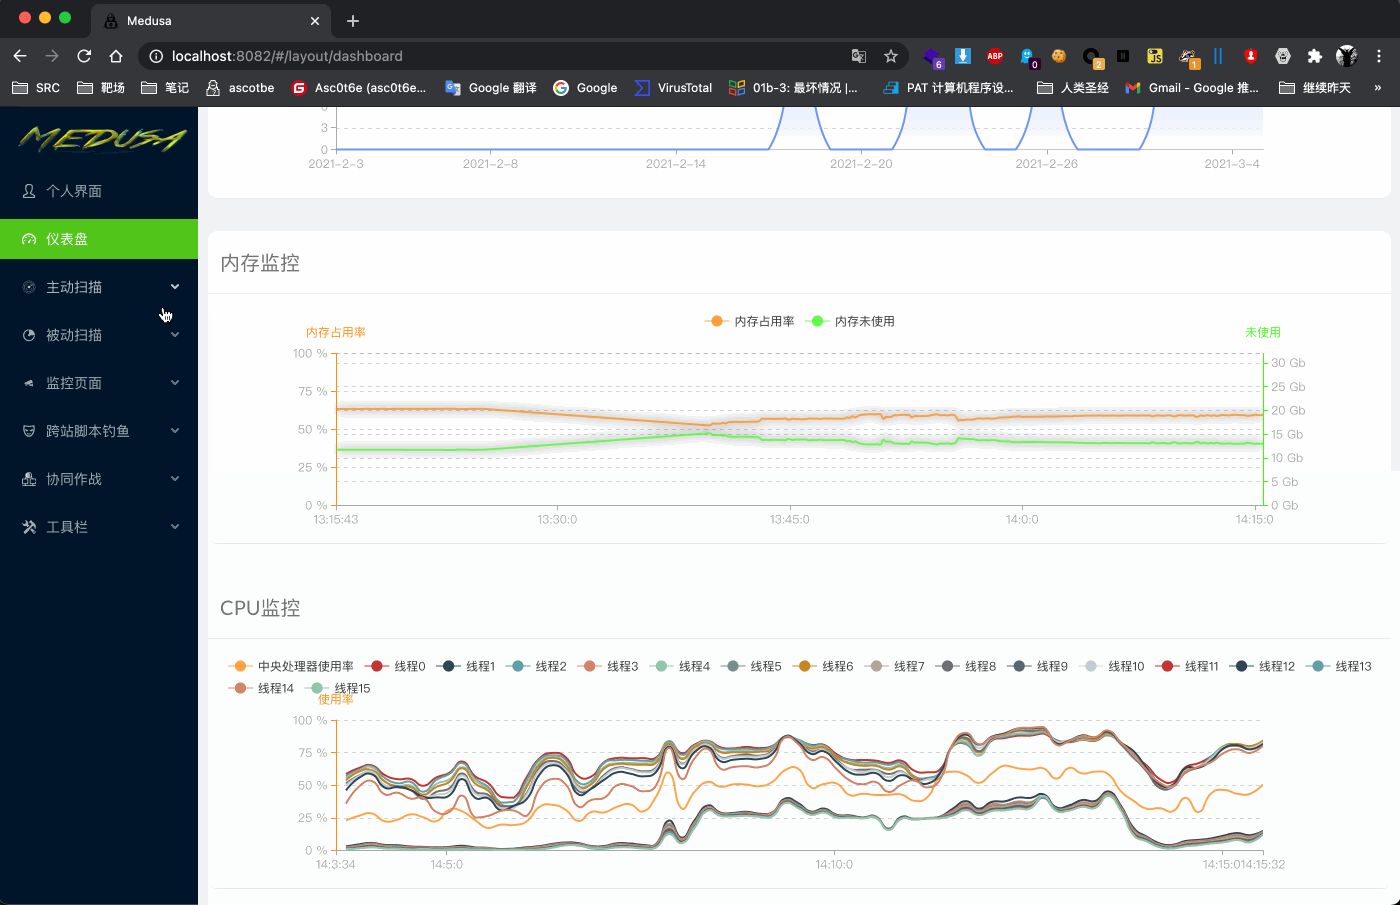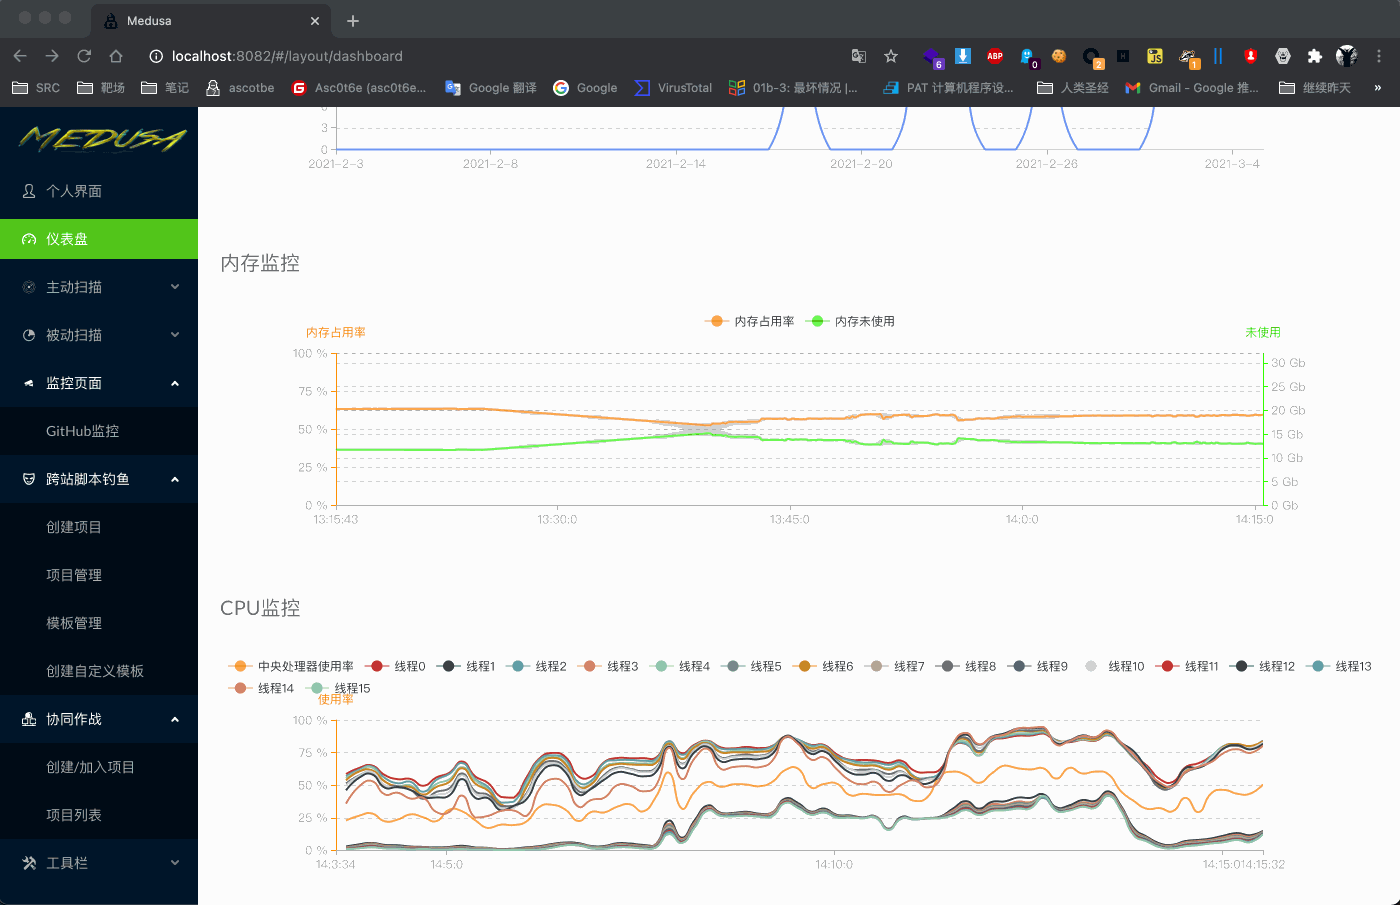 ascotbe/medusa
🐈Medusa es una plataforma de arsenal para equipos rojos que actualmente incluye funciones como plataforma XSS, plataforma de colaboración, monitoreo…
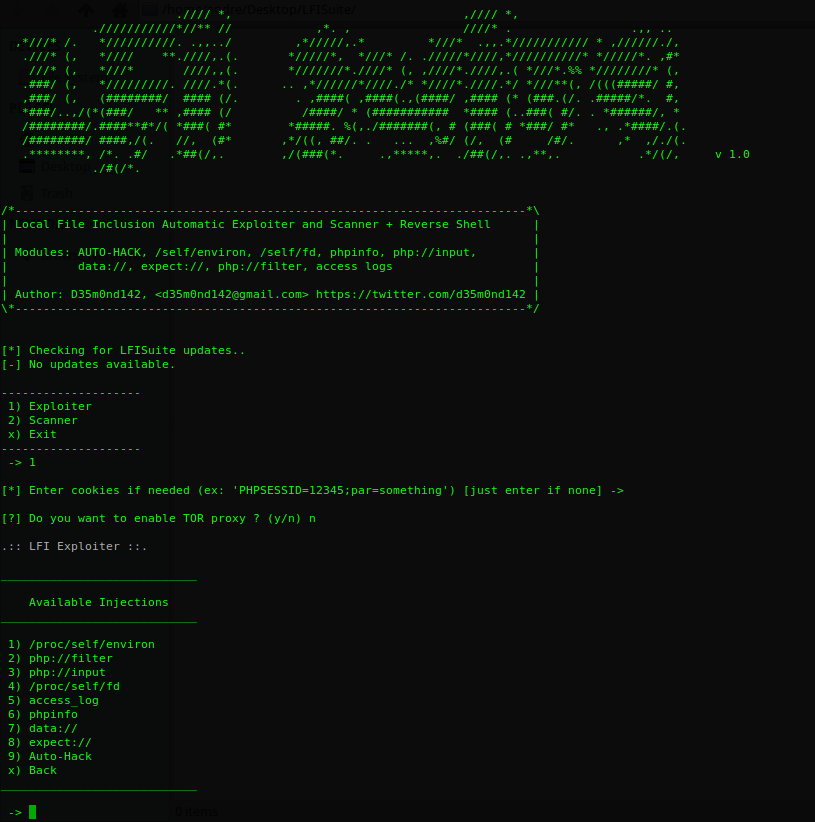 d35m0nd142/lfisuite
Explotador LFI totalmente automático (+ Reverse Shell) y Escáner
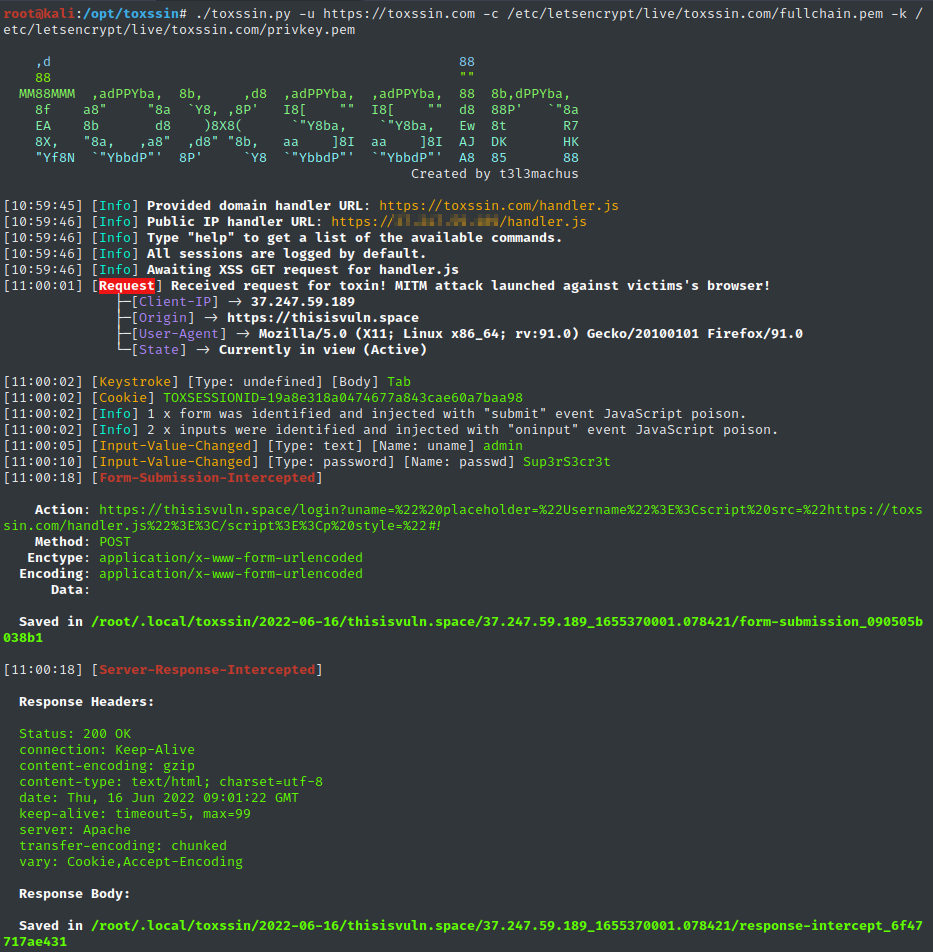 t3l3machus/toxssin
Una interfaz de línea de comandos para explotación XSS y generador de payloads.
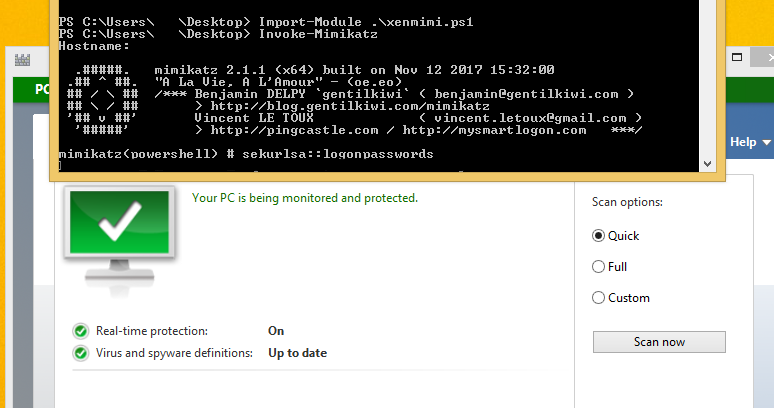 the-xentropy/xencrypt
Una herramienta de evasión antivirus para scripts de PowerShell
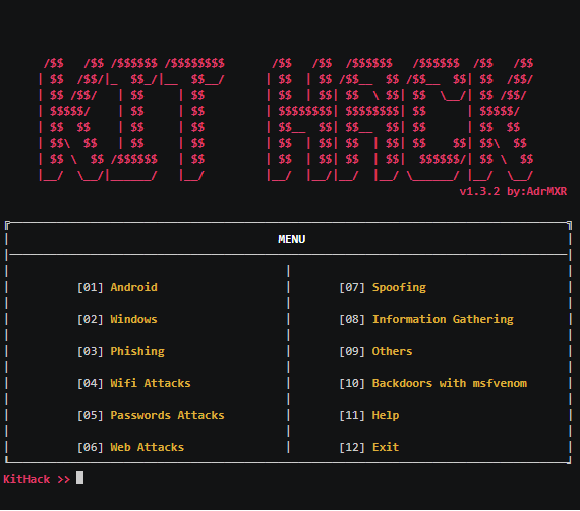 adrmxr/kithack
Paquete de herramientas de hacking y generador de backdoors.
 r00t-3xp10it/fakeimageexploiter
Usa un image.jpg falso para explotar objetivos (ocultar extensiones de archivo conocidas)
 s3cur3th1ssh1t/offensivevba
Este repositorio cubre algunos métodos de ejecución de código y evasión de antivirus para macros en documentos de Office.
 ne0nd0g/go-shellcode
Un repositorio de ejecutores de Shellcode para Windows y utilidades de soporte. Las aplicaciones cargan y ejecutan Shellcode utilizando varias…
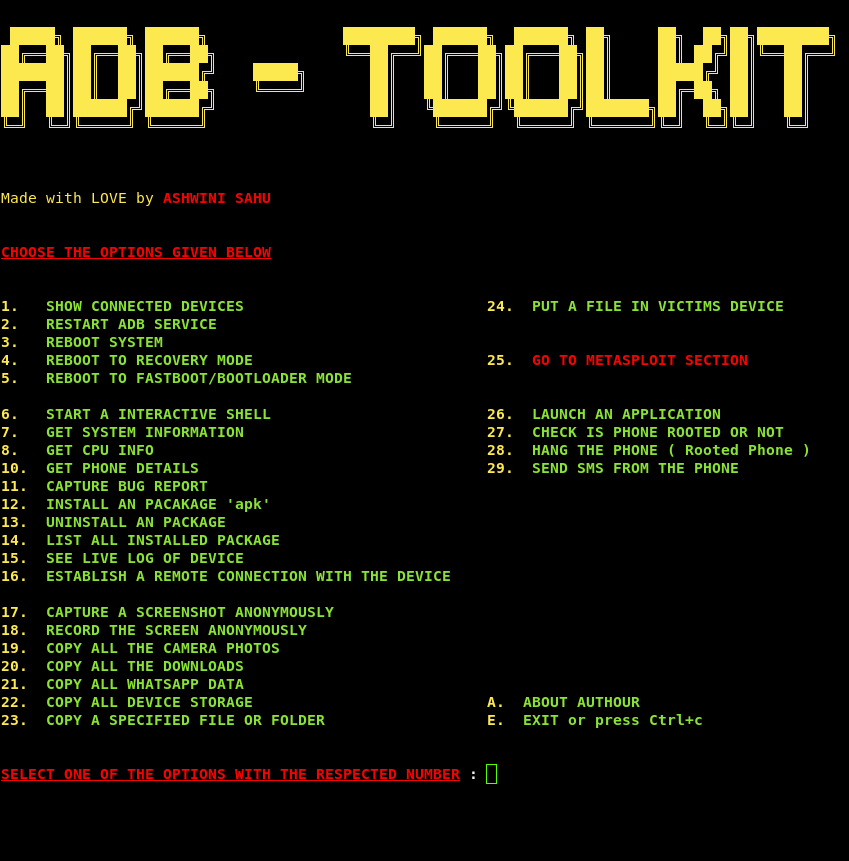 ashwin990/adb-toolkit
ADB-Toolkit V2 para trucos fáciles de ADB con muchas ventajas en todo uno. ¡DISFRÚTALO!








