
 nccgroup/demiguise
Herramienta de cifrado HTA para RedTeams

Publicado como código abierto por NCC Group Plc - http://www.nccgroup.trust/
Desarrollado por Richard Warren, richard [punto] warren [arroba] nccgroup [punto] trust
http://www.github.com/nccgroup/demiguise
Publicado bajo AGPL, consulte LICENSE para más información
El objetivo de este proyecto es generar archivos .html que contengan un archivo HTA cifrado. La idea es que cuando tu objetivo visite la página, la clave se obtiene y el HTA se descifra dinámicamente dentro del navegador y se envía directamente al usuario. Esta es una técnica de evasión para sortear la inspección de contenido/tipo de archivo implementada por algunos dispositivos de seguridad. Esta herramienta no está diseñada para crear contenido HTA increíble. Hay muchas otras herramientas/técnicas que pueden ayudarte con eso. Lo que podría ayudarte es a introducir tu HTA en un entorno en primer lugar, y (si usas clave ambiental) evitar que sea analizado en un sandbox.
Esto se logra cifrando el archivo HTA usando RC4, y luego usando navigator.msSaveBlob para "guardar" el archivo en tiempo de ejecución, en lugar de obtener el HTA directamente del servidor. Esto significa que en ningún momento hay una solicitud/respuesta HTTP que contenga tu archivo HTA en texto plano: el proxy simplemente verá un archivo text/html que contiene tu blob cifrado. En la última versión de Edge, esto hará que se le pida al usuario "ejecutar" el HTA.
Aunque no es el objetivo principal de esta herramienta, hay un par de opciones de payload para el HTA subyacente. Cada opción utiliza diferentes técnicas documentadas anteriormente por Matt Nelson, Matthew Demaske, Ryan Hanson y Etienne Stalmans. El beneficio de usar estas técnicas es que tu código no se ejecuta como hijo de mshta.exe. Como se mencionó anteriormente, el contenido del HTA no es el objetivo principal de esta herramienta. Te animo a modificar la plantilla HTA para que contenga tu propio código :)
Ejecuta el archivo demiguise.py, proporcionándole tu clave de cifrado, tipo de payload, nombre de archivo de salida y el comando que deseas que ejecute el HTA.
Example: python demiguise.py -k hello -c "notepad.exe" -p Outlook.Application -o test.hta

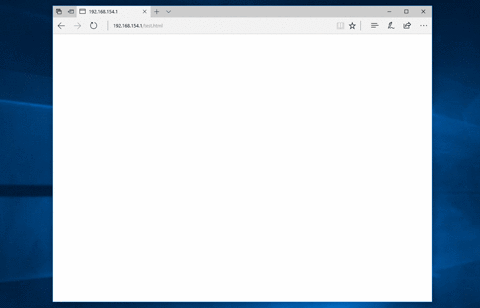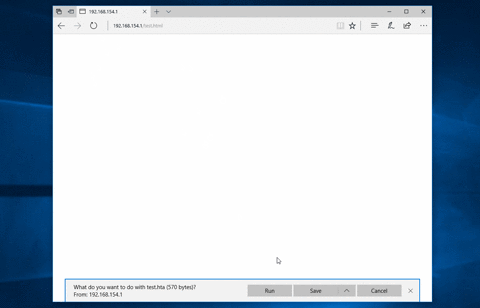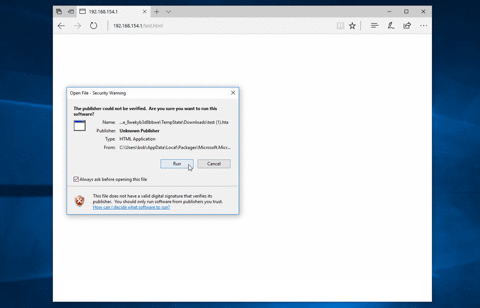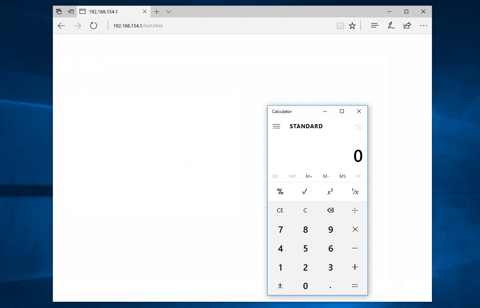
Para evadir sandboxes, no debes incrustar tu clave directamente en el HTA. En su lugar, debes obtenerla dinámicamente del entorno en el que se encuentra el objetivo. Un ejemplo de esto podría ser usar la dirección IP externa del cliente como clave. El beneficio es que si el código se ejecuta en un sandbox de terceros, el HTA no se descifrará. De hecho, ni siquiera el nombre del archivo se descifrará, lo que significa que nadie sabrá qué es/hace tu payload :)
Algunos ejemplos de clave ambiental se dan en examples/externalip.js y examples/virginkey.js.
Dado que la herramienta genera un archivo HTML que contiene JavaScript, simplemente puedes tomar este JS y alojarlo donde quieras. Esto significa que si el sitio web de tu cliente es vulnerable a XSS reflejado, puedes usar esto para servir tu archivo HTA desde su dominio (altamente confiable).
Además, Outlook no bloquea los archivos adjuntos .html por defecto, y tampoco lo hacen algunas otras aplicaciones: ¡usa tu imaginación! :)
Actualmente no es detectado en VT:
Aunque las técnicas de ofuscación pueden ser difíciles de identificar mediante firmas, una forma de defenderse contra ataques HTA es evitar que el HTA mismo pueda ejecutarse en primer lugar. Esto se puede lograr mediante el uso de Software Restriction Policy (SRP), Device Guard (en Windows 10 y Server 2016), o cambiando el manejador de archivos predeterminado asociado con archivos .hta.
Ten en cuenta que estos cambios pueden afectar potencialmente la ejecución de software que depende de la ejecución de HTA. Por lo tanto, se recomienda probar completamente una solución en tu propio entorno.
Usando SRP:

Cambiando el manejador de archivos predeterminado:
ftype htafile=%SystemRoot%\system32\NOTEPAD.EXE %1

Cambiándolo de vuelta (x64):
ftype htafile=C:\Windows\SysWOW64\mshta.exe "%1" {1E460BD7-F1C3-4B2E-88BF-4E770A288AF5}%U{1E460BD7-F1C3-4B2E-88BF-4E770A288AF5} %*
WbemScripting.SWbemLocator y ShellBrowserWindowWbemScripting.SWbemLocatorExcel.Application.RegisterXLLOutlook.Application.CreateObject





