
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit- — CVE-2025-8088 WinRAR Prueba de concepto (PoC-Exploit) | Kitploit

Herramientas/GitHubGitHub/sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónExplotación de Binarios
GitHubsxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-

CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit-

CVE-2025-8088 WinRAR Prueba de concepto (PoC-Exploit)

Ver Repositorio
723155hace 1 añoRevisado por Kitploit
Compartir

CVE-2025-8088 WinRAR Prueba de Concepto (PoC-Exploit)

PoC

Este repositorio contiene un script de Prueba de Concepto (PoC) para CVE-2025-8088, una vulnerabilidad de path traversal en versiones de WinRAR hasta la 7.12.
Este PoC demuestra cómo los atacantes podrían explotar la vulnerabilidad para colocar archivos maliciosos fuera del directorio de extracción previsto utilizando flujos de datos alternativos (ADSes) y archivos de archivo manipulados.

Aviso legal: Esta herramienta es solo para fines educativos y de investigación. No la utilice para dañar sistemas o redes. El autor no es responsable del uso indebido o de los daños causados por este script.


Resumen de CVE-2025-8088

CVE-2025-8088 (CVSS 8.4) es una vulnerabilidad de path traversal en WinRAR, que afecta a las versiones de Windows hasta la 7.12, así como a herramientas relacionadas como UnRAR.dll y su código fuente portátil.
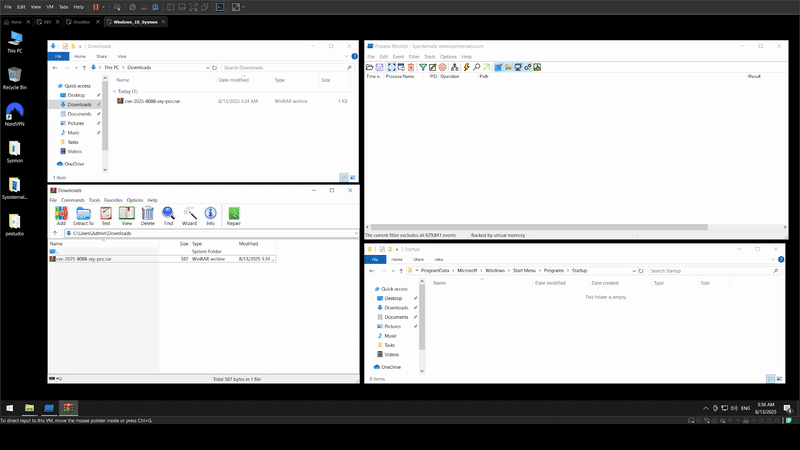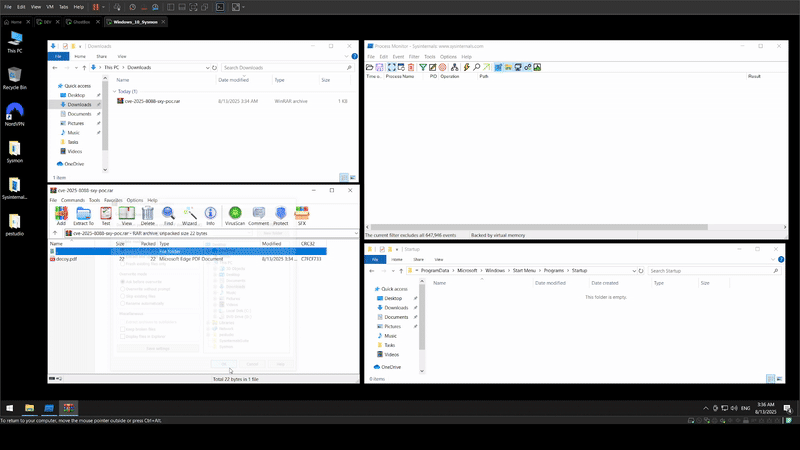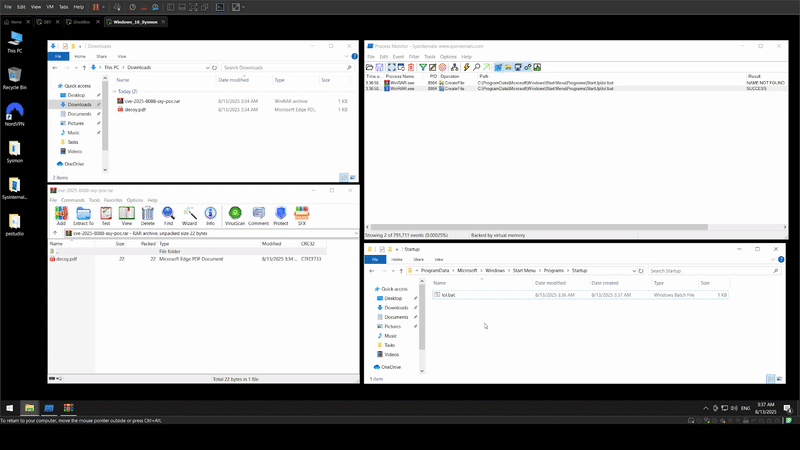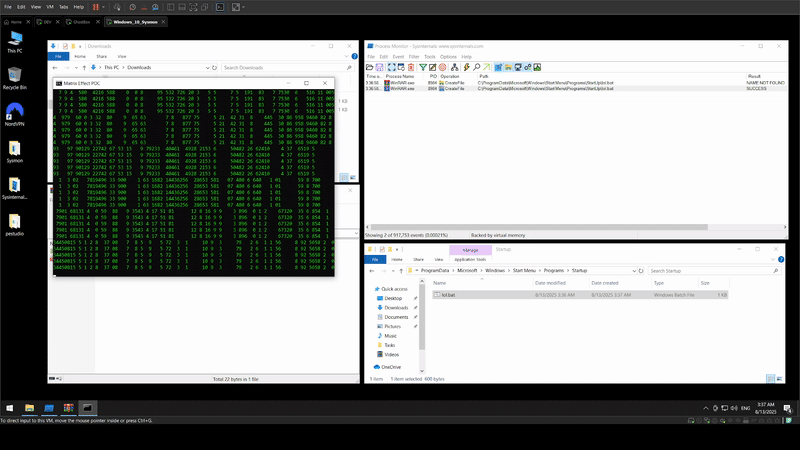
El fallo permite a los atacantes incrustar cargas útiles maliciosas en ADSes dentro de archivos RAR especialmente manipulados, lo que permite la extracción a ubicaciones sensibles del sistema (por ejemplo, la carpeta de Inicio de Windows).
Esto puede provocar la ejecución automática de archivos maliciosos, como DLLs o archivos de acceso directo (.lnk), al reiniciar el sistema.

Detalles clave

  • Versiones afectadas: WinRAR ≤ 7.12
  • Primera observación: La explotación en la naturaleza comenzó el 18 de julio de 2025 (según ESET)
  • Disponibilidad del parche: Corregido en WinRAR 7.13, lanzado el 30 de julio de 2025
  • Atacantes: Vinculados al grupo RomCom alineado con Rusia (también conocido como Storm-0978, Tropical Scorpius, UNC2596), conocido por ciberespionaje y ataques con motivación financiera
  • Método de ataque: Correos electrónicos de spearphishing con archivos RAR disfrazados de solicitudes de empleo, dirigidos a los sectores financiero, de defensa, manufacturero y logístico en Europa y Canadá

Cómo funciona el exploit

El exploit aprovecha las secuencias de path traversal (..) en rutas ADS dentro de un archivo RAR.
Un archivo aparentemente inofensivo (por ejemplo, un currículum) enmascara entradas ADS maliciosas, que pueden incluir:


Uso del PoC

Este script crea un archivo RAR malicioso para demostrar la vulnerabilidad CVE-2025-8088.
Requiere Python y acceso a rar.exe (la herramienta de línea de comandos de WinRAR).

Asegúrese de que rar.exe esté en el PATH de su sistema o especifique su ruta usando el argumento --rar.

Argumentos de línea de comandos

ArgumentoDescripción¿Requerido?Predeterminado
--decoyRuta al archivo señuelo (existente o se creará)Sí-
--payloadRuta al archivo de carga útil inofensivo (existente o se creará)Sí-
--dropRuta absoluta a la carpeta benigna (p. ej., C:\Users\you\Documents)Sí-
--rarRuta a rar.exe (se detecta automáticamente si se omite)NoDetección automática
--outNombre del archivo RAR de salidaNocve-2025-8088-sxy-poc.rar
--workdirDirectorio de trabajoNoDirectorio actual (.)
--placeholder_lenLongitud del marcador de posición ADS (auto: ≥ max(len(injected), 128))NoCalculado automáticamente
--max_upNúmero de segmentos .. a prefijarNo16
--base_outNombre para el RAR base intermedioNo<out>.base.rar

Ejemplo de uso

Cree un archivo RAR malicioso con un archivo señuelo, una carga útil y una carpeta de destino, especificando la ruta a rar.exe:

python poc.py --decoy resume.txt --payload payload.bat --drop "C:\Users\you\Documents" --rar "C:\Program Files\WinRAR\rar.exe"

Atribución

Esta vulnerabilidad fue observada por primera vez en la naturaleza por ESET el 18 de julio de 2025, y se atribuye al grupo de hackers RomCom.
Para más información sobre las tácticas de RomCom, consulte SOCRadar Threat Actor Intelligence.


Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Descargar herramienta


