
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 pacbypass/cve-2025-11001
Explotación para CVE-2025-11001 o CVE-2025-11002
 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
Logrando un exploit de shell inversa para Apache ActiveMQ (CVE_2023-46604)
 kingsabri/godofwar
GodOfWar - Constructor malicioso de WAR en Java con payloads integrados
 xteam-wing/cve-2021-22205
Pocsuite3 Para CVE-2021-22205
 localh0t/wildpwn
ataques de wildcards en Unix
 jas502n/cve-2018-3191
Exploit para CVE-2018-3191 dirigido a Oracle WebLogic Server mediante el protocolo T3, que permite la ejecución remota de código no autenticada con…
 vainlystrain/vailyn
Una herramienta de escaneo y explotación de Path Traversal + LFI, evasiva y por fases, en Python.
 rek7/postshell
PostShell - Shell de enlace/conexión inversa para post-explotación
 malqr/malqr.github.io
MalQR es una colección de códigos QR y códigos de barras maliciosos que puedes usar para probar la seguridad de tus escáneres.
 0x09al/cve-2017-11882-metasploit
Este es un módulo de Metasploit que explota CVE-2017-11882 utilizando el POC publicado aquí:…
 huntergregal/scansploit
Explotación usando códigos de barras, QRcodes, earn13, datamatrix
 ariary/notionterm
Incrusta un reverse shell en páginas de Notion utilizando la API de Notion como proxy, habilitando sesiones de shell remoto sigilosas con…
 mstxq17/cve-2021-1675_rdl_lpe
Plugin de carga reflectante para la vulnerabilidad de escalada de privilegios LPE de PrintNightMare para CS. Listo para usar, mediante carga en…
 nytrorst/xssfuzzer
XSS Fuzzer es una herramienta que genera cargas útiles XSS basadas en vectores definidos por el usuario y listas de fuzzing.
 d4rk007/sak1to-shell
Multihilo, multiplataforma (Linux/Windows) servidor c2 y cliente de shell TCP inversa para Windows, ambos escritos en C.
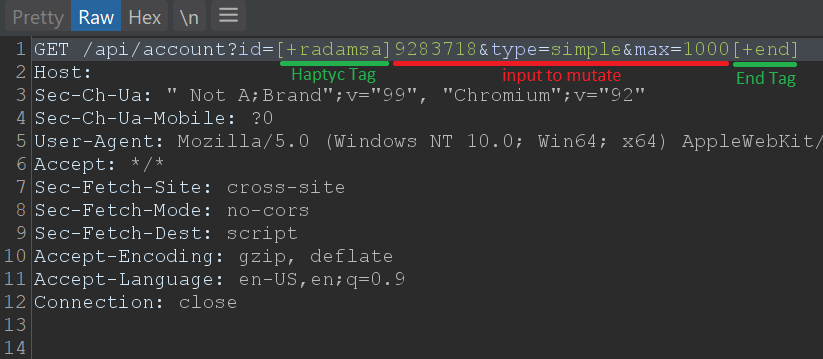 defparam/haptyc
Biblioteca de Python para Turbo Intruder que añade soporte de posición de payload y tipos de ataque Sniper/Clusterbomb/Pitchfork con generación de…
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE post-autenticación
 ricardojoserf/sharpcoverttube
Youtube como canal C2 - Control de sistemas Windows subiendo videos QR a Youtube








