
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 m4sc3r4n0/astroid
ASTROID v 1.2 sortea la mayoría de los software antivirus.
 dxask88ma/weblogic-cve-2023-21839
Exploit basado en Java para CVE-2023-21839 dirigido a Oracle WebLogic Server versiones 12.2.1.3.0 y 12.2.1.4.0 mediante inyección LDAP para ejecución…
 g0rx/cve-2018-7600-drupal-rce
Colección de exploits PoC para CVE-2018-7600 Drupal RCE con múltiples scripts dirigidos a Drupal 7 y 8, incluyendo variantes de explotación masiva.
 jas502n/cve-2019-11581
Vulnerabilidad de inyección de plantillas en Atlassian JIRA (RCE)
 secretsquirrel/recomposer
Modifica aleatoriamente archivos PE Win32/64 para una carga 'más segura' a sitios de malware y sandbox.
 cyberxml/log4j-poc
Una demo de exploit RCE LDAP basada en Docker para CVE-2021-44228 Log4Shell
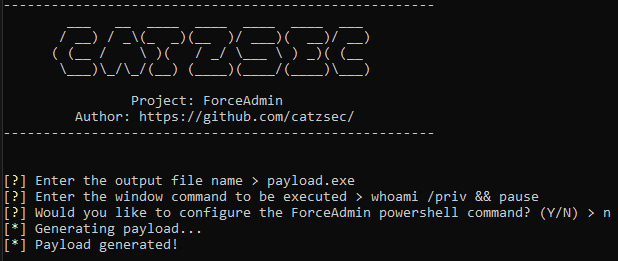 catzsec/forceadmin
⚡ Crear infinitos avisos de UAC forzando a un usuario a ejecutarse como administrador ⚡
 blacknbunny/mcreator
Generador de Reverse Shell Codificado con Técnicas para Evadir AV's
 s0lst1c3/dropengine
DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…
 billythegoat356/kramer
El siguiente nivel de ofuscador 100% Python.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework es una herramienta de ayuda para pruebas de penetración y un framework de explotación. Fomenta un principio de atacar la…
 theori-io/cve-2016-0189
Exploit de prueba de concepto para CVE-2016-0189 (Corrupción de memoria en VBScript en IE11)
 dviros/rat-via-telegram
Herramienta de post-explotación remota para Windows vía Telegram
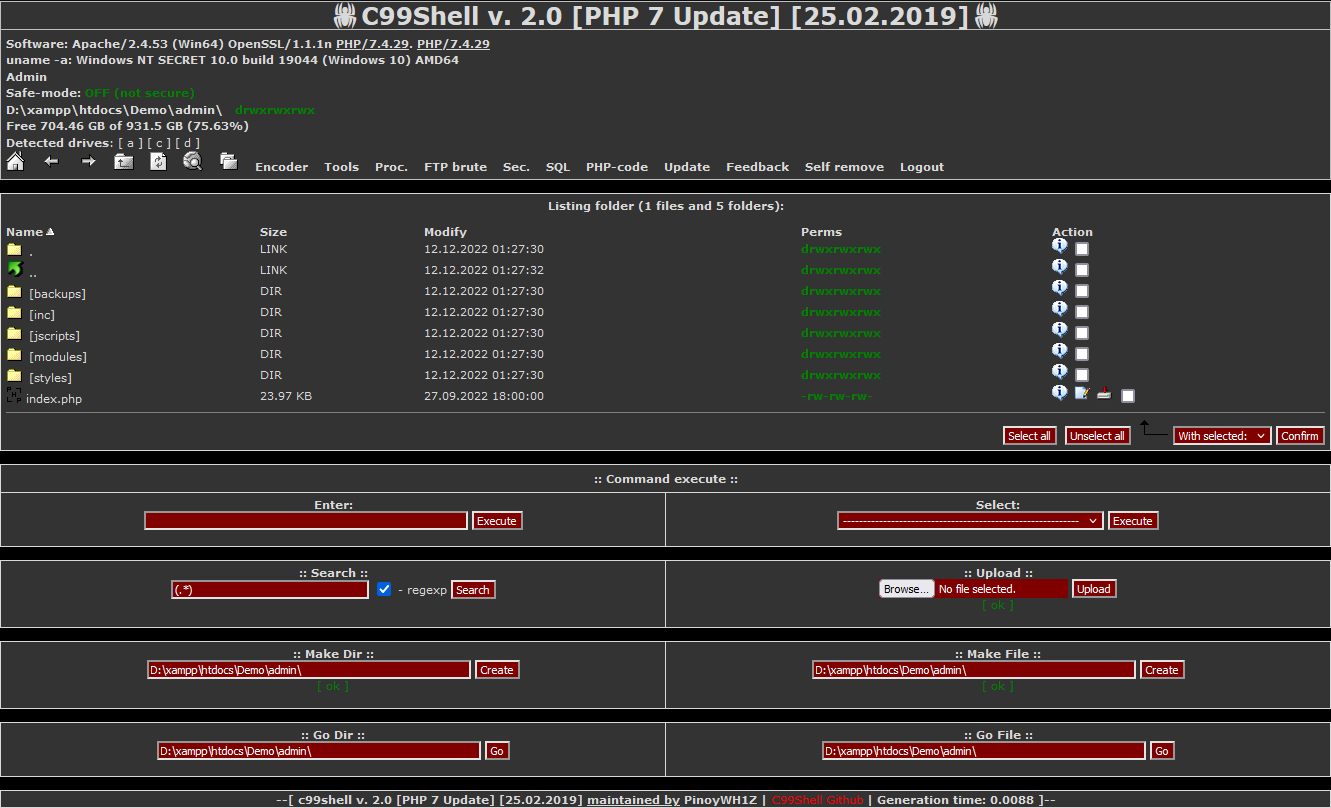 pinoywh1z/c99shell-php7
PHP 7 y actualización safe-build de la popular variante C99 de PHP Shell.
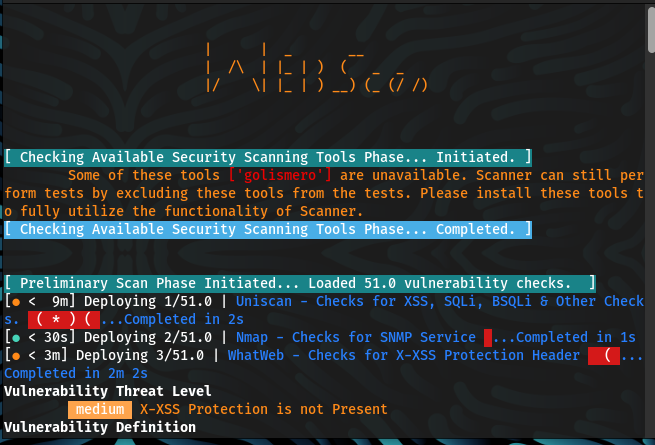 malwareman007/scanner-and-patcher
Un Escáner y Parcheador de Vulnerabilidades Web
 jas502n/cve-2019-11580
Exploit en Python para CVE-2019-11580, una vulnerabilidad de ejecución remota de código en Atlassian Crowd y Crowd Data Center. Sube un plugin…
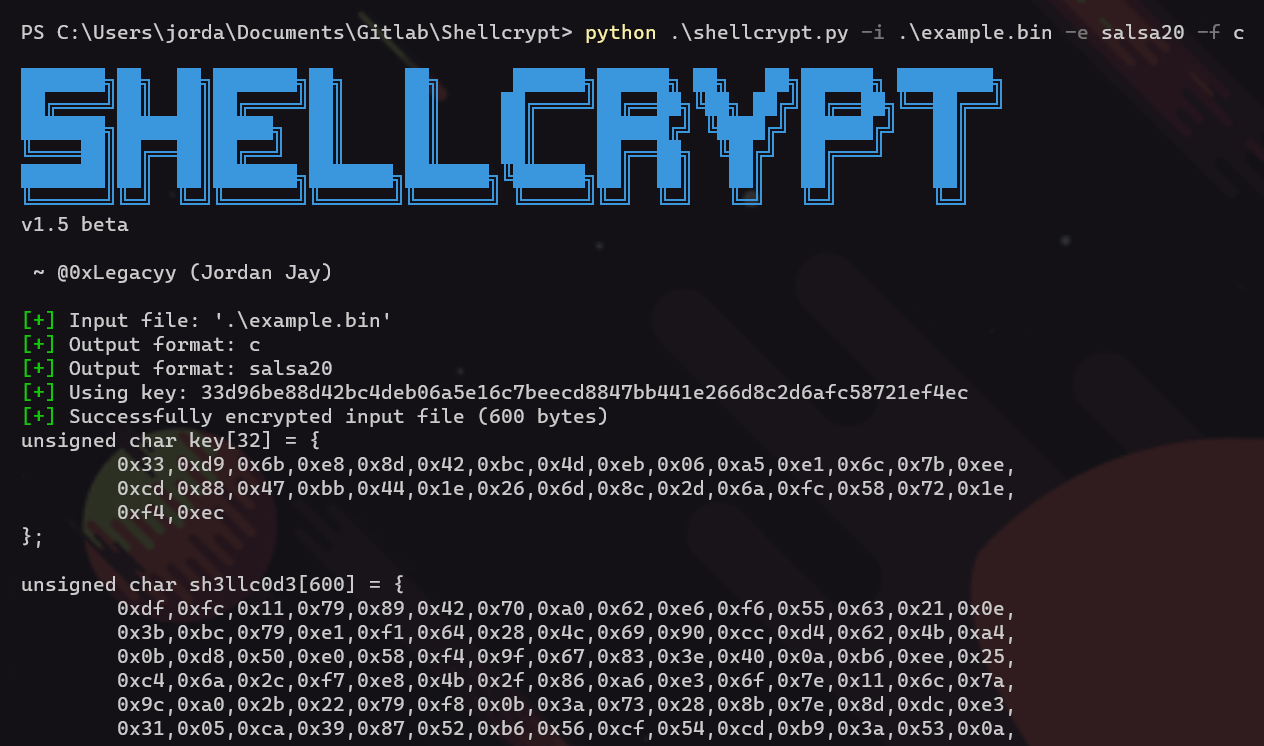 iilegacyyii/shellcrypt
Una herramienta QoL para ofuscar shellcode. En el futuro podrá encadenar métodos de codificación/cifrado/compresión.
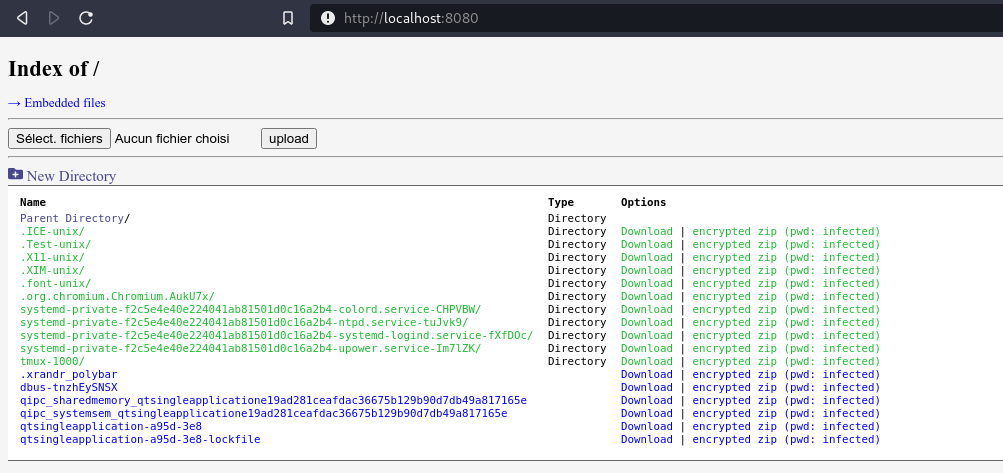 nodauf/swego
Navaja suiza de servidor web en Golang. Manténlo simple como el SimpleHTTPServer de Python pero con muchas características.








