
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Awesome-Redteam — Una base de conocimiento para red teaming y seguridad ofensiva. | Kitploit
Herramientas/GitHubGitHub/threekiii/awesome-redteam
Escalada de PrivilegiosGeneración de PayloadsExplotaciónMovimiento LateralIngeniería InversaRecopilación de InformaciónPost-ExplotaciónPruebas de PenetraciónComando y ControlAprendizaje y EducaciónRed TeamingRecursos Curados
4.4k755328hace 4 mesesRevisado por Kitploit
Compartir
GitHubthreekiii/awesome-redteam

Awesome-Redteam

Una base de conocimiento para red teaming y seguridad ofensiva.

Ver Repositorio

Awesome-Redteam

stars forks last-commit

❗【Aviso legal】Las técnicas, ideas y herramientas involucradas en este proyecto son solo para fines de aprendizaje. Nadie debe utilizarlas para fines ilegales o lucrativos, ni para pruebas de penetración no autorizadas; de lo contrario, las consecuencias correrán por cuenta propia y no están relacionadas con este proyecto. Antes de usar este proyecto, lea primero las leyes y regulaciones.

Descargo de responsabilidad: Las tecnologías, conceptos y herramientas proporcionados en este repositorio de Git están destinados únicamente a fines educativos y de investigación. Queda estrictamente prohibido cualquier uso para actividades ilegales, pruebas de penetración no autorizadas o fines comerciales. Por favor, lea Awesome-Laws antes de utilizar este repositorio.

📖 一个攻防知识库。Una base de conocimiento para red teaming y seguridad ofensiva.

👍 significa recomendado, uso recomendado
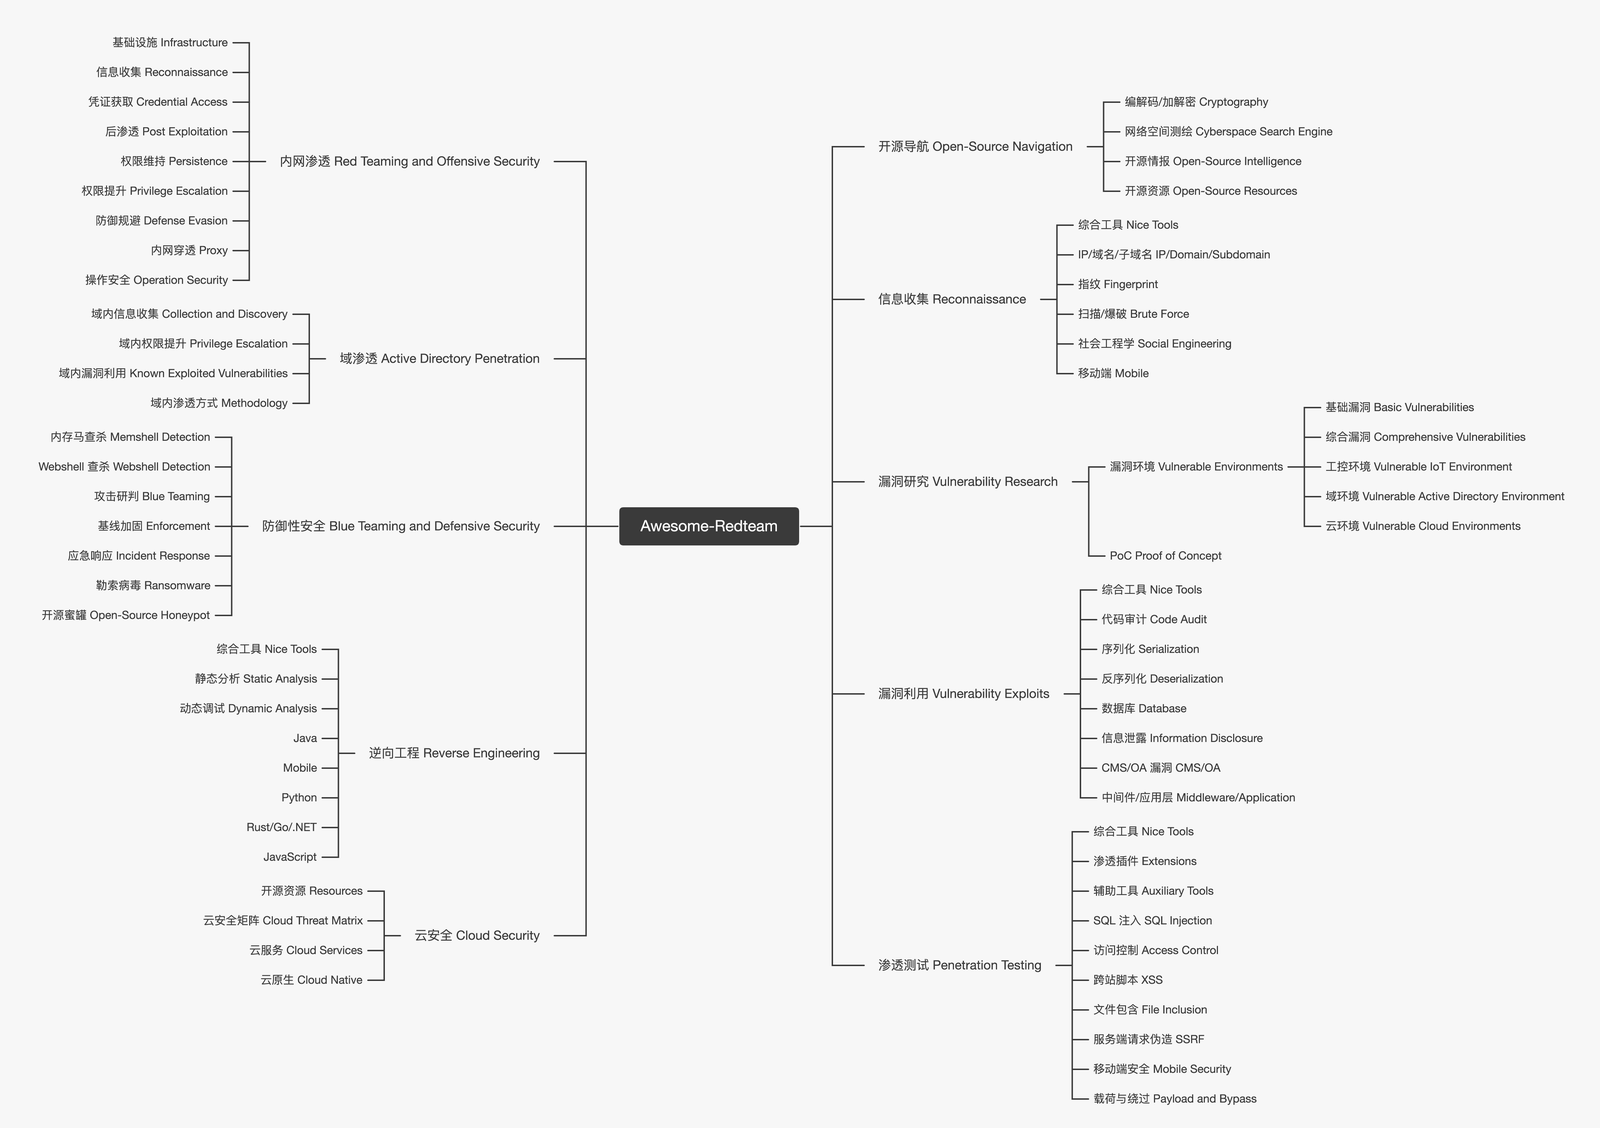
Hoja de ruta

Índice Contenido

  • Navegación del proyecto Project Navigation
    • Documentos de referencia rápida CheatSheets
    • Algunos scripts Scripts
    • Conocimientos de ataque y defensa Tips
  • Navegación de código abierto Open-Source Navigation
    • Codificación/Decodificación y Cifrado/Descifrado Cryptography
      • Herramientas en línea Online Tools
      • Herramientas sin conexión Offline Tools
      • Codificación/Decodificación Encode/Decode
      • Expresiones regulares Regular Expressions
      • Algoritmos hash Hash Algorithms
      • Algoritmos de criptografía de clave pública RSA
      • Algoritmos criptográficos nacionales SM Algorithms
    • Cartografía del ciberespacio Cyberspace Search Engine
      • Herramientas integrales Nice Tools
      • Web/Puertos Web/Ports
      • Búsqueda en Google Google Hacking
      • Búsqueda en Github Github Dork
    • Inteligencia de fuentes abiertas Open-Source Intelligence
      • Herramientas integrales Nice Tools
      • Inteligencia de amenazas Threat Intelligence
      • Divulgación de vulnerabilidades Disclosed Vulnerabilities
      • Búsqueda de interfaces API Search
      • Búsqueda de código fuente Source Code Search
    • Recursos de código abierto Open-Source Resources
      • Comunidades/Bases de conocimiento Communities/Knowledge Base
      • Mapas mentales/Chuletas Mindmap/Cheat Sheets
      • Seguridad ofensiva Red Teaming and Offensive Security
      • Seguridad defensiva Blue Teaming and Defensive Security
      • Seguridad operacional Operation Security
      • Plataformas de práctica Learning and Practice Platforms
  • Recopilación de información Reconnaissance
    • Herramientas integrales Nice Tools
    • IP/Dominio/Subdominio IP/Domain/Subdomain
    • Huellas digitales Fingerprint
      • Colección de huellas digitales Fingerprint Collection
      • Identificación de huellas digitales Fingerprint Reconnaissance
      • Identificación de WAF Waf Checks
    • Escaneo/Fuerza bruta Brute Force
      • Herramientas de escaneo/fuerza bruta Brute Force Tools
      • Diccionarios de escaneo/fuerza bruta Brute Force Dictionaries
      • Generación de diccionarios Generate a Custom Dictionary
      • Consulta de credenciales predeterminadas Default Credentials
    • Ingeniería social Social Engineering
      • Credenciales filtradas Leaked Credentials
      • Correo electrónico Email
      • SMS SMS Online
      • Phishing Phishing
    • Móvil Mobile
  • Investigación de vulnerabilidades Vulnerability Research
    • Entornos vulnerables Vulnerable Environments
      • Vulnerabilidades básicas Basic Vulnerabilities
      • Vulnerabilidades integrales Comprehensive Vulnerabilities
      • Entorno de control industrial Vulnerable IoT Environment
      • Entorno de dominio Vulnerable Active Directory Environment
      • Entorno de nube Vulnerable Cloud Environments
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








