
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 aleksamcode/wifi-password-stealer
Herramienta simple de inyección de pulsaciones de teclas para Windows y Linux que extrae datos WiFi almacenados (SSID y contraseña).
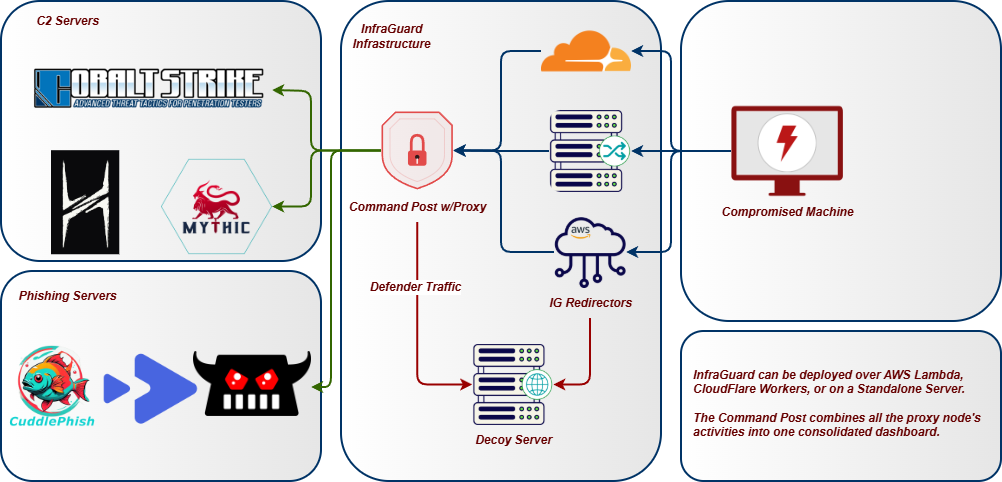 whispergate/infraguard
InfraGuard es un Proxy y Gestor de Redirección de Comando y Control que protege tu Infraestructura de Red Team contra la atribución de amenazas.
 quickbreach/exchangerelayx
Una herramienta de retransmisión NTLM hacia el endpoint EWS para servidores Exchange locales. Proporciona un OWA para hackers.
 komomon/cve-2022-30190-follina-office-msdt-fixed
Herramienta de exploit modificada para CVE-2022-30190 para MS-MSDT Office RCE con soporte de plantilla docx personalizada, modos de ejecución…
 0ca/boxpwnr
Un marco modular para la evaluación comparativa de LLMs y estrategias de agentes en desafíos de seguridad a través de HackTheBox, TryHackMe,…
 cyb0r9/androspy
Generador automatizado de backdoors para Android con crypter, envenenamiento de IP e integración de payloads de Metasploit para pruebas de…
 t0thkr1s/revshellgen
Generador de shell reversa escrito en Python 3.
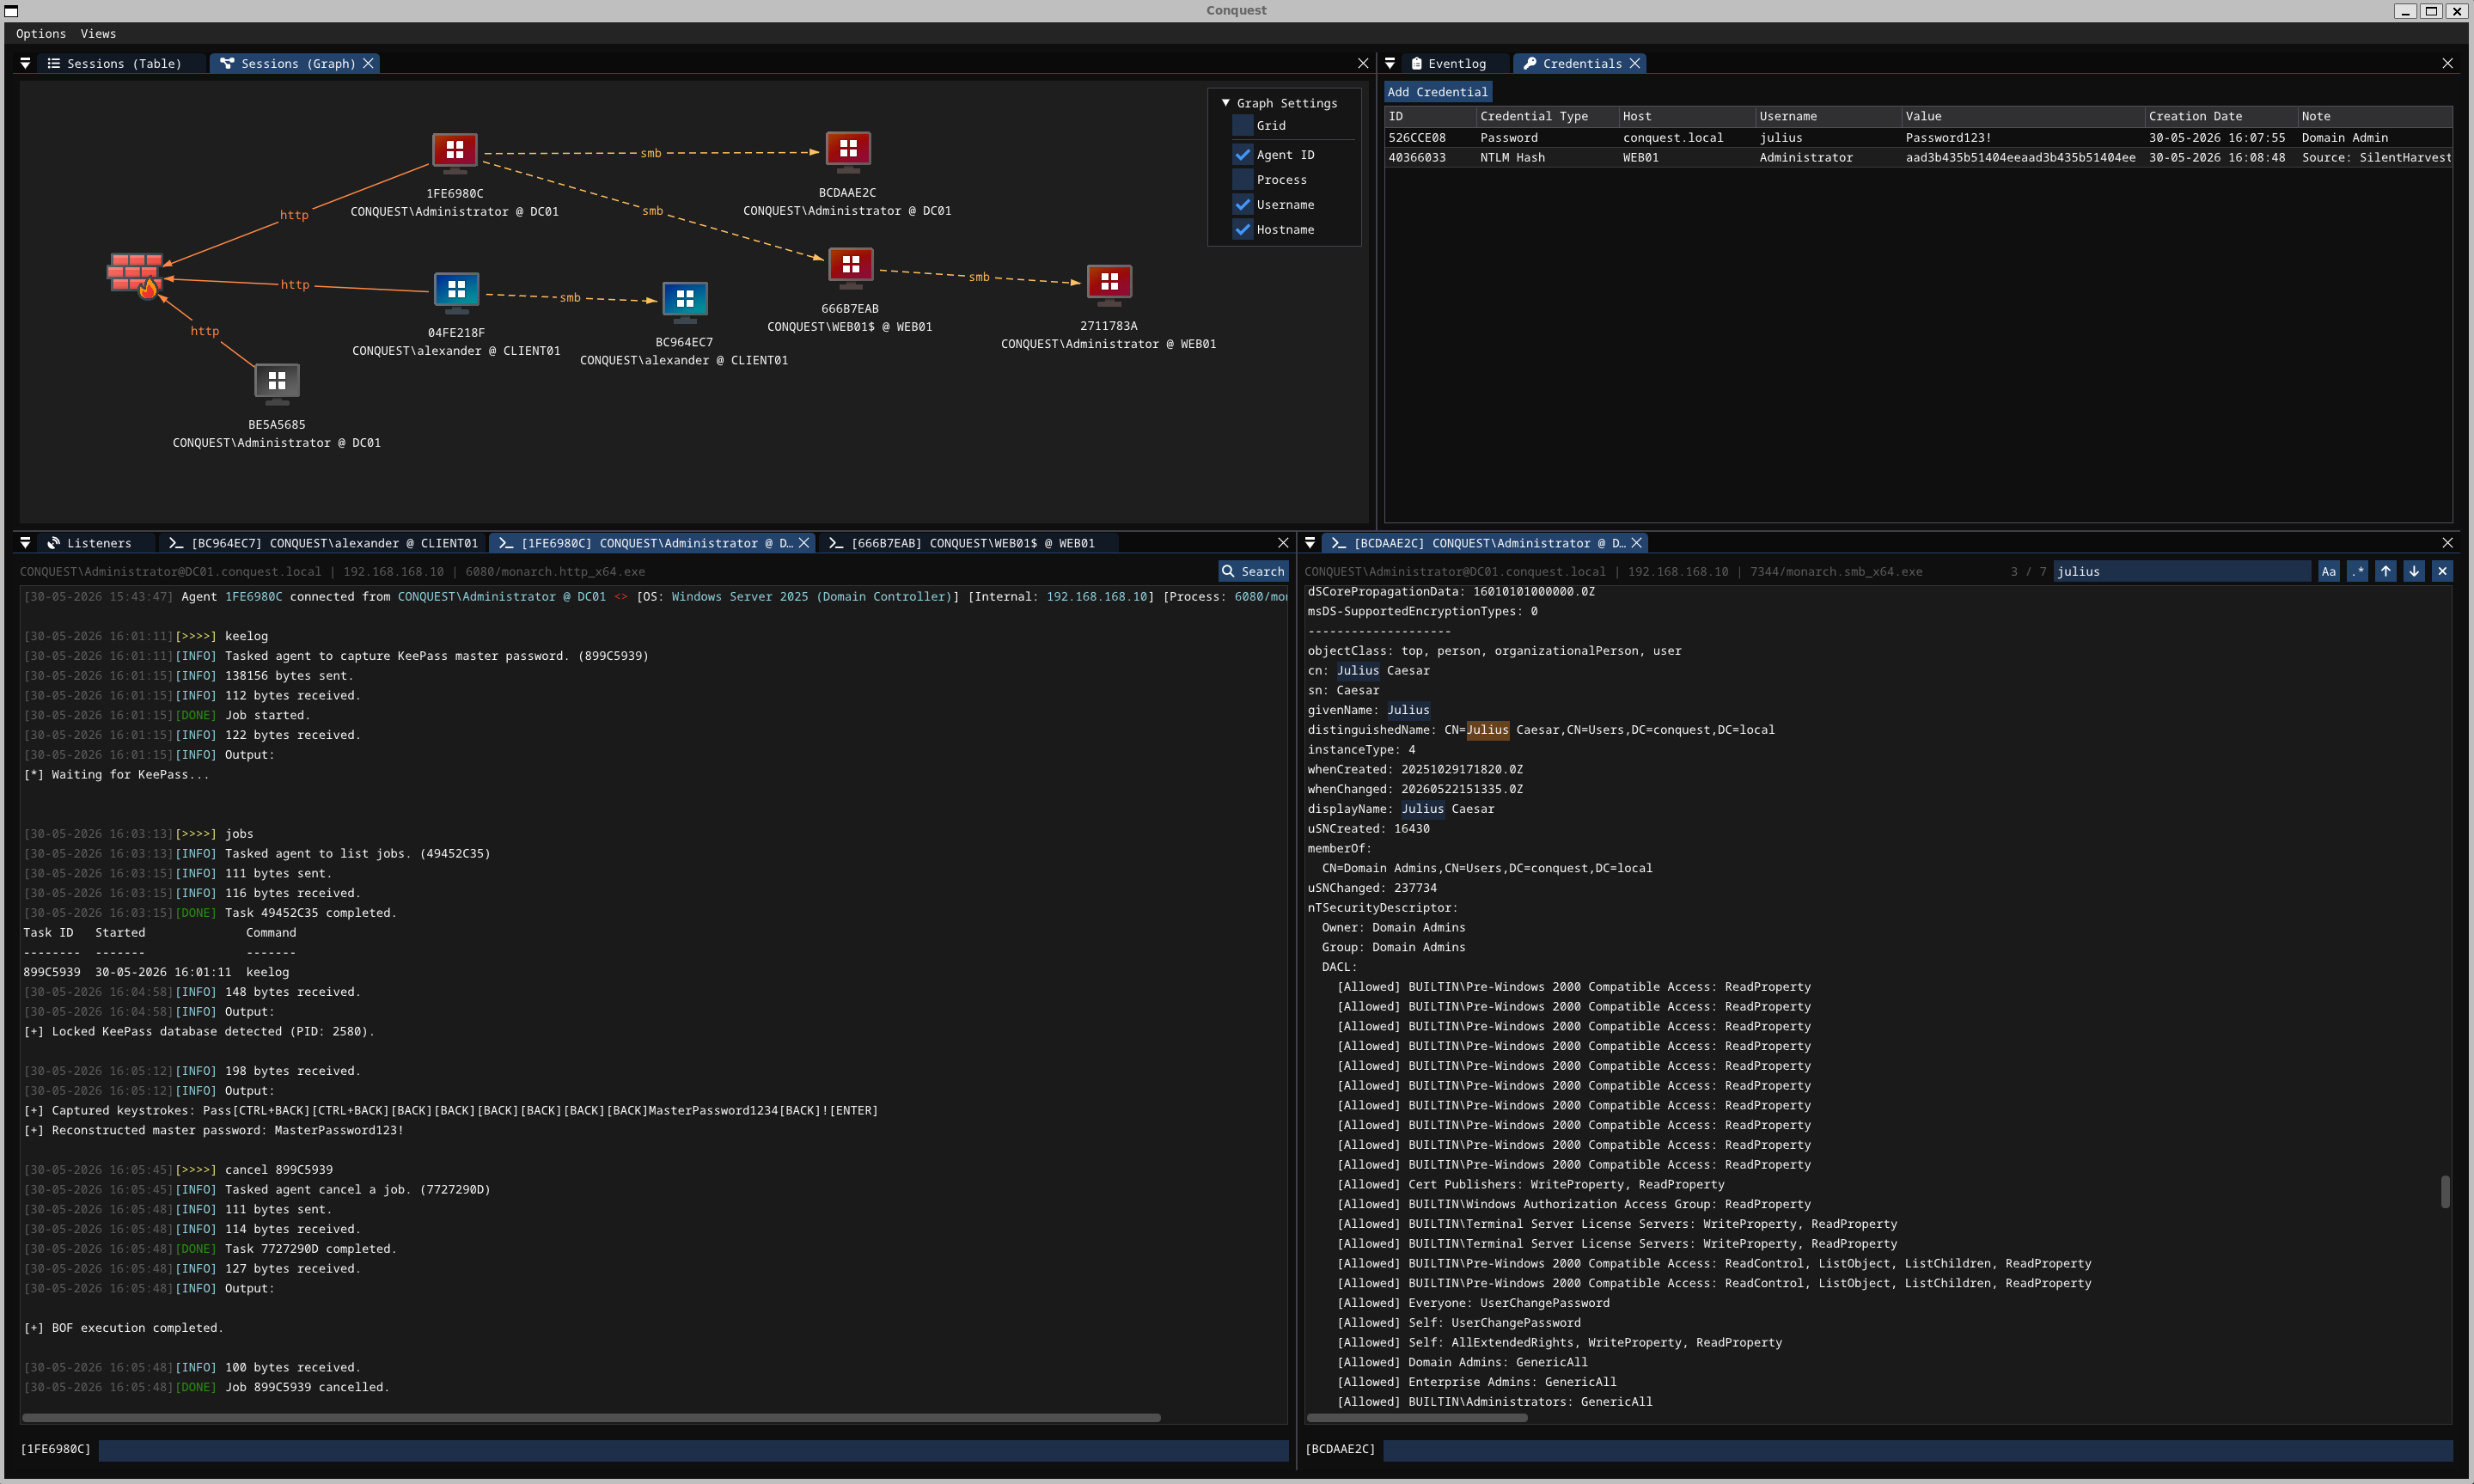 jakobfriedl/conquest
Conquest es un framework de comando y control/post-explotación, rico en funciones y maleable, desarrollado en Nim.
 mandatoryprogrammer/xssless
Un generador automatizado de payloads XSS escrito en python.
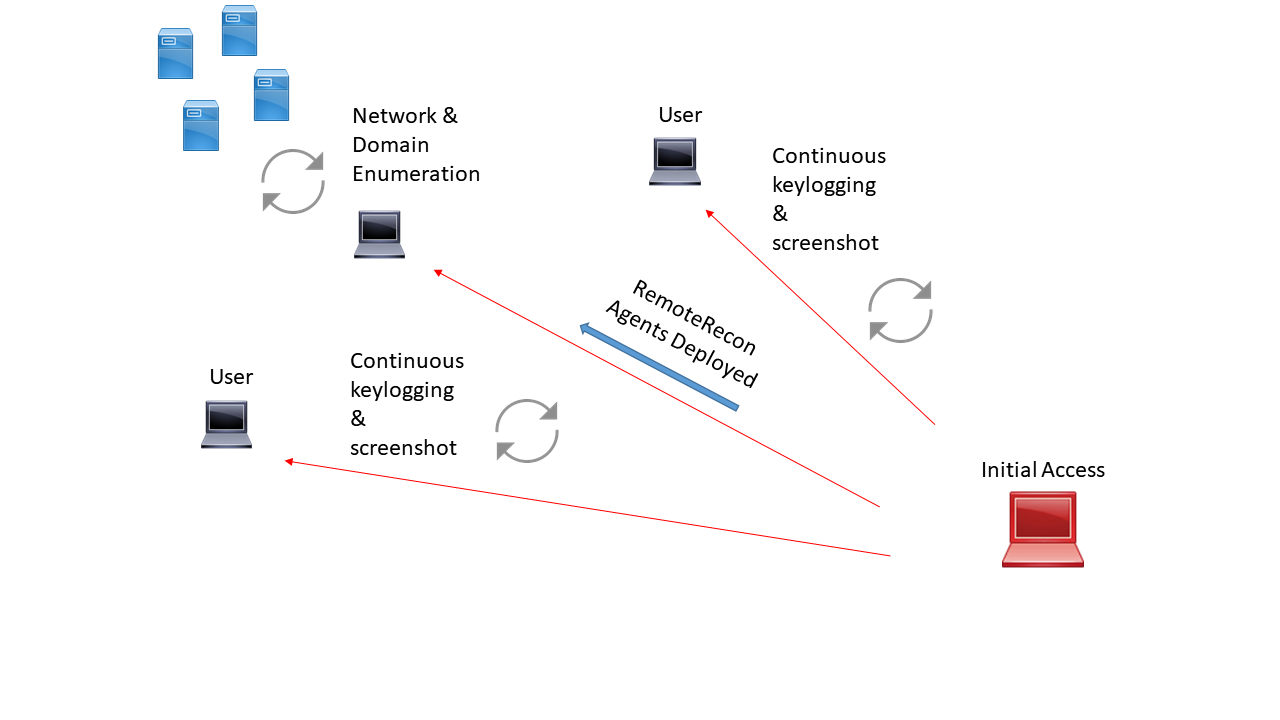 xorrior/remoterecon
Reconocimiento remoto y recolección
 4w4k3/insanity-framework
Generar cargas útiles y controlar máquinas remotas. [Discontinued]
 yasserbdj96/hiphp
Herramienta de puerta trasera basada en PHP para control remoto de sitios web a través de HTTP/HTTPS. Permite la gestión de archivos, la ejecución de…
 andreiverse/grc2
Framework C2 ligero escrito en Nim para generar implantes, gestionar listeners y ejecutar tareas mediante TCP/HTTP con un sistema de botín para datos…
 dorkerdevil/cve-2019-11932
PoC de exploit del bug de double-free en WhatsApp
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
 cerbersec/ares
Project Ares es un cargador de Prueba de Concepto (PoC) escrito en C/C++ basado en la técnica de Transacted Hollowing.
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
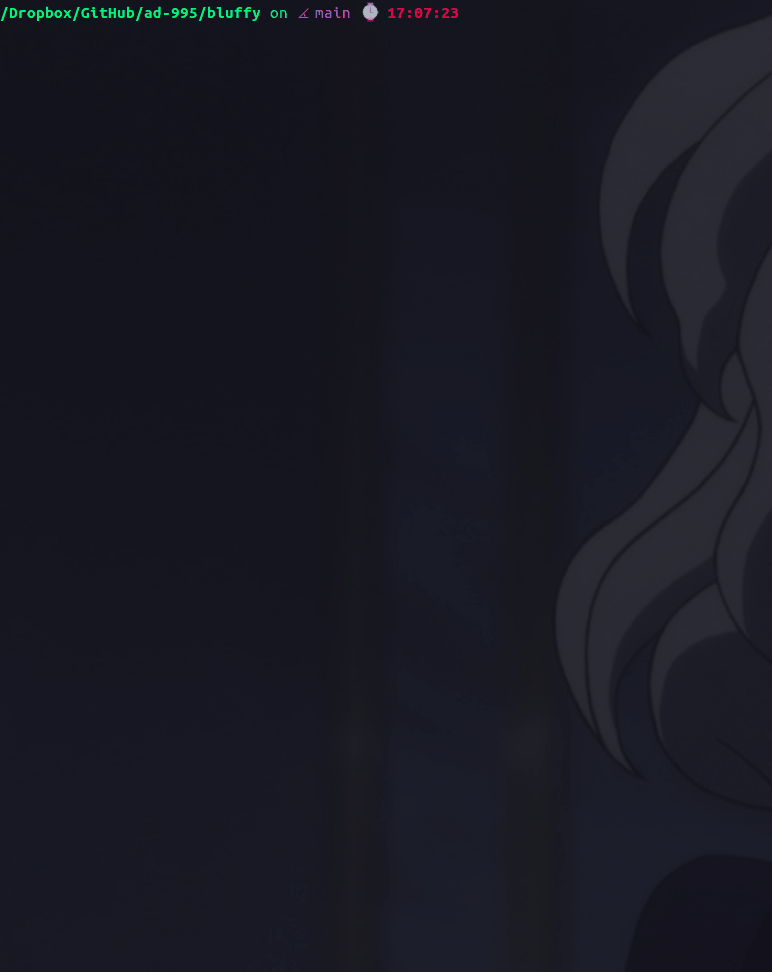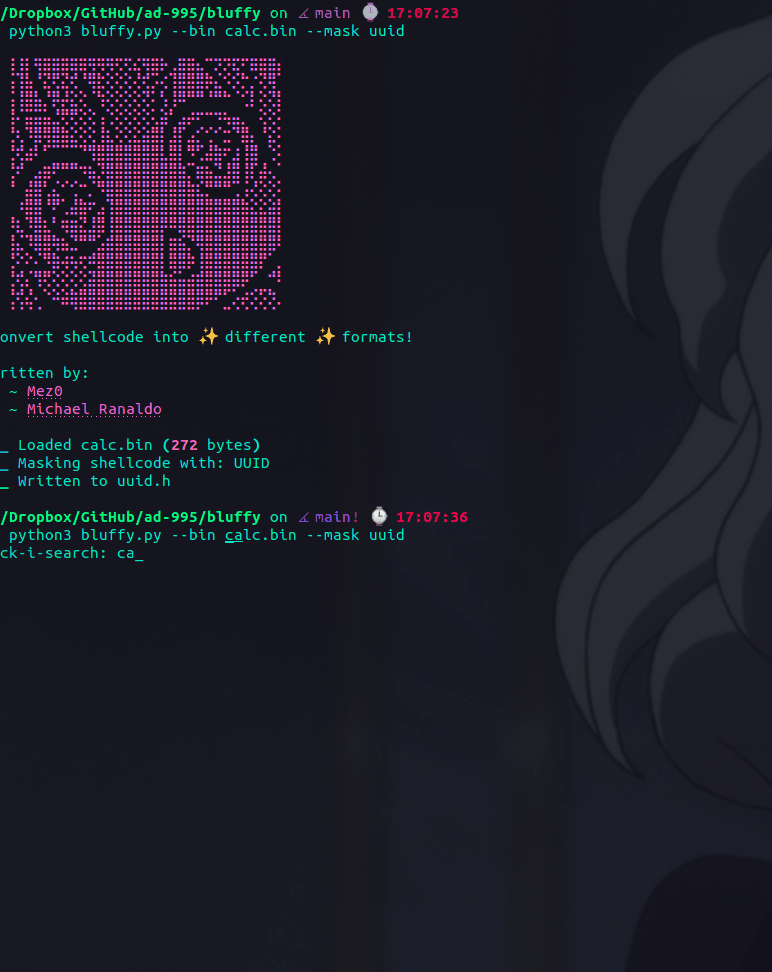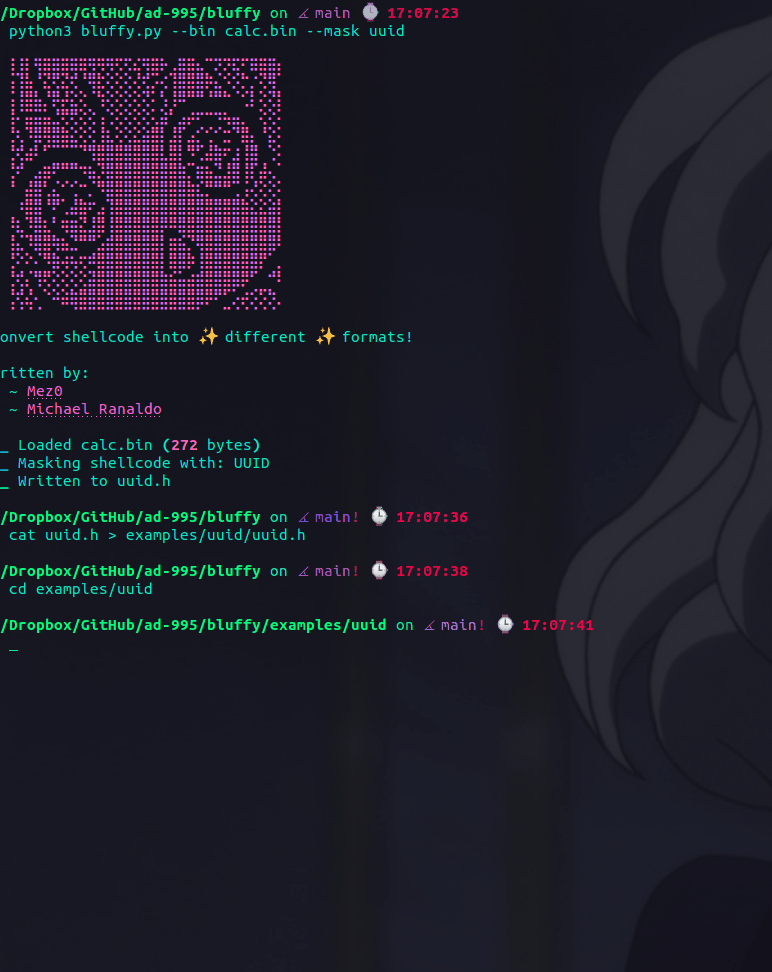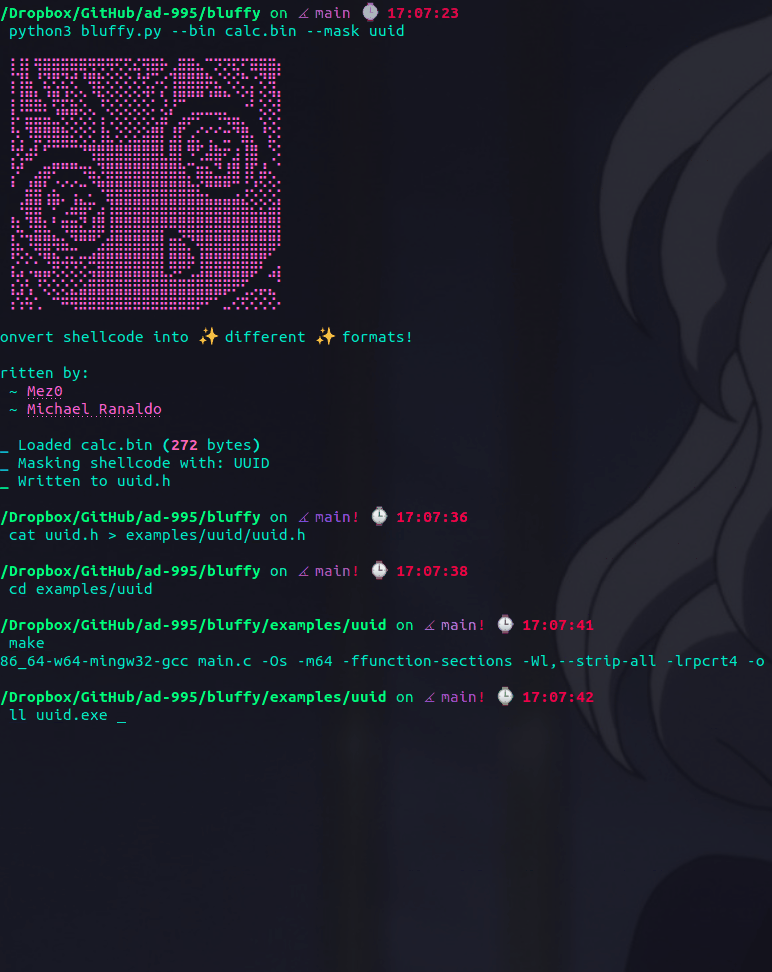 preemptdev/bluffy
Convierte shellcode en :sparkles: diferentes :sparkles: formatos!








