
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xorrior/remoterecon
Generación de PayloadsPost-ExplotaciónPruebas de PenetraciónRed TeamingHerramienta de Acceso Remoto
GitHubxorrior/remoterecon

RemoteRecon

Reconocimiento remoto y recolección

Ver Repositorio
4619635hace 8 añosRevisado por Kitploit
Compartir

RemoteRecon

Reconocimiento remoto y recolección

RemoteRecon proporciona la capacidad de ejecutar capacidades de post-explotación contra un host remoto, sin tener que exponer tu conjunto completo de herramientas/agente. A menudo, como operadores, necesitamos comprometer un host solo para poder hacer keylog o captura de pantalla (o alguna otra tarea minúscula) contra una persona/host de interés. ¿Por qué deberías tener que enviar beacon, empire, innuendo, meterpreter o un RAT personalizado al objetivo? Esto aumenta la huella que tienes en el entorno objetivo, expone funcionalidad en tu agente y, muy probablemente, tu infraestructura C2. Una alternativa sería implementar un agente secundario en objetivos de interés y recopilar inteligencia. Luego almacenar estos datos para su recuperación a tu discreción. Si estos endpoints comprometidos son descubiertos por equipos de IR, pierdes esos endpoints y la información que has recopilado, pero nada más. A continuación se muestra una representación visual de cómo imagino que un adversario utilizaría esto.
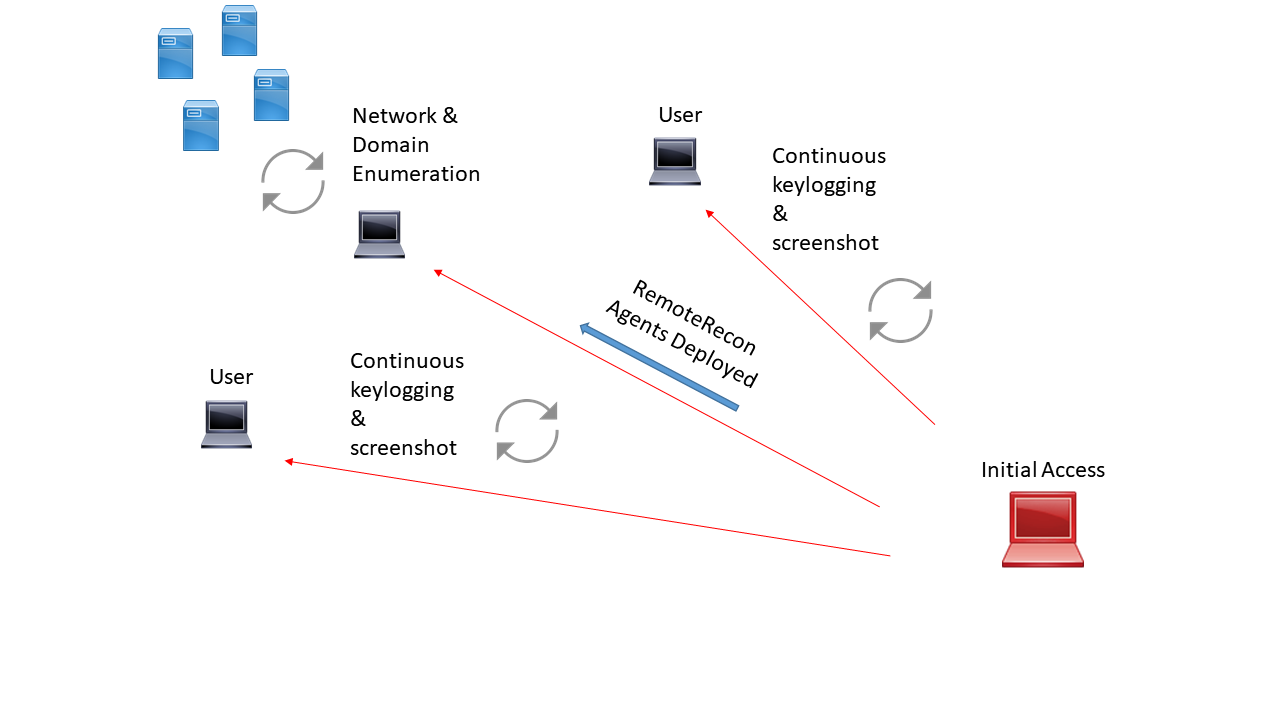
Reconocimiento remoto

RemoteRecon utiliza el registro para el almacenamiento de datos, con WMI como canal C2 interno. Todos los comandos se ejecutan de manera asíncrona, de tipo push and pull. Esto significa que enviarás comandos a través del controlador de PowerShell y luego recuperarás los resultados de ese comando a través del registro. Todos los resultados se mostrarán en la consola local.

Capacidades actuales

PowerShell

Captura de pantalla

Suplantación de tokens

Inyectar ReflectiveDll (Debe exportar la función ReflectiveLoader de Stephen Fewer)

Inyectar shellcode

Keylog

Mejoras, adiciones, tareas pendientes:

Cargar y ejecutar dinámicamente ensamblados .NET

Soporte para dlls no reflectivas para inyección

Dependencias de compilación

El script RemoteRecon.ps1 ya contiene un payload JS completamente armado para el Agente. El payload solo se actualizará a medida que cambie la base de código.

Si deseas realizar cambios en la base de código por tu cuenta, se requieren algunas dependencias.

  1. Visual Studio 2015+
  2. Windows 7 y .NET SDK
  3. Windows 8.1 SDK
  4. mscorlib.tlh (Está incluido en el proyecto, pero hay casos en los que Intellisense no puede encontrarlo [encogimiento de hombros])
  5. .NET 3.5 y 4
  6. El proyecto DotNetToJScript de James Forshaw
  7. Paquete Nuget Fody/Costura. Empaqueta e incrusta cualquier dependencia adicional en .NET.

Créditos

Gracias a estas personas por sus contribuciones mediante código o conocimiento :)

ambray

tifkin

mattifestation

subtee

harmj0y

Para una guía de configuración breve, visita la wiki

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





