#1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 graph-x/davscan
Hace fingerprinting de servidores, encuentra exploits, escanea WebDAV. Puede o no también hacer café.
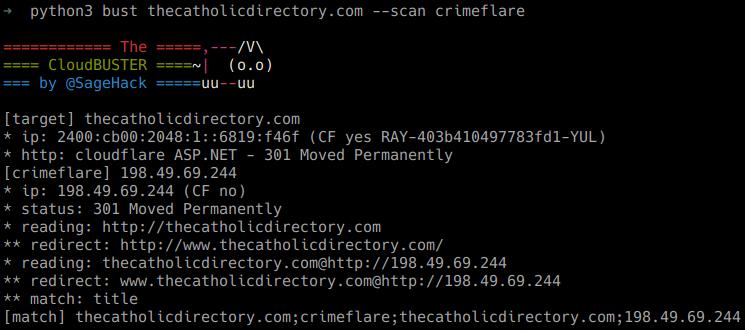
sagehack/cloud-busterUn resolver de Cloudflare que funciona
 dowjones/hammer
Dow Jones Hammer : Protege la nube con el poder de la nube(AWS)
 francesc-h/firebase
Explotando bases de datos de Firebase mal configuradas
 owasp/serverless-goat
OWASP ServerlessGoat: una aplicación serverless que demuestra vulnerabilidades de seguridad serverless comunes
 nccgroup/crosssitecontenthijacking
Prueba de concepto de secuestro de contenido utilizando Flash, PDF y Silverlight
 gdraperi/slurp-1
Enumerador de buckets S3
 imlzw/kubernetes-1.12.3-all-auto-install
Compilación personal de archivos de instalación e implementación rápida con un clic totalmente automática para el nodo master de Centos7.x +…
 jimywork/djangohunter
Herramienta diseñada para ayudar a identificar aplicaciones Django mal configuradas que están exponiendo información sensible.
 gravitational/cve-2018-1002105
Escáner de vulnerabilidades de clúster Kubernetes que detecta CVE-2018-1002105 probando acceso API no autenticado y escalada de privilegios mediante…
 immunit/cve-2018-11759
Exploit de prueba de concepto para CVE-2018-11759 que demuestra el bypass de acceso de Apache mod_jk mediante peticiones especialmente diseñadas para…
 nihal1306/gogs
CVE-2014-8682
 nccgroup/conmachi
Herramienta de auditoría de seguridad de contenedores en caja negra: enumera la configuración de seguridad desde dentro del contenedor objetivo.
 nccgroup/scout2
Herramienta de auditoría de seguridad para entornos AWS
 akhld/spark-exploit
Ejecución de Código Arbitrario en un Clúster Apache Spark no Asegurado
 edoverflow/megplus
Envoltura de reconocimiento automatizada — el meg de TomNomNom potenciado. [OBSOLETO]
 alt3kx/cve-2018-12596
Ektron Content Management System (CMS) 9.20 SP2, reactivación remota de usuarios (CVE-2018–12596)
 snappyjack/cve-2018-16373
Frog CMS 0.9.5 tiene una vulnerabilidad de subida > que puede crear archivos a través de > /admin/?/plugin/file_manager/save