
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 rosehgal/dockerent
La única herramienta de código abierto para analizar vulnerabilidades y problemas de configuración en contenedor(es) docker en ejecución y redes…
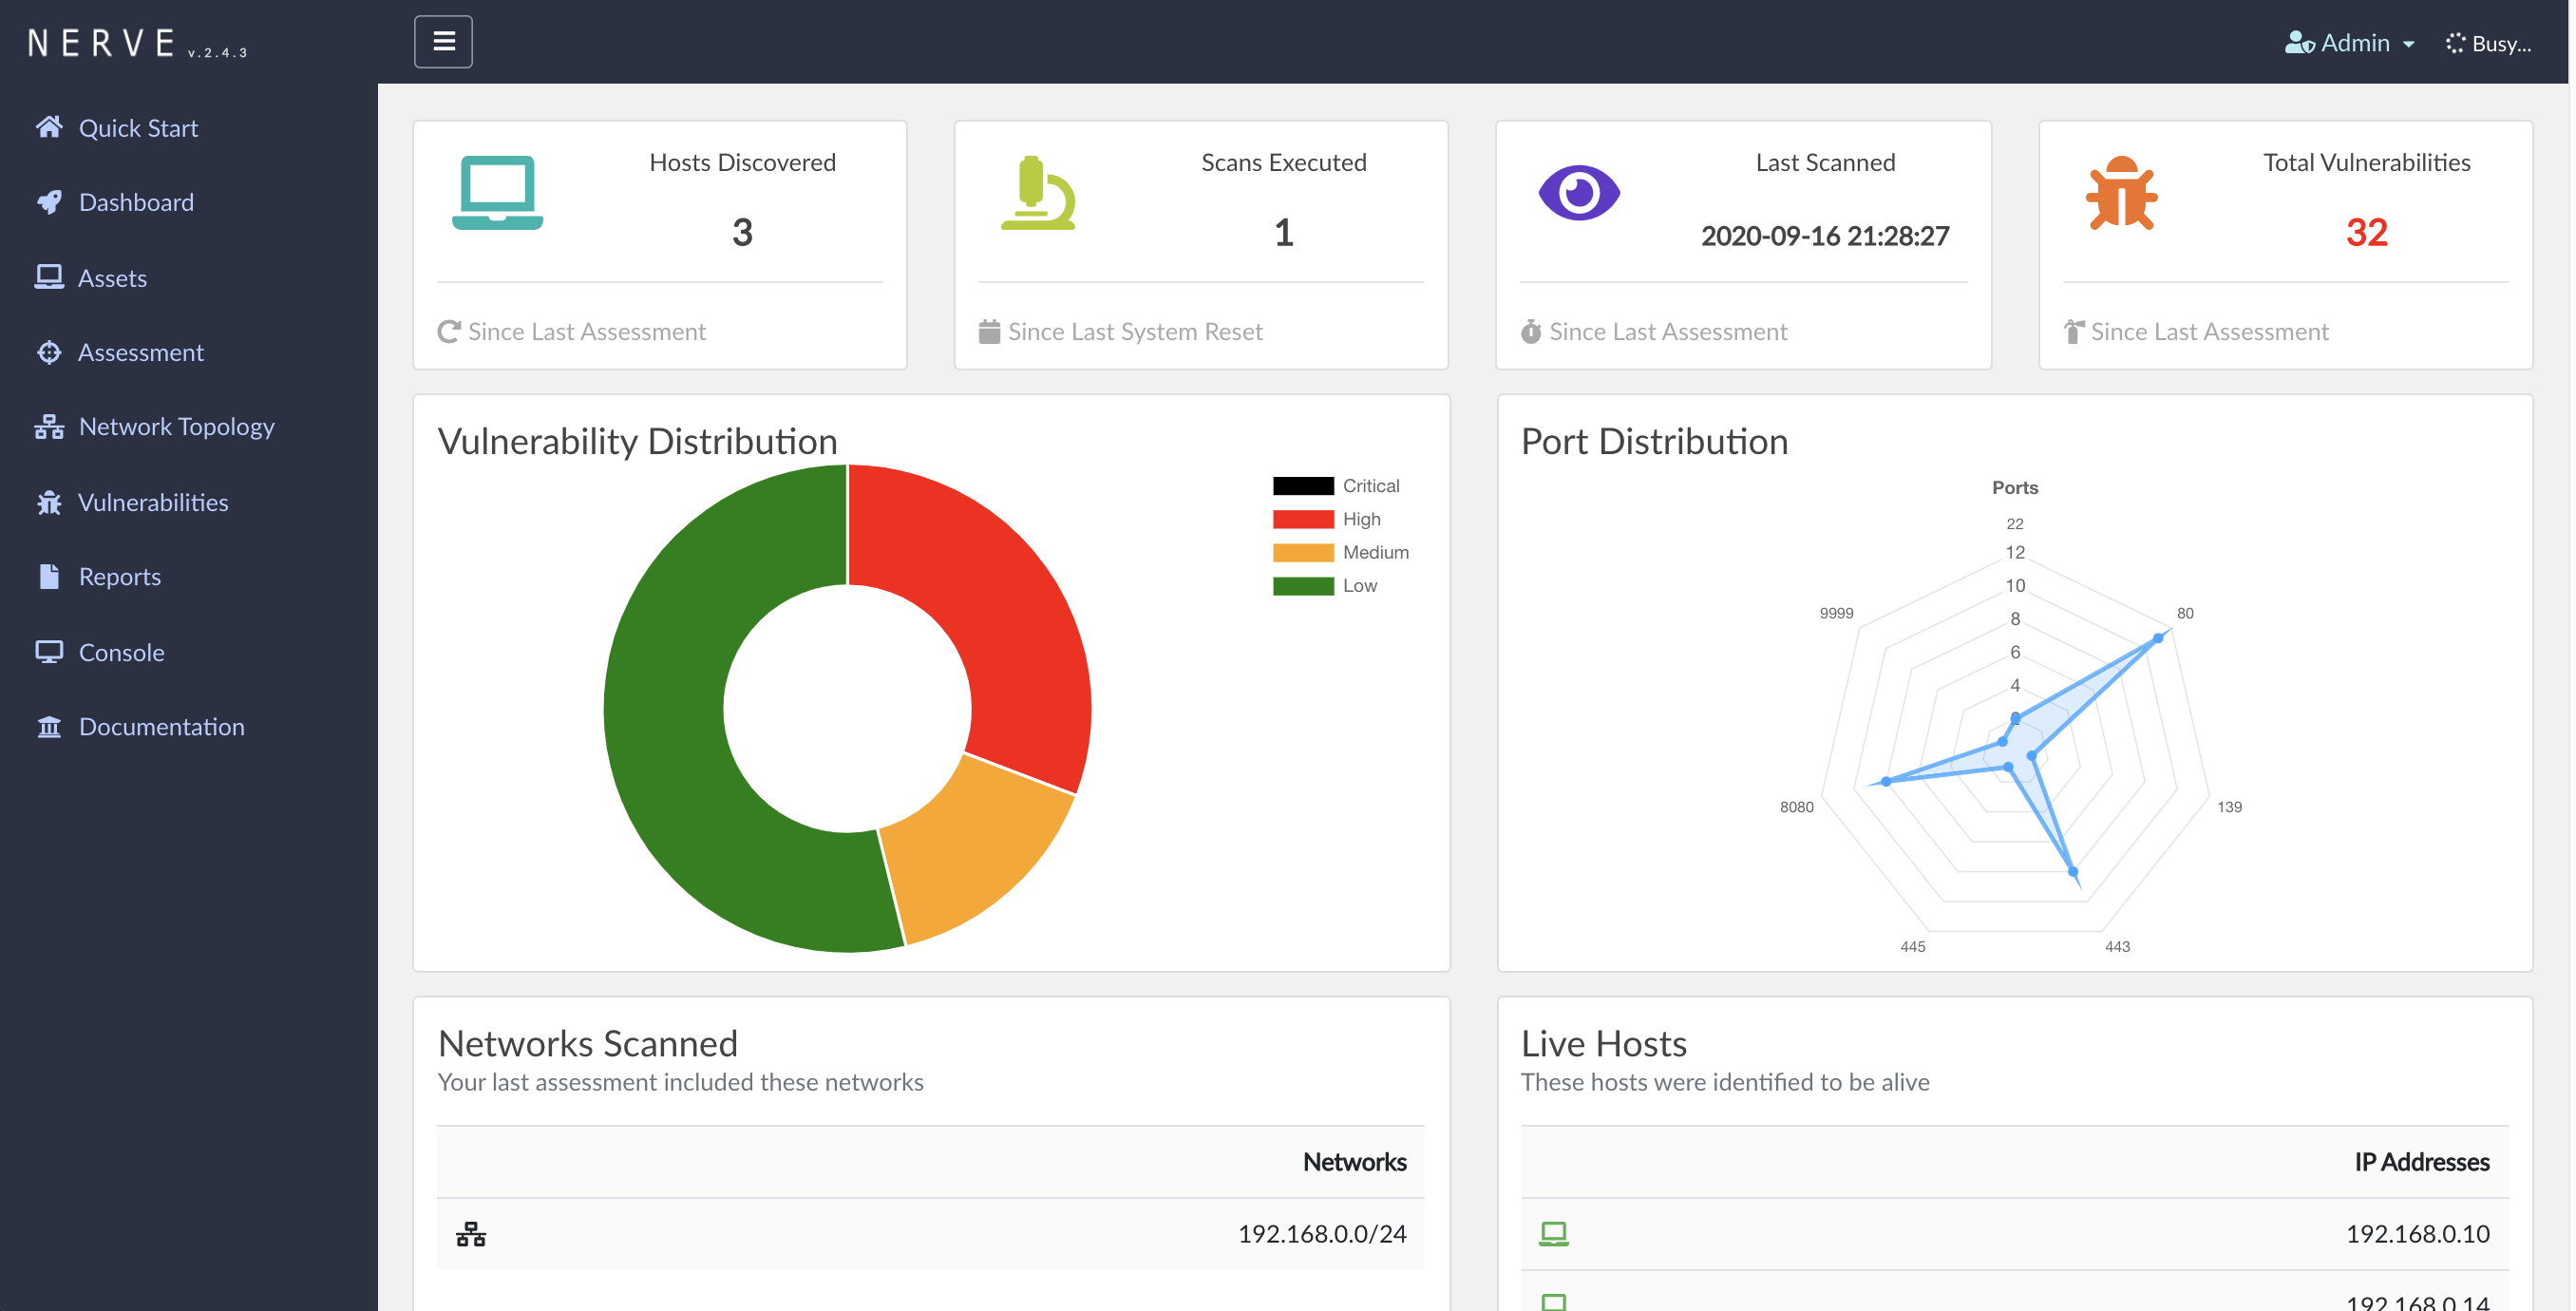 paytmlabs/nerve
NERVE Escáner Continuo de Vulnerabilidades
 lukaszstu/smartasset-cors-cve-2020-26527
Prueba de concepto para CVE-2020-26527: demuestra una mala configuración de CORS en la API de Damstra Smart Asset 2020.7 que confía en orígenes…
 nccgroup/sfpoldevchk
Comprobador de desviación de políticas de Salesforce
 jet-pentest/cve-2020-25747
Exploit de prueba de concepto para CVE-2020-25747 que demuestra el acceso remoto no autenticado a los servicios RTSP y ONVIF en cámaras Rubetek…
 g-rubert/cve-2020-14965
TP-LINK Múltiples Vulnerabilidades de Inyección HTML
 cyberharsh/nginx-cve-2013-4547
Laboratorio basado en Docker que demuestra la vulnerabilidad de análisis de URI de Nginx CVE-2013-4547 con explotación paso a paso para elusión de…
 rub-nds/corstest
Un escáner simple de mala configuración de CORS
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador de Kubernetes para el aseguramiento de imágenes
 summitroute/aws_exposable_resources
Catálogo curado de tipos de recursos de AWS que pueden exponerse públicamente, con comandos CLI para crear y auditar configuraciones de acceso…
 simeononsecurity/cve-2020-1350-fix
Se puede utilizar una solución alternativa basada en el registro para ayudar a proteger un servidor Windows afectado, y se puede implementar sin que…
 hlldz/dazzleup
Una herramienta que detecta las vulnerabilidades de escalada de privilegios causadas por configuraciones incorrectas y actualizaciones faltantes en…
 bishopfox/smogcloud
Encuentra activos en la nube que nadie quiere exponer 🔎 ☁️
 mateosec/ghostcatch
Deshabilita los conectores AJP para remediar CVE-2020-1938!
 saira-h/whalescan
Escáner de vulnerabilidades para contenedores de Windows
 jas502n/dbconfigreader
El sistema OA ecology de 泛微 presenta una vulnerabilidad de divulgación de información de configuración de la base de datos en su interfaz.
 cyberhades/hardening-k8s-containers
Laboratorio práctico que demuestra el endurecimiento de contenedores Kubernetes comparando implementaciones predeterminadas frente a implementaciones…
 woj-ciech/leaklooker
Encuentra bases de datos abiertas - Desarrollado por Binaryedge.io








