Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
whalescan — Escáner de vulnerabilidades para contenedores de Windows | Kitploit
Herramientas/GitHubGitHub/saira-h/whalescan
Escáneres de VulnerabilidadesSeguridad de ContenedoresSeguridad en la NubeMala Configuración
GitHubsaira-h/whalescan

whalescan

Escáner de vulnerabilidades para contenedores de Windows

Ver Repositorio
7341hace 6 añosAún no revisado
Compartir

Whalescan

Escáner de vulnerabilidades para contenedores de Windows.

Primeros pasos

git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

python main.py

Descripción general

Whalescan realiza varias comprobaciones de referencia, así como la verificación de CVEs. Esta herramienta puede usarse como parte de una revisión de contenedores de Windows en copias locales de los contenedores, y en el propio host para mejorar la seguridad.

  • Comprobaciones de contenedores

    • Comprueba si los contenedores están almacenados en la unidad C: - esto podría causar problemas si hay un ataque DoS, llenando la unidad C: y haciendo que el host no responda.
    • Comprueba si el contenedor se ejecuta como proceso o hyper-v. El aislamiento Hyper-v ofrece seguridad mejorada de los contenedores.
    • Comprueba si hay actualizaciones pendientes en los contenedores y, de ser así, cómo actualizarlas.
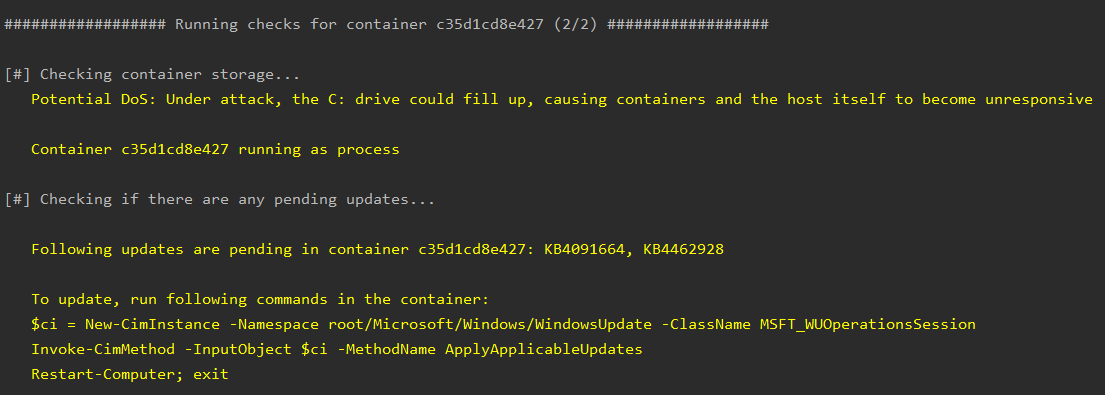
    Comprobaciones de contenedores

  • Comprobaciones de imágenes

    • Comprueba si se están utilizando comandos inseguros en el dockerfile, por ejemplo docker ADD en lugar de docker COPY.
    • Comprueba si se está realizando verificación de hash en los archivos descargados.
    • Comprueba si hay paquetes vulnerables en el contenedor y extrae información relevante de CVE.
    • Comprueba si la versión de .NET que se está utilizando ha llegado al final de su vida útil (End Of Life).
    • Comprueba si Docker Engine está actualizado y, si no, recopila una lista de CVEs para la versión utilizada.
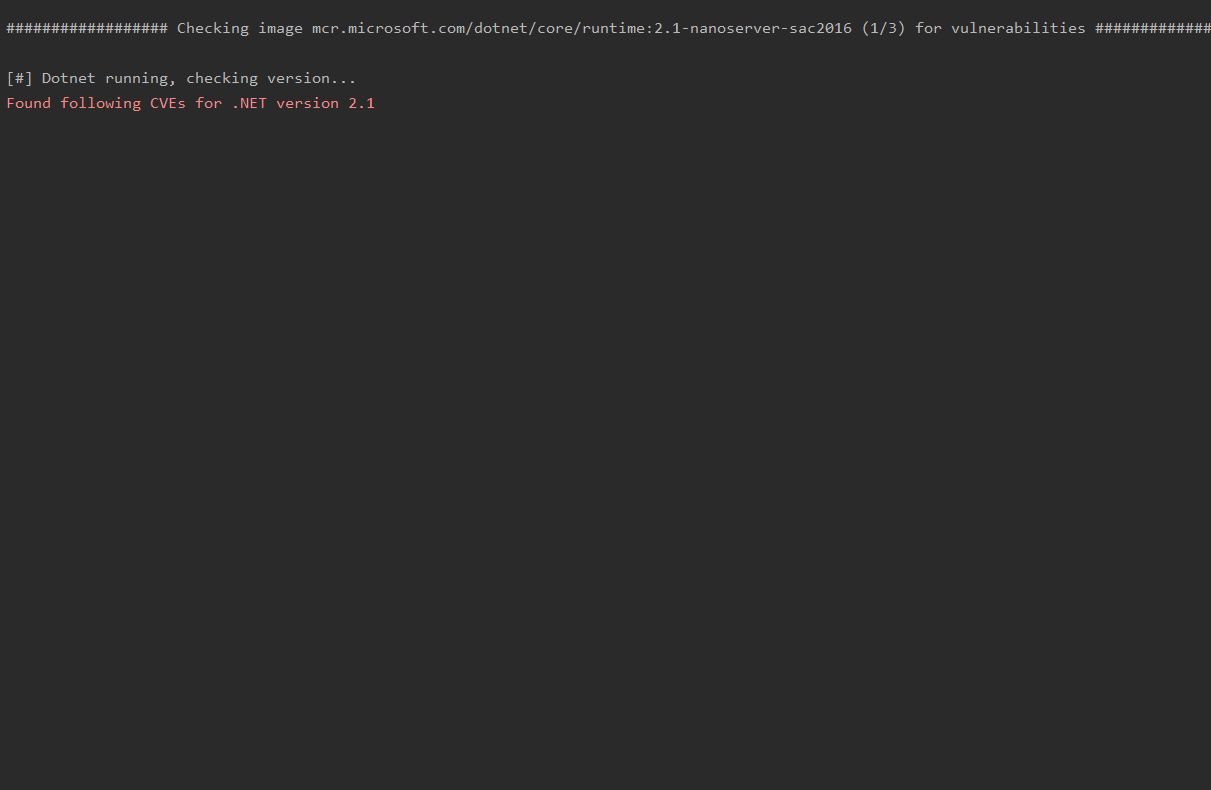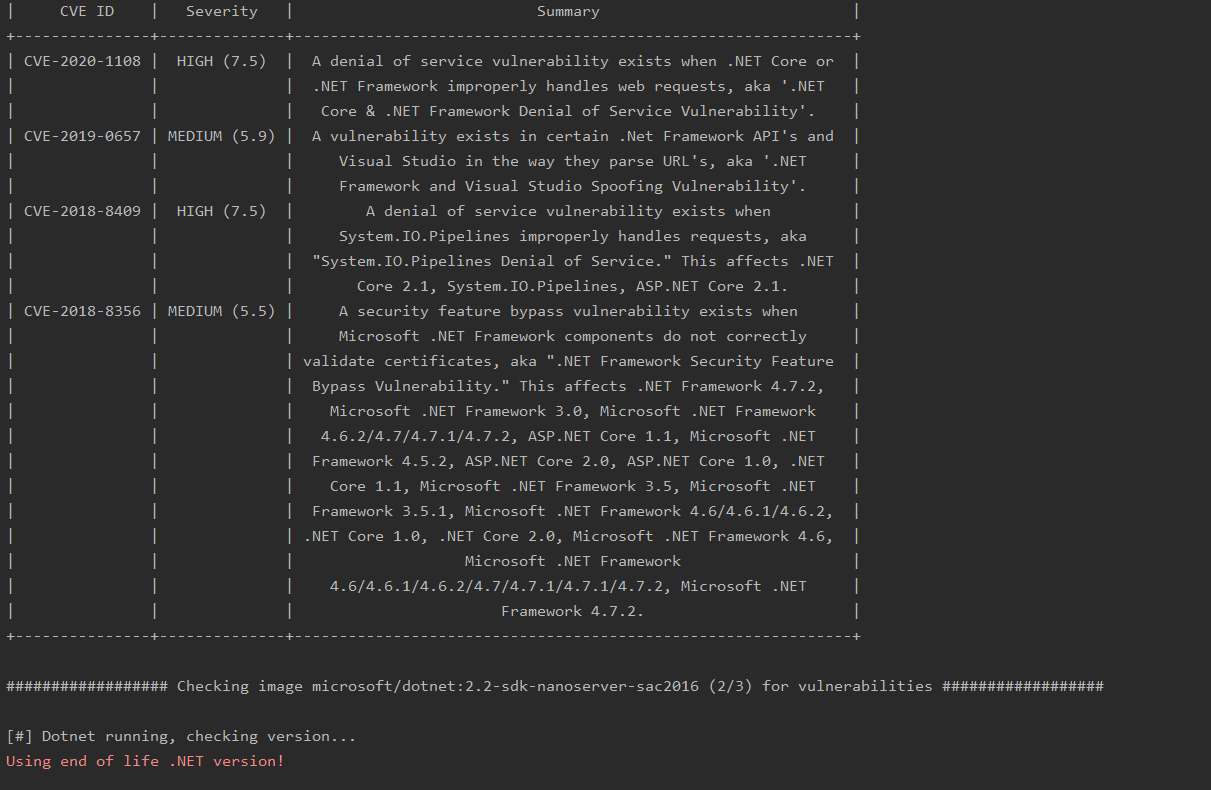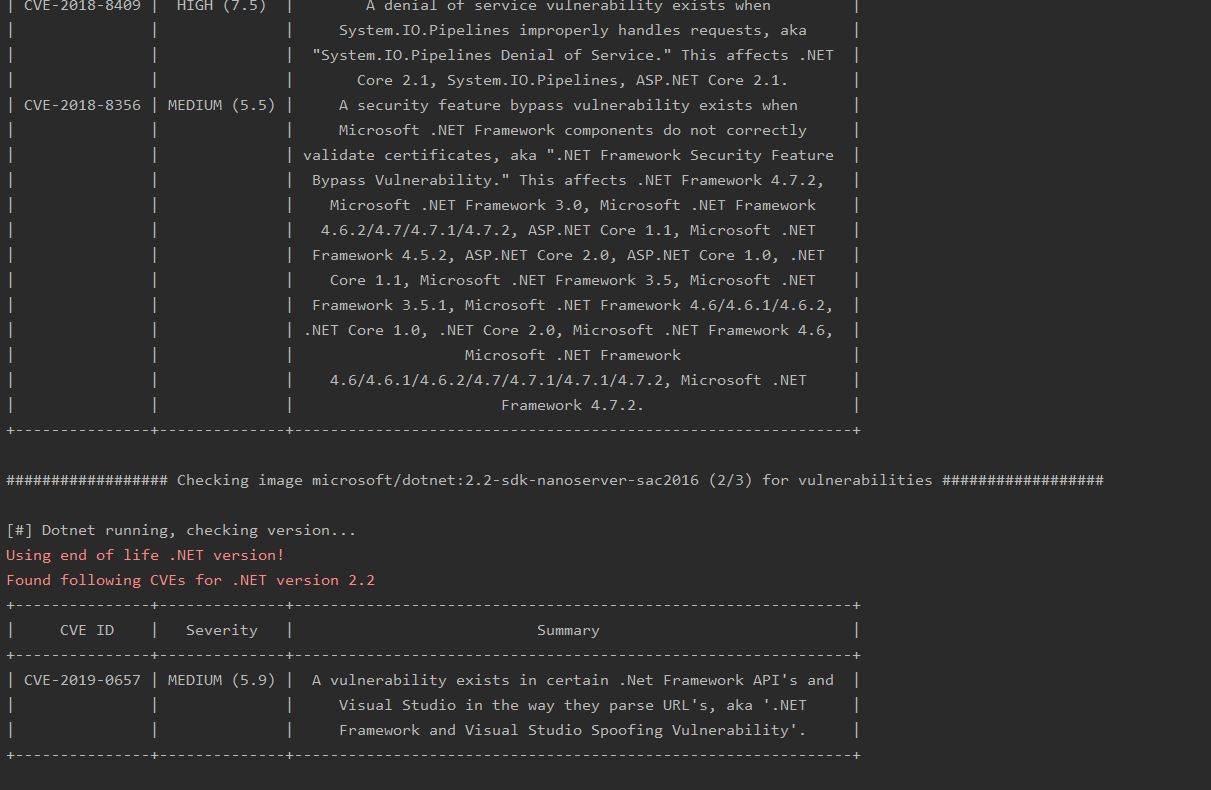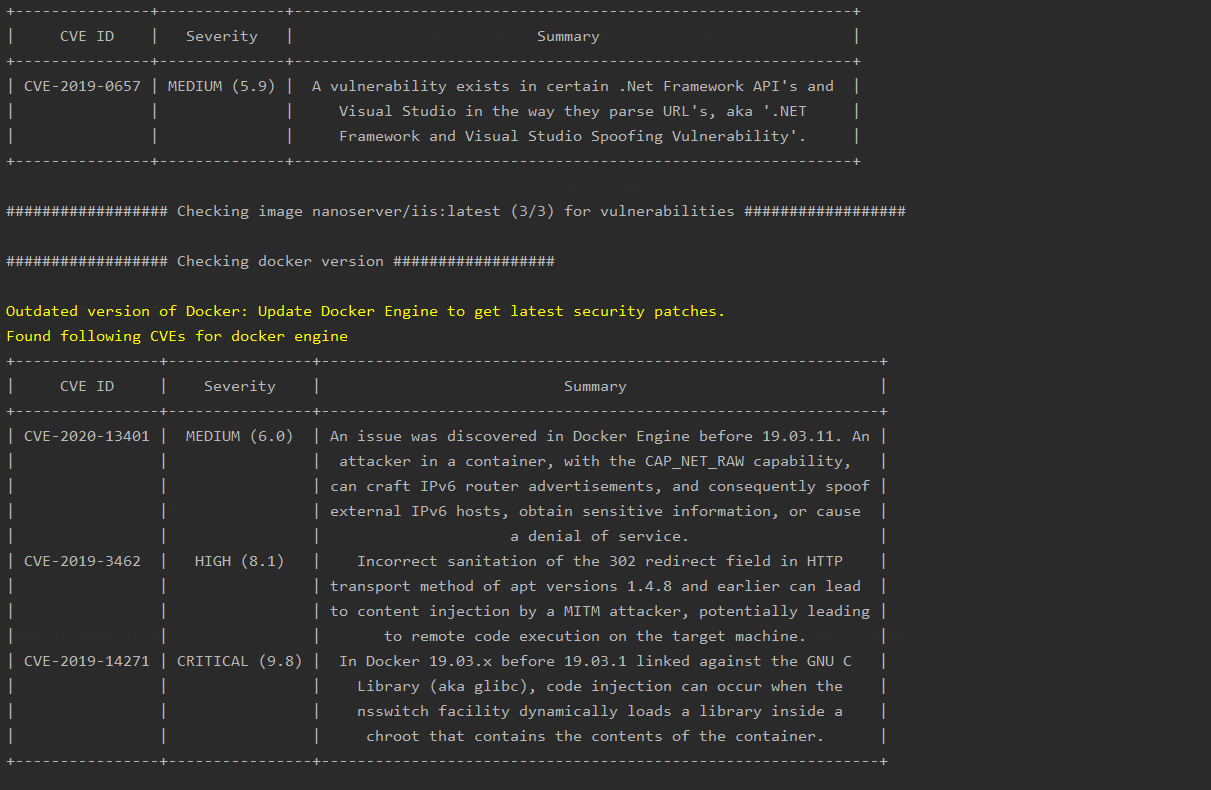
    Demo de verificación de CVE

  • Comprueba los permisos de los archivos de configuración de Docker

  • Comprueba si se han mapeado dispositivos adicionales a los contenedores

Licencia

Este proyecto está licenciado bajo la Licencia MIT - consulte el archivo LICENSE.md para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







