
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 assetnote/hopgoblin
Kit de herramientas de hacking para Adobe Experience Manager (AEM)
 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3 es vulnerable a Directory Traversal en la interfaz POST /viz/image, ya que el servidor utiliza directamente…
 amalpvatayam67/day10-nextjs-middleware-lab
Laboratorio de omisión de autenticación de middleware de Next.js (simulación de CVE-2025-29927)
 piranhap/cve-2013-3900_remediation_powershell
Script para realizar cambios en el registro para corregir CVE-2013-3900. Incluye una opción para deshacer en caso de que rompa algo en su entorno.
 mkirahmet/cve-2025-29927-poc
Este repositorio contiene **investigación y análisis** relacionados con CVE-2025-29927. Demuestra enfoques seguros y controlados de prueba para una…
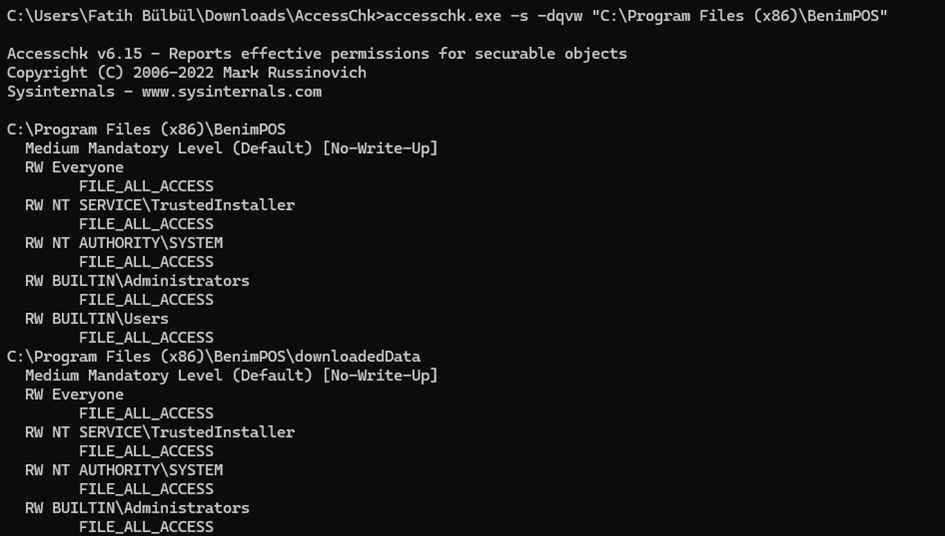 meisterlos/cve-2025-57392
Prueba de concepto para CVE-2025-57392 que demuestra permisos de archivo predeterminados inseguros en BenimPOS Desktop V3.0, permitiendo la escalada…
 mrk336/cve-2024-10220-kubernetes-gitrepo-volume-vulnerability
CVE-2024-10220 revela una falla crítica en el tipo de volumen gitRepo obsoleto de Kubernetes, que permite a los atacantes ejecutar comandos…
 oukridrig772/-winverifytrust-signature-validation-cve-2013-3900-mitigation
Script de PowerShell para mitigar CVE-2013-3900 habilitando una validación de firma Authenticode WinVerifyTrust más estricta mediante configuración…
 j3r1ch0123/cve-2025-9074
Nueva vulnerabilidad encontrada en Docker. El crédito por encontrar la vulnerabilidad es para Felix Boulet
 visaicyber/cve-2025-27591-below-
Escalada de Privilegios Local vía `below` (CVE-2025-27591) - PoC Exploit
 eyodav/cve-2025-34159
Existe una vulnerabilidad crítica de Ejecución Remota de Código (RCE) en el flujo de trabajo de despliegue de aplicaciones de Coolify. Esta falla…
 slicingmelon/haproxy-cve-2023-45539-poc
HAProxy-CVE-2023-45539-PoC
 zenzue/cve-2025-9074
Prueba de concepto de explotación para CVE-2025-9074 que demuestra la escritura de archivos del contenedor al anfitrión a través de la API expuesta…
 idealzh/cve-2025-22235-demo
Demuestra la omisión de autenticación CVE-2025-22235 en Spring Boot mediante la mala configuración de EndpointRequest.to(). Incluye configuración del…
 shoucheng3/xuxueli__xxl-job_cve-2020-29204_2-2-0
Exploit para CVE-2020-29204 dirigido al framework de programación de tareas distribuidas XXL-JOB, que demuestra la ejecución remota de código…
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit para CVE-2022-22965 (Spring4Shell) dirigido a versiones de Spring Framework vulnerables a la ejecución remota de código mediante la…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implementación de referencia de Bean Validation 2.0 (JSR-380) que proporciona un modelo de metadatos basado en anotaciones y una API para la…
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
Librería rápida y configurable de sanitización HTML para prevenir XSS e inyección de código malicioso desde entradas de usuario no confiables.…








