
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 michaeladamgroberman/cve-2026-54477
CVE-2026-54477: Panel de administración sin cabeceras de seguridad (clickjacking/XSS) - Gardyn (ICSA-26-183-03)
 realityone/cve-2026-42945-scan
Escanea tu configuración de NGINX para determinar si está afectada por CVE-2026-42945.
 oscerd/cve-2026-40022
Reproductor para CVE-2026-40022: bypass de autenticación de Apache Camel camel-platform-http-main en rutas de contexto no raíz
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: Código de depuración activo en producción — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2026-32646
CVE-2026-32646: Falta de autenticación en el endpoint del dispositivo de administración — Gardyn Home Kit (ICSA-26-055-03)
 unicorn-hyh/cve-2026-31156
Existe una vulnerabilidad de inyección de rutas en OpenPLC-v3, que surge del hecho de que el programa no realiza comprobaciones de validez sobre los…
 michaeladamgroberman/cve-2026-28767
CVE-2026-28767: Autenticación faltante en el endpoint de notificaciones de administrador — Gardyn Home Kit (ICSA-26-055-03)
 rz1027/cve-2026-20896
PoC público y detector para CVE-2026-20896 ("Gitea Docker: One Header, Any User")
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub donde la exposición de una Shared Access Key a nivel de propietario permite la ejecución remota de código (RCE) no autenticada contra…
 zenzue/cve-2025-9074
Prueba de concepto de explotación para CVE-2025-9074 que demuestra la escritura de archivos del contenedor al anfitrión a través de la API expuesta…
 osmancanvural/cve-2025-68721
Vulnerabilidad de control de acceso inadecuado en Axigen WebAdmin
 remenis/cve-2025-67160
Las cámaras IP basadas en Vatilon exponen directorios web internos sin autenticación, lo que conduce a la divulgación de información.
 saykino/cve-2025-66838
Documentación de CVE-2025-66838: una vulnerabilidad de limitación de velocidad en la API de carga de archivos de ARIS que permite a atacantes remotos…
 boroeurnprach/cve-2025-61686-poc
createFileSessionStorage() de React Router en ciertas versiones permite manipular cookies sin firmar, lo que habilita el acceso al sistema de…
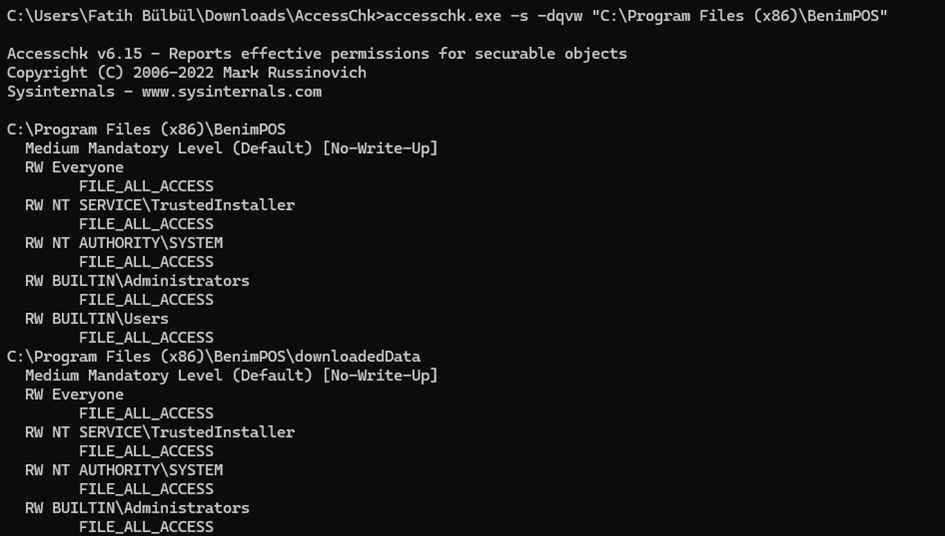 meisterlos/cve-2025-57392
Prueba de concepto para CVE-2025-57392 que demuestra permisos de archivo predeterminados inseguros en BenimPOS Desktop V3.0, permitiendo la escalada…
 randomrobbiebf/cve-2025-5701
HyperComments <= 1.2.2 - Actualización de opciones arbitrarias sin autenticación (Suscriptor+)
 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3 es vulnerable a Directory Traversal en la interfaz POST /viz/image, ya que el servidor utiliza directamente…
 sibikrish001/cve-2025-55462
Documentación técnica y prueba de concepto para CVE-2025-55462, una mala configuración de CORS en Eramba v3.26.0 que permite solicitudes de…








