
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 nanaao/cve-2022-30929
CVE-2022-30929 POC
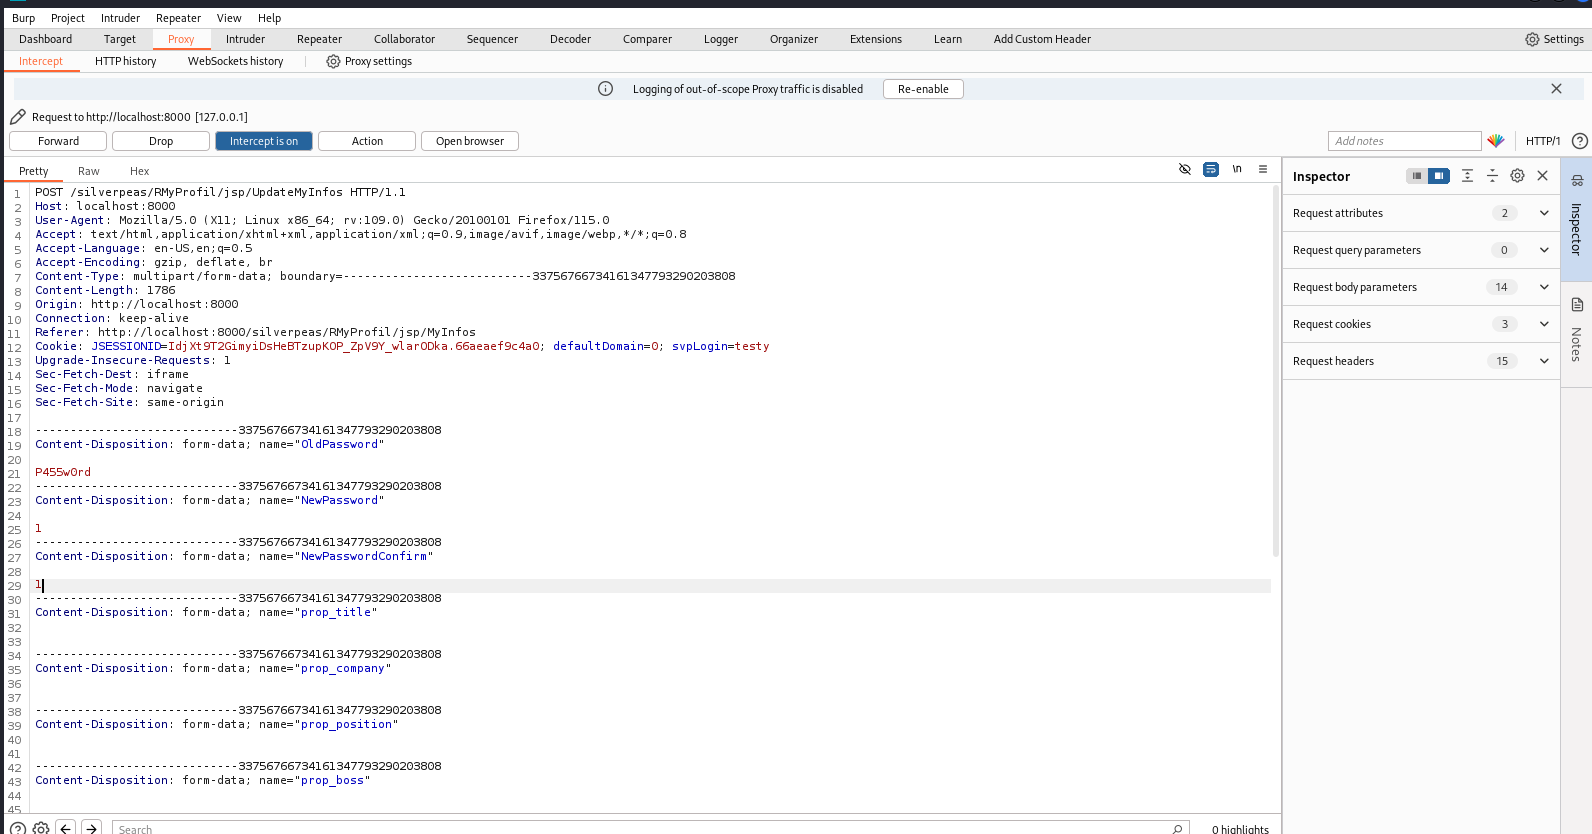 njmbb8/cve-2024-42850
Un problema en Silverpeas v6.4.2 y versiones anteriores permite evitar los requisitos de complejidad de las contraseñas.
 numanturle/cve-2025-25279
Prueba de concepto para CVE-2025-25279: el path traversal en Mattermost Boards permite la lectura arbitraria de archivos mediante un archivo de…
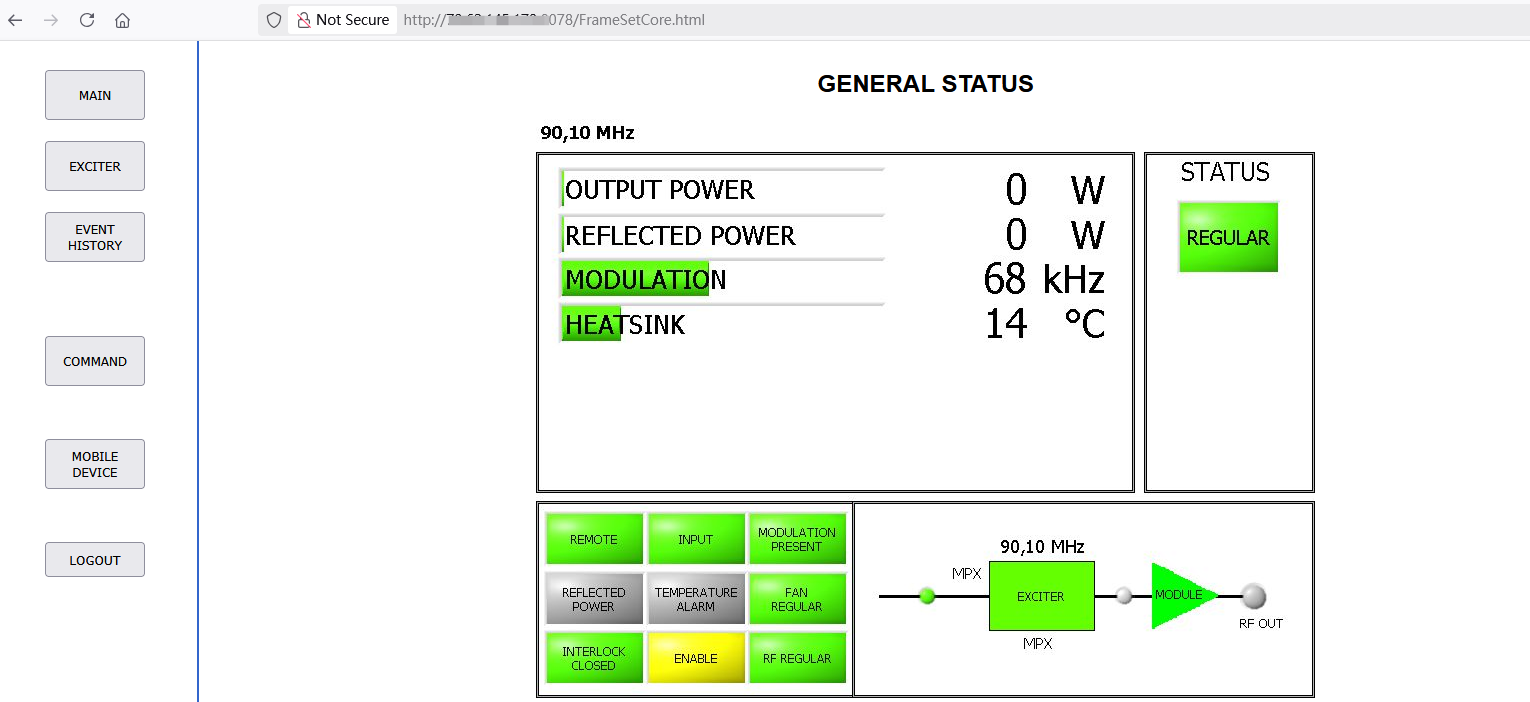 p0et08/electrolink-fm-dab-tv
Hay un POC para CVE-2025-51040 en Electrolink FM/DAB/TV Transmitter Web Management System: vulnerabilidad de acceso no autorizado.
 padayali-jd/pollyscan
Un escáner de vulnerabilidades especializado diseñado para detectar CVE-2024-38526, el ataque a la cadena de suministro de Polyfill.io, que ayuda a…
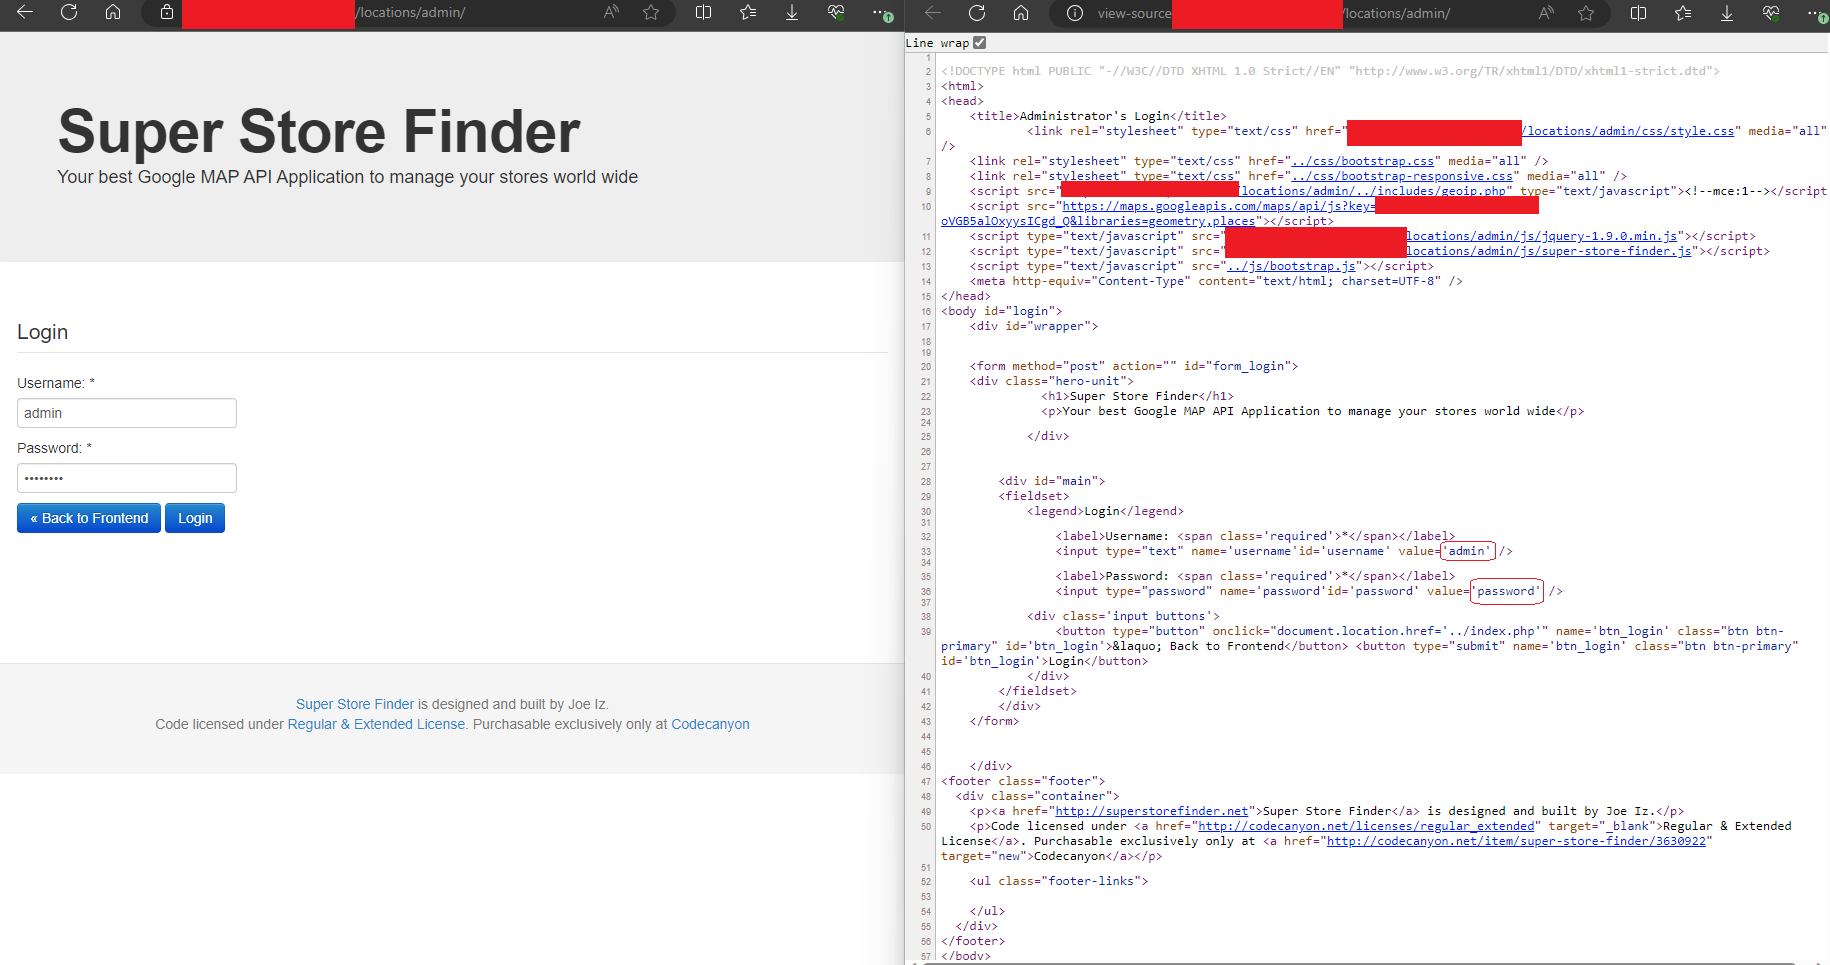 redblueteam/cve-2023-41508
CVE-2023-41508 - Una contraseña embebida en Super Store Finder v3.6 permite a los atacantes acceder al panel de administración.
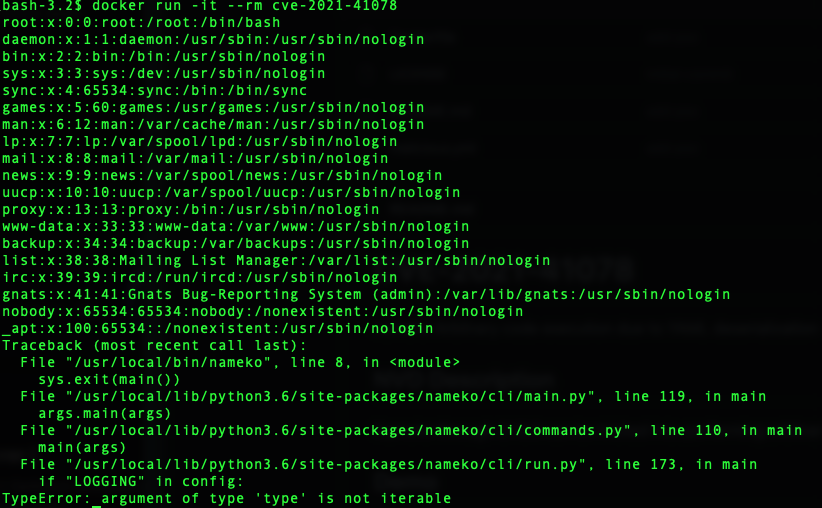 s-index/cve-2021-41078
nameko Ejecución de código arbitrario debido a la deserialización de YAML
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
Biblioteca de API de seguridad empresarial de OWASP que proporciona controles de seguridad para aplicaciones web Java, incluyendo autenticación,…
 shoucheng3/alibaba__nacos_cve-2021-44667_2-0-3
Exploit para CVE-2021-44667 dirigido a Alibaba Nacos 2.0.3, que permite la ejecución remota de código no autenticada mediante una solicitud…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implementación de referencia de Bean Validation 2.0 (JSR-380) que proporciona un modelo de metadatos basado en anotaciones y una API para la…
 shoucheng3/payara__payara_cve-2022-37422_5-2022-2
Runtime de servidor de aplicaciones Jakarta EE y MicroProfile para desarrollo y despliegues contenerizados, que soporta middleware cloud-native con…
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit para CVE-2022-22965 (Spring4Shell) dirigido a versiones de Spring Framework vulnerables a la ejecución remota de código mediante la…
 soy-oreocato/cve-2022-42176
Prueba de concepto para CVE-2022-42176: credenciales codificadas en el archivo de configuración de PCSecure permiten la escalada local de privilegios…
 stefan-500/ktor-cve-2023-45612-poc
Prueba de concepto de inyección XXE en Ktor (CVE-2023-45612)
 suenerve/cve-2022-30190-follina-patch
El Parche de Soluciones Alternativas para CVE-2022-30190-follina
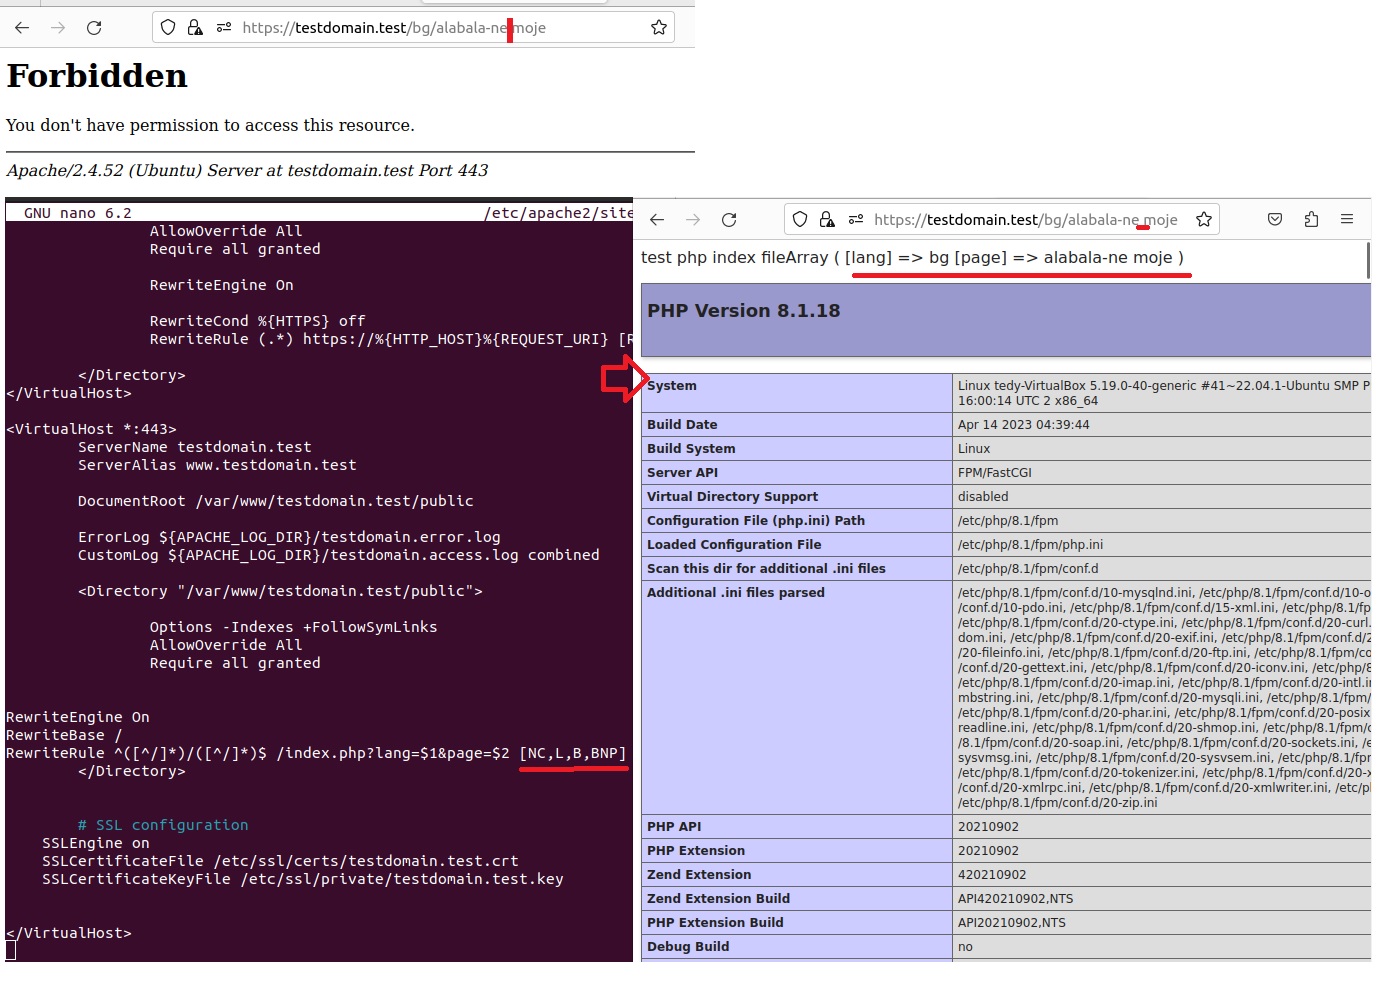 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
Corregir URL que contiene ESPACIOS tras la actualización de Apache CVE-2023-25690
 technion/disablesmbcompression
Mitigación del Fallo CVE-2020-0796 - Plantillas Administrativas de Active Directory
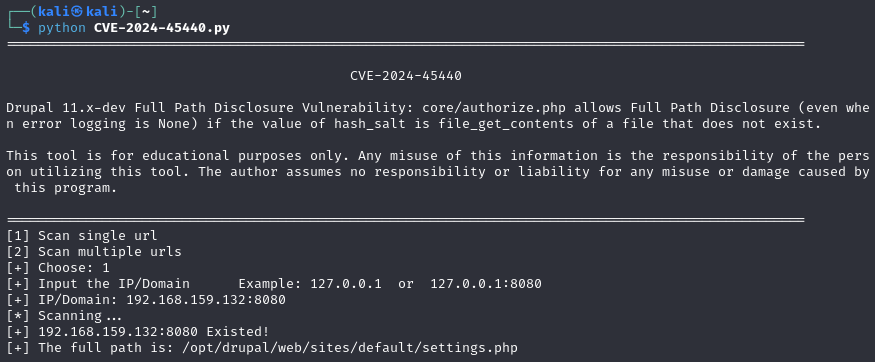 w0r1i0g1ht/cve-2024-45440
Drupal CVE-2024-45440








