
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 cisagov/scubagoggles
SCuBA: líneas base de configuración segura y herramienta de evaluación para Google Workspace
 stelligent/cfn_nag
Herramienta de linting para plantillas de CloudFormation
 rhinosecuritylabs/cloudgoat
CloudGoat es la herramienta de despliegue de AWS 'Vulnerable by Design' de Rhino Security Labs
 silverhack/monkey365
Marco de evaluación de seguridad basado en PowerShell para Microsoft 365, Azure y Entra ID. Analiza configuraciones incorrectas, cumplimiento del…
 jhs/audit_couchdb
Detectar problemas de seguridad en un servidor Apache CouchDB
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit para CVE-2022-22965 (Spring4Shell) dirigido a versiones de Spring Framework vulnerables a la ejecución remota de código mediante la…
 compasssecurity/entrafalcon
Una herramienta ligera de PowerShell para evaluar la postura de seguridad de entornos de Microsoft Entra ID. Ayuda a identificar objetos…
 elc0mpa/aws-doctor
Potente CLI de código abierto para auditar seguridad, costos y mejores prácticas en AWS. 🩺 ☁️
 tenable/terrascan
Detecta infracciones de cumplimiento y seguridad en toda la infraestructura como código para mitigar riesgos antes de aprovisionar infraestructura…
 legit-labs/gh-legitify
Extensión de GitHub CLI para ejecutar "legitify"
 adversis/tailsnitch
Un auditor de seguridad para configuraciones de Tailscale. Escanea tu tailnet en busca de configuraciones incorrectas, controles de acceso…
 wolfssl/wolfcose
Una implementación rápida, portátil y ligera de COSE + CBOR para sistemas embebidos. Admite PQC, FIPS 140-3, DO-178 y MISRA C. Desarrollado por…
 networksecure/cve-2020-14066
Exploit de prueba de concepto para CVE-2020-14066 dirigido a permisos inseguros en Icewarp Email Server 12.3.0.1, que permite la escalada de…
 gagaltotal/cve-2026-42533-nginx
CVE-2026-42533 Nginx
 clearhandreview/vulnerpocalypse-containment
Herramientas de código abierto para análisis de vulnerabilidades, seguimiento de CVE, verificación de parches y contención temporal de seguridad
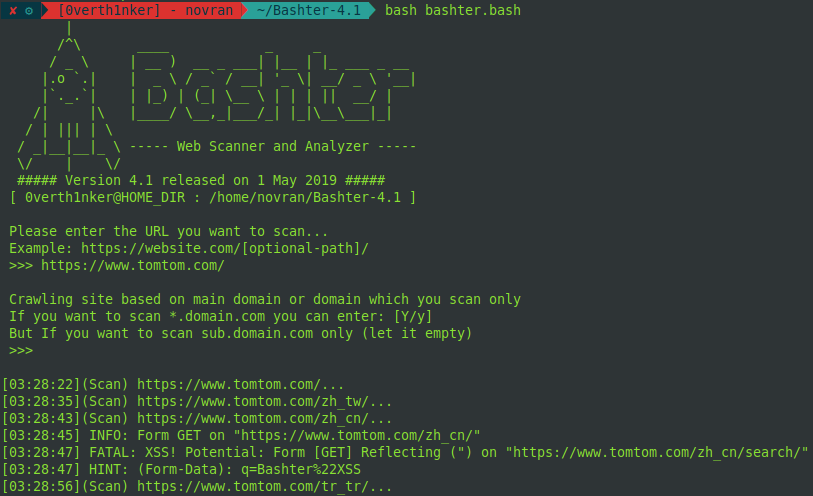 zerobyte-id/bashter
Escáner de vulnerabilidades web usando script de shell
 ianxtianxt/mongodb-redis-scan
Script de escaneo anónimo mongodb-redis, compatible con el escaneo anónimo de mongodb y redis.
 indoushka/context-aware-offensive-intelligence
Marco de investigación que redefine la post-explotación mediante inteligencia de decisión.








