

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
monkey365 — Marco de evaluación de seguridad basado en PowerShell para Microsoft 365, Azure y Entra ID. Analiza configuraciones incorrectas, cumplimiento del benchmark CIS y la postura de seguridad en la nube con informes estructurados. | Kitploit
Herramientas/GitHubGitHub/silverhack/monkey365
Seguridad de Infraestructura en la NubeEscáneres de VulnerabilidadesAuditoría de ConfiguraciónSeguridad en la NubeMala Configuración
GitHubsilverhack/monkey365

monkey365

Marco de evaluación de seguridad basado en PowerShell para Microsoft 365, Azure y Entra ID. Analiza configuraciones incorrectas, cumplimiento del benchmark CIS y la postura de seguridad en la nube con informes estructurados.

Ver Repositorio
1.3k14173hace 26 díasRevisado por Kitploit
Sitio web
Compartir

GitHub release PowerShell Gallery Stars Follow @tr1ana

Issues License

GitHub Downloads PowerShell Gallery Downloads

Monkey365 es un marco de evaluación de seguridad de código abierto para Microsoft 365, Azure y Microsoft Entra ID. Ayuda a profesionales de la seguridad, consultores, administradores y equipos de respuesta a incidentes a identificar malas configuraciones, revisar la postura de seguridad en la nube y evaluar entornos conforme a las mejores prácticas de seguridad del sector y los estándares de cumplimiento.

Monkey365 simplifica las evaluaciones de seguridad en la nube de Microsoft sin exigir a los usuarios que aprendan APIs complejas, instalen múltiples módulos de Microsoft o naveguen por varios portales de administración.


Características

  • Módulo de PowerShell autónomo con dependencias integradas
  • Sin dependencia de módulos o herramientas externos de Microsoft, incluidos ExchangeOnlineManagement, Az PowerShell / Azure CLI o el SDK de Microsoft Graph PowerShell
  • Evaluación de la postura de seguridad para:
    • Microsoft 365
    • Azure
    • Microsoft Entra ID
  • Cobertura de las principales cargas de trabajo de Microsoft 365, incluidas:
    • Exchange Online
    • SharePoint Online
    • Microsoft Teams
    • Microsoft Purview
    • Microsoft Fabric
  • Admite múltiples métodos de autenticación, incluidos:
    • Autenticación interactiva
    • Autenticación habilitada con MFA
    • Entidades de servicio
    • Autenticación basada en certificados
    • Autenticación directa con token de acceso
  • Comprobaciones de benchmarks y cumplimiento CIS
  • Informes estructurados en HTML, JSON y CSV para flujos de automatización y análisis
  • Compatibilidad con entornos de nube pública de Azure, China y Government
  • Arquitectura extensible basada en recopiladores
  • Implementación sencilla en estaciones de trabajo, jump boxes, canalizaciones de automatización y entornos de evaluación

Primeros pasos

Instale el módulo de PowerShell Monkey365 y comience a evaluar su entorno.

Configuración cero y no se requieren módulos externos de Microsoft.

Install-Module -Name monkey365 -Scope CurrentUser
Import-Module monkey365

$options = @{
    Instance        = 'Microsoft365'
    Collect         = @('ExchangeOnline', 'SharePointOnline')
    PromptBehavior  = 'SelectAccount'
    IncludeEntraID  = $true
    ExportTo        = 'HTML'
}

Invoke-Monkey365 @options

[!NOTE] Monkey365 incluye dependencias integradas y no requiere módulos adicionales de Microsoft PowerShell.


Introducción

Monkey365 es un marco de evaluación de seguridad de PowerShell basado en recopiladores, distribuido como un módulo autónomo que ayuda a evaluar la postura de seguridad de entornos en la nube. Escanea Microsoft 365, Azure y Microsoft Entra ID en busca de posibles problemas de seguridad, debilidades de configuración y desviaciones de las mejores prácticas de seguridad.

El marco ofrece recomendaciones para ayudar a las organizaciones a reforzar su postura de seguridad en la nube y mejorar su preparación para el cumplimiento.


Autenticación

Monkey365 admite múltiples métodos de autenticación tanto para evaluaciones interactivas como automatizadas.

Los flujos de autenticación compatibles incluyen:

  • Autenticación interactiva
  • Autenticación habilitada con MFA
  • Entidades de servicio
  • Autenticación basada en certificados
  • Autenticación directa con token de acceso

Documentación de autenticación:

  • Resumen de autenticación
    https://silverhack.github.io/monkey365/authentication/overview/

  • Autenticación con token de acceso
    https://silverhack.github.io/monkey365/authentication/access_token/


Uso básico

Muestra las opciones de comando disponibles:

Get-Help Invoke-Monkey365

Muestra ejemplos de uso:

Get-Help Invoke-Monkey365 -Examples

Muestra información de ayuda detallada:

Get-Help Invoke-Monkey365 -Detailed

Ejemplo de evaluación:

$options = @{
    Instance        = 'Microsoft365'
    Collect         = @('ExchangeOnline','MicrosoftFabric','MicrosoftTeams','SharePointOnline')
    PromptBehavior  = 'SelectAccount'
    IncludeEntraID  = $true
    ExportTo        = 'HTML'
}

Invoke-Monkey365 @options

Si no se proporcionan credenciales, Monkey365 solicita autenticación.


Ejecutar Monkey365 en entornos de nube nacionales o gubernamentales

Utilice el parámetro -Environment con Invoke-Monkey365 para especificar el entorno de nube de destino.

Entornos compatibles:

  • AzurePublic (predeterminado)
  • AzureChina
  • AzureUSGovernment

Ejemplo:

$options = @{
    Environment     = 'AzureUSGovernment'
    Instance        = 'Microsoft365'
    Collect         = @('ExchangeOnline', 'SharePointOnline')
    PromptBehavior  = 'SelectAccount'
    IncludeEntraID  = $true
    ExportTo        = @('JSON', 'HTML')
}

Invoke-Monkey365 @options

Comprobaciones de cumplimiento normativo

Monkey365 incluye cientos de comprobaciones integradas alineadas con las mejores prácticas de seguridad del sector y los marcos de cumplimiento para entornos de nube de Microsoft.

El marco ayuda a las organizaciones a:

  • Identificar brechas de seguridad
  • Revisar la postura de configuración en la nube
  • Validar el endurecimiento del inquilino
  • Analizar los controles de identidad y acceso
  • Evaluar la preparación para el cumplimiento

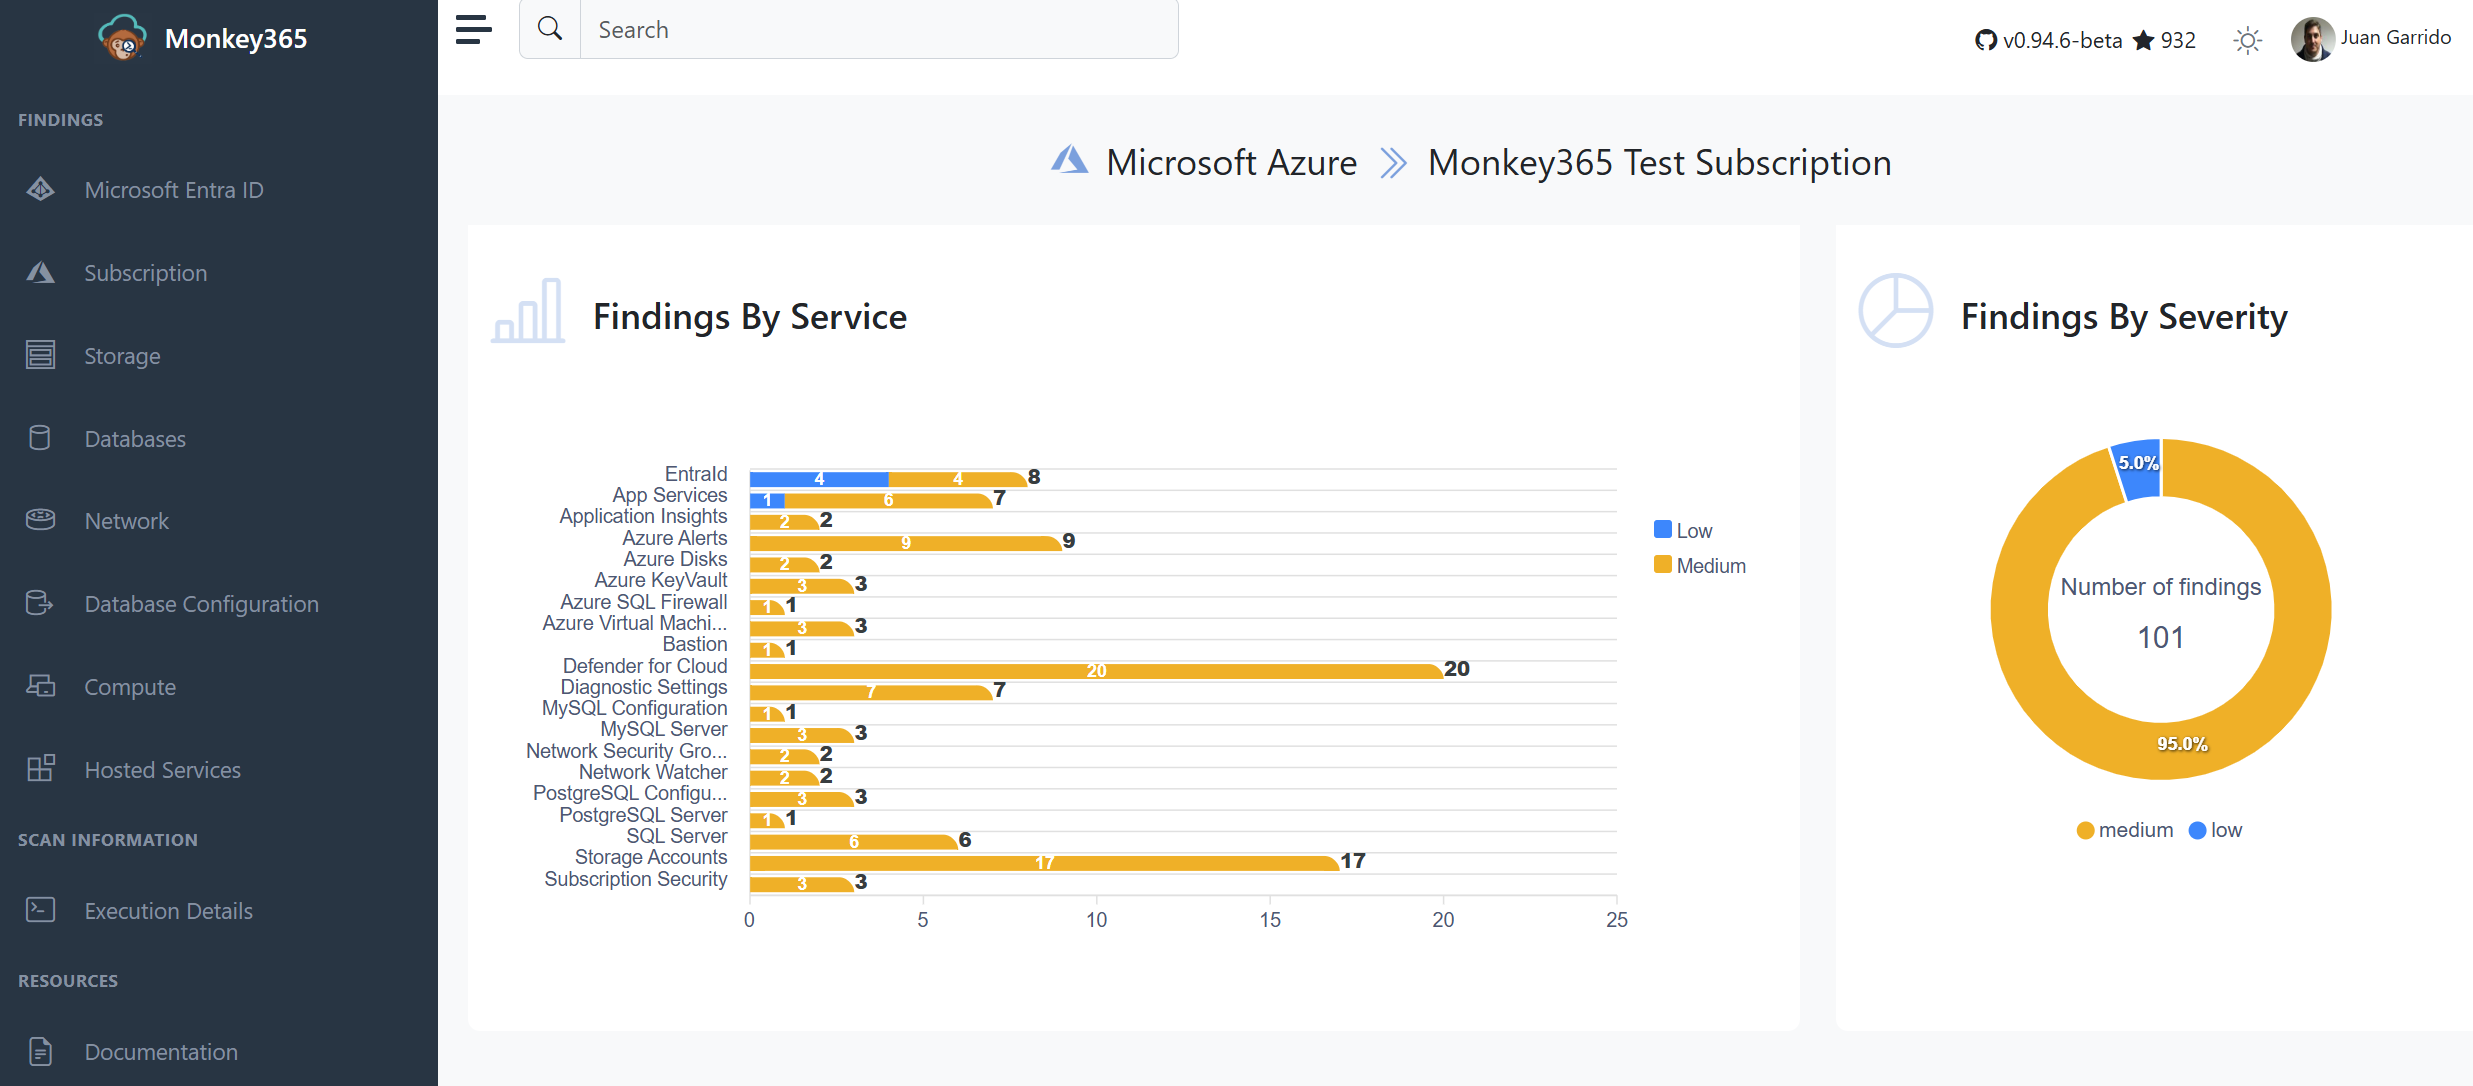
Los informes de evaluación incluyen hallazgos estructurados y orientación para la remediación con el fin de facilitar un análisis y una verificación rápidos.

Estándares compatibles

De forma predeterminada, el informe HTML muestra las asignaciones de benchmarks CIS (Center for Internet Security) para entornos de Microsoft Azure y Microsoft 365.

Los estándares actualmente compatibles incluyen:

  • CIS Microsoft Azure Foundations Benchmark v6.0.0
  • CIS Microsoft Azure Database Services Benchmark v2.0.0
  • CIS Microsoft Azure Compute Services Benchmark v2.0.0
  • CIS Microsoft 365 Foundations Benchmark v7.0.0

Puede que en futuras versiones se añadan estándares y marcos adicionales, incluidos:

  • NIST
  • HIPAA
  • GDPR
  • PCI-DSS

Documentación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





