
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 vivian.maes/bad-secure-rails-app
Aplicación Ruby on Rails deliberadamente insegura diseñada para estudiar las vulnerabilidades del OWASP Top 10 y practicar técnicas de pruebas de…

 zaydmulani09/sentrymcp
Un escáner de seguridad estático + de tiempo de ejecución para servidores MCP (Model Context Protocol)
 cogiceo/gpohound
Herramienta ofensiva de volcado y análisis de GPO que aprovecha y enriquece los datos de BloodHound
 s0md3v/corsy
Escáner de mala configuración de CORS
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 th3xace/sudo_killer
Una herramienta diseñada para explotar una vulnerabilidad de escalada de privilegios en el programa sudo en sistemas tipo Unix. Aprovecha una…
 rolix44/kubestroyer
Herramienta de explotación de Kubernetes basada en Go que escanea puertos expuestos y explota configuraciones incorrectas del clúster, incluidos RCE…
 cred-club/dial
Marco de detección de configuraciones incorrectas de seguridad en AWS basado en eventos que monitorea múltiples cuentas en tiempo real, activando…
 qianlijaingshan/milvus-auth-audit
Script de detección de seguridad de autenticación de Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token débil /expr) / puerto interno…
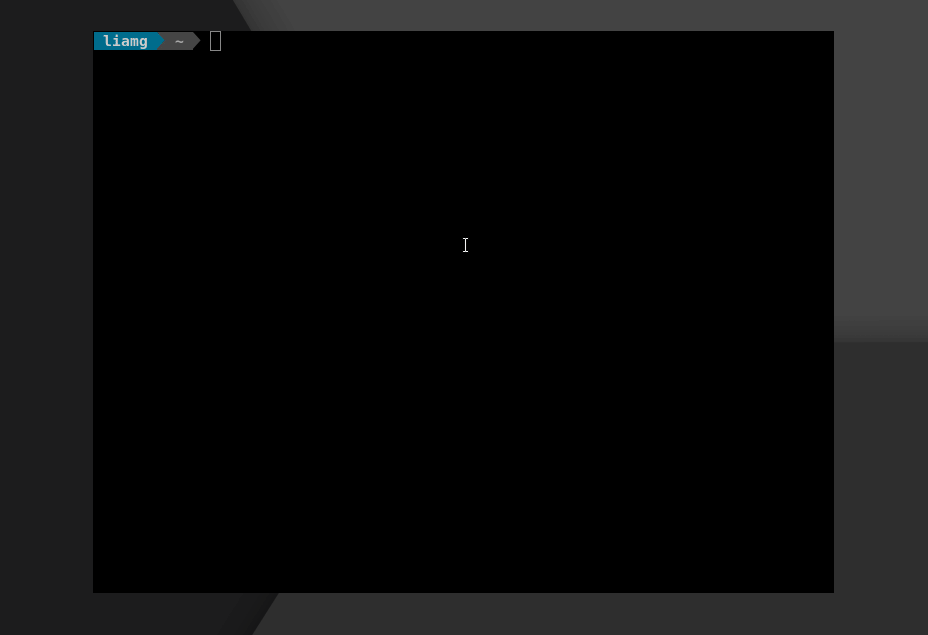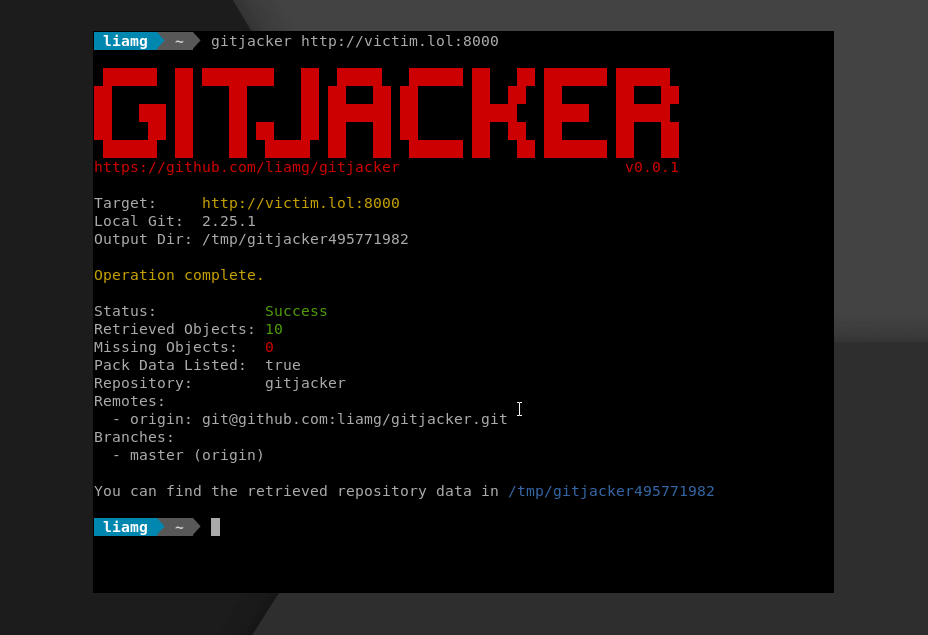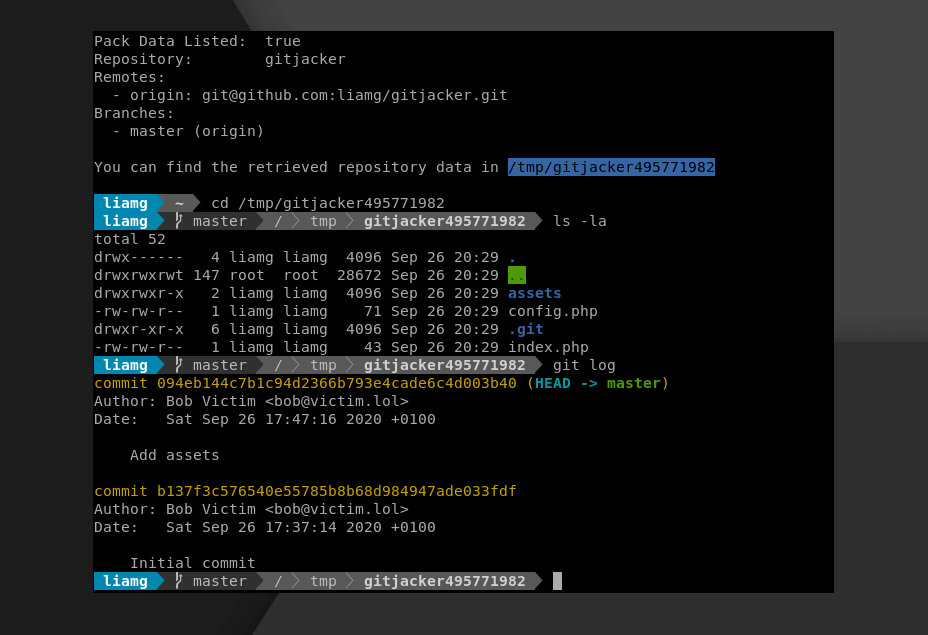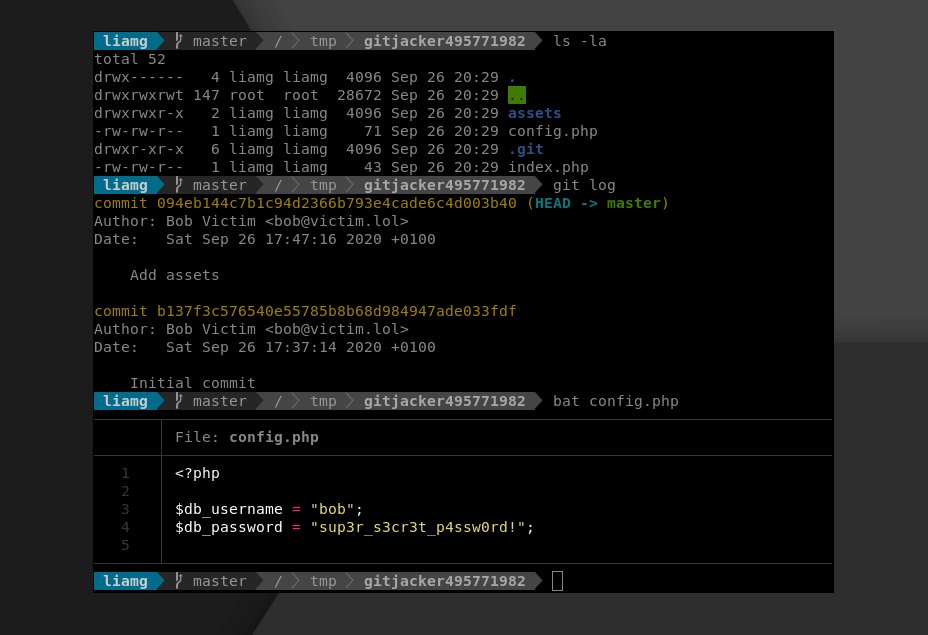 liamg/gitjacker
🔪 :octocat: Filtra repositorios git de sitios web mal configurados
 bridgecrewio/terragoat
Infraestructura Terraform intencionalmente vulnerable para aprender detección de configuraciones erróneas en la nube y prácticas DevSecOps en AWS,…
 synacktiv/gpoparser
gpoParser es una herramienta diseñada para extraer y analizar configuraciones aplicadas mediante objetos de directiva de grupo (GPO) en un entorno de…
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 yuma-tsushima07/cve-2024-3094
Un script para detectar si xz es vulnerable - CVE-2024-3094
 dante01yoon/cve-2025-29927
Demostración de CVE-2025-29927: omisión de autenticación en middleware de Next.js mediante suplantación del encabezado x-middleware-subrequest.…
 coreruleset/coreruleset
Conjunto de reglas genéricas de detección de ataques para firewalls de aplicaciones web, protegiendo contra el OWASP Top Ten y vulnerabilidades…
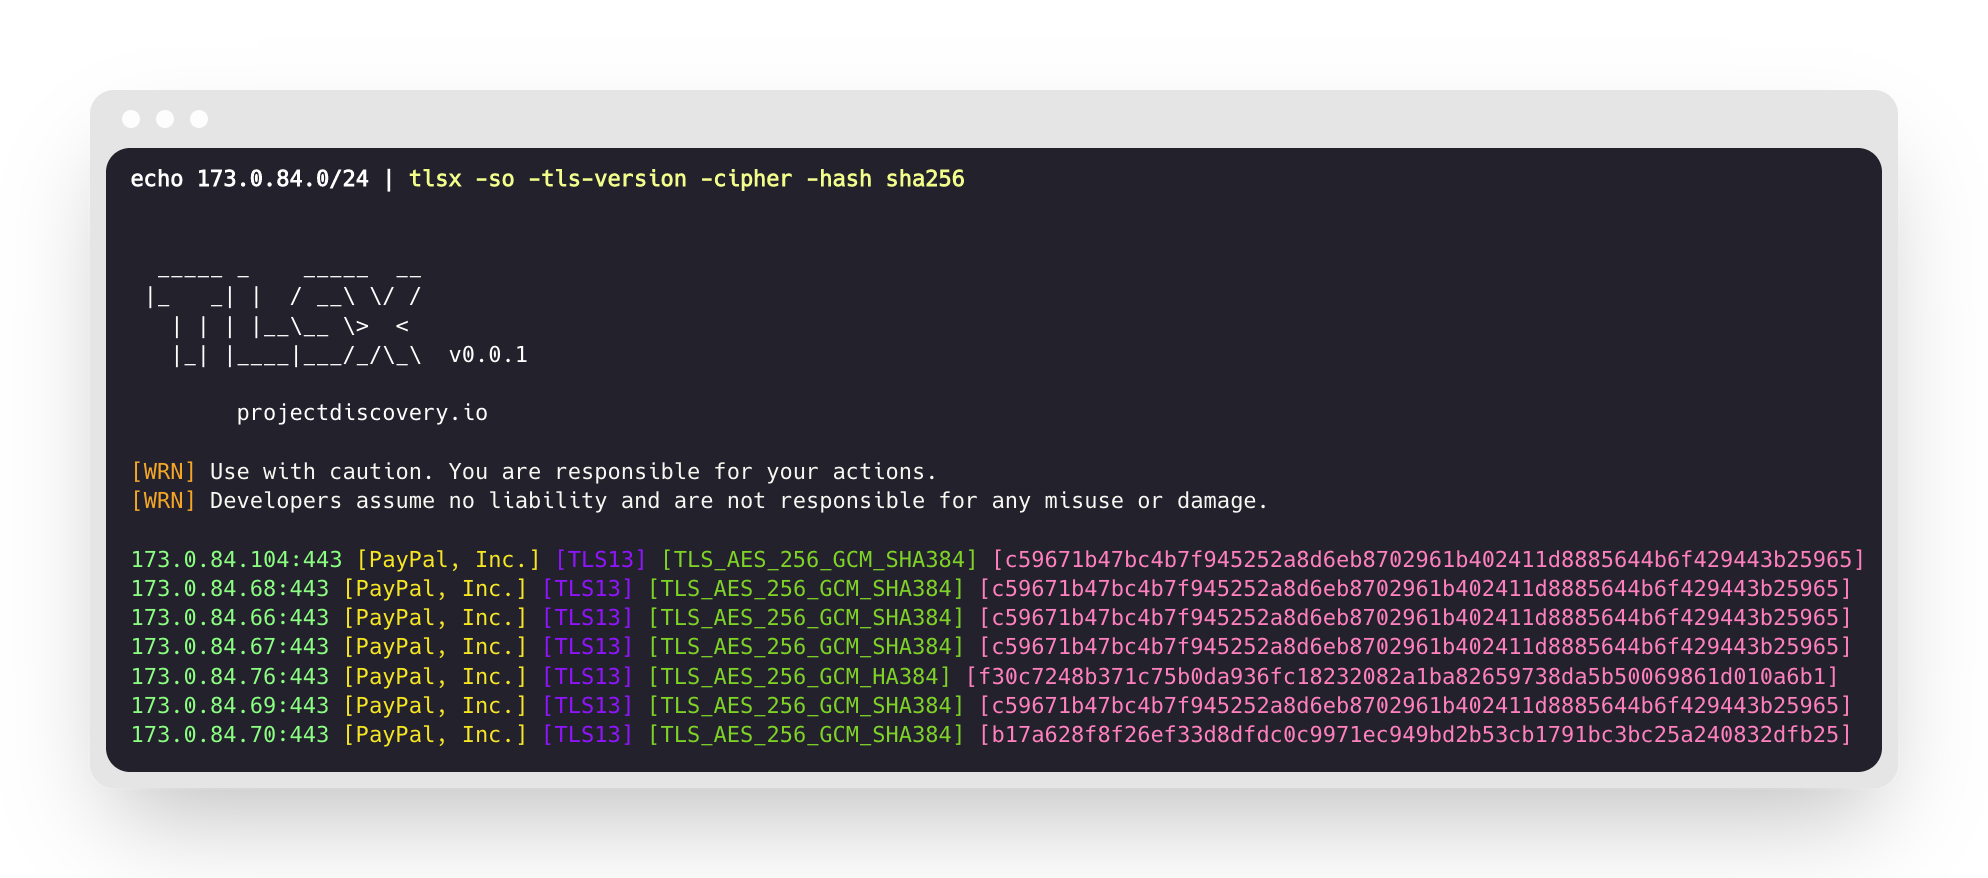 projectdiscovery/tlsx
Recolector TLS rápido y configurable centrado en la recopilación de datos basada en TLS.
 secuproject/adenum
AD Enum es una herramienta de pentesting que permite encontrar configuraciones incorrectas a través del protocolo LDAP y explotar algunas de esas…








