

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Mala Configuración — Página 39 | Kitploit
Categorías

Mala Configuración

Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
lynis preview#1

lynis

GitHubcisofy/lynis
16.1khace 21h 10m
content preview#2

content

GitHubcomplianceascode/content
2.8khace 12h 55m
prowler preview#3

prowler

GitHubprowler-cloud/prowler
14.3khace 20h 12m
trivy preview#4

trivy

GitHubaquasecurity/trivy
37.4khace 19h 48m
checkov preview#5

checkov

GitHubbridgecrewio/checkov
8.9khace 1 día
kics preview#6

kics

GitHubcheckmarx/kics
2.7khace 11 días
cloud-custodian preview#8

cloud-custodian

GitHubcloud-custodian/cloud-custodian
6.0khace 3 días
kubescape preview#9

kubescape

GitHubkubescape/kubescape
11.6khace 16h 31m
kube-bench preview#10

kube-bench

GitHubaquasecurity/kube-bench
8.1khace 1 mes
kube-linter preview#11

kube-linter

GitHubstackrox/kube-linter
3.5khace 3 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1039 resultados
CVE-2026-55726 preview

CVE-2026-55726

GitHubmichaeladamgroberman/cve-2026-55726

CVE-2026-55726: Contenedor de Azure Blob Storage listable públicamente (registros de dispositivo) - Gardyn (ICSA-26-183-03)
reconnaissanceiot-securityvulnerability-analysis+3
hace 4 meses
CVE-2022-29170 preview

CVE-2022-29170

GitHubyijikeji/cve-2022-29170

Grafana es una plataforma de código abierto para monitoreo y observabilidad. En Grafana Enterprise, la función de seguridad Request security permite…

vulnerability-analysisexploitationweb-security+2
hace 3 años
nahsra__antisamy_CVE-2016-10006_1-5-3 preview

nahsra__antisamy_CVE-2016-10006_1-5-3

GitHubshoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3

Librería rápida y configurable de sanitización HTML para prevenir XSS e inyección de código malicioso desde entradas de usuario no confiables.…

defensive-toolscode-analysisweb-security+2
hace 1 año
mitigate-cve-2026-23869-react-server-component-loops preview

mitigate-cve-2026-23869-react-server-component-loops

GitHubshaheryar773/mitigate-cve-2026-23869-react-server-component-loops

Repositorio técnico de resolución de problemas para corregir de forma limpia los bucles infinitos de vulnerabilidad de renderizado y las amenazas de…

vulnerability-analysisweb-securitycloud-security+2
hace 4 meses
CVE-2025-54320 preview

CVE-2025-54320

GitHubsaykino/cve-2025-54320

Prueba de concepto para CVE-2025-54320: una vulnerabilidad de bombardeo de correo electrónico en la API Invite User de Ascertia SigningHub debido a…

vulnerability-analysisweb-securitymisconfiguration+2
hace 1 año
CVE-2023-46449 preview

CVE-2023-46449

GitHubsajaljat/cve-2023-46449

Prueba de concepto del exploit para CVE-2023-46449: IDOR en la función de cambio de contraseña del sistema de gestión de inventario Sourcecodester…

vulnerability-analysisweb-application-exploitationpenetration-testing+3
hace 3 años
AWS-SAM-CLI-Vulnerabilities preview

AWS-SAM-CLI-Vulnerabilities

GitHubmurataydemir/aws-sam-cli-vulnerabilities

Problema con AWS SAM CLI (CVE-2025-3047, CVE-2025-3048)
container-securityvulnerability-analysiscloud-security+3
hace 1 año
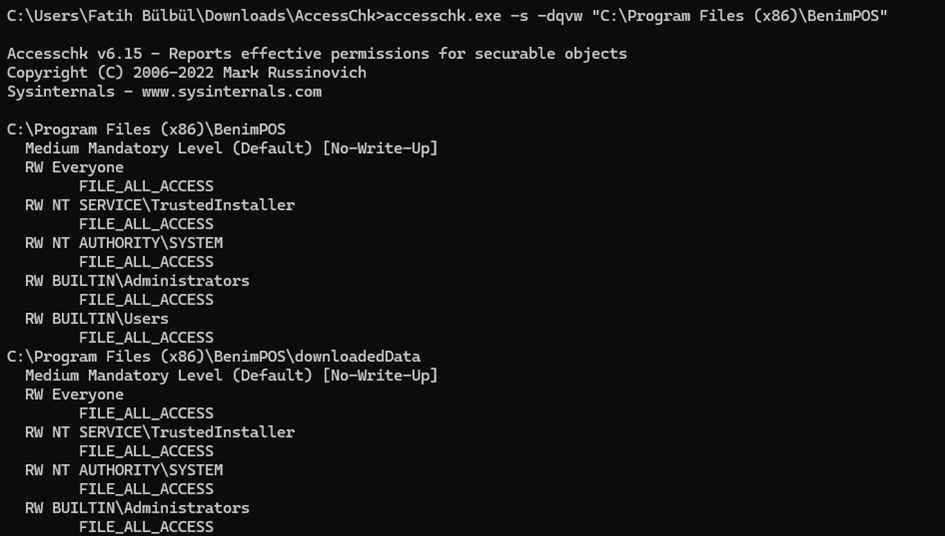
CVE-2025-57392 preview

CVE-2025-57392

GitHubmeisterlos/cve-2025-57392

Prueba de concepto para CVE-2025-57392 que demuestra permisos de archivo predeterminados inseguros en BenimPOS Desktop V3.0, permitiendo la escalada…
privilege-escalationvulnerability-analysisexploitation+2
hace 1 año
CVE-2021-42562 preview

CVE-2021-42562

GitHubmbadanoiu/cve-2021-42562

CVE-2021-42562: Control de acceso inadecuado en MITRE Caldera
privilege-escalationvulnerability-analysisexploitation+3
hace 2 años
lblfixer_cve_2023_30839 preview

lblfixer_cve_2023_30839

GitHubdrkbcn/lblfixer_cve_2023_30839

PrestaShop <1.7.8.9 Corrección para CVE-2023-30839 y CVE-2023-30545
vulnerability-analysiscode-analysisweb-security+2
hace 3 años
sudowp-dropzone-elementor preview

sudowp-dropzone-elementor

GitHubsudo-wp/sudowp-dropzone-elementor

Fork seguro de Startklar Elementor Addons. Se parchearon las vulnerabilidades CVE-2024-5153 y de carga de archivos.
static-analysisvulnerability-scannerscode-analysis+3
hace 8 meses
CVE-2023-6289 preview

CVE-2023-6289

GitHubrandomrobbiebf/cve-2023-6289

Swift Performance Lite <= 2.3.6.14 - Falta de autorización que permite la exportación de configuración sin autenticación

vulnerability-analysisexploitationapi-security-testing+3
hace 2 años
CVE-2023-47179 preview

CVE-2023-47179

GitHubrandomrobbiebf/cve-2023-47179

WooODT Lite <= 2.4.6 - Falta de Autorización para Actualización Arbitraria de Opciones (Subscriber+)

privilege-escalationvulnerability-analysisexploitation+3
hace 3 años
Vajra preview

Vajra

GitHubtrouble-1/vajra

Vajra es una herramienta basada en interfaz de usuario con múltiples técnicas para atacar y enumerar en los entornos Azure y AWS del objetivo. Cuenta…

phishing-toolspassword-attacksinformation-gathering+4
410hace 1 año
CVE-2018-11759 preview

CVE-2018-11759

GitHubimmunit/cve-2018-11759

Exploit de prueba de concepto para CVE-2018-11759 que demuestra el bypass de acceso de Apache mod_jk mediante peticiones especialmente diseñadas para…

vulnerability-analysisexploitationweb-application-exploitation+3
39hace 7 años
trivy-enforcer preview

trivy-enforcer

GitHubaquasecurity/trivy-enforcer

[EXPERIMENTAL] Operador de Kubernetes para el aseguramiento de imágenes
vulnerability-scannerscontainer-securitycloud-security+3
20hace 6 años
CVE-2023-36168 preview

CVE-2023-36168

GitHubtrailer2/cve-2023-36168

Un problema en AVG AVG Anti-Spyware v.7.5 permite a un atacante ejecutar código arbitrario mediante un script manipulado hacia el componente guard.exe

privilege-escalationvulnerability-analysisexploitation+1
11hace 3 años
CVE-2025-56815 preview

CVE-2025-56815

GitHubxiaoxiaoranxxx/cve-2025-56815

Datart 1.0.0-rc.3 es vulnerable a Directory Traversal en la interfaz POST /viz/image, ya que el servidor utiliza directamente…


vulnerability-analysiscode-analysisexploitation+3
5hace 1 año
Anterior1…383940…58Siguiente






