
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: Clave de cuenta de Azure Blob Storage embebida en el código — Gardyn Home Kit (ICSA-26-055-03)
 infosec4fun/cve-2020-10130
CVE-2020-10130 - SearchBlox Product antes de V-9.1 es vulnerable a un bypass de la lógica de negocio.
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
gestor de parches
 havoc10-sw/detect_polyfill_cve-2024-38537-
Aquí tienes un script de Python que comprueba si el dominio polyfill.io está presente en la cabecera Content Security Policy (CSP) de una aplicación…
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
Mitigación/corrección de CVE-2021-41773: una vulnerabilidad de Path Traversal y divulgación de archivos en Apache
 yksivaihde/discourse-cve-2023-45806
Script en Ruby para corregir la vulnerabilidad de atribución de citas (CVE-2023-45806) en foros Discourse buscando y parcheando bloques de citas…
 shoucheng3/payara__payara_cve-2022-37422_5-2022-2
Runtime de servidor de aplicaciones Jakarta EE y MicroProfile para desarrollo y despliegues contenerizados, que soporta middleware cloud-native con…
 shoucheng3/alibaba__nacos_cve-2021-44667_2-0-3
Exploit para CVE-2021-44667 dirigido a Alibaba Nacos 2.0.3, que permite la ejecución remota de código no autenticada mediante una solicitud…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
Biblioteca de API de seguridad empresarial de OWASP que proporciona controles de seguridad para aplicaciones web Java, incluyendo autenticación,…
 shenhav12/cve-2024-25170-mezzanine-v6.0.0
Exploit de prueba de concepto para CVE-2024-25170, que demuestra una evasión de control de acceso en Mezzanine CMS v6.0.0 mediante manipulación del…
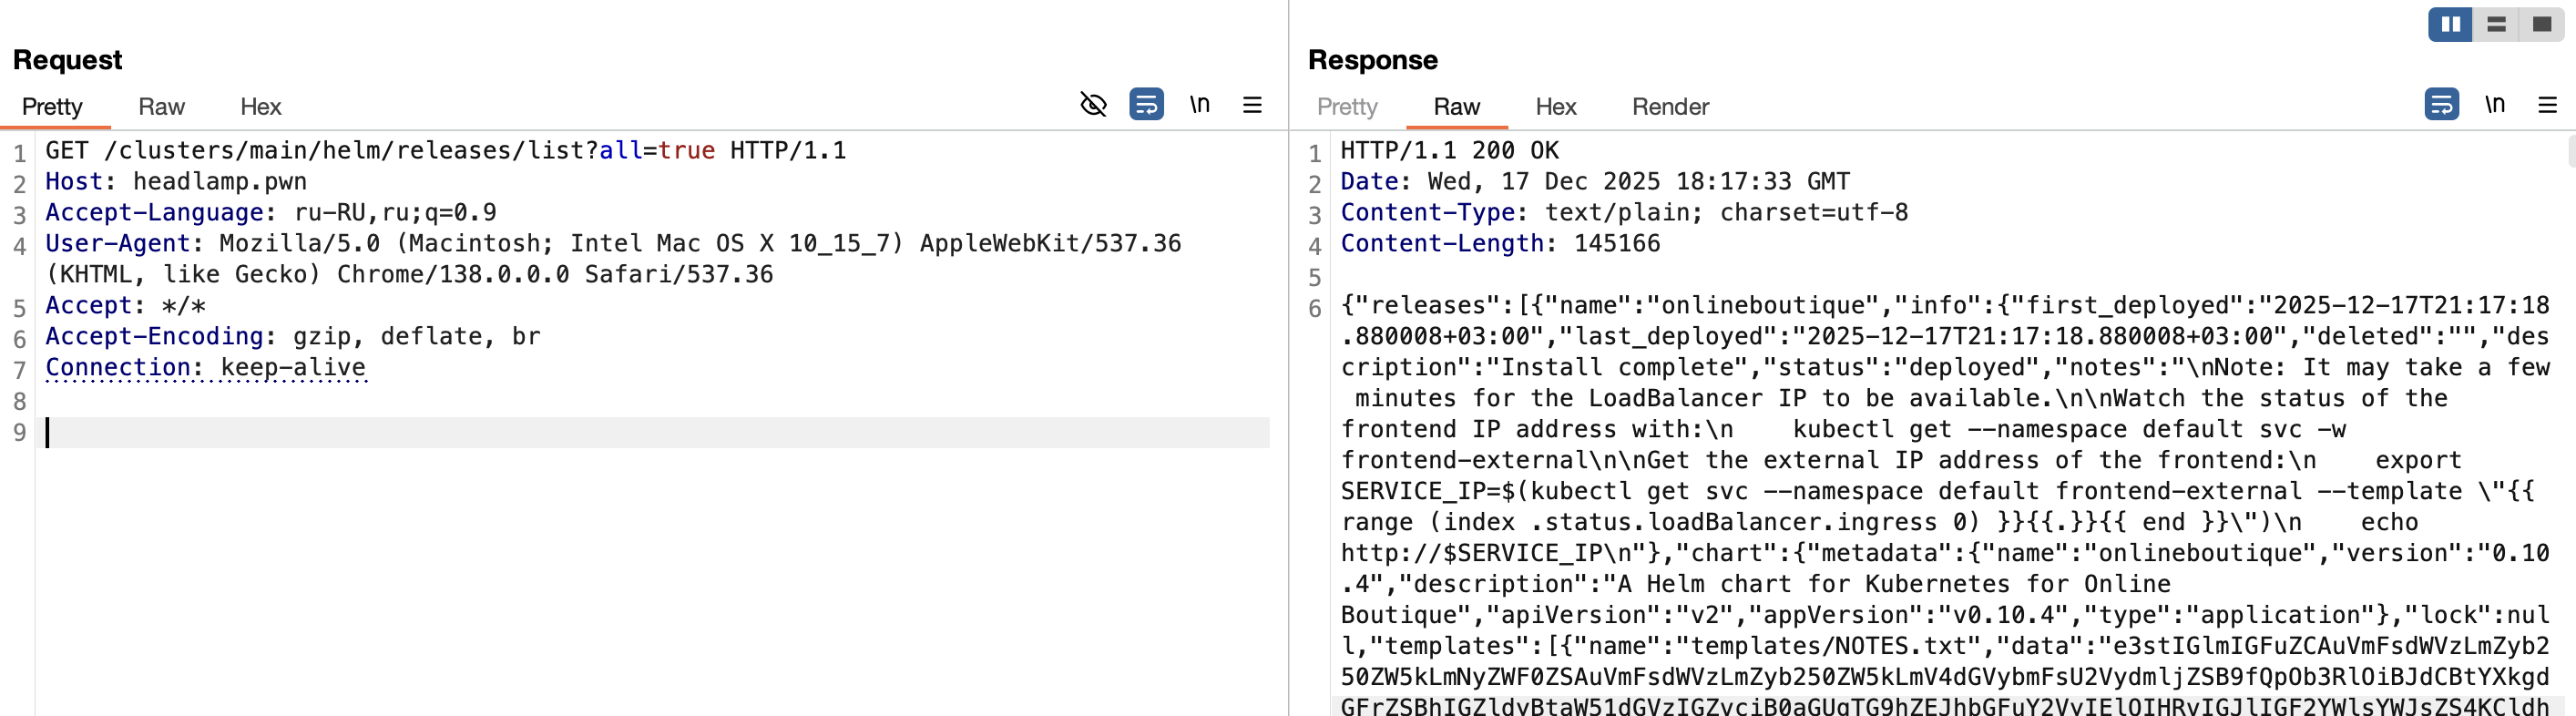 r0binak/cve-2025-14269
CVE-2025-14269 exploit PoC
 mrk336/cve-2024-10220-kubernetes-gitrepo-volume-vulnerability
CVE-2024-10220 revela una falla crítica en el tipo de volumen gitRepo obsoleto de Kubernetes, que permite a los atacantes ejecutar comandos…
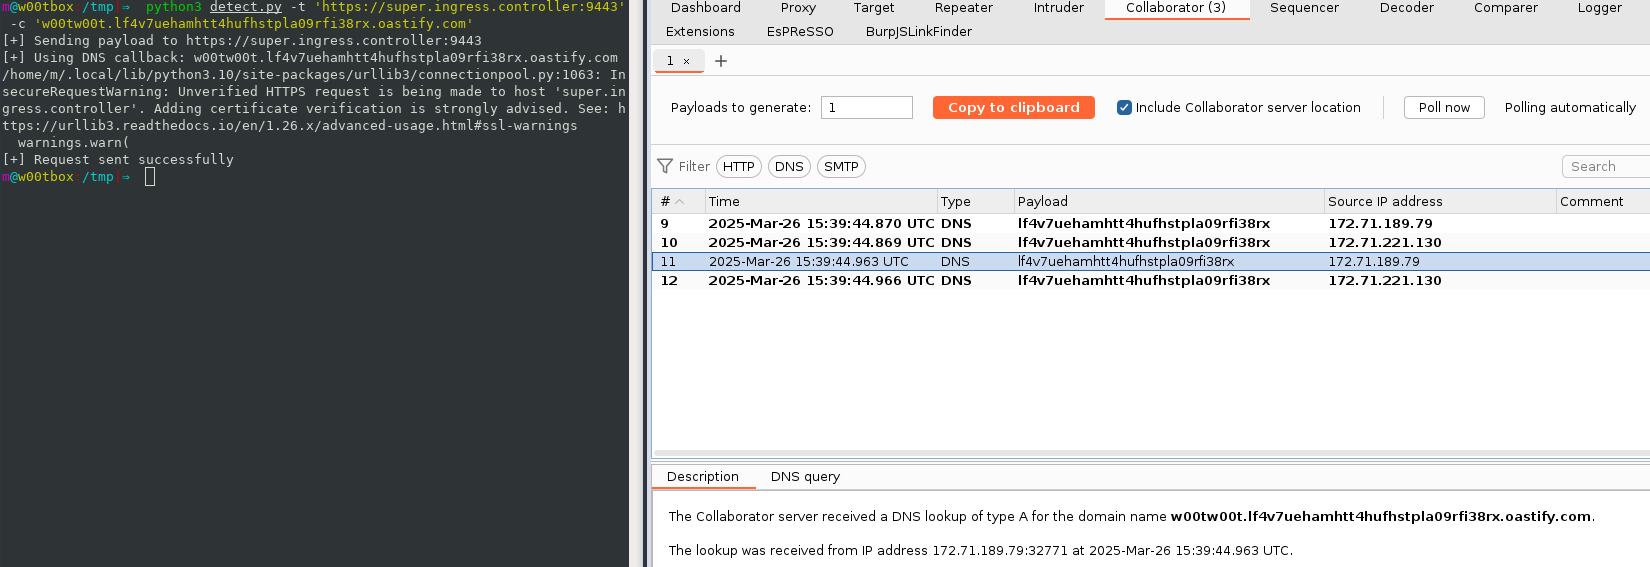 m-q-t/ingressnightmare-detection-poc
Herramienta de prueba de concepto para detectar IngressNightmare (CVE-2025-1974) mediante medios activos (no intrusivos).
 lukepasek/log4jjndilookupremove
Un script sencillo para eliminar Log4J JndiLookup.class de los jars en un directorio dado, para proteger temporalmente contra CVE-2021-45046 y…
 karlemilnikka/cve-2023-1430
Divulgación responsable de vulnerabilidad sin parchear en FluentCRM por WPManageNinja
 jet-pentest/cve-2022-24449
Solar Appscreener XXE
 poneyclairdelune/logjackfix
Un plugin de Spigot para corregir la vulnerabilidad de ejecución remota de código Log4j CVE-2021-44228, para proteger a los clientes de Minecraft.
 0nyx-my7h/cve-2025-43921
Exploit de prueba de concepto y aviso para CVE-2025-43921, una omisión de autenticación en GNU Mailman 2.1.39 que permite la creación no autenticada…








