
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
Plugin para corregir la vulnerabilidad de seguridad CVE-2023-40626 en Joomla 3.10.12
 jenkinsci-cert/security-3314-3315
Solución alternativa para deshabilitar la CLI y mitigar SECURITY-3314/CVE-2024-23897 y SECURITY-3315/CVE-2024-23898
 grails/gssc-cve-2022-41923
Guía de solución alternativa para la vulnerabilidad de gestión de privilegios CVE-2022-41923 en el plugin Grails Spring Security Core, que…
 maweil/bidi_char_detector
Comprueba la existencia de caracteres BIDI de Unicode en tus archivos que pueden ser mal utilizados para ataques a la cadena de suministro. Ver…
 jacobtread/l4j-vuln-patch
Esta herramienta parchea la vulnerabilidad CVE-2021-44228 de Log4J presente en todas las versiones de Minecraft. NOTA: ESTA HERRAMIENTA DEBE VOLVERSE…
 chef-boneyard/bash-shellshock
DESAPROBADO: Cookbook de Chef para auditar y corregir "Shellshock" (BASH-CVE-2014-7169)
 cosmo121/follina-remediation
Elimina la capacidad de ejecutar MSDT, en respuesta a CVE-2022-30190 (Follina)
 oiyl/cve-2025-46171
Informe de una vulnerabilidad de Denegación de Servicio en la lista de amigos de vBulletin 3.8.7.
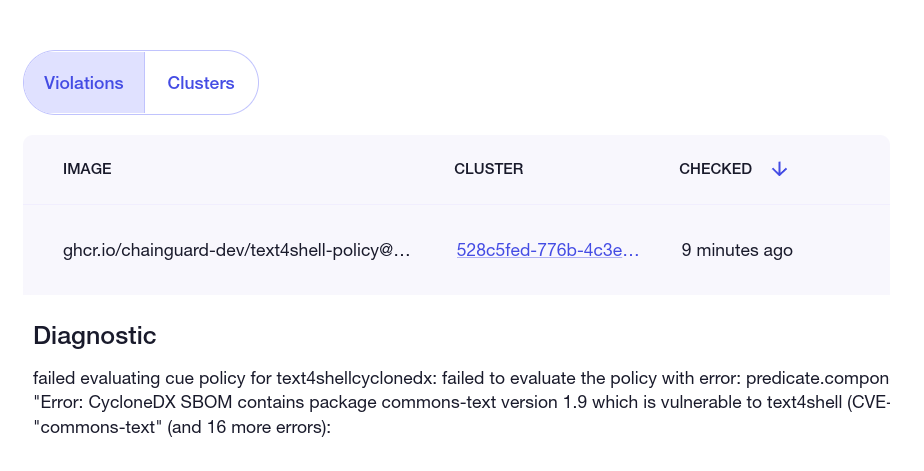 chainguard-dev/text4shell-policy
Demo de ClusterImagePolicy para cve-2022-42889 text4shell
 rancher/externalip-webhook
CVE-2020-8554: Hombre en el medio usando LoadBalancer o ExternalIPs
 nitrado/cve-2017-9798
Comprueba un entorno de hosting compartido en busca de CVE-2017-9798
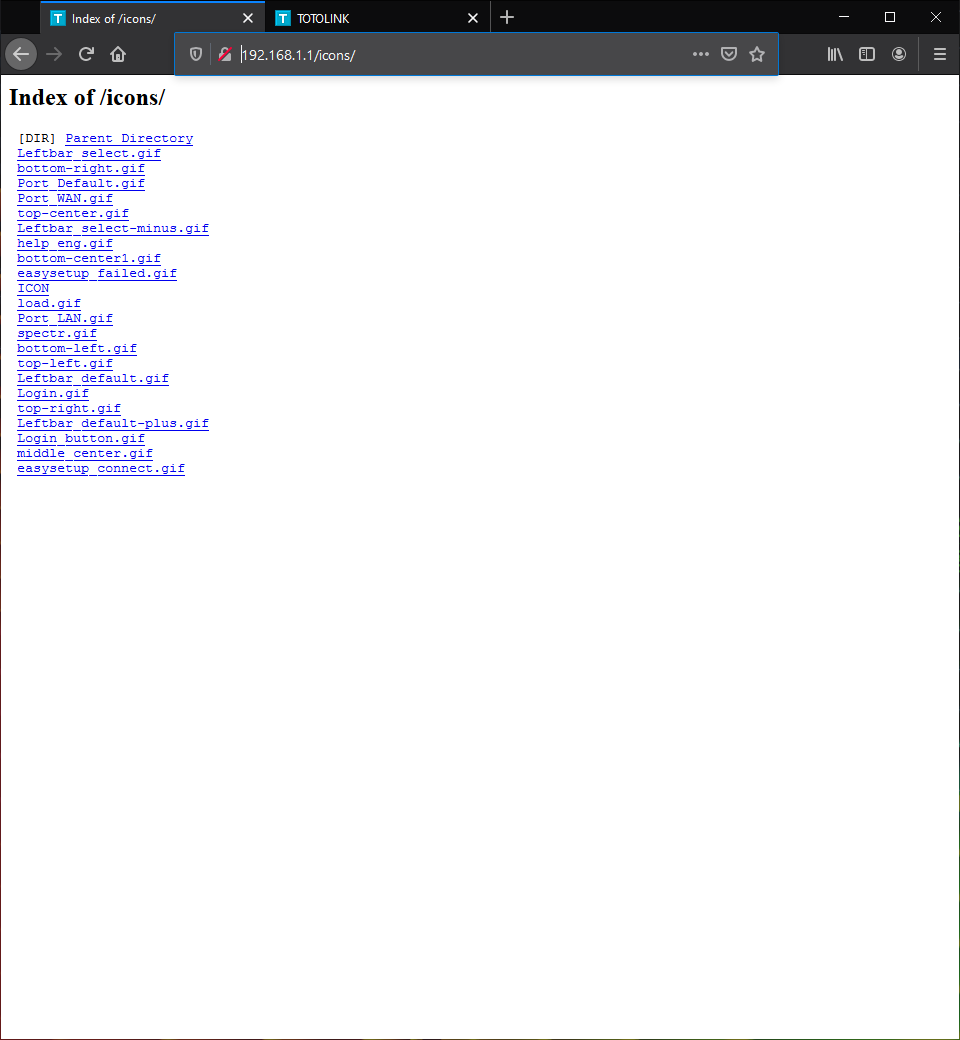 swzhouu/cve-2020-27368
Vulnerabilidad de Indexación de Directorios TOTOLINK-A702R-V1.0.0-B20161227.1023
 swzhouu/cve-2020-26732
SKYWORTH GN542VF, versión de hardware 2.0 y versión de software 2.0.0.16, no establece el indicador Secure para la cookie de sesión en una sesión…
 tazmidev/cve-2026-53571
CVE-2026-53571 `server.fs.deny` bypass en rutas alternativas de Windows PoC.
 jotaqc/cve-2022-30190_temporary_fix_source_code
Estos son los códigos fuente de los scripts de Python para aplicar la protección temporal contra la vulnerabilidad CVE-2022-30190 (Follina)








