
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
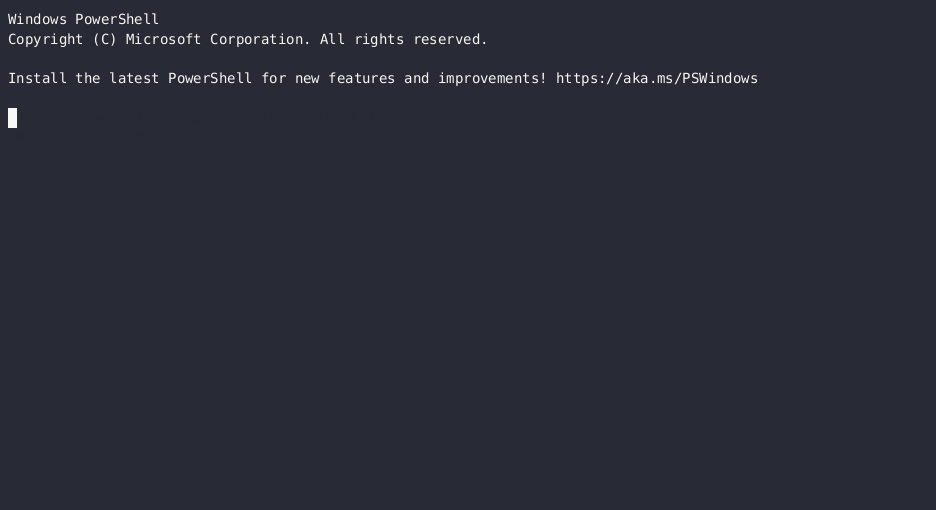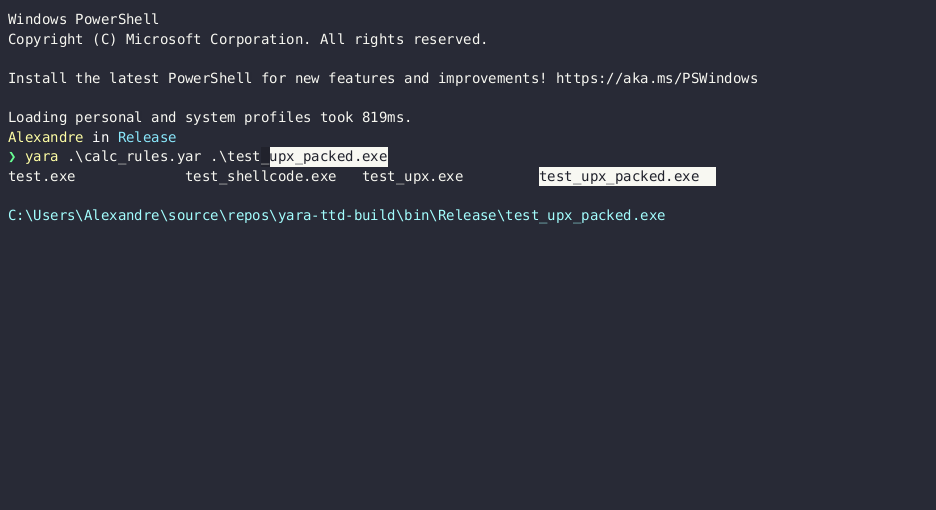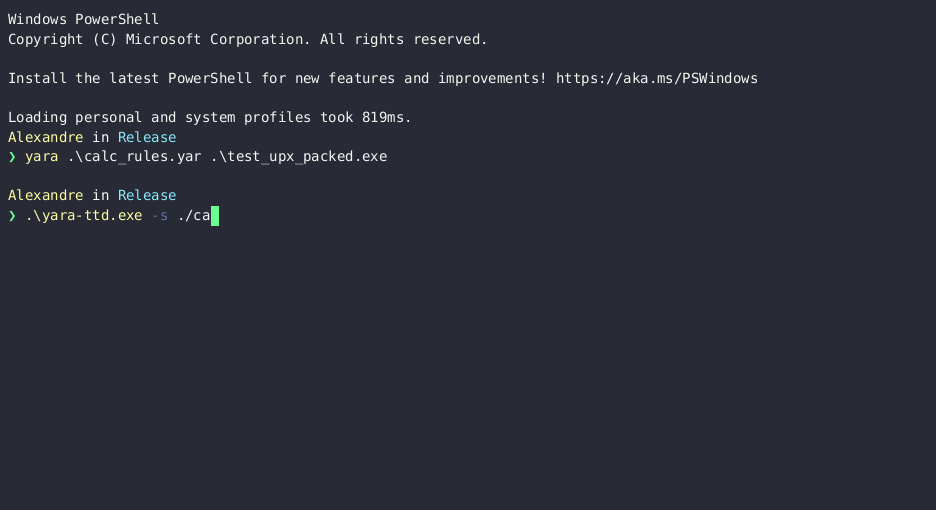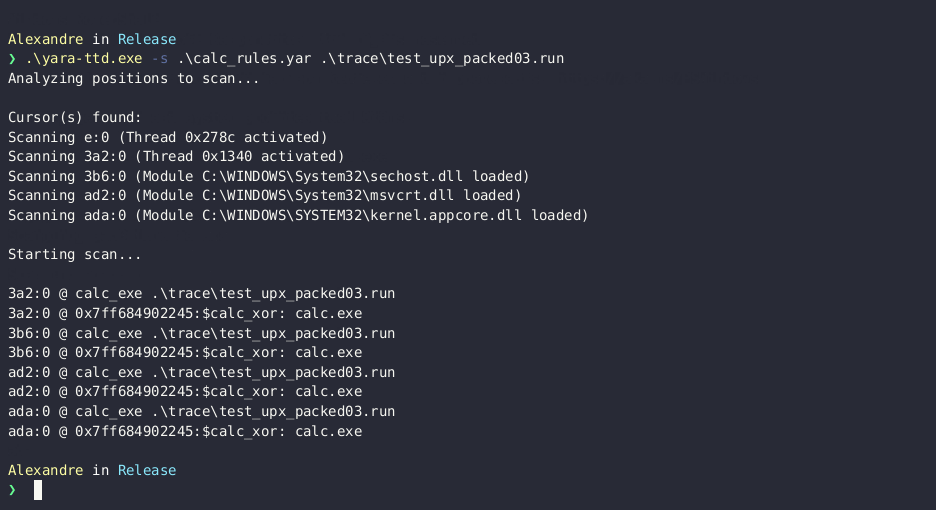
 airbus-cert/yara-ttd
Usa reglas YARA en trazas de Time Travel Debugging
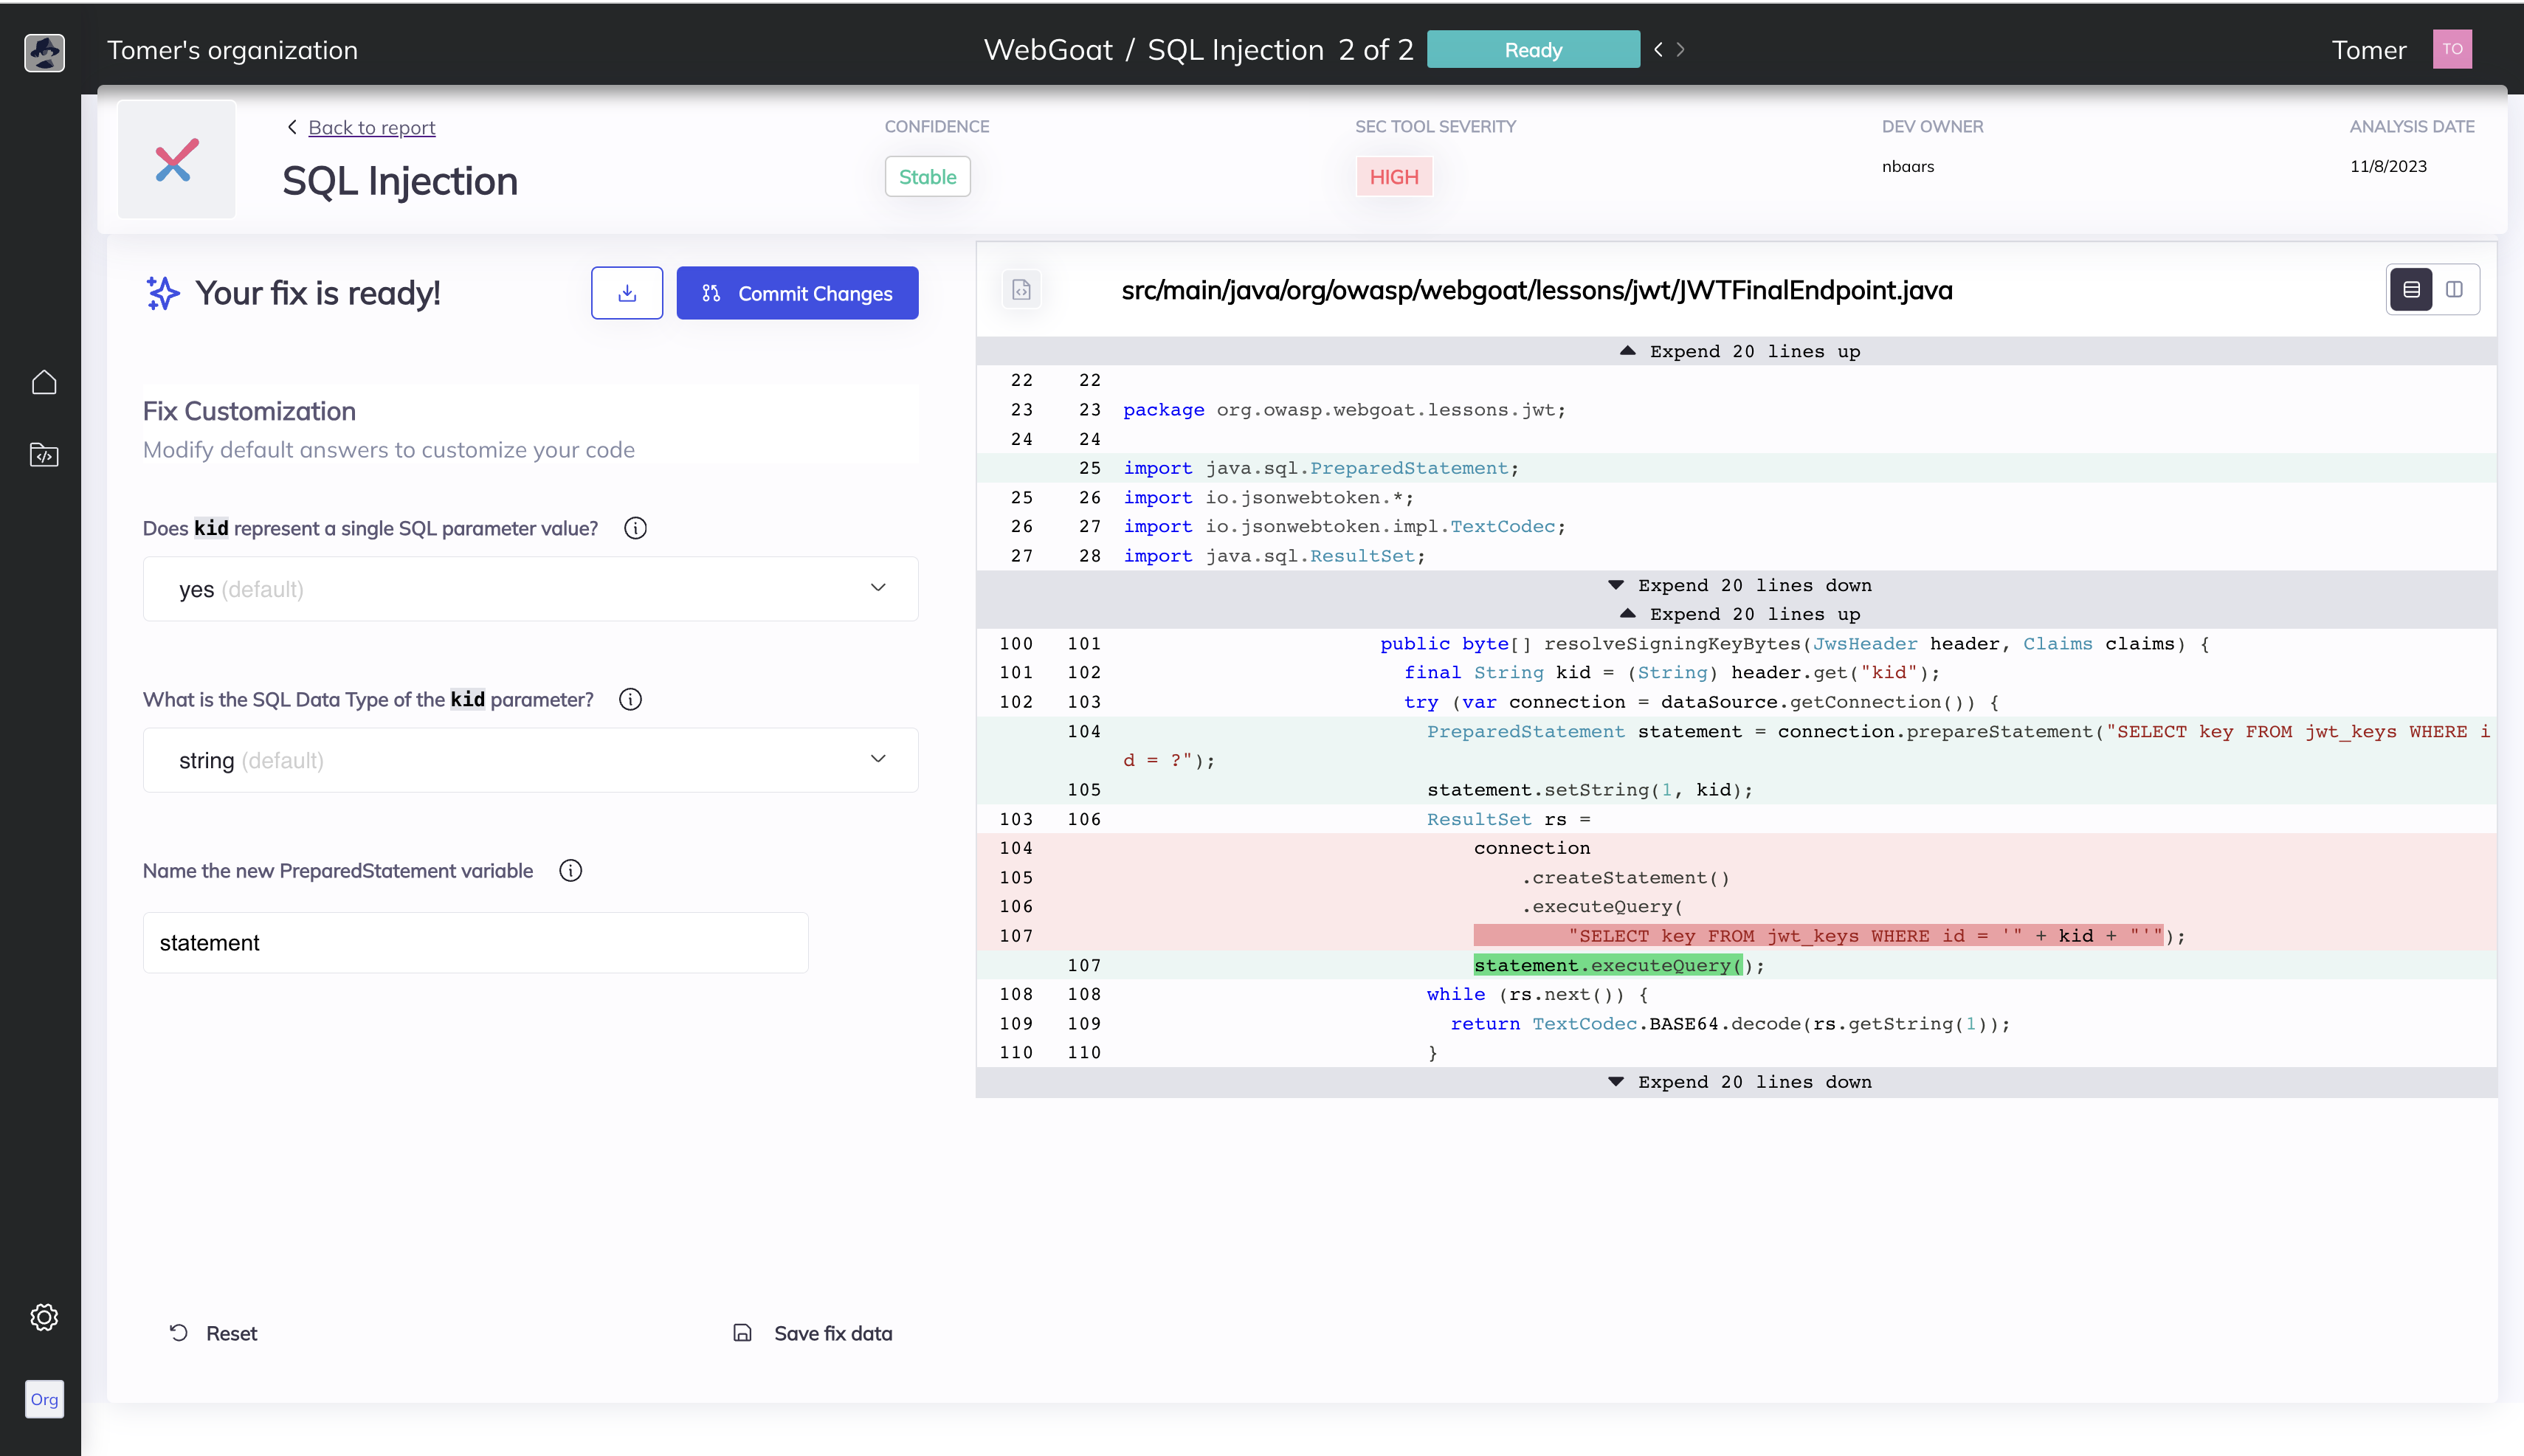 mobb-dev/bugsy
Remediación automática de vulnerabilidades de seguridad para tu código.
 deepfield/public-research
Investigación de botnets DDoS e indicadores de compromiso del Nokia Deepfield ERT
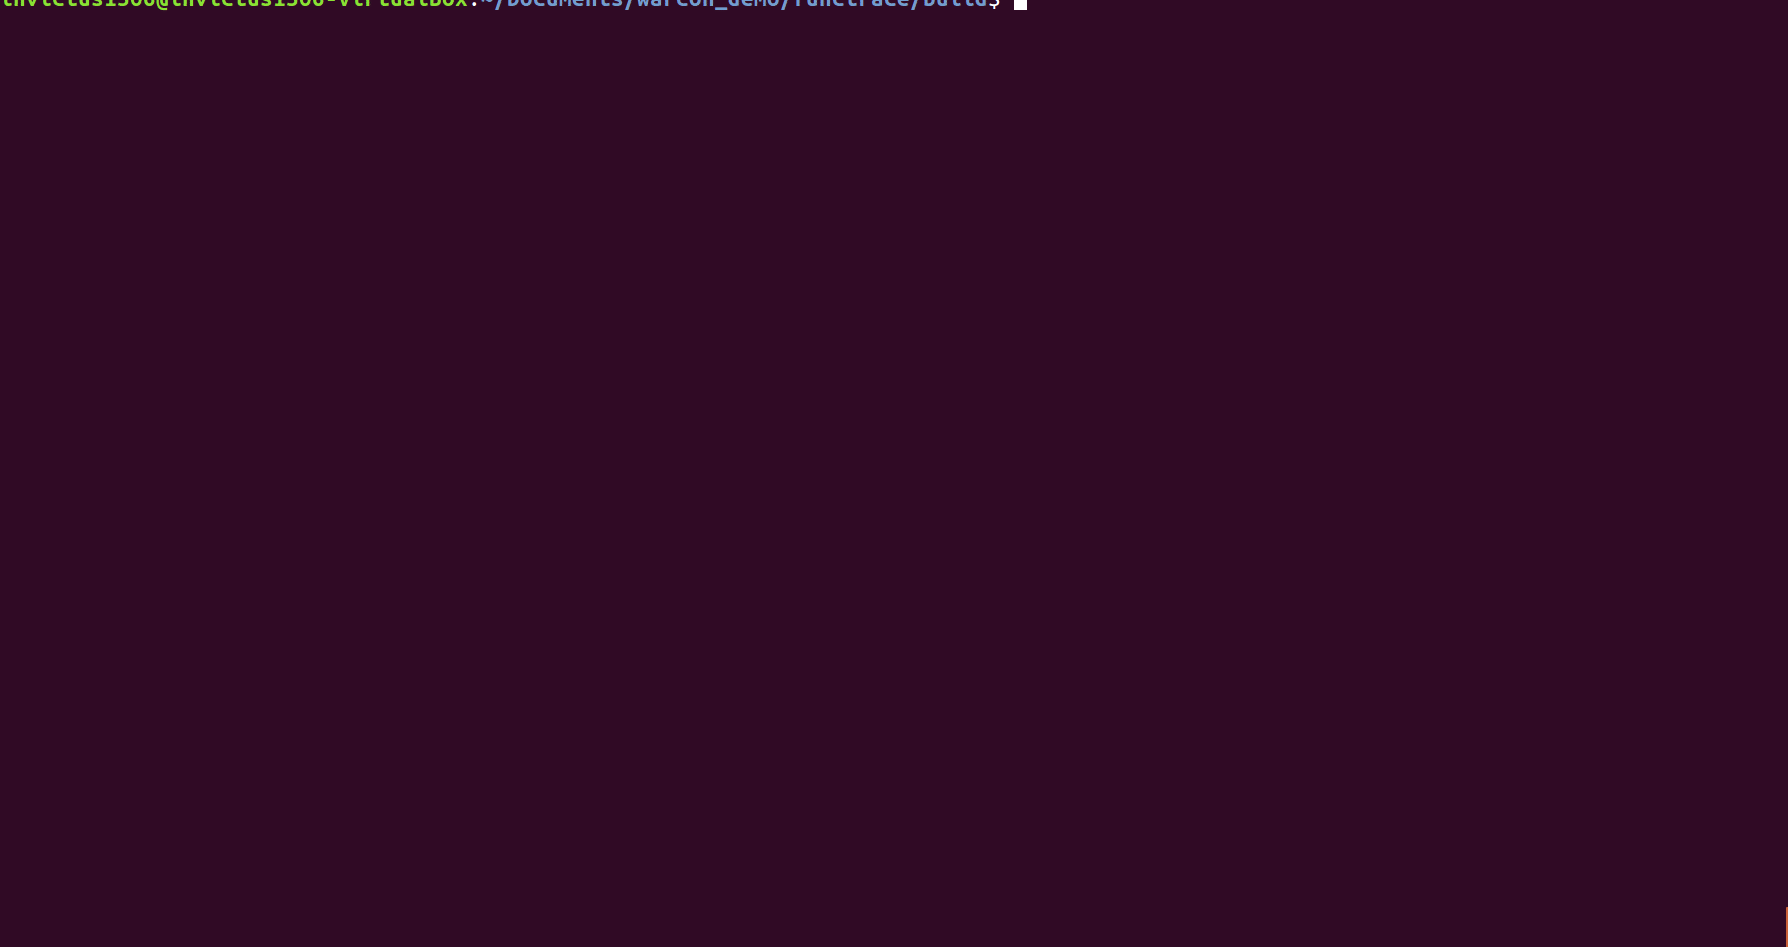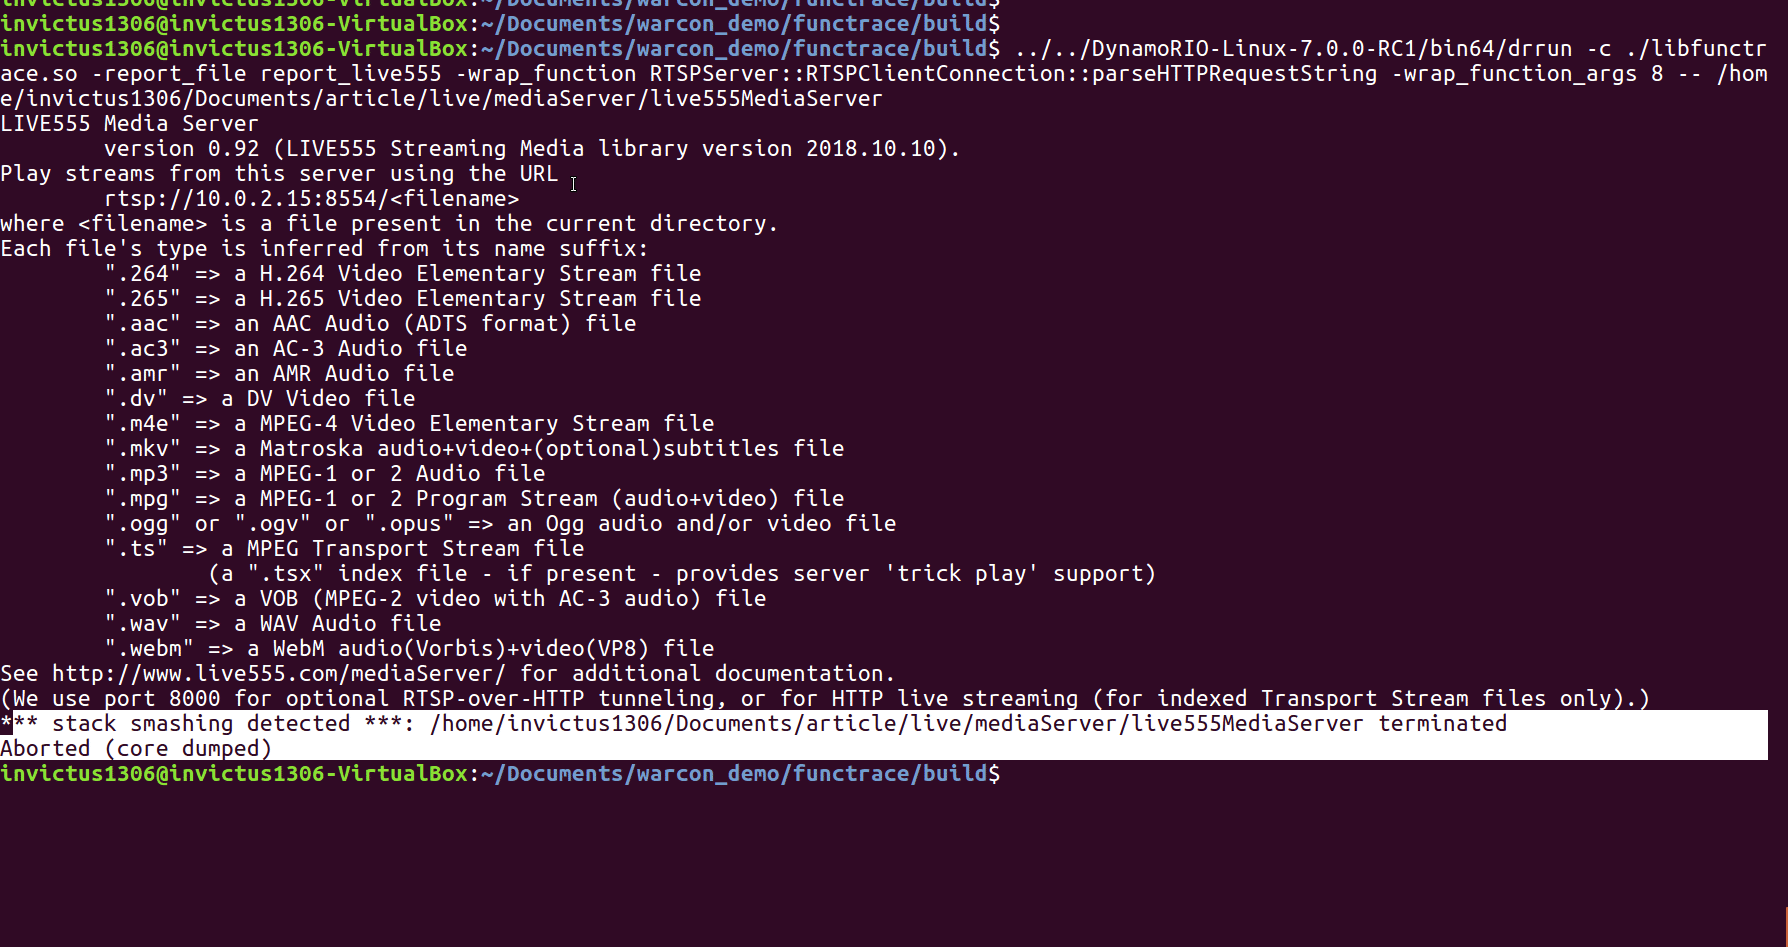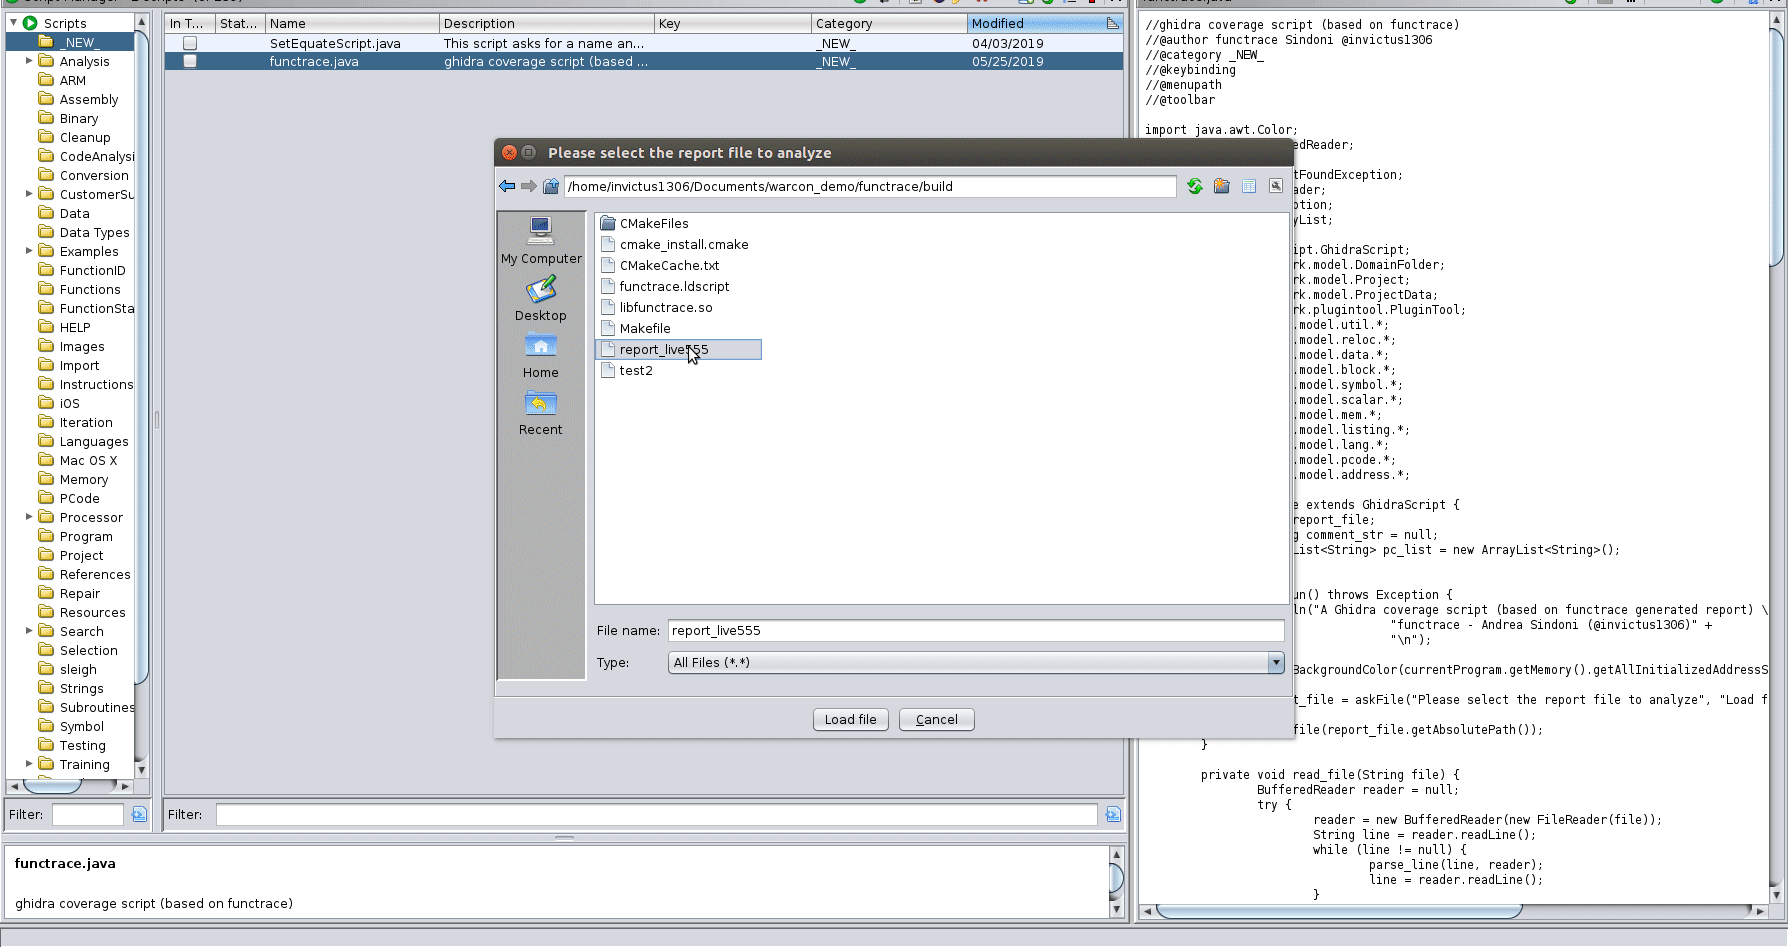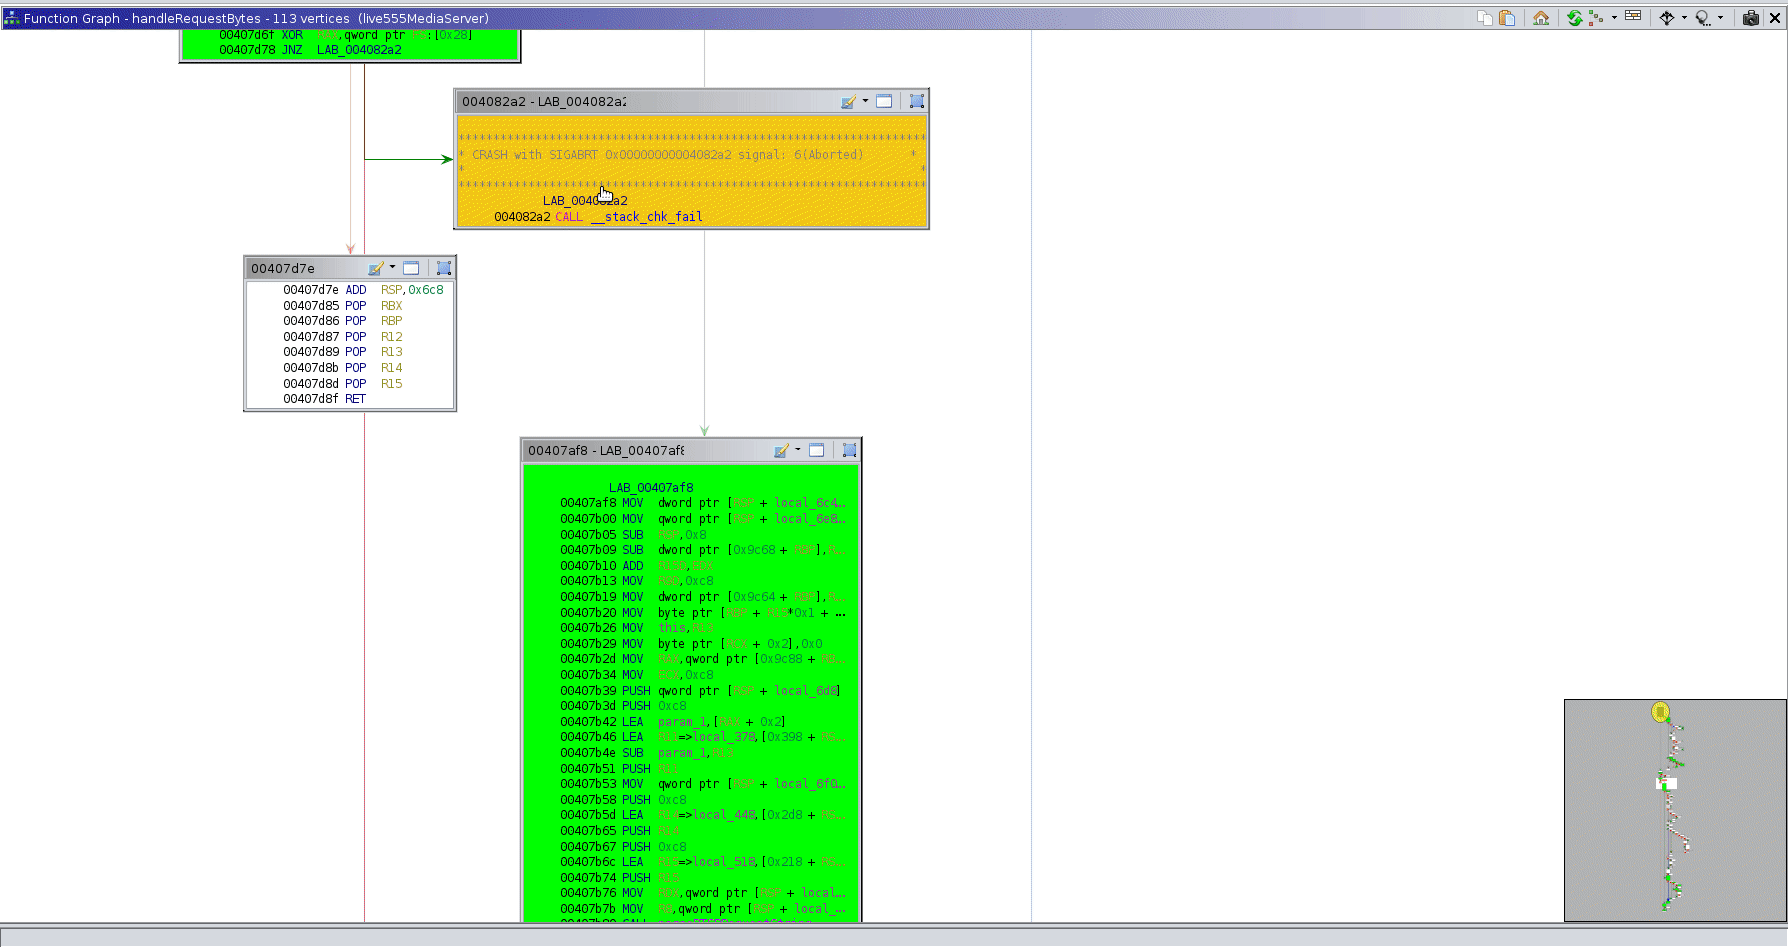 invictus1306/functrace
Un rastreador de funciones
 utkonos/lst2x64dbg
Extraer etiquetas de archivos de IDA, Ghidra, Binary Ninja y Relyze y exportar la base de datos de x64dbg. Incluyendo la dirección principal de…
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
PoC para Foxit Reader CVE-2018-14442
 rew-sploit/rew-sploit
Emular y analizar ataques de MSF y *otros*
 jhuapl/codecut
Un plugin de Ghidra para localizar límites de archivos de objeto.
 1d8/spybrowse
Código desarrollado para robar ciertos archivos de configuración del navegador (historial, preferencias, etc.)
 malwaretech/fsthook
Una librería para interceptar funciones nativas mediante hooks de KiFastSystemCall.
 67-6f-64/antioreans-codedevirtualizer
Plugin para IDA 6.8 que desvirtualiza la máquina virtual FISH de Themida (2.2.5.0-2.2.7.0), restaurando el código nativo de binarios protegidos para…
 nccgroup/ccs
Escáner basado en expresiones regulares para detectar credenciales codificadas en bases de código, diseñado para integración en CI/CD con soporte de…
 r00tkitsmm/pishi
Pishi es una herramienta de cobertura de código como kcov para macOS.
 alterakey/trueseeing
Escáner de vulnerabilidades de aplicaciones iOS/Android sin descompilación (laboratorio de demostración DC25, CB17)
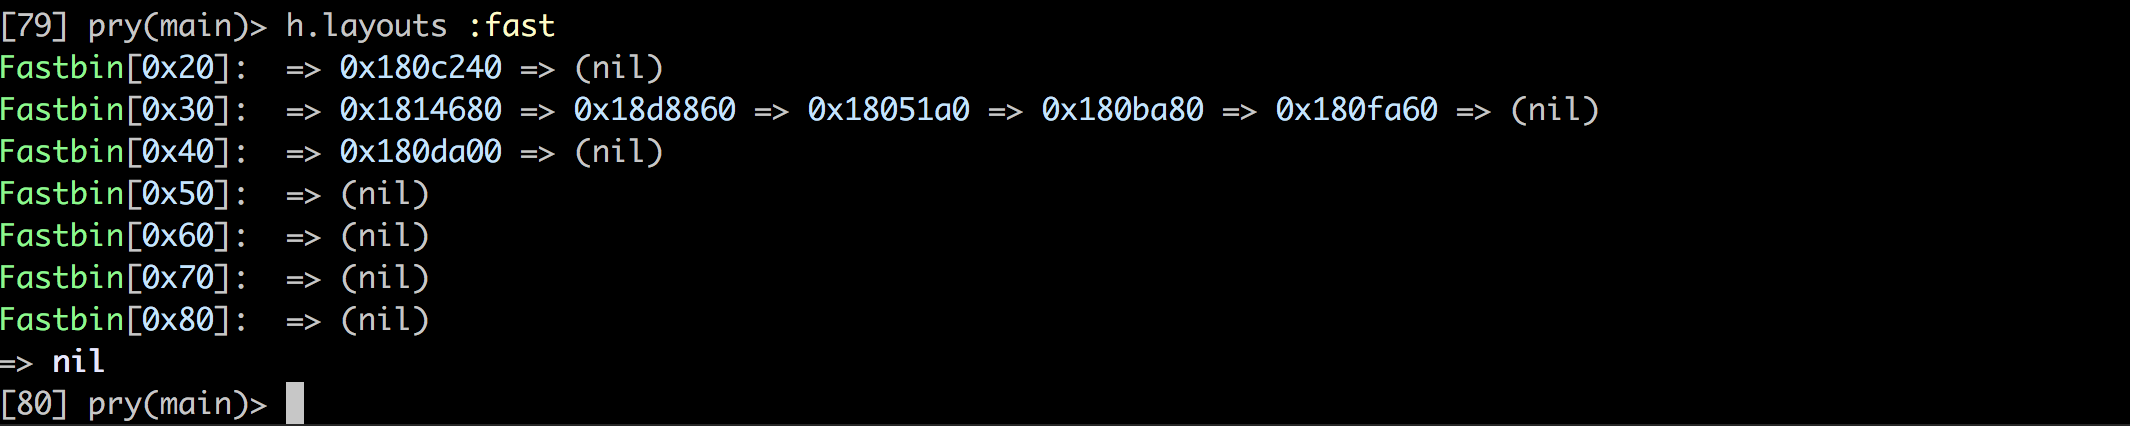 david942j/heapinfo
Información interactiva de la memoria para pwning / explotación
 0xkirisame/spica
Detector de rootkits en Linux basado en eBPF que utiliza análisis de vista cruzada multicanal (sched_switch, NMI, /proc) para detectar DKOM,…
 watchfulip/tp-link-decrypt
Descifrar firmware de TP-Link








