
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit

 rurixis/msrkit
Un concepto de usar una cadena ROP combinada con una primitiva WRMSR para llamar a funciones del kernel y mapear controladores no firmados mediante…
 tylabs/qs_old
Herramienta de línea de comandos para escanear secuencias dentro de documentos de Office más xor db attack
 jonwiggins/xmloxide
Una reimplementación en Rust puro de libxml2
 c3rb3ru5d3d53c/mwcfg
Una utilidad de extracción de configuración de malware modular y rica en funciones para MalDuck
 wxxsfxyzm/ghostlock-galaxy
Rootea tu Galaxy usando CVE-2026-43499
 soheilkhodayari/jaw
JAW: Un Framework de Análisis de Seguridad Basado en Grafos para JavaScript del Lado del Cliente
 guibacellar/nxransomware
Una próxima generación de ransomware. Completamente escrito usando un framework .Net + sistema C&C.
 buzzer-re/shinigami
Una herramienta de desempaquetado dinámico
 elevenpaths/neto
Neto | Una herramienta para analizar extensiones de navegador
 ikkisoft/bradamsa
Extensión de Burp Suite para generar payloads de Intruder utilizando Radamsa
 capesandbox/capesolo
Sandbox de malware para VM de Windows independiente que ejecuta capemon, con visor de triaje GUI, firmas YARA, extracción de IOC, análisis de red y…
 hiddenillusion/nomorexor
Herramienta para ayudar a adivinar la clave XOR de 256 bytes de un archivo mediante análisis de frecuencia.
 marcnewlin/presentation-clickers
Vulnerabilidades de inyección de teclado en presentadores inalámbricos
 rawsec/rawsec-cybersecurity-list
Inventario curado de herramientas y recursos de ciberseguridad que cubren pruebas de penetración, forense, OSINT, seguridad web, análisis de malware,…
 enkomio/thematrix
un cargador de PE y un trazador de API de Windows. Útil en análisis de malware.
 federicodotta/ghidra2frida
Extensión de Ghidra que une el análisis estático y dinámico mediante Frida, permitiendo instrumentación de tiempo de ejecución programable para…
 7h3ram/flowinspect
Una herramienta de inspección de red
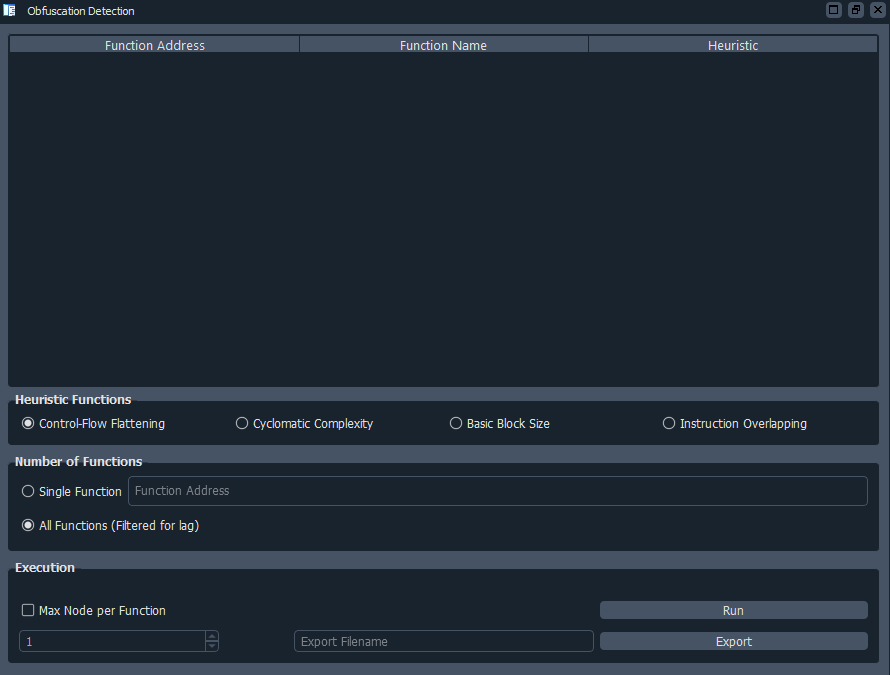 mcdulltii/obfdetect
Complemento de IDA para la detección automatizada de código ofuscado y aplanamiento del flujo de control en binarios mediante análisis heurístico y…








