Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Vol3xp — Volatility Explorer Suit (volatility 3) | Kitploit

Herramientas/GitHubGitHub/memoryforensics1/vol3xp
Forensia de MemoriaIngeniería InversaAnálisis ForenseAnálisis de MalwareForensia DigitalRespuesta a Incidentes
GitHubmemoryforensics1/vol3xp

Vol3xp

Volatility Explorer Suit (volatility 3)

Ver Repositorio
701238hace 3 añosRevisado por Kitploit
Compartir

Vol3xp, Plugins de Volatility 3 Explorer

WinObj -> Explorador de Objetos del Kernel de Windows, una mejora de https://github.com/kslgroup/WinObj para Volatility 3 (winobj.py)

WinObj (muy similar a WinObj [Sysinternals]) También es compatible con Struct Analyzer y WinObjGui de VolExp.

RAMMap -> Mapeo de Direcciones Físicas (pfn.py)

RAMMap (muy similar a Rammap [SysInternals]), pero adicionalmente marca cualquier página sospechosa (para más información lea el pdf). Este módulo contiene 3 plugins:

  1. P2V - Convierte dirección física a dirección virtual usando PfnDatabase y encuentra el proceso propietario de una página (si lo hay).
  2. PFNInfo - Proporciona información sobre una página física desde PfnDatabase, el uso de la página, nombre de archivo y mucho más.
  3. RAMMap - Usa ambos plugins anteriores. Muestra una interfaz tipo RamMap para todas las páginas físicas y colorea páginas sospechosas. [Puede ver información mucho más detallada sobre los plugins en el pdf]

Y el evento principal -> Volatility Explorer (volexp.py)

Este programa permite al usuario cargar un volcado de memoria y navegar a través de él con facilidad usando una interfaz gráfica. También puede funcionar como un plugin para Volatility Framework (https://github.com/volatilityfoundation/volatility3). Este programa funciona de manera similar a Process Explorer/Hacker, pero permite al usuario analizar un volcado de memoria. Este programa puede ejecutarse desde máquinas Windows, Linux y MacOS, pero solo acepta imágenes de memoria de Windows.

nota: volatility explorer para volatility2 -> https://github.com/memoryforensics1/VolExp

Inicio rápido

  1. Descargue el archivo volexp.py (descargue el ).

  2. Ejecútelo como programa independiente o como plugin de Volatility:

  • Como programa independiente:
 python3 volexp
  • Como plugin de Volatility:
 python3 vol.py -f <memory file path> windows.volexp.volexp

Algunas características:

python3 volexp.py
  • Parte de la visualización de información no se actualizará en tiempo real (excepto la información de procesos (se actualiza lentamente), funciones en tiempo real como el analizador de estructuras, propiedades de PE, ejecutar plugin en tiempo real, etc.). ejemplo vol3xp, los colores usados para identificar procesos especiales (servicios, protegidos)
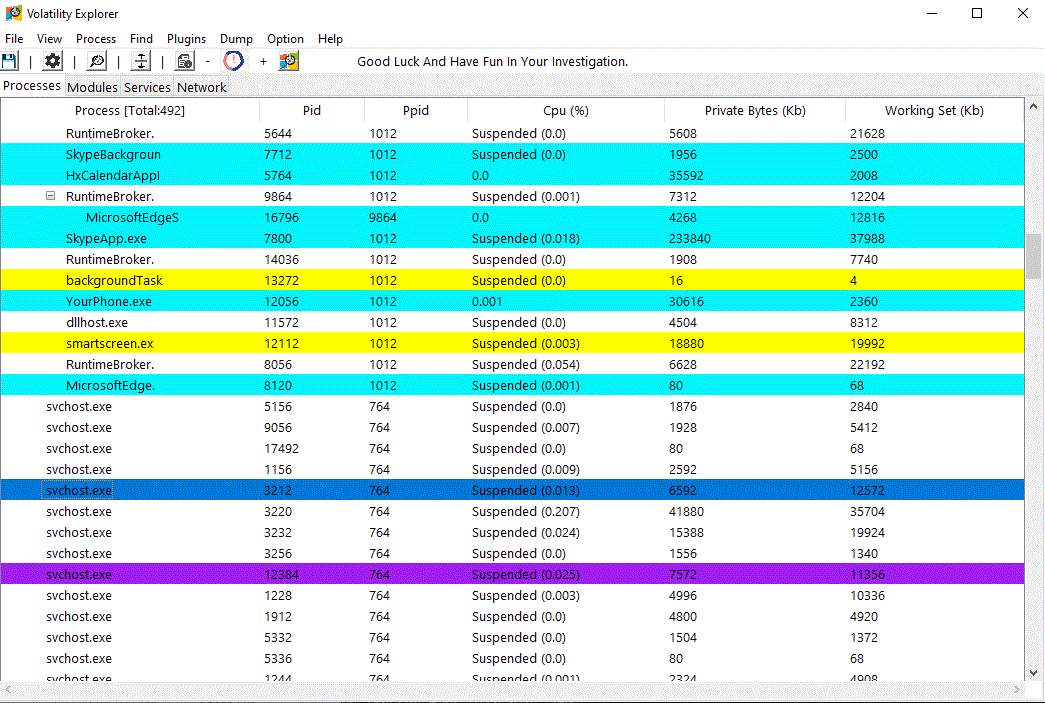
  • El programa también permite ver las DLL cargadas, los identificadores abiertos y las conexiones de red de cada proceso (el acceso a las propiedades de una DLL también es opcional).
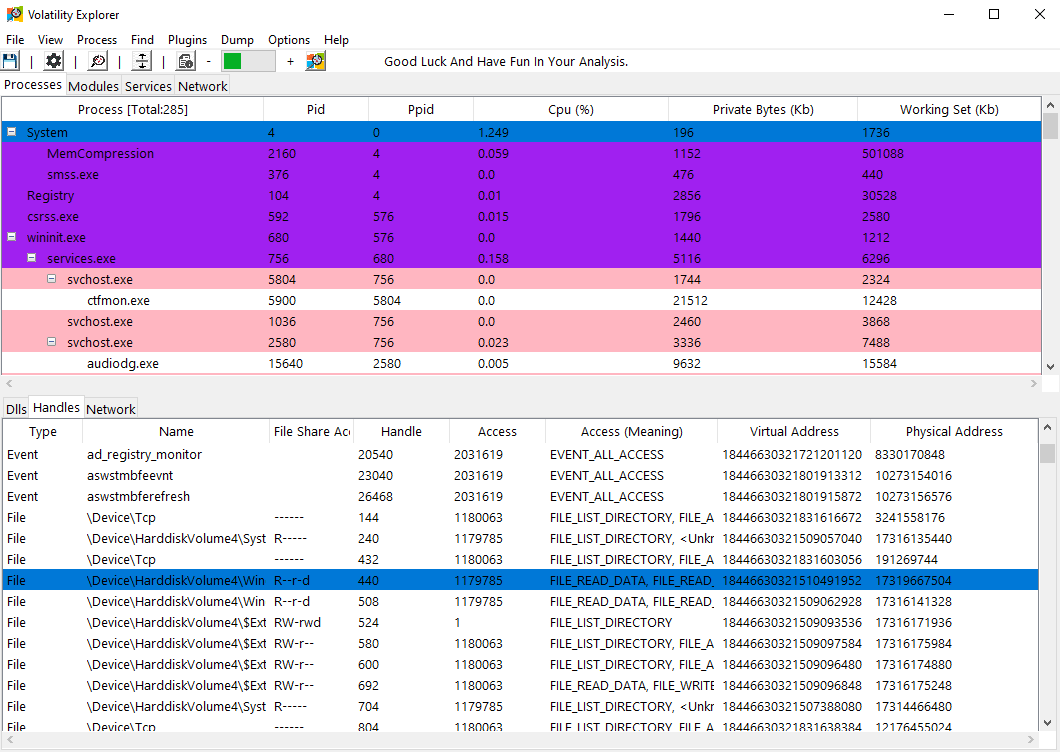
Panel inferior

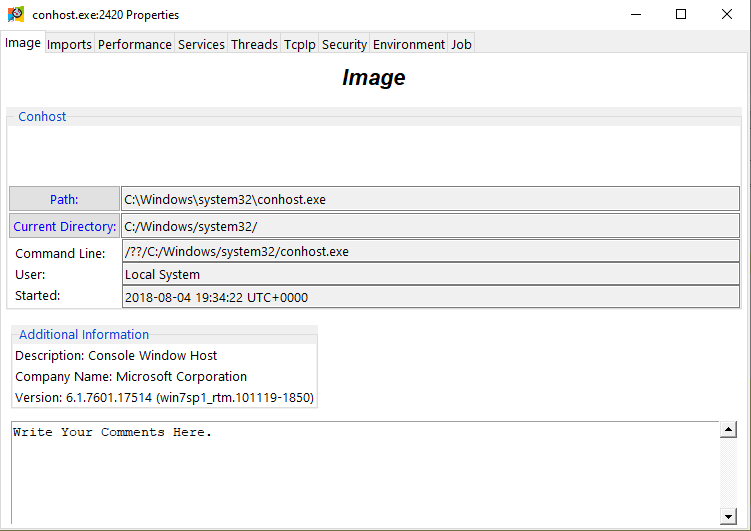
  • Para presentar más información de un proceso, haga doble clic (o clic izquierdo y seleccione Propiedades) para abrir una ventana de información.

Propiedades del proceso

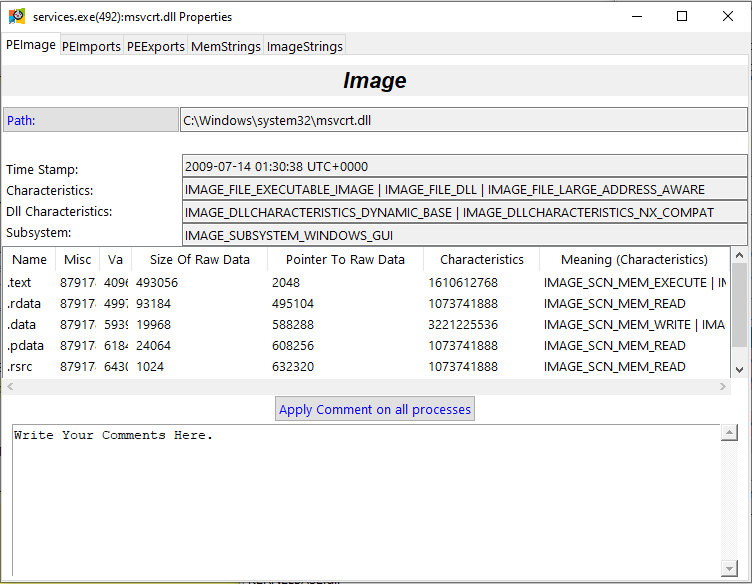
  • O presente más información sobre cualquier PE.

Propiedades de PE

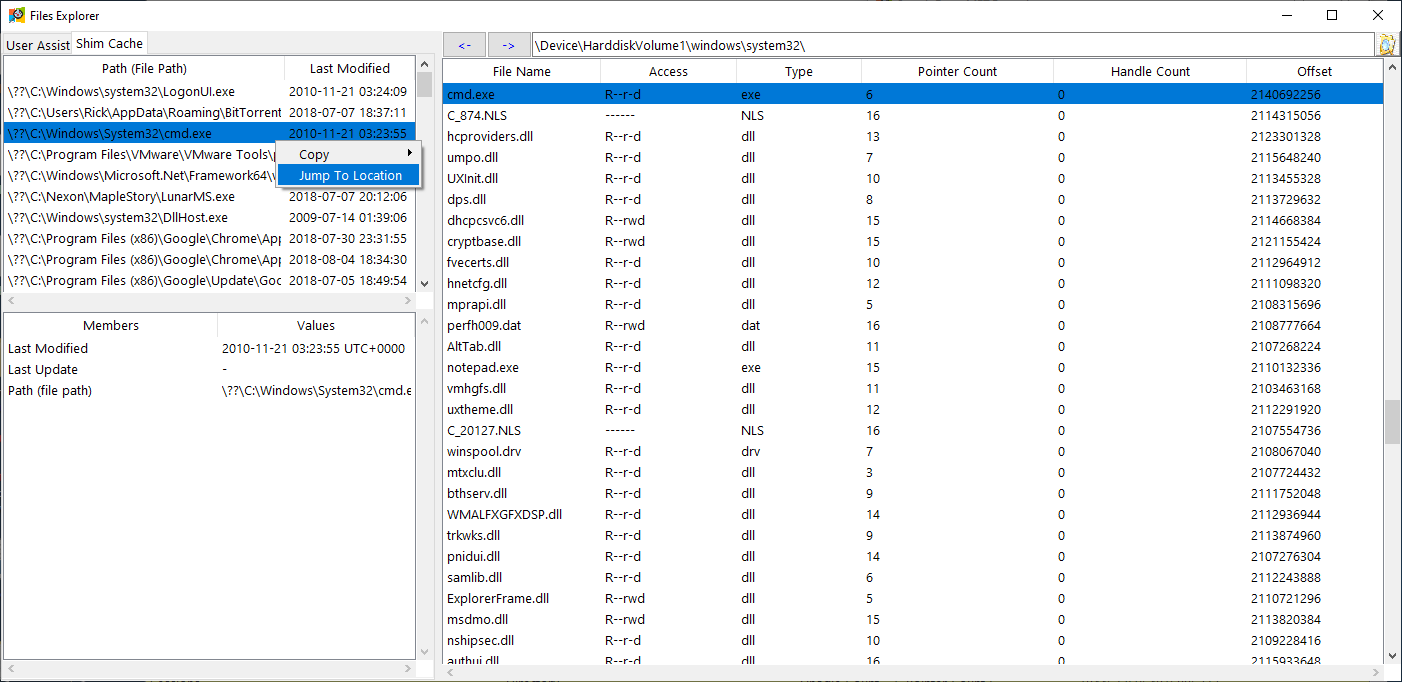
  • El programa permite al usuario ver los archivos en el volcado de memoria así como su información. Adicionalmente permite extraer esos archivos (la vista HexDump/cadenas también es opcional).

Explorador de archivos

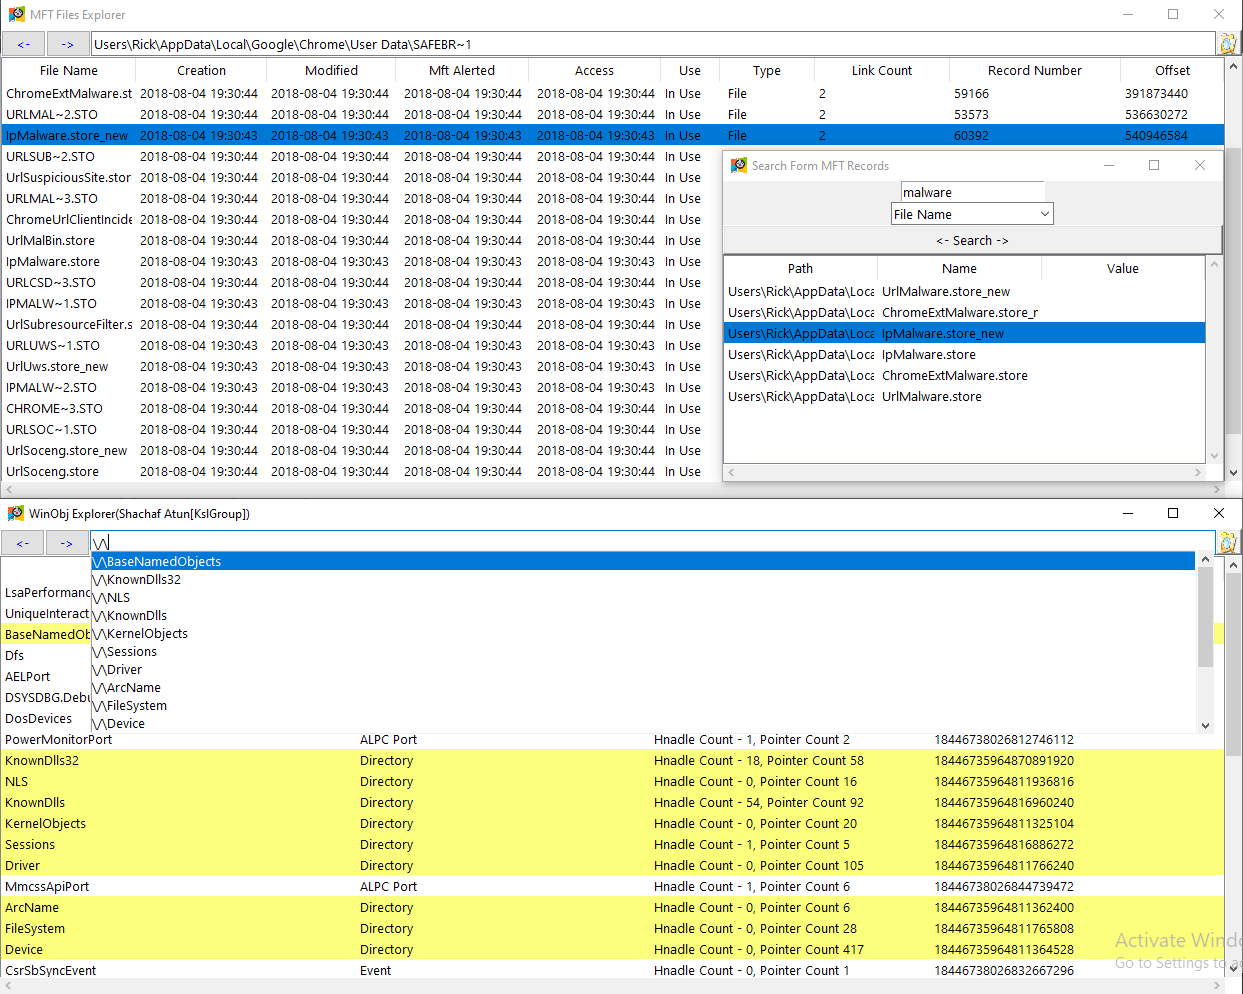
  • El programa permite ver los objetos de Windows y los metadatos de archivos (MFT).

Otros exploradores (Winobj y explorador MFT)

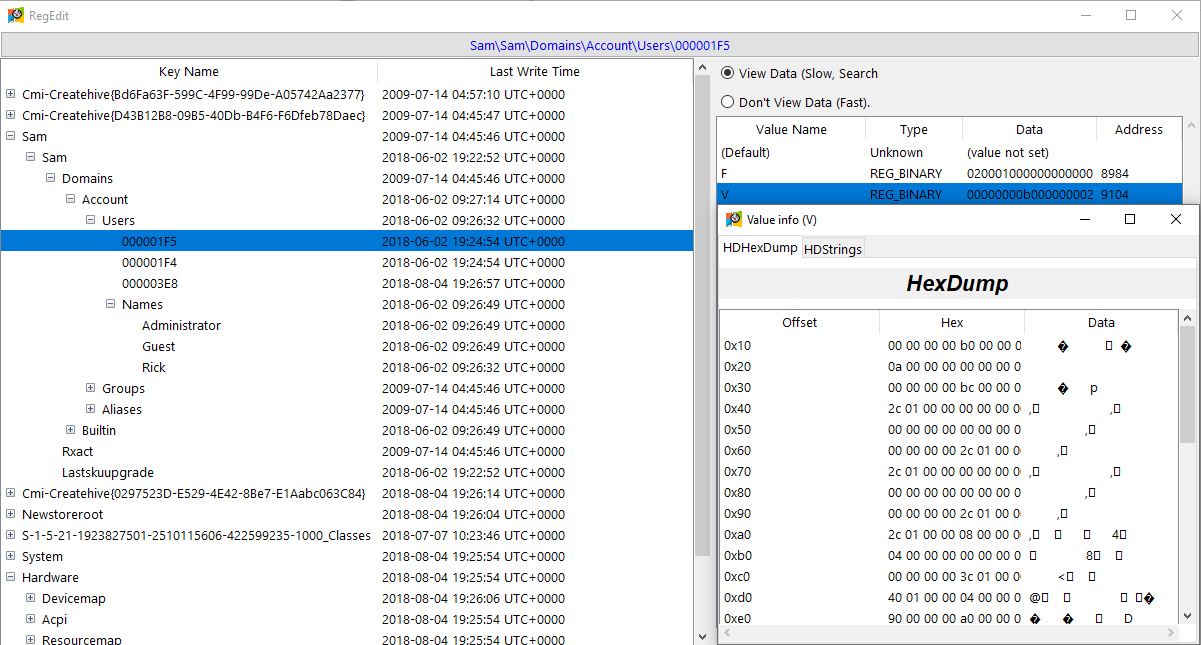
  • El programa también permite ver una vista del registro del volcado de memoria

Vista del registro

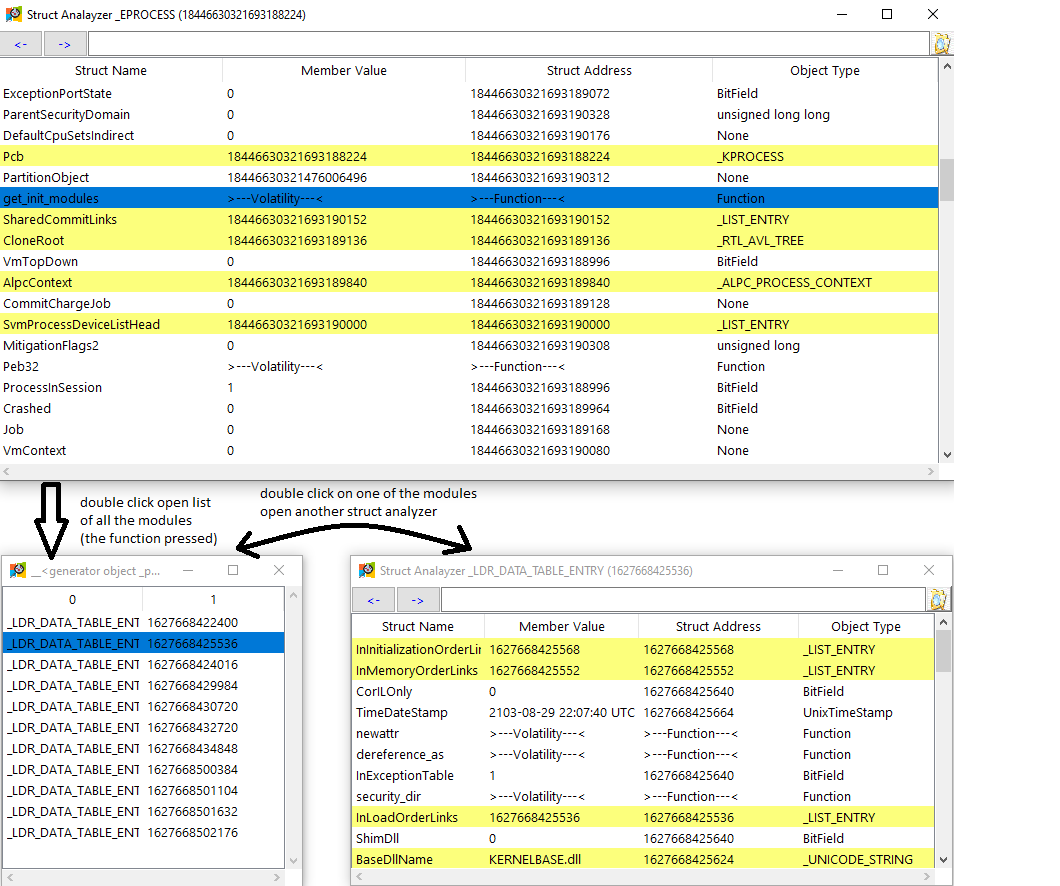
  • Adicionalmente, el programa soporta el análisis de estructuras. (escribir en la estructura de la memoria, ejecutar funciones de Volatility sobre una estructura está disponible). Ejemplo de obtener todos los módulos cargados dentro de la estructura _EPROCESS en otra ventana del analizador de estructuras:

Analizador de estructuras

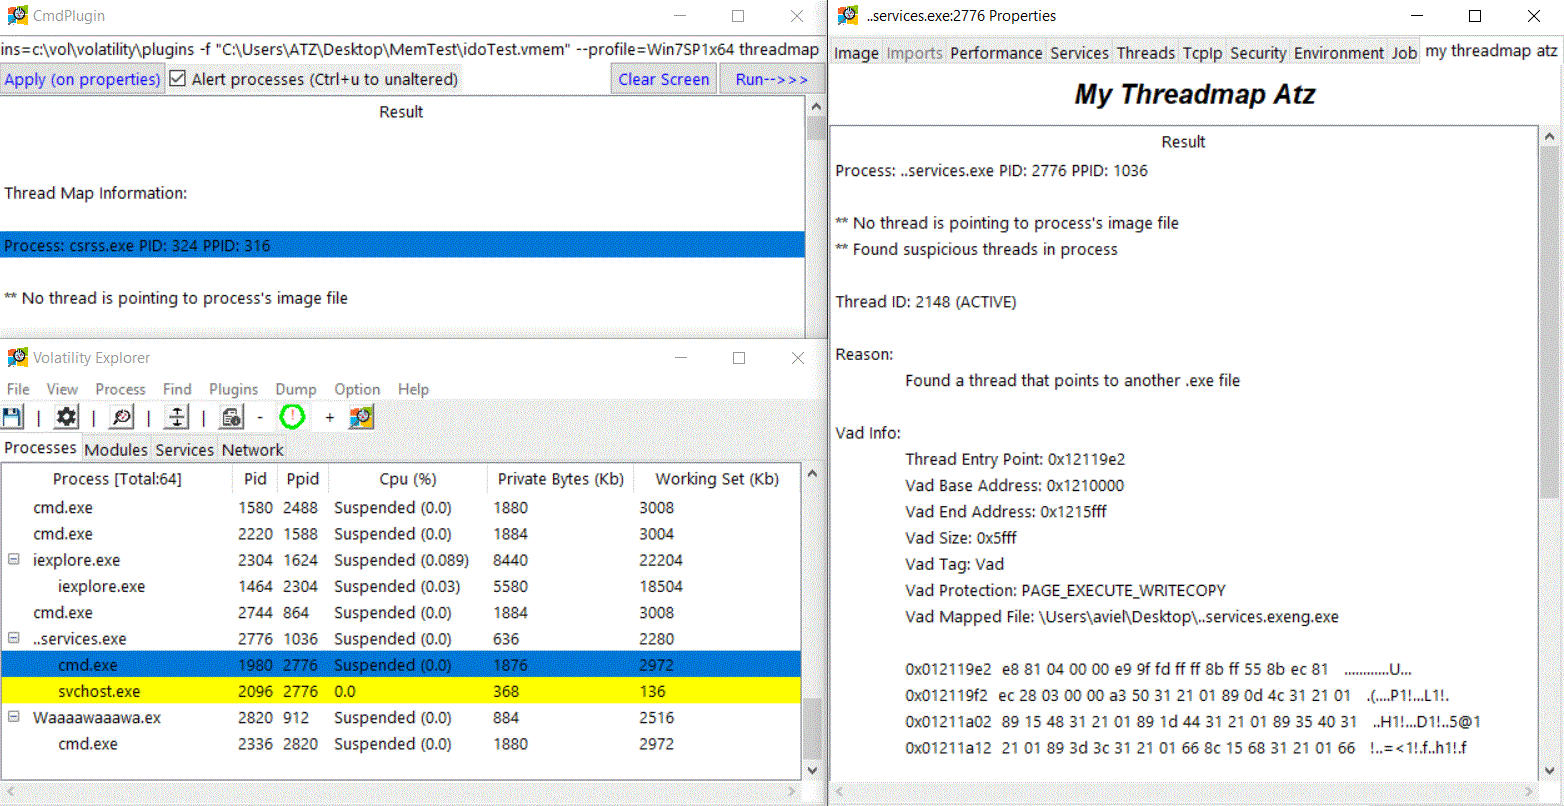
  • El programa también es capaz de marcar automáticamente procesos sospechosos encontrados por otro plugin. Ejemplo de un plugin threadmap en ejecución:

Plugin de comando ejecutando threadmap

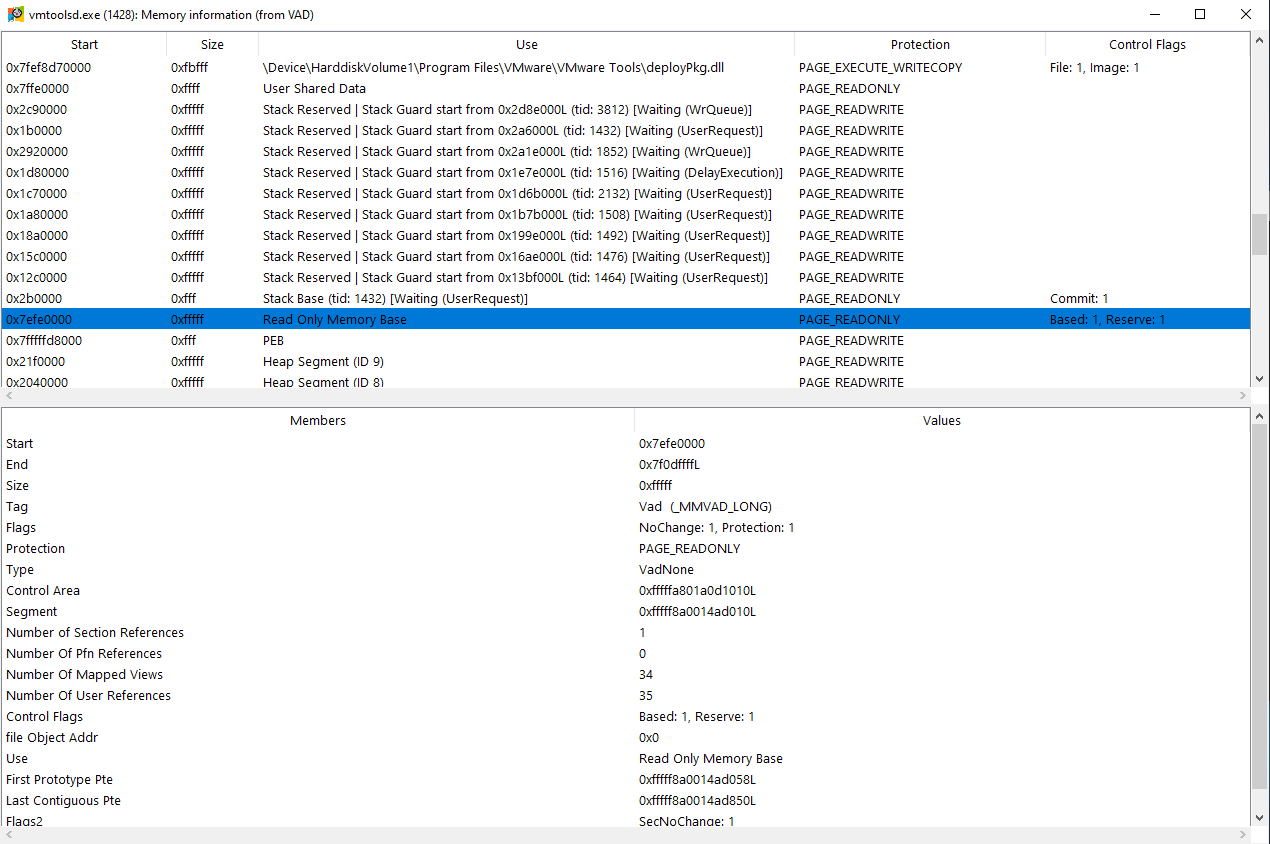
  • Ver el uso de memoria de un proceso.

Información de VAD

  • Marcar manualmente un proceso determinado y agregar una nota al margen sobre él.

  • Las acciones del usuario se pueden guardar en un archivo separado para uso posterior.
obtenga ayuda: https://github.com/memoryforensics1/VolExp/wiki/VolExp-help:

ayuda de volexp

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →