
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit

 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cloud-gouv/securix
SécurixOS es un sistema operativo seguro basado en NixOS diseñado para equipos pequeños y medianos. Proporciona un entorno mínimo y fortalecido con…
 kunai-project/kunai
Monitor de seguridad Linux basado en eBPF y cazador de amenazas que proporciona eventos ordenados cronológicamente y conscientes de contenedores con…
 omerbenamram/evtx
Un analizador rápido (y seguro) para el formato de Registro de Eventos XML de Windows (EVTX)
 cisagov/untitledgoosetool
Untitled Goose Tool es una herramienta robusta y flexible de búsqueda de amenazas y respuesta a incidentes que añade métodos novedosos de…
 logpai/logparser
Un kit de herramientas de aprendizaje automático para el análisis de logs [ICSE'19, DSN'16]
 trustedsec/sysmoncommunityguide
Guía comunitaria de TrustedSec Sysinternals Sysmon
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
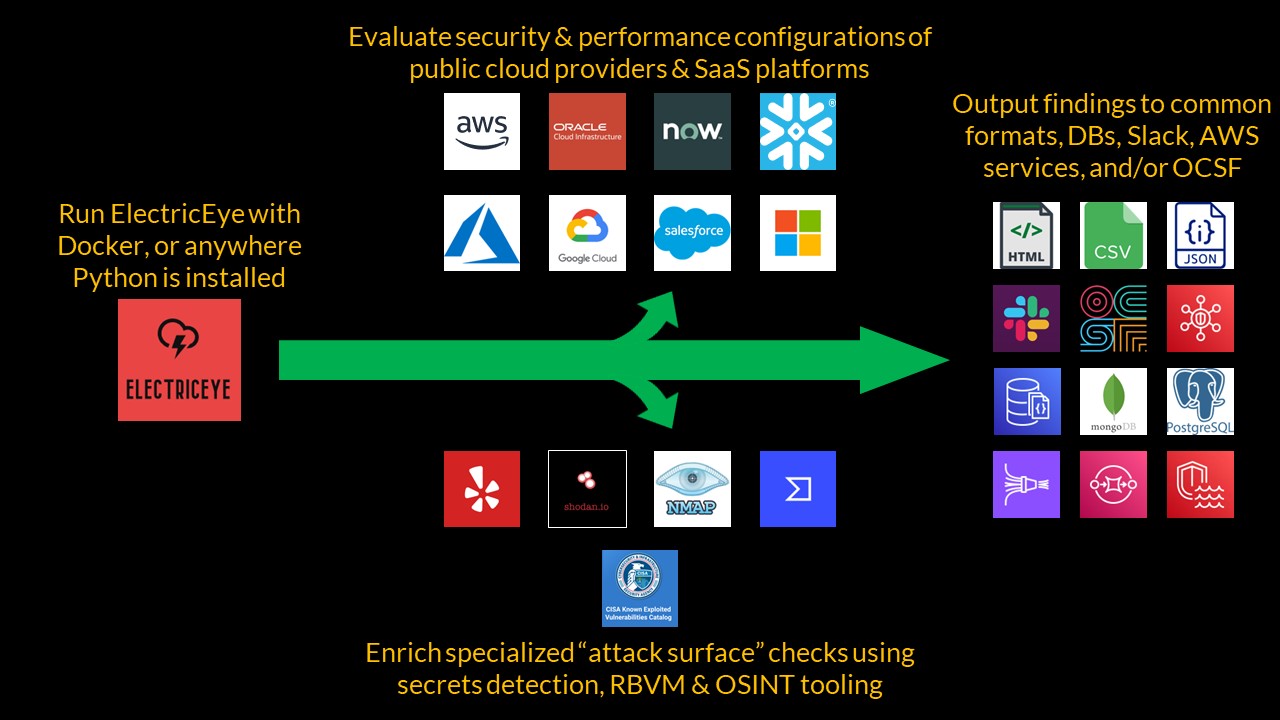 jonrau1/electriceye
ElectricEye es una herramienta CLI de Python multi-nube y multi-SaaS para la Gestión de Activos, la Gestión de la Postura de Seguridad y el Monitoreo…
 t0pcyber/hawk
Herramienta basada en PowerShell para recopilar información relacionada con intrusiones en O365 y posibles violaciones de seguridad.
 travisfsmith/sweetsecurity
Monitoreo de seguridad de red en dispositivos tipo Raspberry Pi
 letsdefend/awesome-soc-analyst
Recursos útiles para analistas de SOC y candidatos a analista de SOC.
 tenzir/tenzir
Recolecta, analiza, normaliza, agrega, almacena, consulta y enruta datos de telemetría de seguridad a gran escala utilizando flujos de datos basados…
 threathunters-io/laurel
Transforma los registros de auditoría de Linux para uso en SIEM
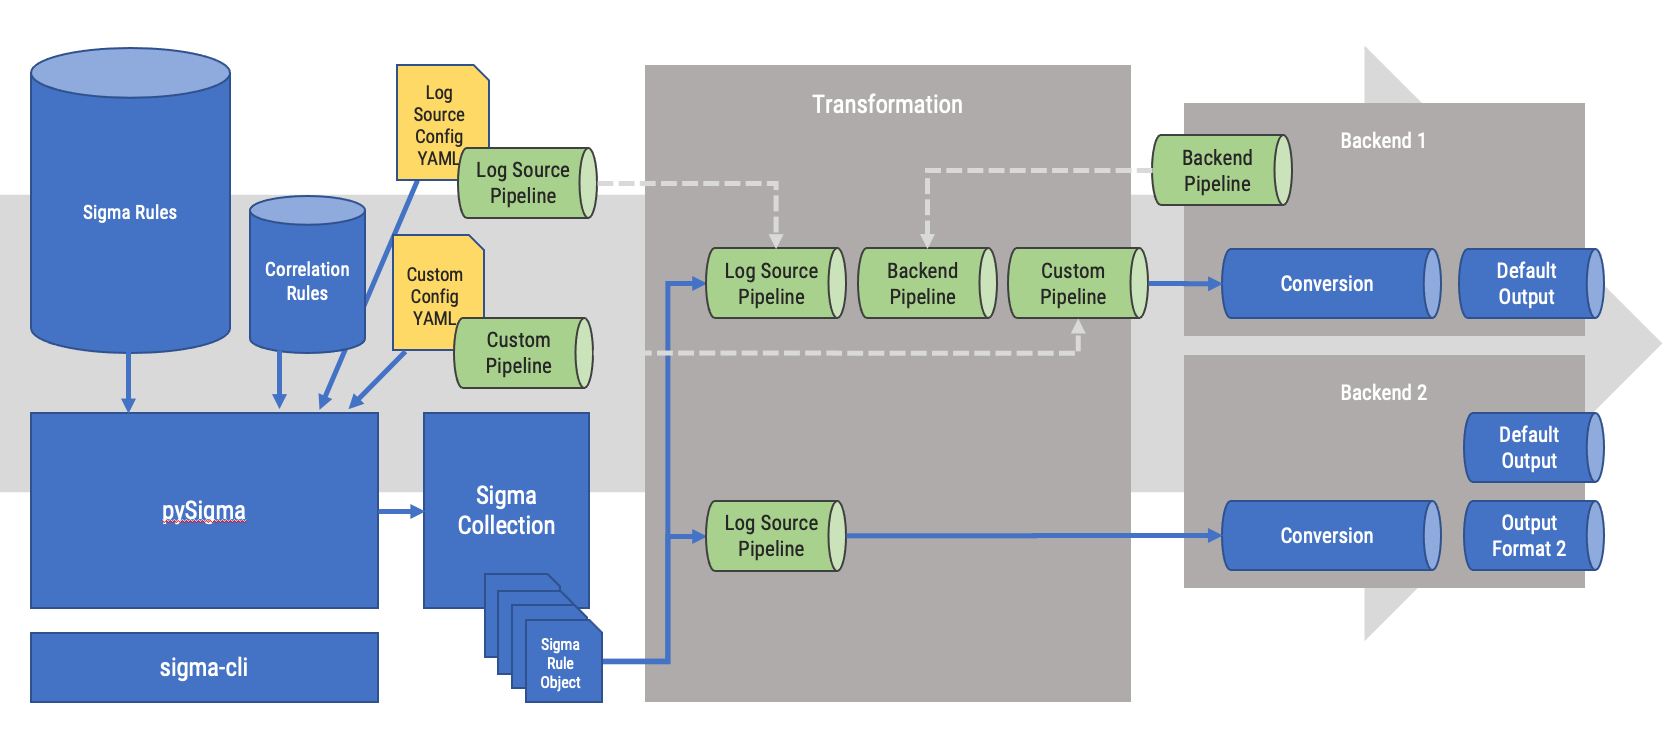 sigmahq/pysigma
Biblioteca de Python para analizar y convertir reglas Sigma en consultas (y cualquier otra cosa que puedas imaginar)
 magicsword-io/lolrmm
Catálogo curado de herramientas de Remote Monitoring and Management abusadas por actores de amenazas, con perfiles YAML, reglas de detección Sigma y…
 ion-storm/sysmon-config
Configuración avanzada de Sysmon ATT&CK que se centra en detectar la mayoría de las técnicas por fuente de datos en MITRE ATT&CK, proporcionar…







