
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit

 imthenachoman/how-to-secure-a-linux-server
Guía paso a paso para endurecer un servidor Linux, cubriendo seguridad SSH, cortafuegos, detección de intrusiones, auditoría y configuración del…
 grafana/loki
Sistema de agregación de logs multitenant, escalable horizontalmente, que indexa etiquetas en lugar de texto completo, se integra con Grafana y está…
 osquery/osquery
Instrumentación, monitoreo y análisis del sistema operativo impulsados por SQL.
 meirwah/awesome-incident-response
Índice curado de herramientas de respuesta a incidentes y DFIR, que incluye forensia de memoria y de disco, recopilación de evidencias, análisis de…
wazuh/wazuhPlataforma XDR y SIEM de código abierto para detección de amenazas, análisis de registros, monitoreo de integridad de archivos, evaluación de…
 azure/azure-sentinel
SIEM nativo en la nube para análisis de seguridad inteligente para toda su empresa.
 fail2ban/fail2ban
Daemon para bloquear hosts que causan múltiples errores de autenticación
 gravitational/teleport
La forma más fácil y segura de acceder y proteger toda tu infraestructura.
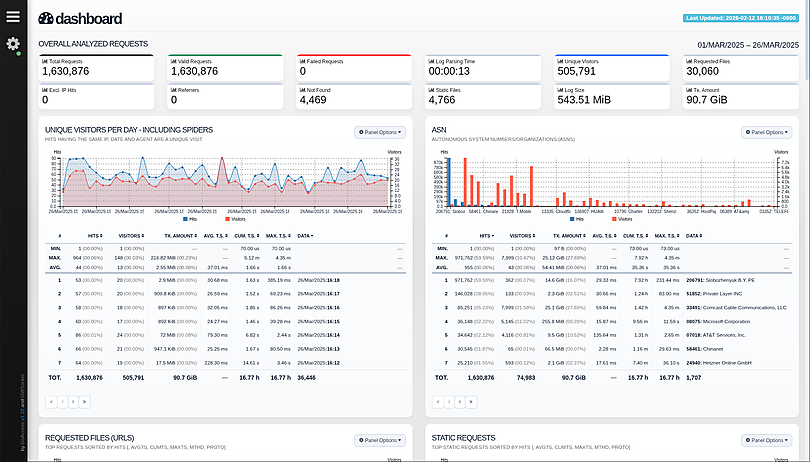 allinurl/goaccess
GoAccess es un analizador de registros web en tiempo real y un visor interactivo que se ejecuta en una terminal en sistemas *nix o a través de tu…
 sigmahq/sigma
Repositorio principal de reglas Sigma
 crowdsecurity/crowdsec
Motor IDS/IPS y WAF de código abierto que analiza registros y solicitudes HTTP para detectar y bloquear IPs maliciosas, aprovechando una lista de…
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 zeek/zeek
Zeek es un potente marco de análisis de redes que es muy diferente del típico IDS que puedas conocer.
 graylog2/graylog2-server
Plataforma centralizada de gestión de logs para recopilar, indexar y analizar logs en streaming, con alertas y correlación de eventos para la…
 kubeshark/kubeshark
Observabilidad de red impulsada por eBPF para Kubernetes. Indexa tráfico L4/L7 con contexto completo de K8s, descifra TLS sin claves. Consultable por…
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 oisf/suricata
Motor de red IDS/IPS/NSM de código abierto para inspección de tráfico en tiempo real, detección y prevención de intrusiones, análisis de protocolos y…
 telekom-security/tpotce
🍯 T-Pot - La plataforma integral de múltiples honeypots 🐝


