

ElectricEye es una herramienta CLI de Python multi-nube y multi-SaaS para la Gestión de Activos, la Gestión de la Postura de Seguridad y el Monitoreo de la Superficie de Ataque, que admite cientos de servicios y evaluaciones para fortalecer sus entornos CSP y SaaS con controles asignados a más de 20 marcos de control industriales, regulatorios y de mejores prácticas.

ElectricEye es una herramienta CLI de Python multi-nube y multi-SaaS para la gestión de activos, la postura de seguridad y la monitorización de la superficie de ataque, que admite cientos de servicios y evaluaciones para fortalecer tus entornos CSP y SaaS con controles asignados a más de 20 marcos de control normativos, sectoriales y de mejores prácticas.


Aquí arriba en el espacio
Te estoy mirando hacia abajo
Mis láseres rastrean
Todo lo que haces
Judas Priest, 1982
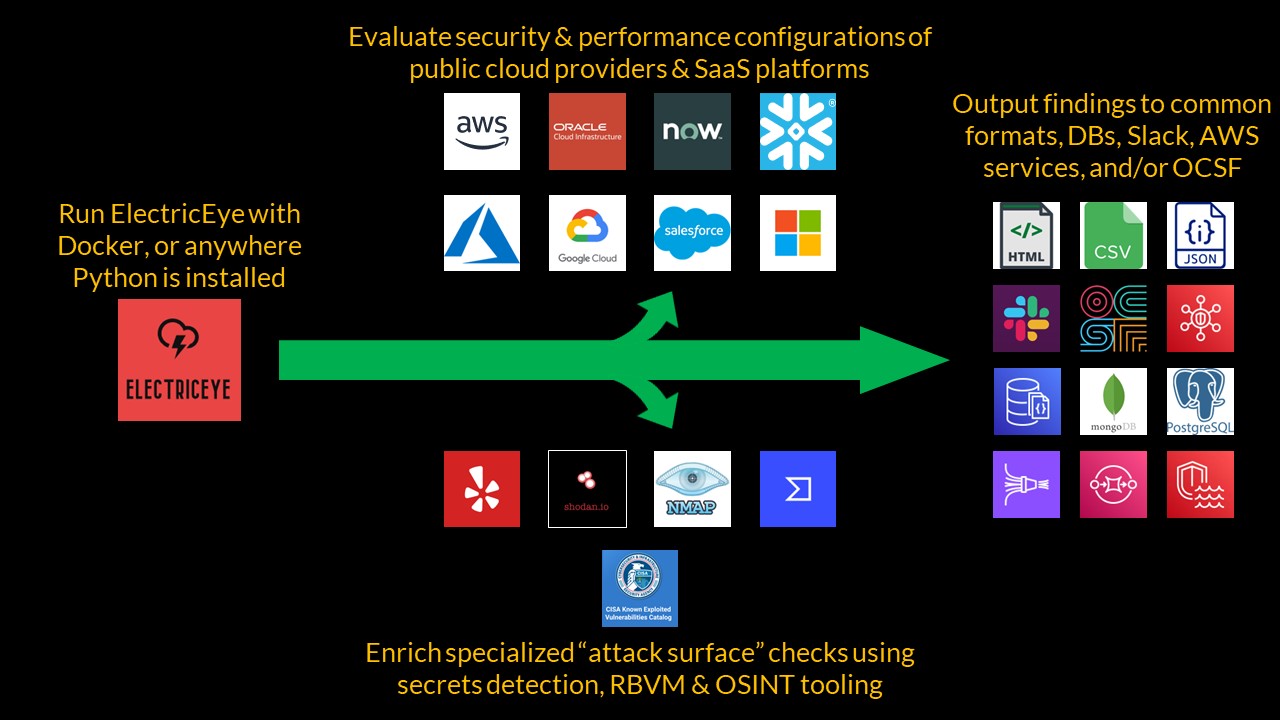
ElectricEye es una herramienta CLI de Python que ofrece capacidades de gestión de activos, postura de seguridad y monitorización de la superficie de ataque entre cuentas, regiones, múltiples nubes y SaaS, compatible con AWS, ¡todas las particiones soportadas!, GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC), y Azure.
ElectricEye ofrece más de 1000 comprobaciones contra las mejores prácticas de seguridad, resiliencia, rendimiento y finanzas en más de 100 servicios CSP y SaaS, incluyendo servicios atípicos no soportados por las herramientas/vistas de gestión de activos nativas de CSP/SaaS o por las herramientas CSPM y CNAPP convencionales.
Cada comprobación está asignada a más de 20 marcos de control que cubren mejores prácticas generales, normativas, específicas del sector y legales, como NIST CSF, AICPA TSCs (para SOC 2), la Regla de Seguridad HIPAA, NIST 800-171 Rev. 2, CMMC V2.0, la Sección 2 del CROE del Banco Central Europeo, PCI-DSS V4.0, los Benchmarks CIS Foundations, ¡y más!
La monitorización de la superficie de ataque multifacética utiliza herramientas como VirusTotal, Nmap, Shodan.io, Detect-Secrets y el KEV de CISA para localizar activos indexados en internet, encontrar servicios expuestos, localizar vulnerabilidades explotables y paquetes maliciosos en repositorios de artefactos, respectivamente.
Salidas a AWS Security Hub, el Open Cyber Security Framework (OCSF) V1.1.0 en JSON, AWS DocumentDB, JSON, CSV, Informes HTML, MongoDB, Amazon SQS, PostgreSQL, Slack (a través de Bots de aplicaciones Slack), y FireMon Cloud Defense.
El concepto central de ElectricEye es el Auditor, que son conjuntos de scripts de Python que ejecutan Comprobaciones por Servicio dedicado a un proveedor de SaaS o proveedor de servicios en la nube pública específico, llamado un Objetivo de Evaluación. Puedes ejecutar un Objetivo de Evaluación completo, un Auditor específico o una Comprobación específica dentro de un Auditor. Una vez que ElectricEye finaliza las evaluaciones, es compatible con más de una docena de tipos de Salidas que van desde un informe ejecutivo en HTML hasta clústeres de AWS DocumentDB; puedes ejecutar múltiples salidas según consideres.
ElectricEye también utiliza otras herramientas como Shodan.io, detect-secrets de Yelp, VirusTotal, el catálogo Known Exploited Vulnerability (KEV) de la Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) y NMAP para llevar a cabo sus comprobaciones y enriquecer sus hallazgos.
Primero, clona este repositorio e instala los requisitos usando pip3: pip3 install -r requirements.txt.
Si estás evaluando algo diferente a tu cuenta local de AWS, modifica la configuración TOML ubicada en ElectricEye/eeauditor/external_providers.toml, o proporciona una ruta a tu propio archivo con --toml-path. El archivo TOML especifica los detalles de múltiples cuentas, múltiples regiones, credenciales y salidas.
Finalmente, ejecuta el Controlador para conocer las diversas Comprobaciones, Auditores, Objetivos de Evaluación y Salidas.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]







