
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Registros — Página 6 | Kitploit
Categorías

Análisis de Registros

Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5khace 2 días
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2khace 14h 9m
loki preview#3

loki

GitHubgrafana/loki
29.0khace 8h 55m
osquery preview#7

osquery

GitHubosquery/osquery
23.4khace 7h 52m
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9khace 1 mes
zeek preview#9

zeek

GitHubzeek/zeek
7.8khace 5h 32m
suricata preview#10

suricata

GitHuboisf/suricata
6.5khace 5 días
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9khace 1 día
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7khace 16h 2m
logparser preview#13

logparser

GitHublogpai/logparser
2.0khace 1 año
Más nuevasRelevanciaMás popularesActualizadas recientemente
685 resultados
BLUESPAWN preview

BLUESPAWN

GitHubion28/bluespawn

Un software de Defensa Activa y EDR para potenciar a los Blue Teams.
defensive-toolsvulnerability-scannersmemory-forensics+3
1.3khace 6 meses
ThreatHunting preview

ThreatHunting

GitHubgossithedog/threathunting

Herramientas para la caza de amenazas.
defensive-toolsmalware-analysisintrusion-detection+2
619hace 2 meses
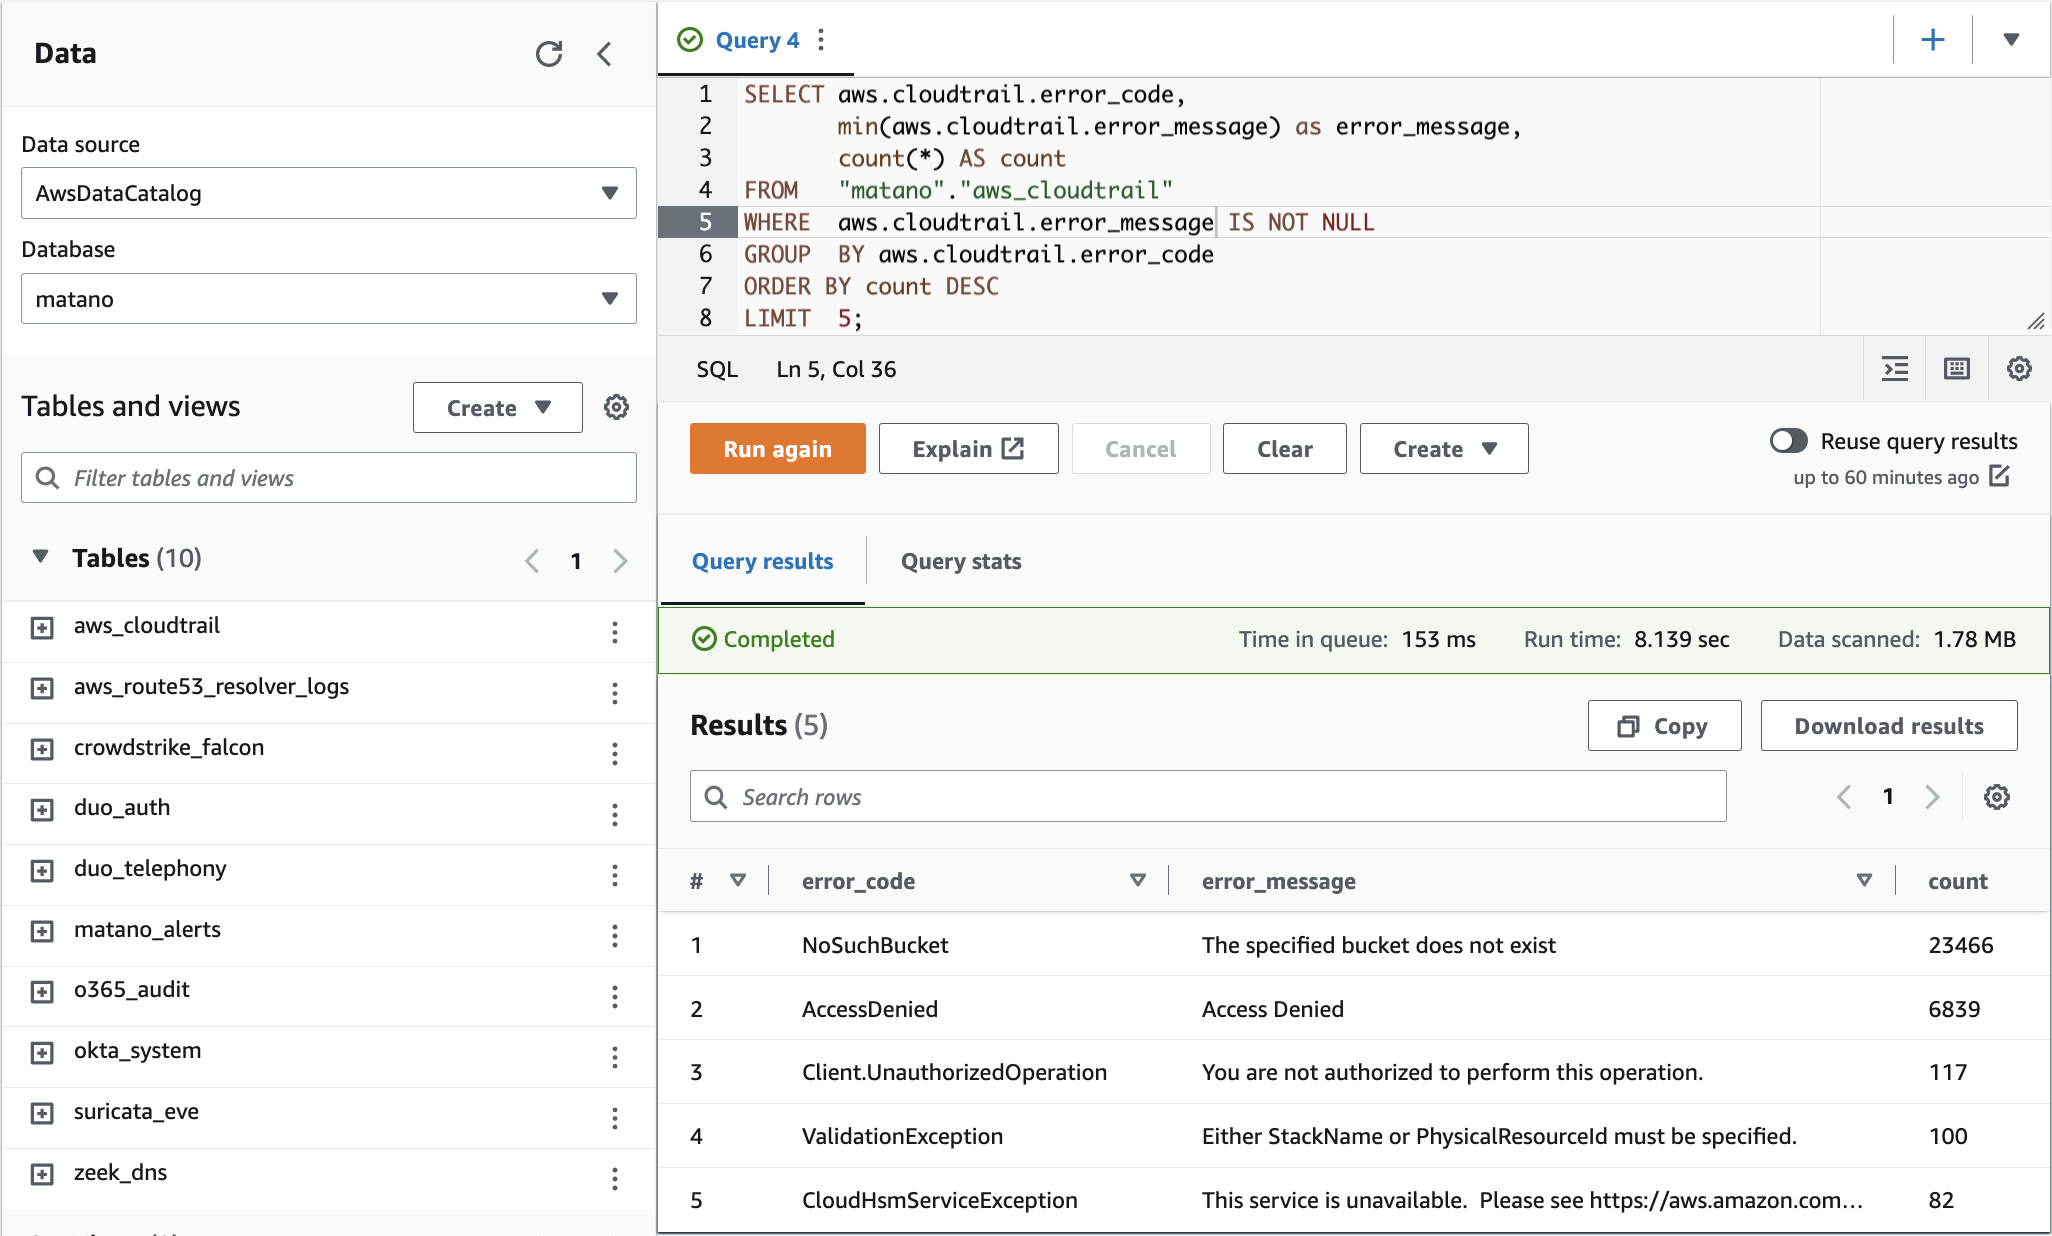
matano preview

matano

GitHubmatanolabs/matano

Lago de datos de seguridad de código abierto para caza de amenazas, detección y respuesta, y análisis de ciberseguridad a escala de petabytes en AWS
cloud-securitythreat-intelligenceincident-response+1
1.7khace 1 año
openclaw-dashboard preview

openclaw-dashboard

GitHubtugcantopaloglu/openclaw-dashboard

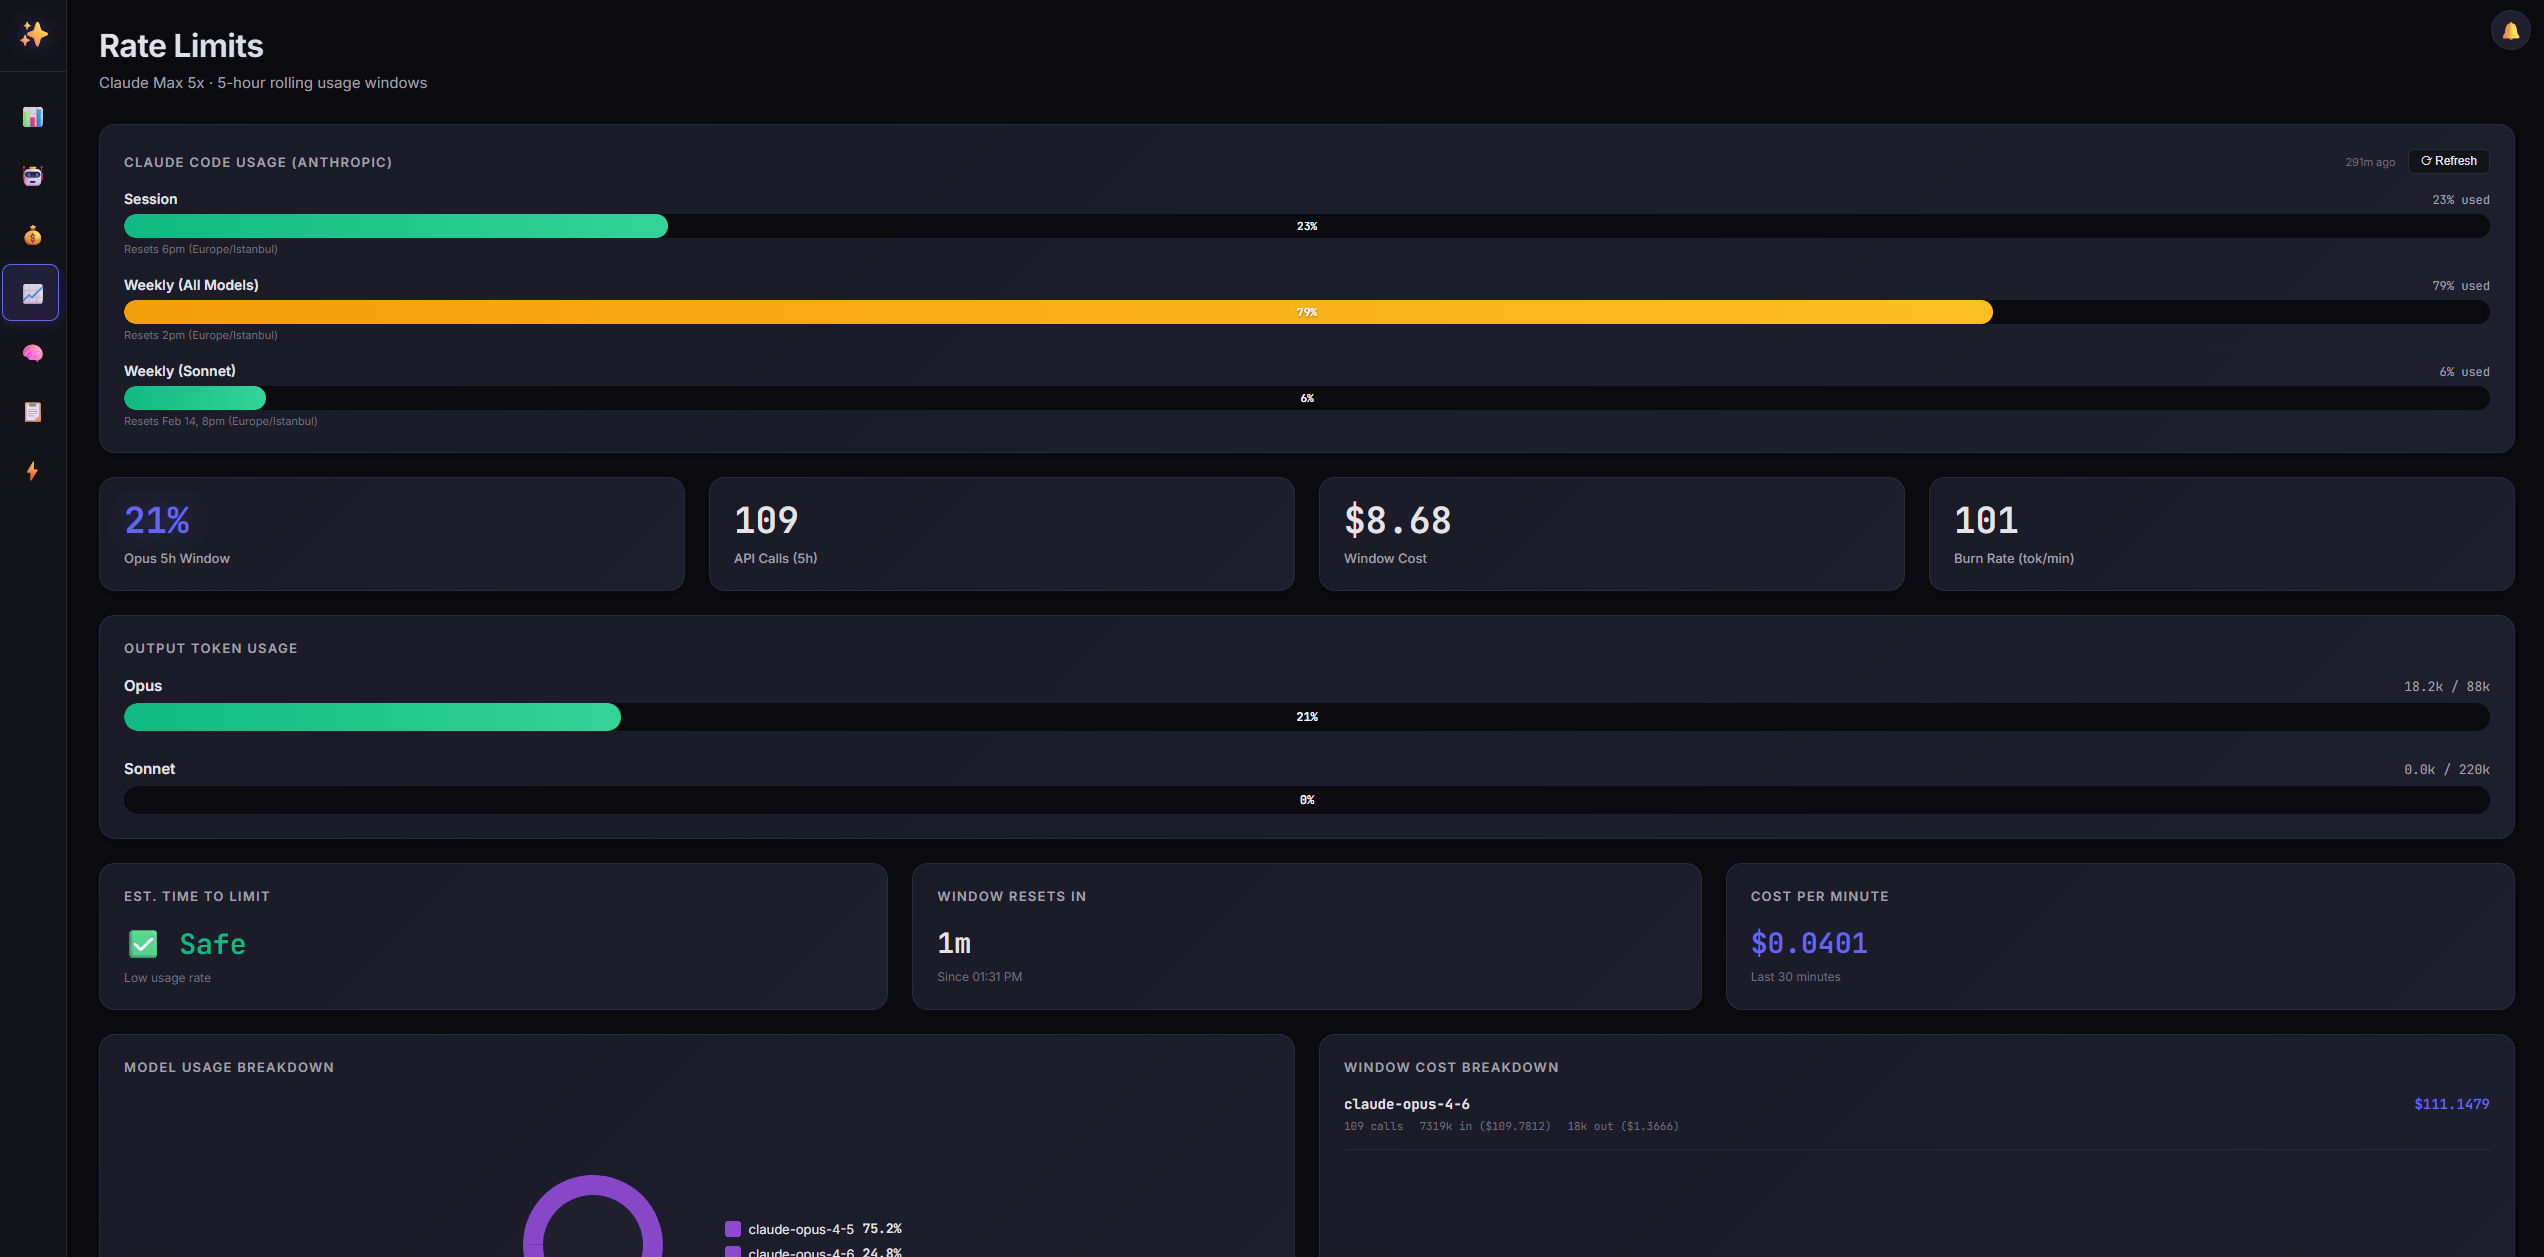
🔐 Panel de monitoreo seguro y en tiempo real para agentes de OpenClaw AI. Autenticación, TOTP MFA, seguimiento de costos, feed en vivo, explorador…
container-securityconfiguration-auditingnetwork-security+7
698hace 12 días
beagle preview

beagle

GitHubyampelo/beagle

Beagle es una herramienta de respuesta a incidentes y forense digital que transforma registros de seguridad y datos en gráficos.
forensicsdigital-forensicsthreat-intelligence+2
1.4khace 6 años
snorby preview

snorby

GitHubsnorby/snorby

Aplicación Ruby On Rails para Monitoreo de Seguridad de Red
defensive-toolsnetwork-securityintrusion-detection+2
1.0khace 3 años
VcenterKiller preview

VcenterKiller

GitHubschira4396/vcenterkiller

Una herramienta de explotación integral para vCenter, que incluye los CVE más populares actualmente: CVE-2021-21972, CVE-2021-21985 y CVE-2021-22005,…

vulnerability-scannerspayload-generationvulnerability-analysis+6
1.5khace 2 años
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm es un potente y fácilmente desplegable conjunto de herramientas de análisis de tráfico de red para artefactos de captura completa de paquetes…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
476hace 22 días
decode-spam-headers preview

decode-spam-headers

GitHubmgeeky/decode-spam-headers

Un script que te ayuda a entender por qué tu correo electrónico terminó en Spam
phishing-toolsinformation-gatheringred-teaming+2
698hace 1 año
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentación de Respuesta a Incidentes simplificada. Desarrollada por Respondedores de Incidentes para Respondedores de Incidentes.
forensicsinformation-gatheringdigital-forensics+3
1.1khace 3 años
Microsoft-Extractor-Suite preview

Microsoft-Extractor-Suite

GitHubinvictus-ir/microsoft-extractor-suite

Un módulo de PowerShell para la adquisición de datos de Microsoft 365 y Azure con fines de Respuesta a Incidentes y Ciberseguridad.

information-gatheringdigital-forensicscloud-security+3
837hace 3 meses
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatiza los flujos de trabajo de análisis forense de memoria de Windows y DFIR con MemProcFS: escaneo YARA/ClamAV, detección de anomalías en…

memory-forensicsscripting-automationmalware-analysis+5
728hace 1 mes
Raccine preview

Raccine

GitHubneo23x0/raccine

Una vacuna simple contra ransomware
defensive-toolsthreat-intelligenceintrusion-detection+3
982hace 2 años
CVE-2021-44228-Scanner preview

CVE-2021-44228-Scanner

GitHublogpresso/cve-2021-44228-scanner

Escáner de vulnerabilidades y parche de mitigación para Log4j2 CVE-2021-44228

vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
861hace 4 años
DetectionLabELK preview

DetectionLabELK

GitHubcyberdefenders/detectionlabelk

DetectionLabELK es un fork de DetectionLab con el stack ELK en lugar de Splunk.
defensive-toolsosintconfiguration-auditing+7
575hace 5 años
seccubus preview

seccubus

GitHubseccubus/seccubus

Escaneo, informes y análisis de vulnerabilidades automatizados y fáciles.

defensive-toolsvulnerability-scannersnetwork-mapping+5
712hace 7 años
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES: Security Onion Análisis Rápido Contenerizado de Amenazas, Maldad y Sus!

packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
571hace 15 días
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Kit de herramientas de respuesta a incidentes basado en PowerShell que recopila más de 25 artefactos forenses (procesos, conexiones de red, registro,…


disk-forensicsioc-managementmemory-forensics+6
807hace 4 meses
Anterior1…567…39Siguiente







