
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit
 ghostop14/sparrow-wifi
Analizador de WiFi y Bluetooth de próxima generación basado en GUI para Linux
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Una lista de recetas de cyber-chef y enlaces seleccionados
 reprise99/sentinel-queries
Colección de consultas KQL
 pgaudit/pgaudit
Extensión de auditoría de PostgreSQL
 cocoadebug/cocoadebug
Herramienta de depuración de iOS 🚀
 tirrenotechnologies/tirreno
Marco de seguridad de código abierto para el seguimiento de eventos en tiempo real, detección de amenazas y puntuación de riesgos. Supervisa el…
 paulsec/awesome-windows-domain-hardening
Una lista curada de excelentes técnicas de endurecimiento de seguridad para Windows.
 domainaware/parsedmarc
Un paquete de Python y CLI para analizar informes DMARC agregados y forenses.
 logpai/loglizer
Un kit de herramientas de aprendizaje automático para la detección de anomalías basada en logs [ISSRE'16]
 digitalruby/ipban
Servicio automatizado de bloqueo de IP que detecta intentos de inicio de sesión fallidos a partir de registros de eventos y archivos, bloqueando…
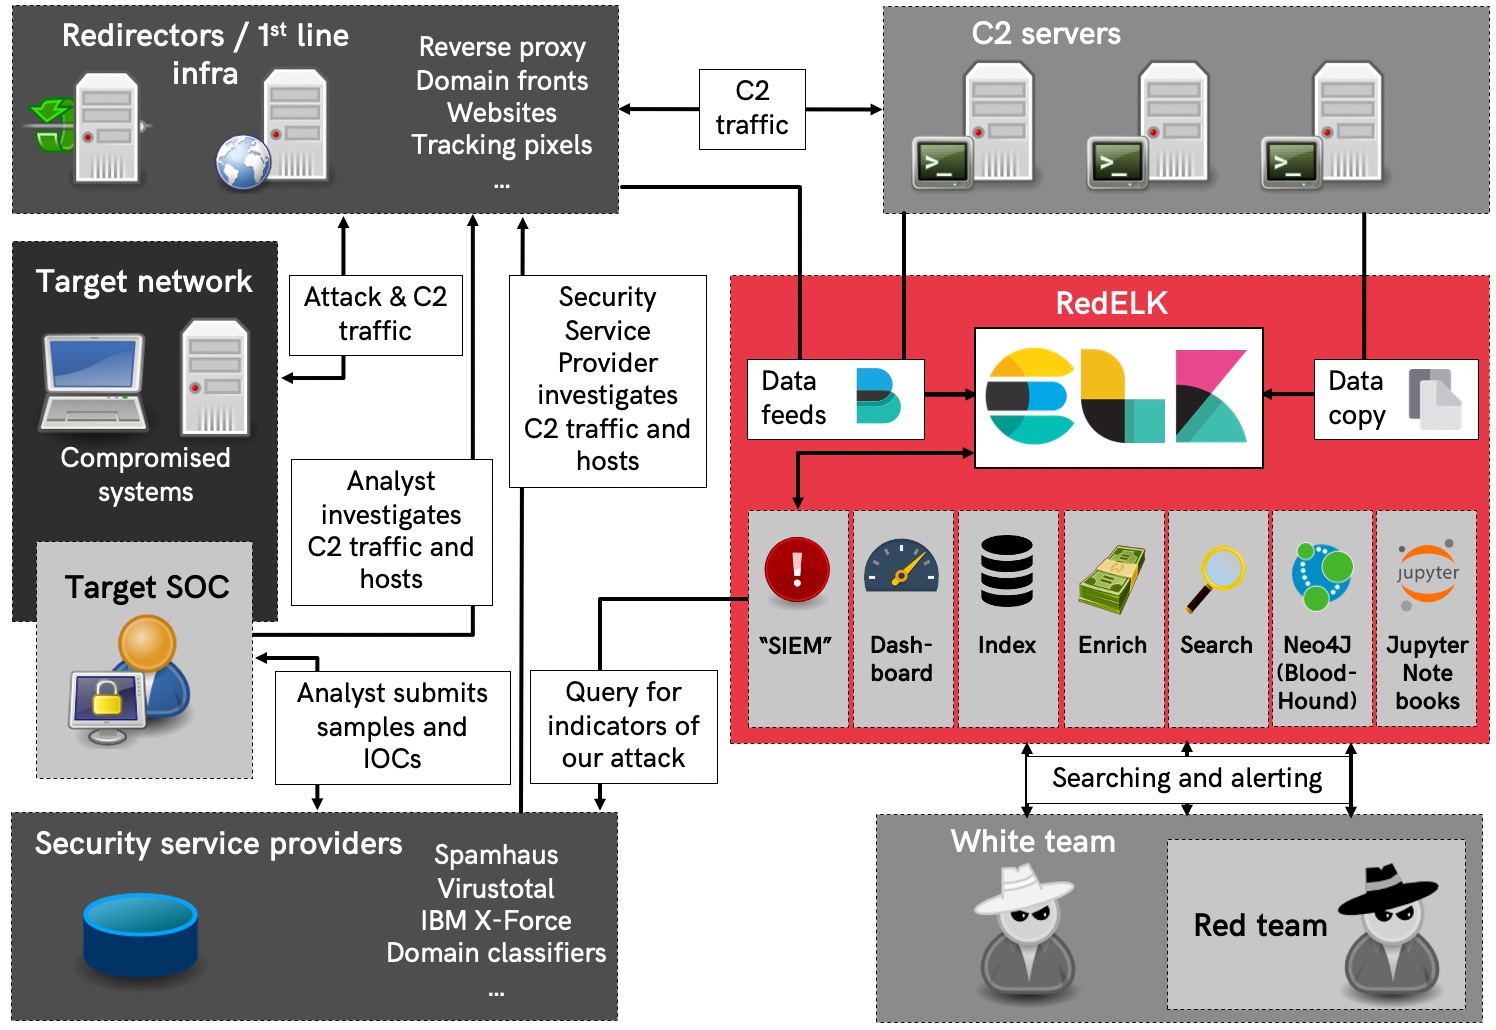 outflanknl/redelk
SIEM del Red Team - herramienta para Red Teams utilizada para rastrear y alertar sobre actividades del Blue Team, así como para una mejor usabilidad…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
Un repositorio de consultas KQL centradas en la caza de amenazas y la detección de amenazas para Microsoft Sentinel y Microsoft XDR (anteriormente…
 neo23x0/auditd
Configuración de Auditd según las mejores prácticas
 otrf/ossem
Proyecto impulsado por la comunidad para documentar, estandarizar y modelar registros de eventos de seguridad con el fin de mejorar el análisis de…
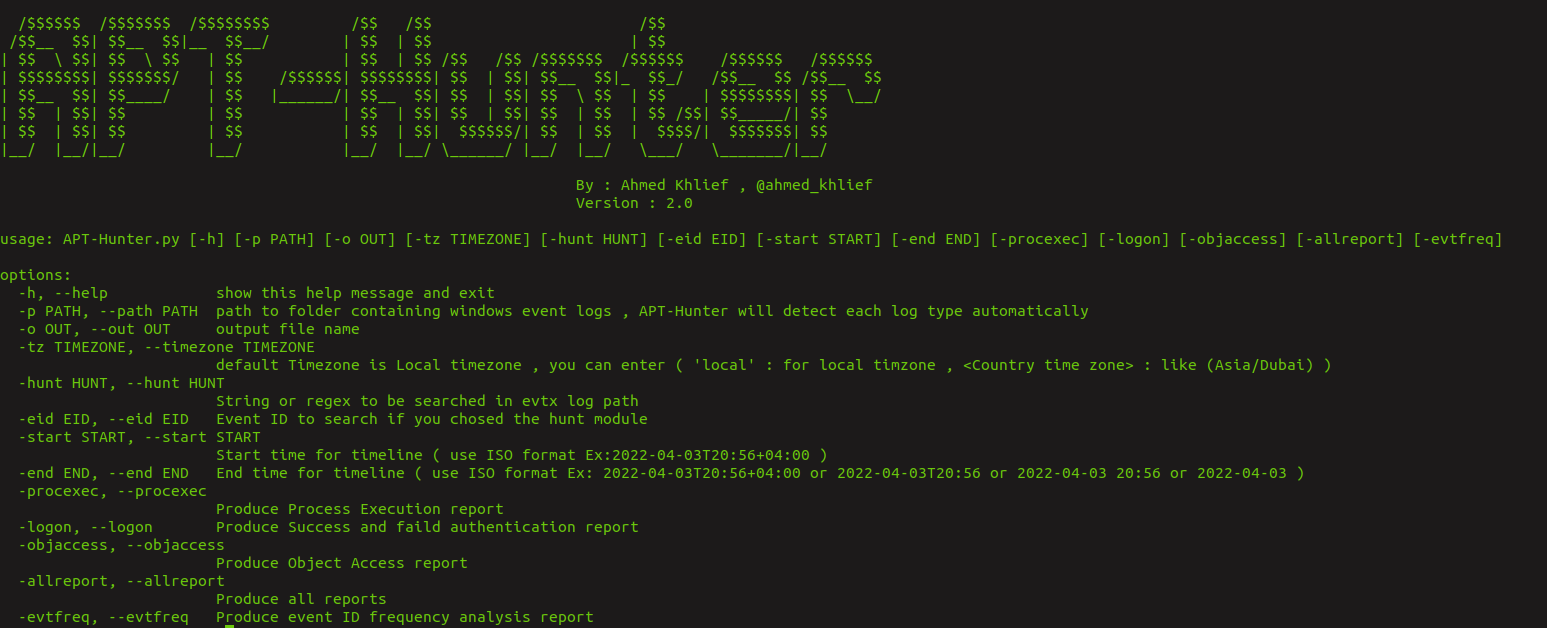 ahmedkhlief/apt-hunter
APT-Hunter es una herramienta de caza de amenazas (Threat Hunting) para registros de eventos de Windows, creada con mentalidad de equipo púrpura…
 betterdb-inc/monitor
Monitoreo en tiempo real y análisis de slowlog para bases de datos Valkey y Redis con detección de anomalías, auditoría de ACL y exportación de…








