#1
Herramientas para explorar y expandir el control dentro de redes comprometidas moviéndose entre sistemas.
Recomendado por Kitploit

 shadowforge-cyber/cve-2026-65660-poc
Directiva de registro maliciosa Exploit de inyección de código
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
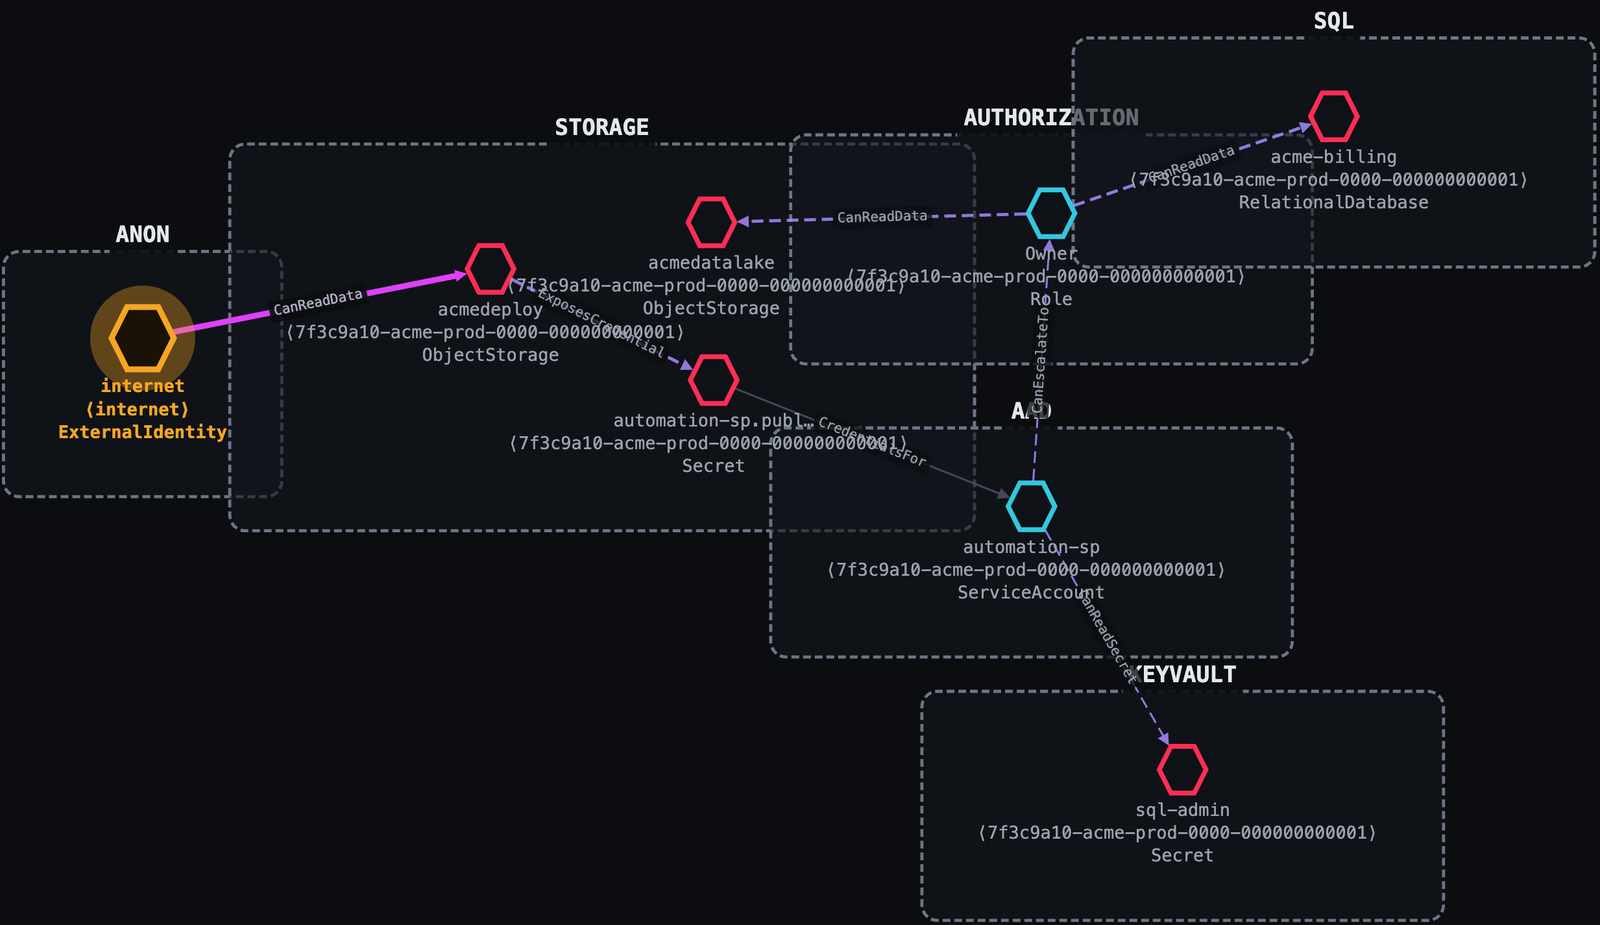 ustayready/thunderstorm
Un motor de recolección y derivación. Mapea tu entorno, evalúa los permisos y la confianza efectivos, y escribe un grafo de ataque completo como un…
 bardlaudian/cve-2025-24071
Generador de PoC en Python sin dependencias para CVE-2025-24071 que crea un archivo .library-ms malicioso en un ZIP para desencadenar la divulgación…
 foxglovesec/potato
Exploit de escalada de privilegios local en Windows que utiliza suplantación de NBNS, proxy WPAD falso y retransmisión NTLM de HTTP a SMB para…
 kamalx06/tornadorevc2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
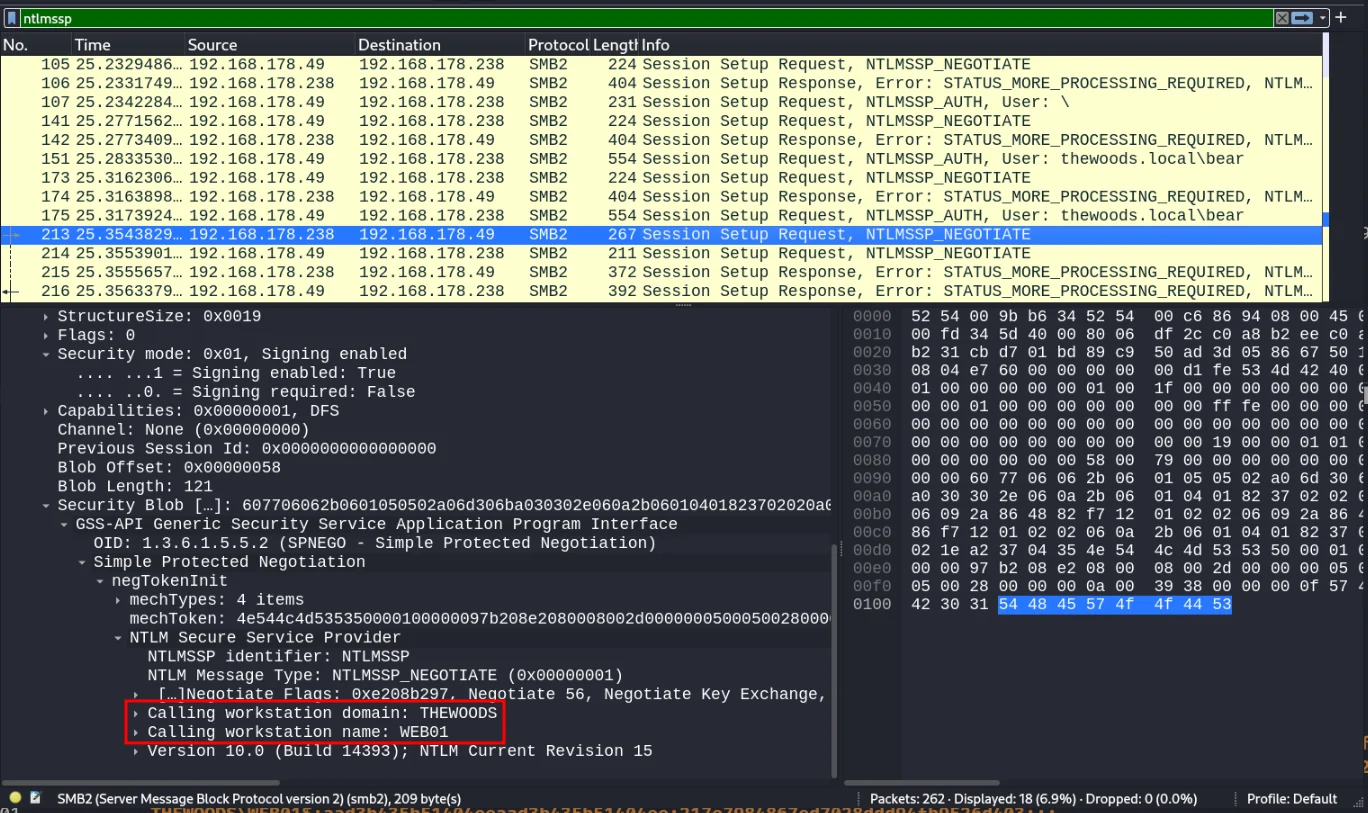 starscow/cve-2025-33073
PoC Exploit para la vulnerabilidad de reflexión NTLM en SMB.
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…
 hkenzokimura/cve-2021-1675
Prueba de concepto educativa para PrintNightmare (CVE-2021-1675/34527) con payload simulado no funcional, análisis del flujo de ataque, mapeo MITRE,…
 portbuster1337/atlas
Cross-platform network execution toolkit (SMB/Kerberos/WMI/LDAP/DCSync) built on TrustedSec's Titanis - NetExec-style workflow in C#
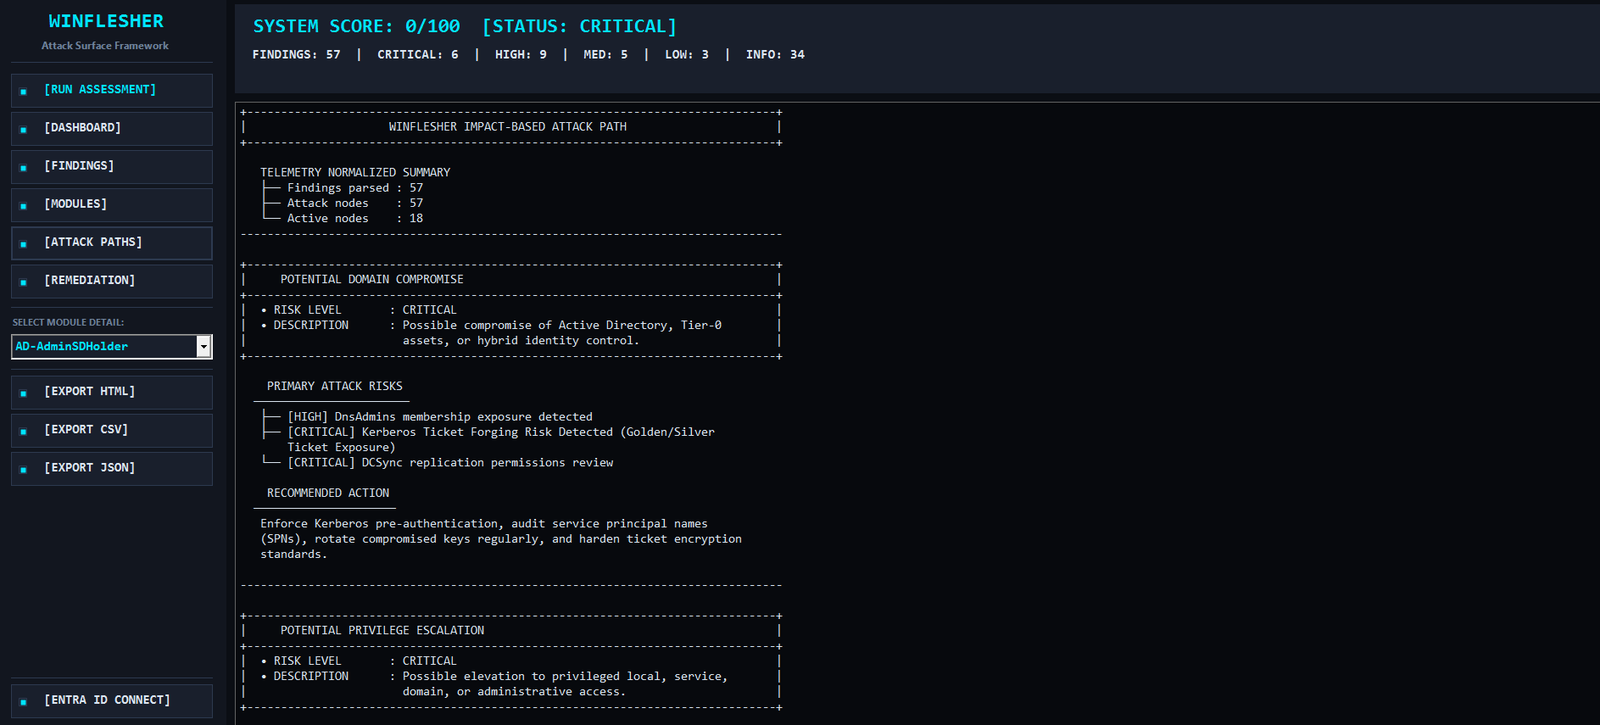 mindsflee/winflesher
Marco de evaluación automatizada de la superficie de ataque para Active Directory e infraestructuras locales, que correlaciona vulnerabilidades con…
 maxprog-svg/cve-2026-68820_mass_exploit
Exploit automatizado de escalada de privilegios local para Windows 10/11 que apunta al use-after-free de AFD.sys para obtener SYSTEM, con bypass de…
 solarlynxsqueeze/cve-2026-32202
Genera archivos LNK maliciosos para forzar hashes Net-NTLMv2 mediante el manejo UNC de Windows Shell, con listener SMB personalizado e integración de…
 jbaines-r7/blankspace
Prueba de concepto para la carga arbitraria de archivos en EFSRPC (CVE-2021-43893)
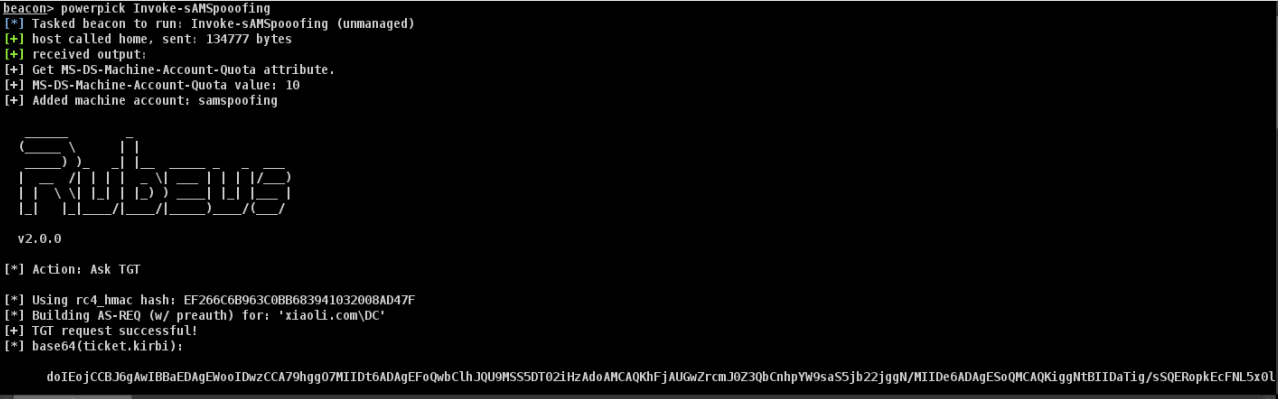 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 exploits en powershell
 kaleth4/cve-2026-20180
Análisis técnico en profundidad de las vulnerabilidades RCE de Cisco ISE, incluyendo técnicas de explotación, métodos de evasión y estrategias de…