 loseys/awesome-c2-frameworks
Catálogo seleccionado de frameworks de mando y control de 2026 para operaciones de red team, con desgloses por herramienta de implantes, listeners, payloads y funciones de evasión.


Las mejores herramientas C2 de 2026 para operaciones de red team. Aviso legal: este proyecto está destinado a profesionales de la seguridad que realizan trabajos y estudios autorizados.
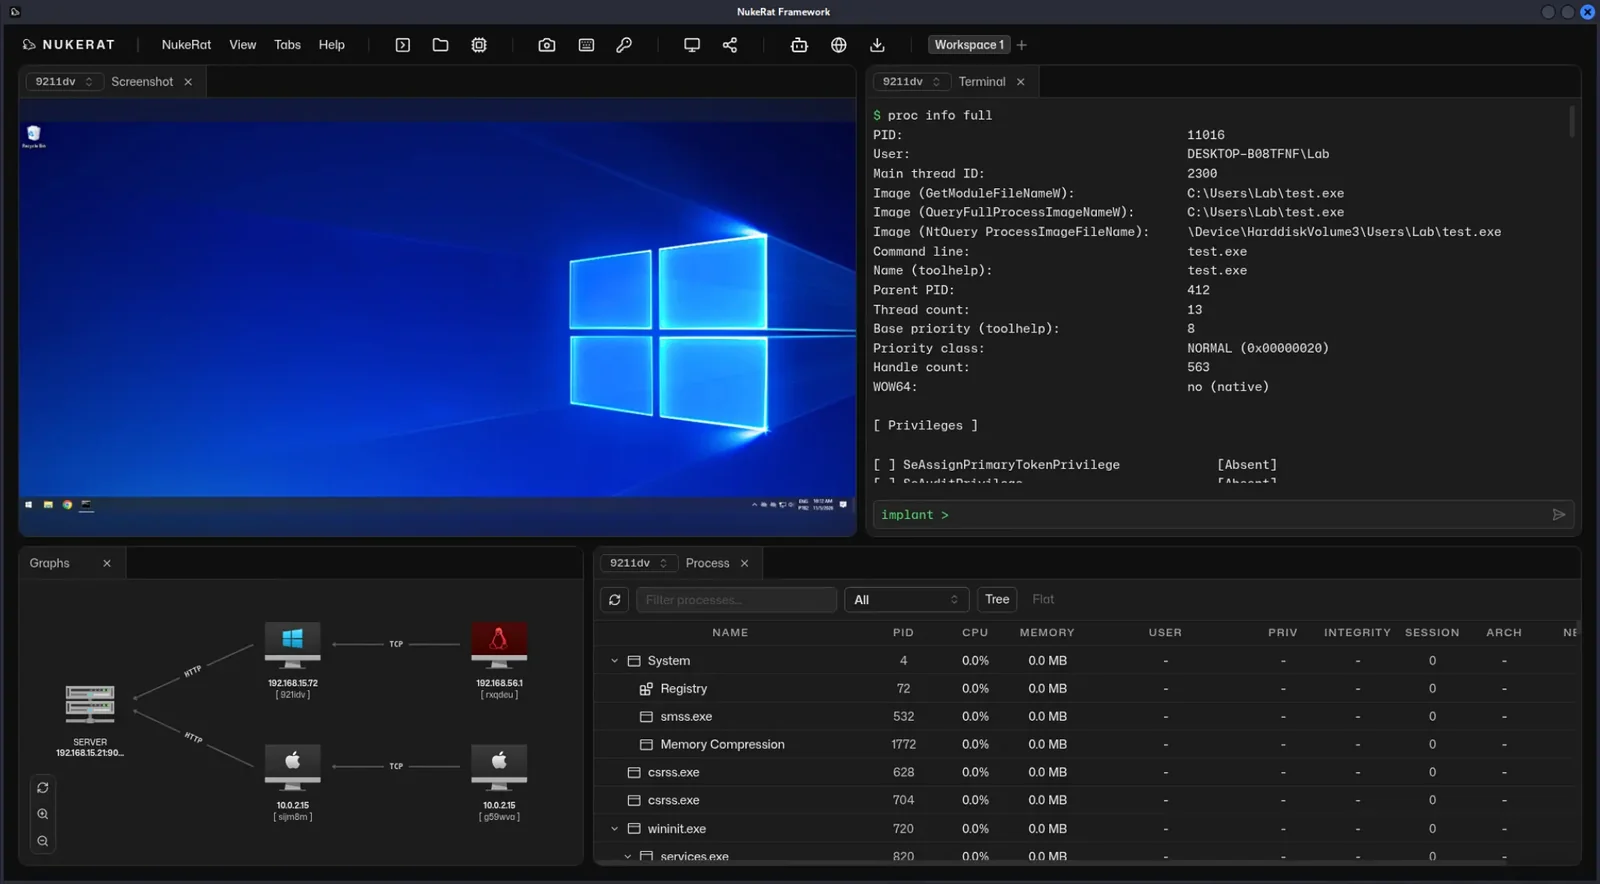
NukeRat es un framework de post-explotación y C2 para operaciones avanzadas de red team. El README se centra en un arsenal de utilidades BOF y .NET, implantes para Windows, Linux y macOS, e informes de comandos, IOCs y hosts comprometidos.
Incluye evasión en tiempo de ejecución con llamadas al sistema indirectas, suplantación de pila (stack spoofing) y una máscara de suspensión (sleep mask).
Repositorio: https://github.com/nukeratframework/nukerat
[!NOTE] Haz clic abajo para ver más detalles.
| Repositorio | nukeratframework/nukerat |
| Lenguaje principal | TypeScript, según lo informado por GitHub. El árbol también contiene un punto de entrada en Python, un servidor, un cliente e implantes. |
| Licencia | GPL-3.0. El README también menciona piezas bajo MIT (SGN, utilidades criptográficas de Nim) y una copia de referencia de LOLBAS bajo GPLv3. |
| Creado | 6 de noviembre de 2026 |
| Último push | 14 de noviembre de 2026 |
| Estrellas / forks | 263 / 65 |
| Idiomas de la documentación | Inglés, español, coreano, chino simplificado, ruso, persa, japonés |
Docs · Armory · Aviso legal. La página principal de la documentación describe BOFs y herramientas .NET del repositorio oficial, ejecutadas desde el cliente, además de compilaciones stageless y de loader. Los temas del repositorio también incluyen active-directory, edr-bypass y lateral-movement. Esos tres siguen siendo temas. La tabla de características no les asigna ninguna fila, por lo que no son categorías.
| Categoría | En palabras del proyecto | Fuente |
|---|---|---|
| Armory | Más de 550 utilidades BOF y .NET adaptadas. | README |
| C2 de plataformas externas | C2 personalizado con plataformas externas. Los ejemplos mencionados son Telegram y Discord. | README |
| Evasión en tiempo de ejecución | Una fila de características con ese nombre. | README |
| Inyecciones | Una fila de características para modos de asignación. | README |
| Living off the land | Integración con más de 240 binarios nativos de Windows, citados como LOLBAS. | README |
| Evasión estática | Una fila de características para la personalización de PE. | README |
| Implantes | Multiplataforma: Windows, Linux y macOS, con soporte para ARM. | README |
| BOF de Linux | Implantes de Linux descritos como compatibles con BOFs de Linux. | README |
| IA | Integración con agentes. Los ejemplos mencionados son DeepSeek y agentes locales. | README |
| Informes | Comandos ejecutados, IOCs y hosts comprometidos. | README |
| Cliente | La documentación indica que las herramientas del arsenal están listas para ejecutarse desde el cliente. El README incluye una galería. | Docs |
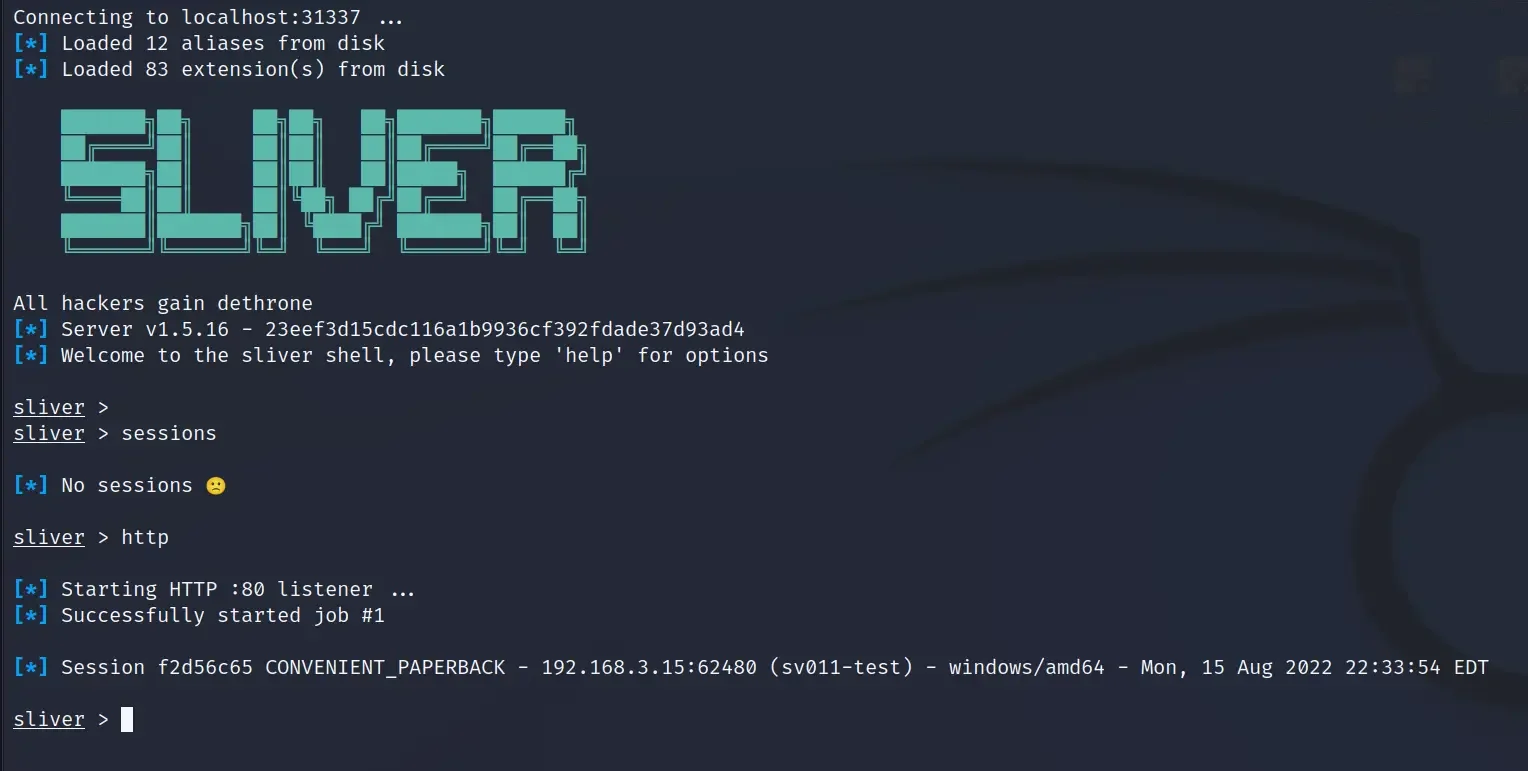
Sliver es el framework de Bishop Fox para la emulación de adversarios y el trabajo autorizado de red team. El servidor y el cliente se ejecutan en Windows, Linux y macOS, y los implantes admiten oficialmente esos mismos tres sistemas, con C2 sobre mutual TLS, WireGuard, HTTP(S) y DNS.
[!NOTE] Haz clic abajo para ver más detalles.
| Lenguaje principal | Go |
| Licencia | GPL-3.0 |
| Último push | 14 de noviembre de 2026 |
| Estrellas / forks | 12,337 / 1,674 |
El README indica que los implantes se compilan dinámicamente con claves de cifrado asimétrico únicas por binario, y que admiten payloads nativos y shellcode, carga reflexiva en espacio de usuario, codificación de shellcode integrada y ejecución de BOF/COFF en amd64 y arm64.
| Categoría | En palabras del proyecto | Fuente |
|---|---|---|
| Transportes | Mutual TLS, WireGuard, HTTP(S) y DNS. | README |
| Implantes | Windows, Linux y macOS. BOF/COFF en amd64 y arm64 para esos tres. | README |
| Claves por compilación | Claves de cifrado asimétrico únicas por binario. | README |
| Formas de payload | Payloads nativos y shellcode, carga reflexiva en espacio de usuario, codificación de shellcode integrada. | README |
| Armory | La página de Armory describe un gestor de paquetes para alias y extensiones, incluidos BOFs y herramientas .NET. El índice de armory enumera 22 alias y 157 extensiones. Los alias envuelven ensamblados .NET o bibliotecas compartidas. Las extensiones son BOFs o bibliotecas nativas. Los paquetes se instalan en el cliente y no se comparten entre operadores en multijugador. Los paquetes firmados provienen de la organización de GitHub Sliver Armory. | Docs |
| Almacén de IA | La misma página de Armory describe un almacén del lado del servidor separado para un agente de IA, distinto del Armory del cliente. | Docs |
| Emulación de adversarios | El propio nombre que el README da al proyecto. | README |
Havoc es un framework maleable de mando y control para post-explotación de @C5pider. El cliente es una interfaz Qt multiplataforma, el teamserver está en Go y el agente insignia es Demon, escrito en C y ensamblador. GitHub marca el repositorio como archivado.
[!NOTE] Haz clic abajo para ver más detalles.
Sitio: havocframework.com. Wiki: Havoc wiki.
| Lenguaje principal | Go |
| Licencia | GPL-3.0 |
| Último push | 18 de diciembre de 2025 |
| Estrellas / forks | 8,501 / 1,272 |
| Estado del repositorio | Archivado, en la API de GitHub. |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

