
 hackerschoice/gsocket
Conecta como si no hubiera firewall. De forma segura.




Conecta como si no hubiera firewall. De forma segura.
El Global Socket Toolkit permite a dos usuarios detrás de NAT/Firewall establecer una conexión TCP entre sí. De forma segura.
Más información en https://www.gsocket.io.
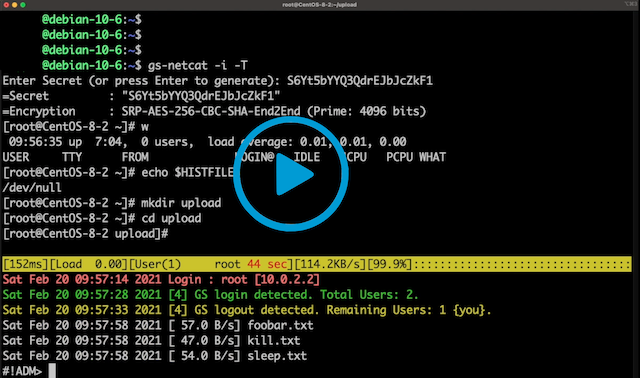
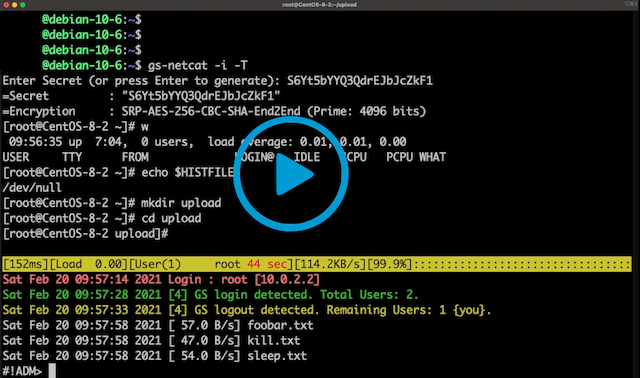
Vídeo 1: gs-netcat reverse login shell y EEElite-console
Vídeo 2: Usar gsocket para secuestrar OpenSSH
Vídeo 3: Transferir archivos a toda velocidad a través de firewalls
Características:
Abandona la idea de las direcciones IP y los números de puerto. En su lugar, empieza a pensar que dos programas deberían poder comunicarse entre sí siempre que conozcan el mismo secreto (en lugar de la dirección IP y el número de puerto del otro). La librería Global Socket facilita esto: deriva localmente claves de sesión e IDs temporales y conecta dos programas a través de la Global Socket Relay Network (GSRN) independientemente e independientemente de la dirección IP local o la ubicación geográfica. Una vez conectada, la librería negocia una conexión TLS segura (End-2-End). El secreto nunca sale de tu estación de trabajo. La GSRN solo ve el tráfico cifrado.
La GSRN es un servicio en la nube gratuito y cualquiera puede usarlo de forma gratuita.
El Global Socket Toolkit viene con un conjunto de herramientas:
gs-netcat -s MySecret -i), transferencia de archivos integrada, genera un proxy Socks4/4a/5 o reenvía conexiones TCP o da a alguien acceso temporal a la shell.gs-sftp -s MySecret)gs-mount -s MySecret ~/mnt/warez)blitz -s MySecret /usr/share/*)| Estático | binarios estáticos precompilados para AMD64, ARM64, MIPS, ... |
| Código fuente | gsocket-1.4.41.tar.gz (Linux, MacOS, FreeBSD, OpenBSD, Solaris) |
| .deb | x86_64, aarch64, ...más arquitecturas |
| Windows | solo gs-netcat o usa docker o cygwin |
| Página de manual | gsocket(1), gs-netcat(1), gs-mount(1), gs-sftp(1), blitz(1) |
| Docker | docker run --rm -it hackerschoice/gsocket |
| Docker | docker run --rm -it hackerschoice/gsocket-tor # gs vía TOR |
Ejemplos
| Todos | ejemplos |
| OpenSSH vía GSRN | examples/sshd |
| WireGuard vía GSRN | examples/wireguard |
| Root-Shell vía GSRN | examples/systemd-root-shell |
| IRCD vía GSRN | examples/port-forward |
Sigue las Instrucciones de instalación para todos los sistemas operativos principales.
Uso:
$ gs-netcat -l -i   # Workstation A
$ gs-netcat -i      # Workstation B
Ver también: gs-netcat(1)
$ gs-netcat -l -d 127.0.0.1 -p 22  # Workstation A
$ gs-netcat -p 2222                # Workstation B
# A connection on B's port 2222 will end up on A's port 22
$ nc -vn 127.0.0.1 2222
$ gsocket /usr/sbin/sshd     # Workstation A
$ gsocket ssh root@gsocket   # Workstation B
Ver también: gsocket(1)