
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit
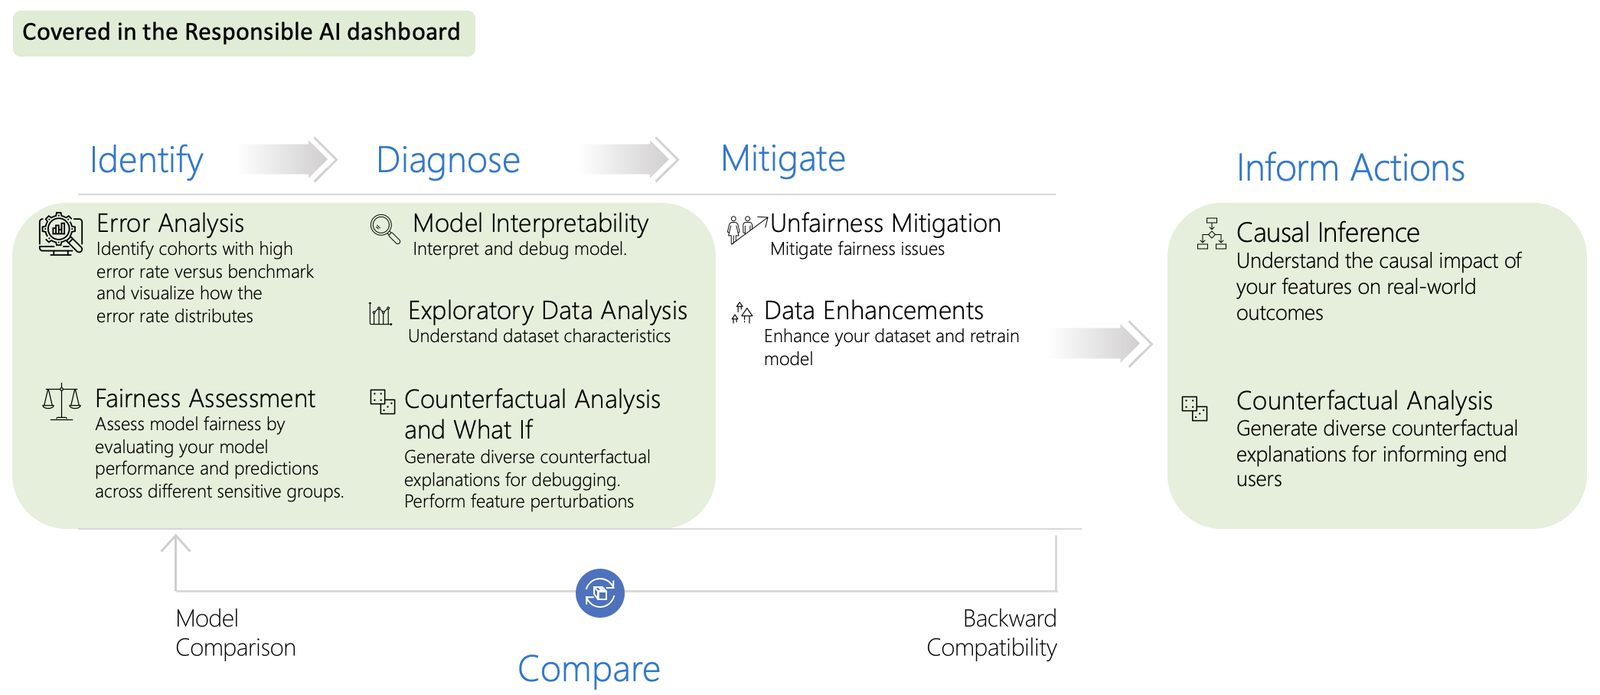
 microsoft/responsible-ai-toolbox
Paneles interactivos y bibliotecas para la depuración responsable de modelos de IA, que cubren análisis de errores, equidad, interpretabilidad,…
 cliffe/secgen
Crear VMs inseguras aleatoriamente
 owasp/wrongsecrets
Aplicación vulnerable con ejemplos que muestran cómo no usar secretos
 microsoft/whatthehack
Una colección de hackatones basados en desafíos que incluye guía para estudiantes, guía para entrenadores, presentaciones de conferencias, código de…
 athena-os/athena
Athena OS es una distribución basada en Arch/Nix enfocada en ciberseguridad. ¡Aprende, practica y disfruta con cualquier herramienta de hacking!
 digininja/dvwa
Aplicación web PHP/MariaDB intencionalmente vulnerable para practicar vulnerabilidades comunes de seguridad web en múltiples niveles de dificultad en…
 j3ssie/dynast-bench
Un benchmark DAST de aplicaciones intencionalmente vulnerables con claves de respuesta de referencia para puntuar escáneres.
 owasp/wrongsecrets-binaries
Código fuente de los binarios de OWASP WrongSecrets
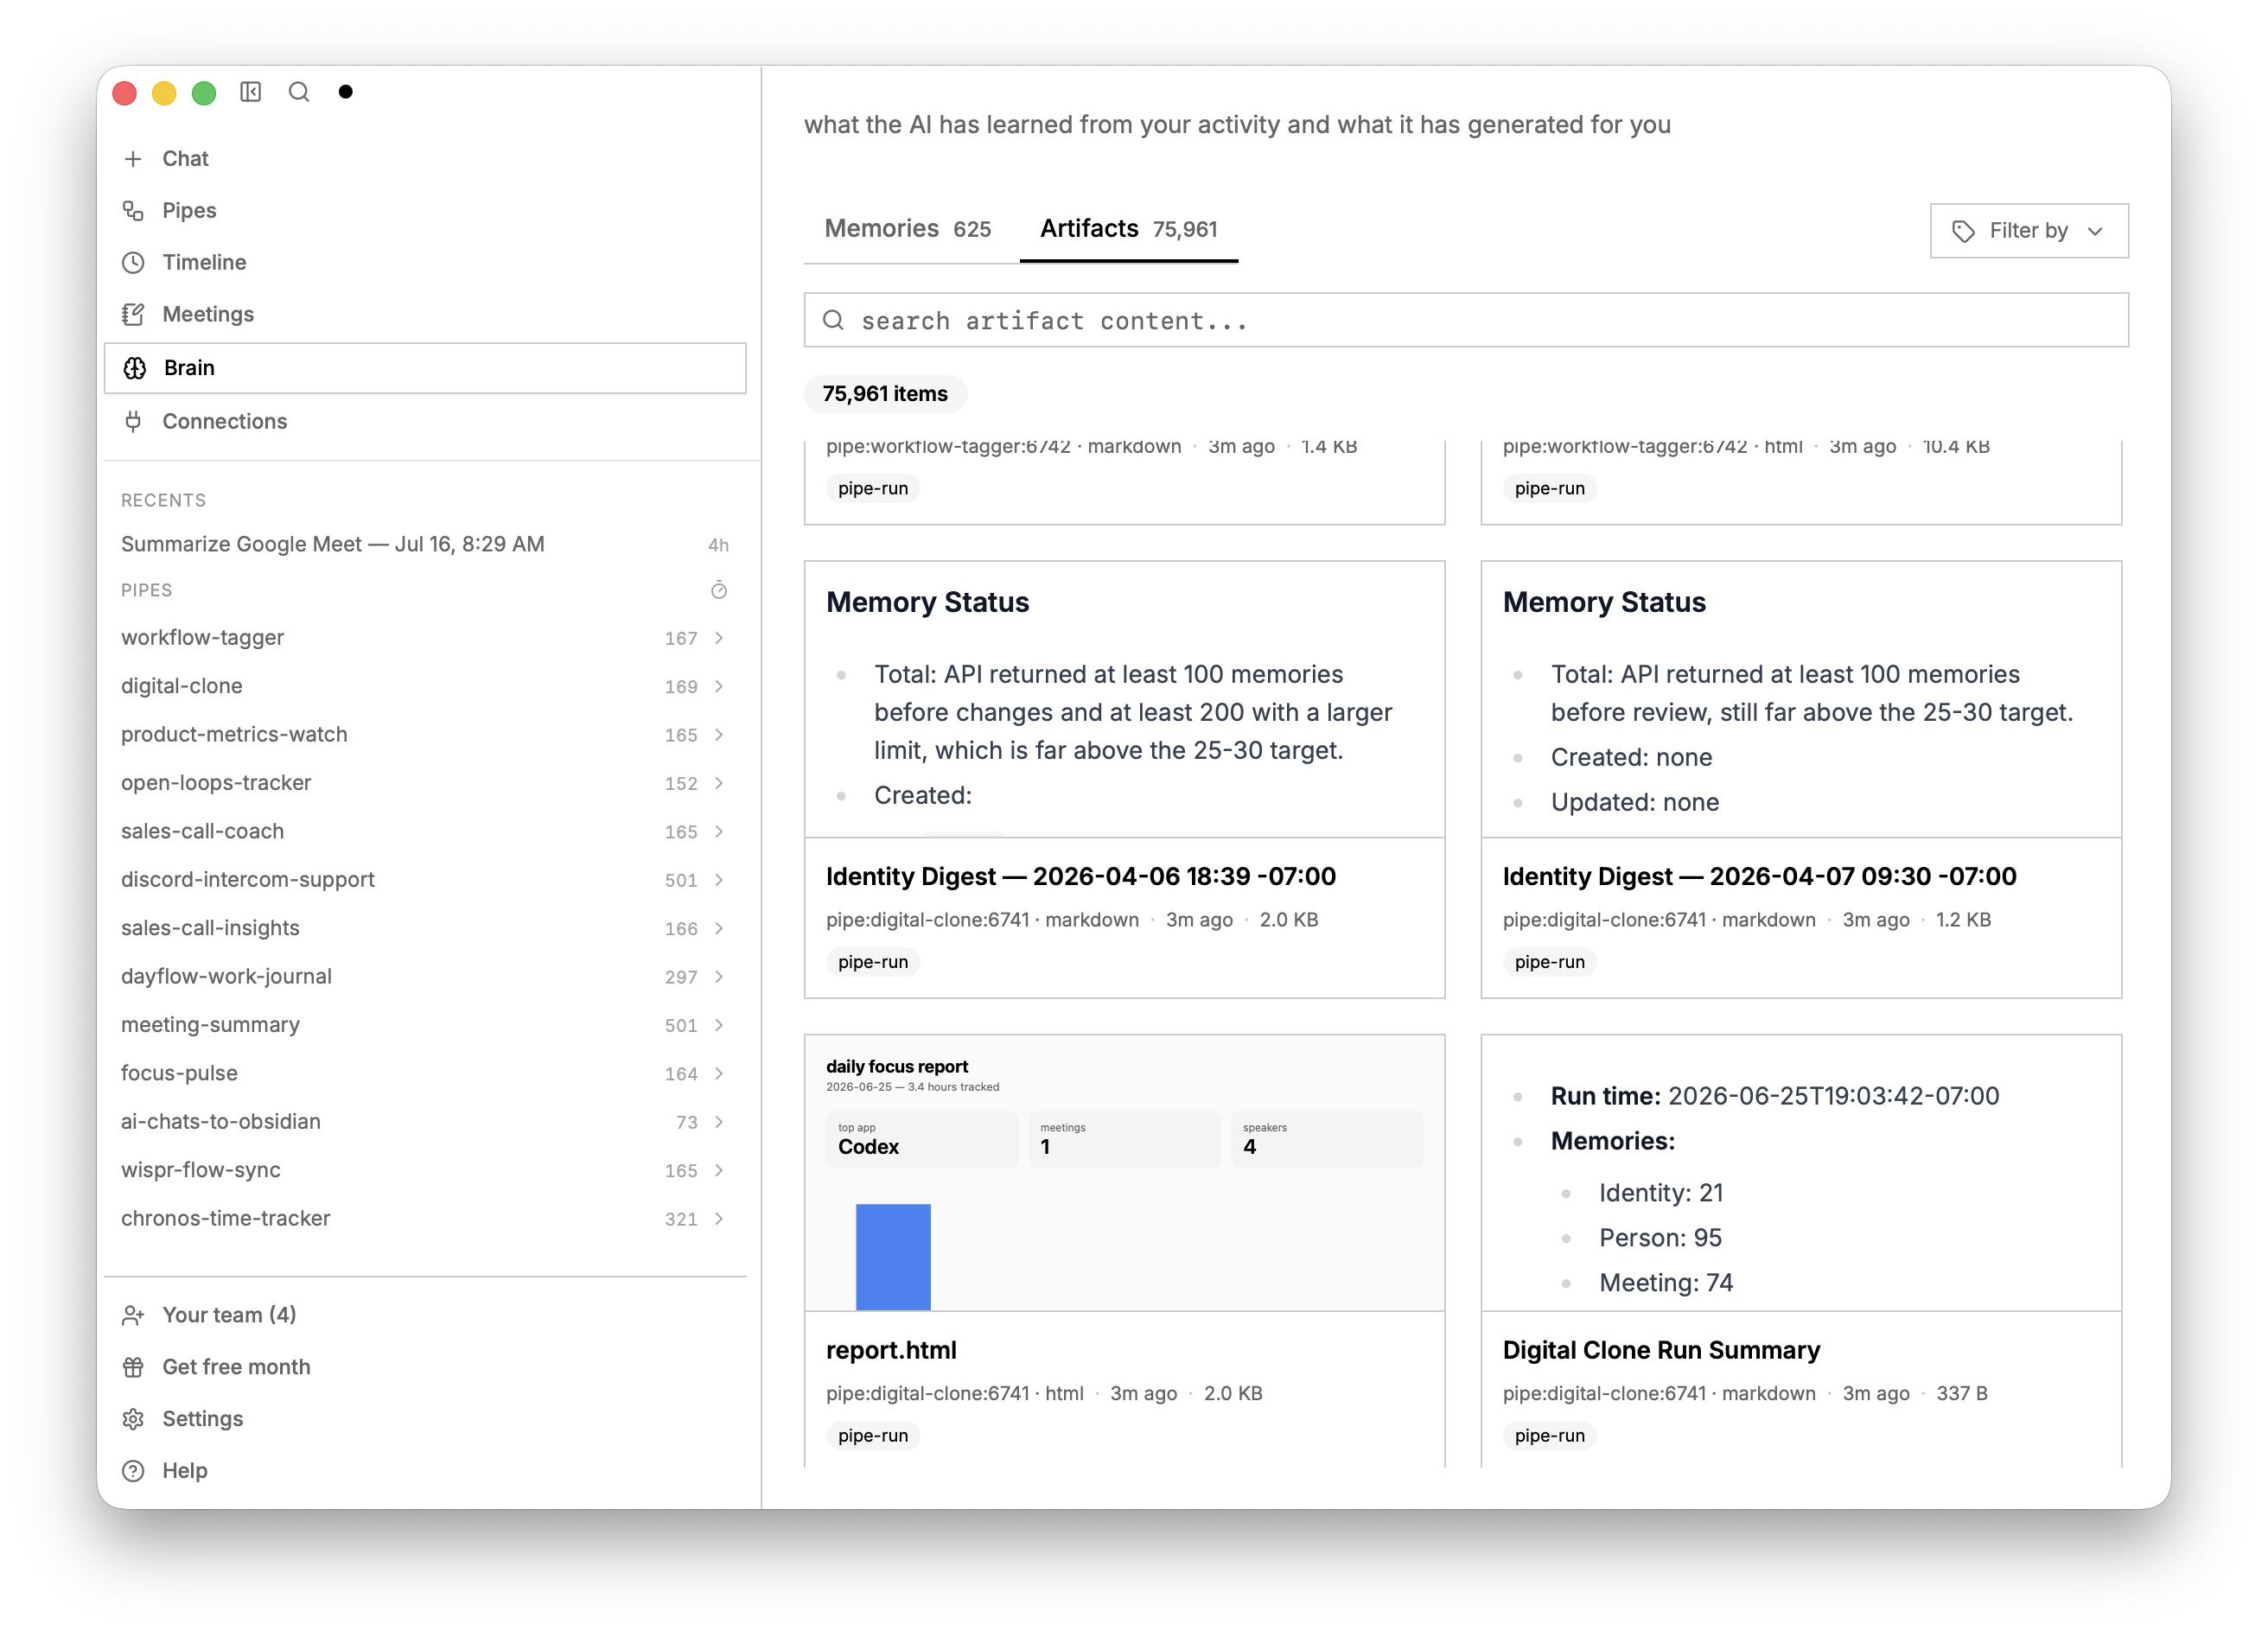 screenpipe/screenpipe
YC (S26) | Historial de computadora abierto | Registra continuamente el trabajo en las computadoras de tu empresa, mapea tus flujos de trabajo, te…
 abraxas/plausible-traffic-notify
Plausible Analytics master d44e104 - Alta - Remota - IDOR - PUT traffic-change-notification site_id asignación masiva
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 - Alta - Remoto - Privilegio residual - editor personas HTML filtraciones transferencia nanoid
 owasp/owasp-ctf-in-a-box
Kit CTF OWASP autoalojado: una máquina, una organización gratuita de GitHub, sin dependencias de la nube
 abraxas/stirling-storage-folder-idor
Stirling-PDF v3.2.0 - Alta - Remota - IDOR - el almacenamiento de la carpeta de procesamiento lista y sobrescribe los PDF de otros usuarios
 abraxas/jellyfin-ffmpeg-colonslash
Jellyfin Server 12.2 - Alta - Remoto tras plant .strm - Inyección de argumentos en FFmpeg - EncodingUtils -i residual de GHSA-wwwm
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - Alta - Remota - IDOR - ItemIds de listas de reproducción públicas remanentes de GHSA-9x85, luego transmisión no autenticada
 abraxas/jellyfin-suggestions-idor
Jellyfin Server 12.2 - Alta - Remota - IDOR - GET /Items/Suggestions omit-userId vuelca la ruta y los IDs de la biblioteca oculta
 abraxas/jellyfin-svg-gzip
Jellyfin Server 12.2 - Alta - Remota - SSRF - datos gzip:image/png restos de GHSA-cf3c aún obtiene http y file
vulhub/vulhubEntornos Vulnerables Preconstruidos Basados en Docker-Compose






