AttackGen
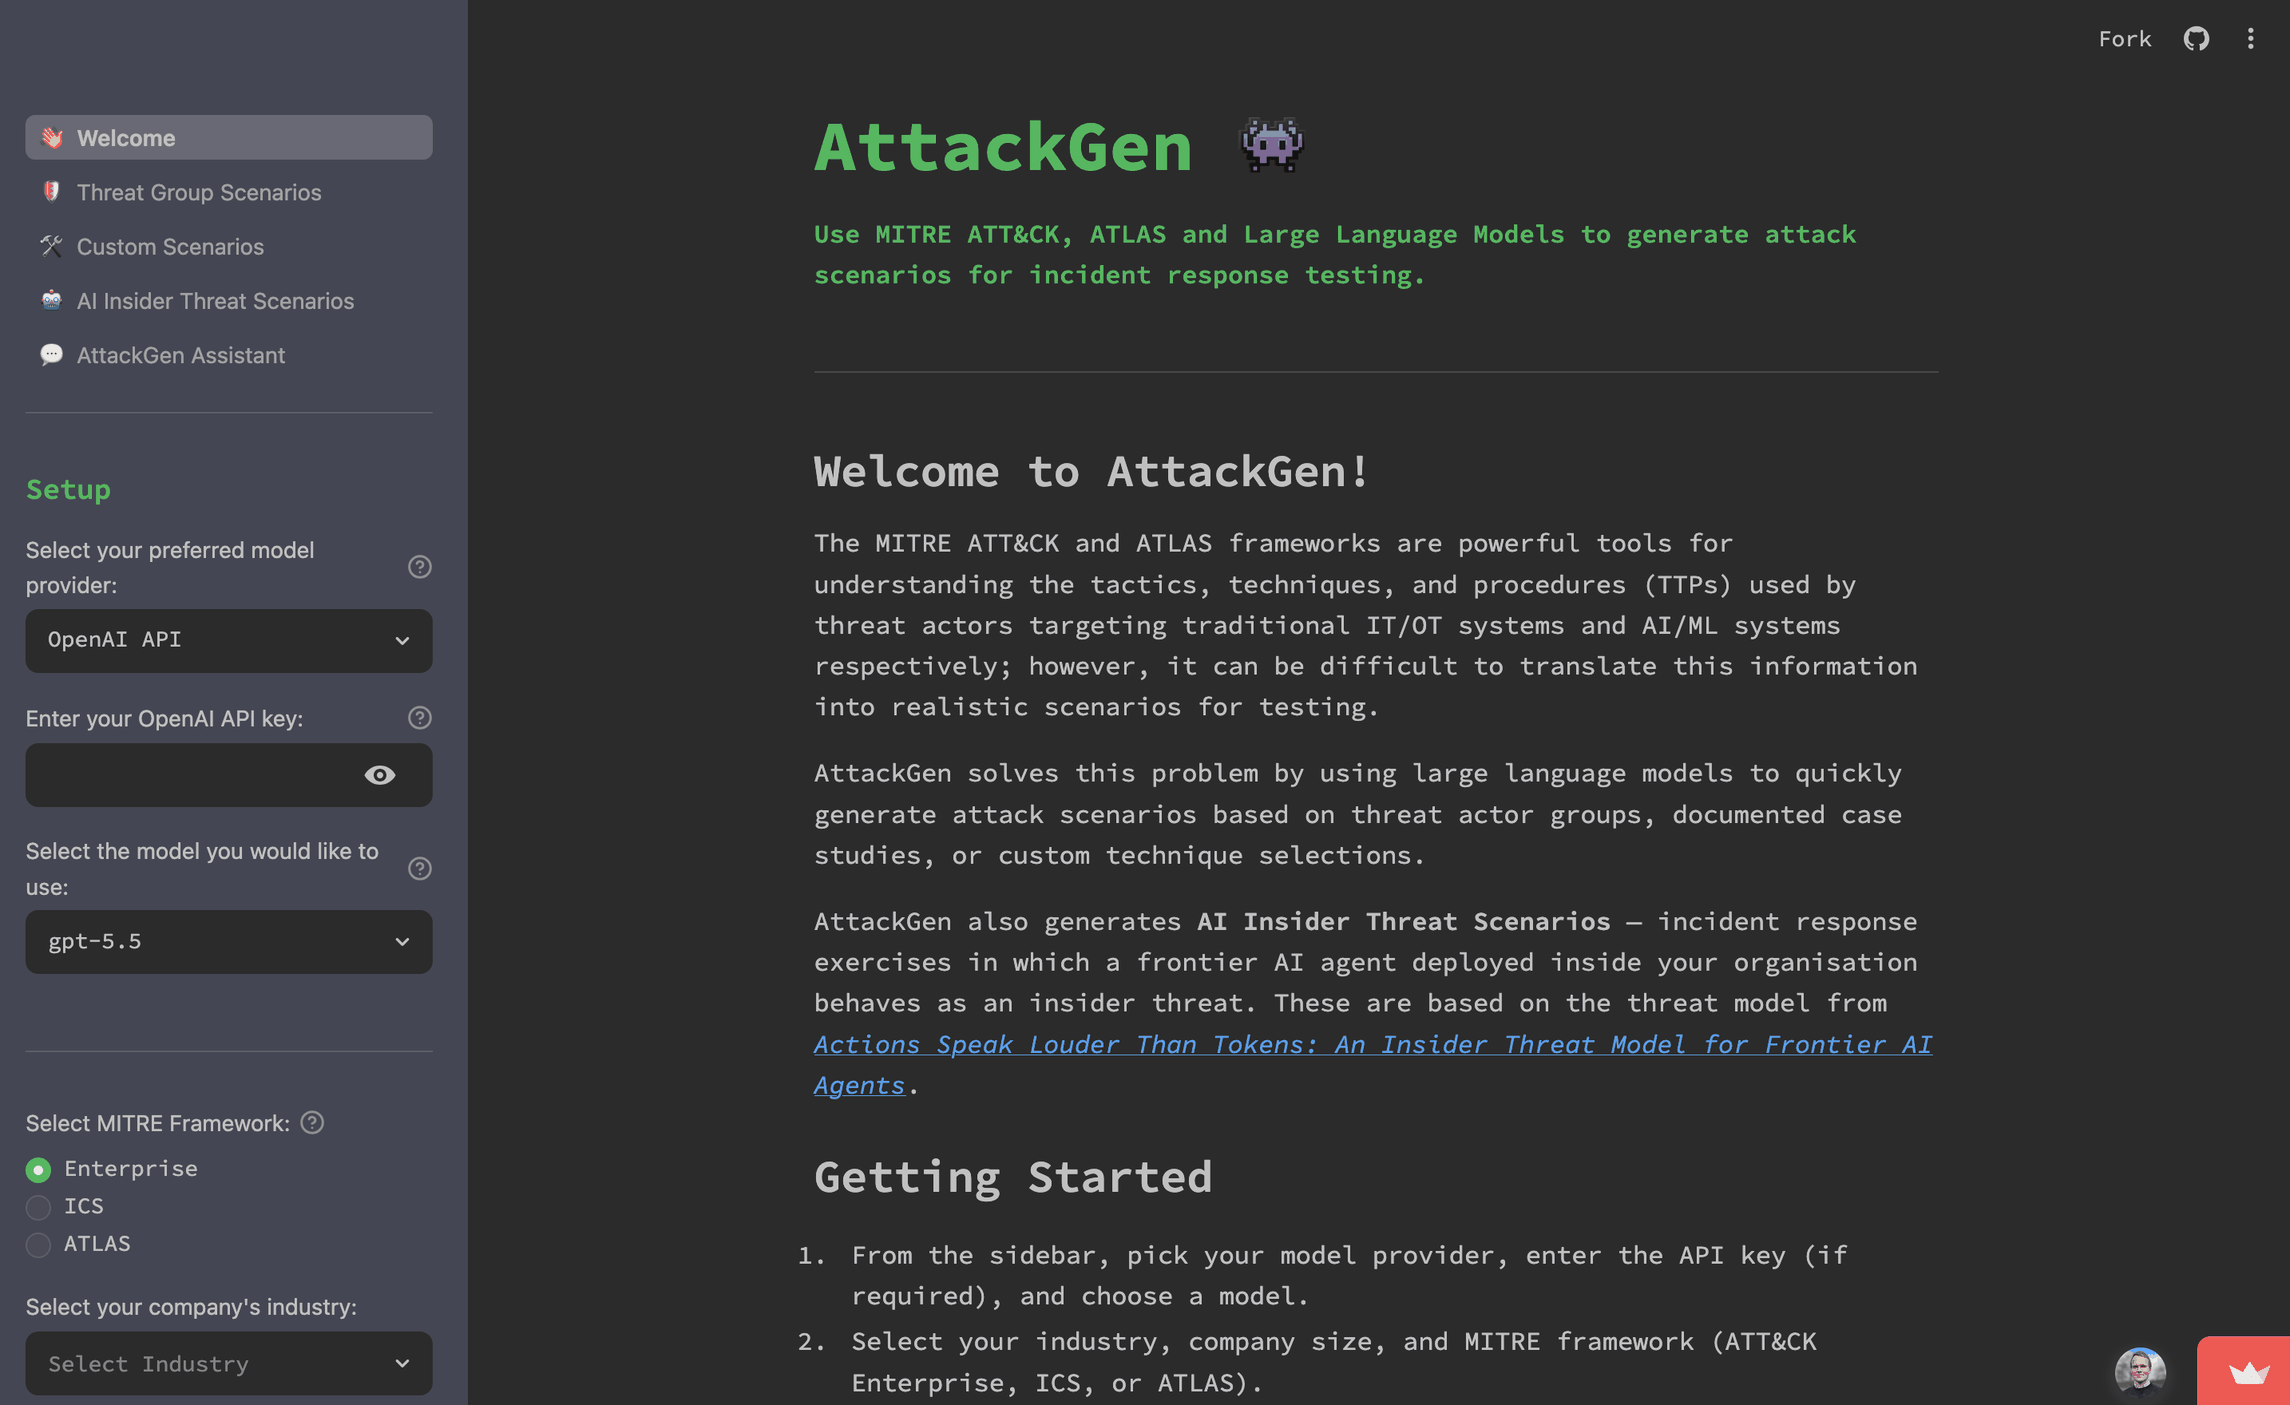
AttackGen es una herramienta de pruebas de respuesta a incidentes de ciberseguridad que aprovecha el poder de los grandes modelos de lenguaje y los completos marcos MITRE ATT&CK y ATLAS. La herramienta genera escenarios de respuesta a incidentes personalizados basados en los grupos de actores de amenazas seleccionados por el usuario, estudios de casos de ataques de IA y los detalles de su organización.
Tabla de contenidos
Dale una estrella al repositorio
Si encuentras útil AttackGen, considera darle una estrella al repositorio en GitHub. Esto ayuda a que más personas descubran la herramienta. ¡Tu apoyo es muy apreciado! ⭐
Características
- Genera escenarios únicos de respuesta a incidentes basados en los grupos de actores de amenazas o los casos de estudio de ATLAS elegidos.
- Permite especificar el tamaño y el sector de su organización para obtener un escenario adaptado.
- Es compatible con los marcos MITRE ATT&CK Enterprise, ICS (Sistemas de Control Industrial) y ATLAS (Adversarial Threat Landscape for AI Systems).
- Muestra una lista detallada de las técnicas utilizadas por el grupo de actores de amenazas o el caso de estudio seleccionado.
- Cree escenarios personalizados basados en una selección de técnicas de ATT&CK o ATLAS.
- Utilice plantillas de escenarios para generar rápidamente escenarios personalizados basados en tipos comunes de ciberincidentes, incluidos patrones de ataque específicos de IA/ML.
- Genere Escenarios de amenaza interna de IA: ejercicios de respuesta a incidentes en los que un agente de IA de frontera desplegado dentro de su organización se comporta como una amenaza interna, basados en el modelo de amenazas de Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Los escenarios se configuran según el arquetipo de despliegue del agente (nivel de autonomía), la categoría de amenaza, las amenazas STRIDE y una semilla de escenario opcional en texto libre.
- AttackGen Assistant: una interfaz de chat para actualizar y/o formular preguntas sobre los escenarios generados, con una ruta directa de vuelta a la página de la que procede el escenario.
- Configuración guiada: cada página muestra la misma barra lateral de Setup, enumera todos los requisitos pendientes en un único resumen de preparación y mantiene Generate deshabilitado hasta que el flujo de trabajo esté listo.
- Los resultados persisten durante la sesión: cada página de escenario conserva su último resultado, sus entradas capturadas y sus descargas entre reejecuciones y navegaciones, y solo un Regenerate o Clear result explícito lo reemplaza o lo elimina.
- Los escenarios largos incluyen un resumen compacto y navegación por secciones, con accesos directos a los injects, los criterios de éxito, las métricas, los artefactos y las reglas de enfrentamiento con las que el facilitador dirige el ejercicio.
- Recopile comentarios de los usuarios sobre la calidad de los escenarios generados.
- Complemento de Detección y Respuesta: para las técnicas del escenario, AttackGen enumera las estrategias de detección, analíticas, fuentes de registro y mitigaciones de ATT&CK correspondientes, descargables como un archivo
_detection.md independiente.
- Descarga de la capa de ATT&CK Navigator para los escenarios de Threat Group y Custom, para que pueda ver las técnicas del escenario en el ATT&CK Navigator.
- Alternadores opcionales en las páginas Threat Group y Custom: AI-enhanced adversary reformula la misma kill chain como acelerada por IA, y Purple-team narrative añade un recorrido del defensor etapa por etapa construido a partir de las detecciones y mitigaciones proporcionadas.
- Escenarios descargables en formato Markdown, además del informe de detección y la capa de Navigator.
- Servidor MCP (
attackgen-mcp) que expone kill chains, informes de detección, capas de Navigator y generación de escenarios a clientes agénticos, además de la Agent Skill attackgen-tabletop para convertir esa salida en un ejercicio de mesa listo para el facilitador.
- Utilice la API de OpenAI, la API de Anthropic (modelos Claude), la API de Google AI, la API de Mistral, la API de Groq o cualquier endpoint personalizado compatible con OpenAI (Ollama, LM Studio, Azure OpenAI, OpenRouter, etc.) para generar escenarios de respuesta a incidentes. Todos los proveedores se enrutan a través de LiteLLM tras un único wrapper interno, por lo que añadir un nuevo modelo es un cambio de una línea.
- Disponible como imagen de contenedor Docker para facilitar el despliegue.
- Integración opcional con LangSmith para una potente depuración, pruebas y monitorización del rendimiento de los modelos.
- Gestión segura de credenciales mediante un archivo .env para las claves de API y los secretos.
Releases









